「【緊急】パスキー認証の必須化を前倒しで開始します」は三菱UFJ eスマート証券の偽メールで詐欺!見えるURLと実際のリンク先が別の偽ログイン画面へ誘導
ここ最近、「パスキー」という言葉を、ニュースや金融機関のお知らせで見聞きする機会が増えました。
その話題に便乗して、今回届いたのは、三菱UFJ eスマート証券を名乗る「パスキー認証の必須化を前倒しで開始します」のメールです。「本日から」「できなくなります」と、すぐの対応をせまる内容で、リンクの表示と、実際の行き先が別という細工もありました。一緒に確認していきましょう。
結論:これは詐欺メールです。「パスキー登録状況の確認はこちら」のリンクは押さないでください。画面には公式らしいURLが見えますが、実際の行き先は別の偽サイトで、口座番号やパスワードを盗まれるおそれがあります。
| 危険度 | ★★★★★(非常に高い) 証券口座のログイン情報を盗む偽画面につながり、不正な取引につながるおそれがあるため |
| 受信日 | 2026年10月21日(水)午前11時01分ごろ |
| 件名 | 【緊急】パスキー認証の必須化を前倒しで開始します|三菱UFJ eスマート証券 |
| 差出人 | 表示名は「三菱UFJ eスマート証券」。実際のアドレスは akrso@tongxinjiahu[.]com(同社とは無関係のドメイン) |
| 送信元IP | 20.16.233.87(Microsoftのクラウド。地図上はオランダ・アムステルダム) |
| SPF / DKIM | SPFは合格(攻撃者側ドメインで通っただけ) / DKIMは署名が付いているが、検証結果は未確認 |
| 誘導先 | ① hxxps://gzblbw[.]com/review/tmtweraqfi(メールのリンク先)② hxxps://yelviran[.]cfd/LOGIN/#/index(偽のログイン画面) |
| 誘導先のIP | 104.21.76.92(偽ログイン画面。Cloudflareで本当の場所は分からない) |
⚠ これは三菱UFJ eスマート証券からのメールではありません。偽物(詐欺メール)です。
届いたメールの本文(再現)
実際に届いた本文を、要点がそろう形で書き起こしました。詐欺サイトのURLはクリックできない形にし、受信者の情報は省いています。
差出人:三菱UFJ eスマート証券 <akrso@tongxinjiahu[.]com>
件名 :【緊急】パスキー認証の必須化を前倒しで開始します|三菱UFJ eスマート証券

お客様各位
平素は格別のご高配を賜り、厚く御礼申し上げます。

■ パスキー認証の必須化について
パスキー認証の必須化につきましては、2026年10月末の実施を予定しておりましたが、
不正アクセスによる被害が確認されたため、お客様の口座をお守りすることを最優先に、
実施時期を前倒しいたします。
急な変更となりますことを、深くお詫び申し上げます。
実施開始日:2026年10月21日(水)

■ パスキー認証の必須化で変わること
1. ログイン方法の変更
 これまでのID・パスワードに加え、パスキーによる認証が必要となります。
2. 未設定の場合の制限
 実施開始日以降、パスキー認証が未設定の場合、ログインおよび各種お取引が
 ご利用いただけなくなります。
3. 設定方法
 スマートフォン(生体認証対応)での設定を推奨しております。設定は数分で完了します。

■ お客様のパスキー登録状況をご確認ください
▼ パスキー登録状況の確認はこちら
 hxxps://www.kabu[.]co[.]jp/update(←画面の表示)
 (※実際のリンク先:hxxps://gzblbw[.]com/review/tmtweraqfi)

■ まだパスキーを登録されていない方
下記の手順に従い、2026年10月21日(水)までにパスキーの登録を完了してください。
登録手順:上記公式サイトにログイン →「セキュリティ設定」メニューを選択 →
「パスキー認証設定」をクリック → 画面の案内に従い、生体認証を設定 → 確認完了

■ ご注意事項
・2026年10月21日(水)以降、パスキー未登録の場合、ログインおよび各種お取引がご利用いただけなくなります
・設定は無料です。所要時間は約3分です
・本メールは送信専用です。ご返信いただいてもお答えできません

三菱UFJ eスマート証券株式会社
配信停止設定:hxxps://www.kabu[.]co[.]jp/
管理番号:MUFG-PSK-2026-8DGZ
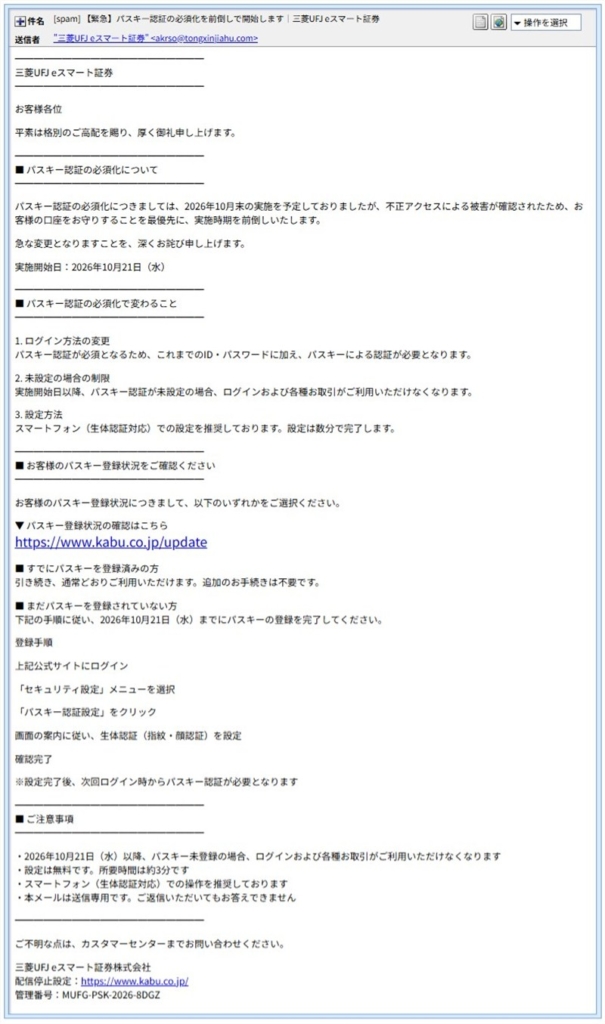
▲ 実際に届いたメールの画面。罫線や見出しで、公式のお知らせらしく整えられています。
このメール、どこがおかしい?
- 「不正アクセスによる被害が確認されたため」「本日から開始」「未設定の場合、ログインおよび各種お取引がご利用いただけなくなります」と、不安をあおり、すぐの対応をせまっています。
- 宛名が「お客様各位」で、お名前も、口座の情報も入っていません。
- 送信元のアドレスが、三菱UFJ eスマート証券とは無関係のドメインです。同社の公式のメール用ドメインは
kabu.comなどとされています。 - メールの中に、見えるURLと、実際のリンク先が別のリンクがあります(後述)。
- 手順に「上記公式サイトにログイン」とありますが、メールのリンクは公式サイトではありません。
- 末尾の「管理番号:MUFG-PSK-2026-8DGZ」は、それらしい番号を付けて、本物らしく見せる工夫とみられます。
三菱UFJ eスマート証券は、公式サイトのセキュリティのご案内で、パスキー認証を2026年4月末に導入予定と案内しています。また、「パスキーは正規のドメインでしか動作せず、偽サイトでは使えない」こと、パスキーが反応しない場合は、「絶対にパスワードでログインせず、URLやドメインを確認してください」とも案内しています。なお、今回のメールのように、「10月21日からパスキーを必須化し、未設定なら取引ができなくなる」という告知が公式に出ているかは、確認できませんでした。
送信ルートと偽装の判定
※メールヘッダー詳細は個人情報保護のため非掲載です。分かった範囲を、読み取り方と一緒にご紹介します。
信用できる送信元:受け取ったサーバー側が記録した送信元は、20.16.233.87 でした。持ち主はMicrosoftで、一般家庭の回線ではなく、誰でも借りられるクラウドサーバー(ホスティング)です。地図ではオランダ・アムステルダムと出ますが、これはクラウドの設備がある場所で、攻撃者がそこにいるという意味ではありません。IP調査兵団の脅威レベルは「低」でしたが、記録がまだ少ないだけかもしれず、安全という意味ではありません。
名前がばらばらの受信記録:メールの内側には、smtp.plan-platform.shiga[.]jp と名乗り、139.246.95.116 からログインして送った、という記録がありました。ところが、このIPは、IP調査兵団では、米国国防総省のネットワーク情報センター(オハイオ州)のアドレスでした。さらに、同じ記録には「GMO SMTP」という、また別の名前も書かれています。滋賀県のような名前、米国国防総省、GMOと、互いに合いません。この記録は、攻撃者自身のサーバーが書き込んだもので、偽造の可能性が高いとみています。メールの中の記録は、自分で用意したサーバーなら、いくらでも書き換えられます。
SPFは合格、でも安心材料にはなりません:SPFは、「このサーバーから送ってよい」という届け出と、実際の送信元が合っているかを確認する仕組みです。今回は、攻撃者が自分で用意したドメイン(tongxinjiahu[.]com)での合格なので、通って当たり前。メールが本物だという証明にはなりません。DKIM(改ざん防止の署名)も同じドメインで付いていましたが、検証結果は確認できませんでした。
総合判定:三菱UFJ eスマート証券になりすました偽メールです。
💡ここで!「パスキー」ってなに?
パスキーは、パスワードの代わりに、指紋や顔の認証でログインできる新しい仕組みです。パスワードを入力しないので、盗まれにくいのが特長です。
しかも、パスキーは、登録した本物のサイトでしか使えません。偽サイトでは動かないので、偽サイトにだまされにくくなります。ですが、このメールのように、「パスキーを登録して」と言って、偽サイトへ誘導されると、本末転倒です。
分かったこと①:見えるURLと、実際のリンク先が別だった
メールの「パスキー登録状況の確認はこちら」の下に、大きな文字で、hxxps://www.kabu[.]co[.]jp/update と書かれていました。ところが、メールの元データ(HTMLソース)を見ると、実際のリンク先は、hxxps://gzblbw[.]com/review/tmtweraqfi でした。
メールの中の文字は、書いた人が、自由に決められます。「見えるURL」と「押したときの行き先」は、別にできてしまうのです。メールのURLの見た目を、信用しないでください。
なお、末尾の「配信停止設定」のリンクは、表示も行き先も、同じ公式風のURLでした。こちらは、押させる目的のおとりではなく、本物らしく見せるための飾りとみられます(推測です)。
分かったこと②:公式のログイン画面を写したような偽画面
リンク先に接続しようとすると、Chromeが「危険なサイト」と警告しました。「Googleセーフブラウジングにより、アクセスしようとしたサイトで最近フィッシングが検出されました」と書かれています。(調査のため、警告を承知のうえで、画面を確認しました。みなさんは、絶対にまねしないでください。)
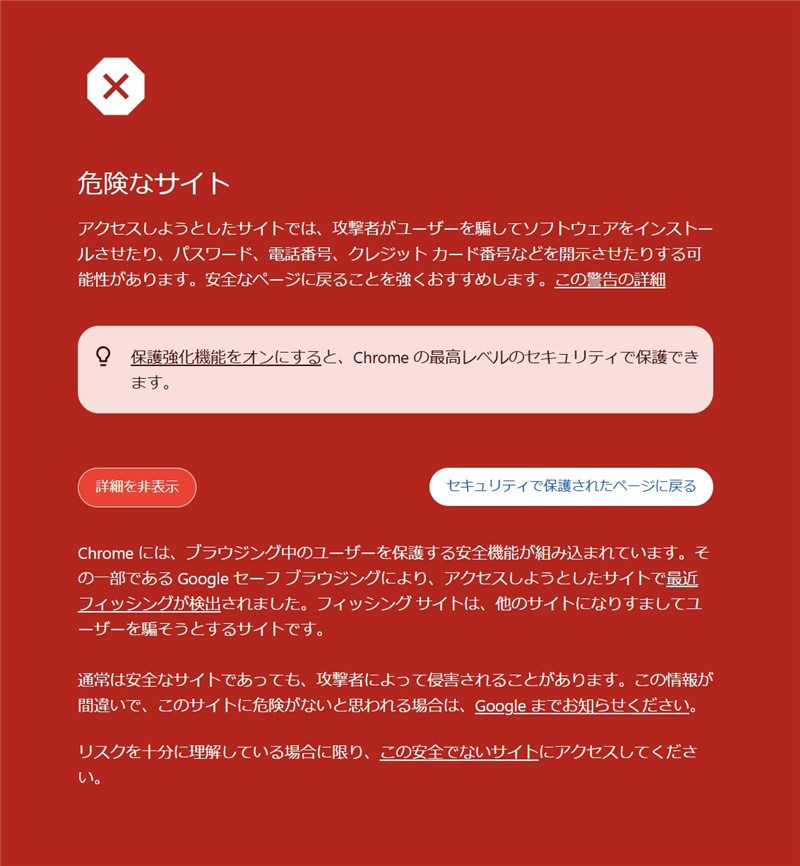
▲ Chromeの警告画面。フィッシングが検出されたと表示されました。
警告を承知で進むと、hxxps://yelviran[.]cfd/LOGIN/#/index に、三菱UFJ eスマート証券のロゴまで再現した、偽のログイン画面が現れました。「口座番号(8桁)を入力して『次へ』」の欄と、オレンジの「パスキーでログイン」ボタンがあります。画面の右側には、「使われている文字のヒント」「ログインにお困りのお客さま」など、公式の画面にありそうな案内文まで、きちんと並んでいます。下の著作権表示もそっくりで、本物を丸ごと写し取ったように見えます。
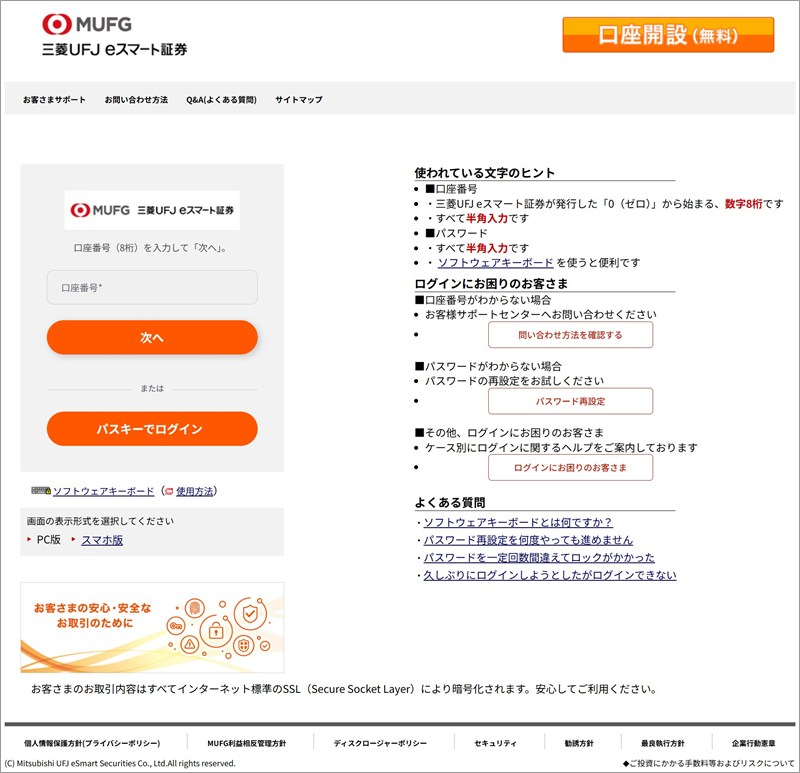
▲ 実際に表示された偽のログイン画面。公式の画面そっくりに作られています。
ここで気をつけたいのは、「パスキーでログイン」のボタンです。公式の案内のとおり、パスキーは本物のドメインでしか動きません。偽サイトでは、押しても反応しない可能性が高く、「反応しないから、パスワードで入ろう」と、口座番号とパスワードを入力させる流れになるおそれがあります(推測です。動作は確認していません)。警告が出たら、先へ進まないことが、いちばんの対策です。
フィッシングサイト詳細解析
① メールのリンク先:gzblbw[.]com は、公開されている情報では、2024年12月24日の登録で、有効期限は2026年12月24日です。登録会社はシンガポールのGname、ネームサーバーはCloudflareです。更新日は、日本時間の10月21日午前9時半ごろで、メールが届く約1時間半前でした。売りに出ているという表示(458ドル)もありました。
接続先のIP:172.65.185.109。Cloudflareのアドレスで、本当のサーバーの場所は分かりません。IPの変更履歴が約39回と、10年分あり、以前に別の人が使っていたドメインかもしれません(推測です)。
② 偽ログイン画面:yelviran[.]cfd の接続先は 104.21.76.92 で、こちらもCloudflareでした。中継(CDN)のサービスとして検出されており、本当の場所は分かりません。このドメインの登録情報は、確認できていません。
差出人のドメイン:tongxinjiahu[.]com は、2026年2月17日の登録で、約8か月前のものです。更新日は9月17日で、ネームサーバーはCloudflareです。接続先は 20.16.129.35(Microsoftのクラウド、オランダ・アムステルダム)で、送信に使われたサーバーと同じ会社の同じ地域でした。このドメインにも、サイトはないという表示がありました。
読み解き:リンク先のドメインが、メールの届く直前に更新されていた点は、これまでの詐欺メールでも見られた傾向です。ただ、今回の2つのドメインが同じ人物のものかは、分かりません。なお、端末や地域で表示を変える仕組み(クローキング)の有無は、確認できていません。
過去の記事との関連
「不正アクセス」「異常なログイン」と不安をあおって、ログインや本人確認へ誘導する手口は、これまでにも取り上げています。
- 「【e+より】ログイン検証のお願い」はイープラス偽メールで詐欺!
- セゾンカードの「ログイン検知」をかたる偽メールの記事
- 「署名済み:契約合意書 – signoff.docx」はDocuSign偽メールで詐欺!
注意点と対処法
- ログインは、公式アプリかブックマークから:パスキーなどの設定が気になったら、メールのリンクではなく、ご自身で登録した公式サイトや公式アプリから確かめましょう。
- メールは、開かずに削除して大丈夫です。「未設定だと取引できなくなる」と言われても、あわてて、メールのリンクを押す必要はありません。
- もし口座番号やパスワードを入力してしまっても、ご自分を責めないでください。落ち着いて、公式の画面から、すぐにパスワードを変更し、取引の履歴に、身に覚えのない注文がないかを確認しましょう。心配なときは、証券会社のサポート窓口に、ご自身で調べた公式の電話番号から連絡してください。
- パスキーは、本物のサイトでしか使えない仕組みです。パスキーが反応しないときは、パスワードで入ろうとせず、そのサイトのURLやドメインを、確かめましょう(公式の案内にも、同じ趣旨の記載があります)。
- 困ったときは、全国共通の消費者ホットライン「188」が、お住まいの地域の消費生活センターや市区町村の相談窓口につないでくれます。詳しくは消費者庁の案内資料をご覧ください。
三菱UFJ eスマート証券を名乗る「パスキー認証の必須化」は、偽物です。
「本日から」「できなくなる」と、せかされても、メールのリンクは押さないこと。見えるURLも、信用しないでください。
ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報はip-sc.net(IP調査兵団)の調査結果を参照しています。