「【e+より】ログイン検証のお願い」はイープラス偽メールで詐欺!「ログイン検証」ボタンから本物そっくりの偽ログイン画面へ誘導
「異常なログインが検出されました」。そう言われると、ドキッとして、すぐ確かめたくなりますよね。
今回届いたのは、チケットサイトのイープラス(e+)を名乗る「ログイン検証のお願い」のメールです。赤いボタンを押すと、イープラスのページを写したような背景の上に、ログインの枠を重ねた、偽のログイン画面が現れます。一緒に確認していきましょう。
結論:これは詐欺メールです。「ログイン検証」のボタンは押さないでください。押すと、偽のログイン画面にたどり着き、入力したIDとパスワードが盗まれるおそれがあります。
| 危険度 | ★★★★☆(高い) 本物のページを写したような偽ログイン画面で、IDとパスワードを入力させる作りのため |
| 受信日 | 2026年10月20日(火)午後0時28分ごろ |
| 件名 | 【e+より】ログイン検証のお願い |
| 差出人 | 表示名は「eplus」。実際のアドレスは wvtvgj@vipph[.]site(意味のない文字の並びで、イープラスとは無関係のドメイン) |
| 送信元IP | 138.36.98.134(アルゼンチン・チュブ州の事業者) |
| SPF / DKIM | SPFは合格(攻撃者側ドメインで通っただけ) / DKIMは署名が付いているが、検証結果は未確認 |
| 誘導先 | hxxps://mgmylc[.]cc/jp(偽のログイン画面) |
| 誘導先のIP | 172.65.185.109(Cloudflare。本当のサーバーの場所は分からない) |
⚠ これはイープラスからのメールではありません。偽物(詐欺メール)です。
届いたメールの本文(再現)
実際に届いた本文を書き起こしました。詐欺サイトのURLはクリックできない形にしています。
差出人:eplus <wvtvgj@vipph[.]site>
件名 :【e+より】ログイン検証のお願い

いつもe+をご利用いただき、誠にありがとうございます。

アカウントのセキュリティ監視により、異常なログインが検出されました。
お客様のアカウントを安全に保つため、本人確認を目的としたログイン検証が必要です。

下記よりログイン検証を行い、アカウントの安全性をご確認ください。

[ログイン検証]
(※ボタンの実際のリンク先:hxxps://mgmylc[.]cc/jp)
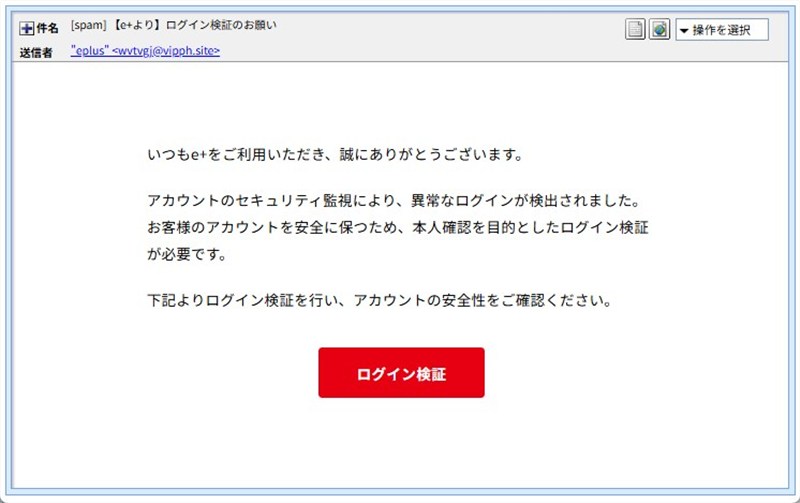
▲ 実際に届いたメールの画面。短い文章と、赤いボタンが1つだけの、シンプルな作りです。
このメール、どこがおかしい?
- 「異常なログインが検出されました」と言いながら、いつ、どこから、どのアカウントなのかは書かれていません。
- 宛名がなく、「いつもe+をご利用いただき」で始まります。
- 件名は「ログイン検証のお願い」ですが、メールの中のタイトル(HTMLのタイトル)は「認証通知」と、名前が食い違っています(元データで確認)。
- 文字だけの版(HTMLを開かない環境で見える版)に、見た目を整える設定(CSS)の文字がそのまま混ざっています。作りかけのまま送ったような仕上がりです。
- 差出人のアドレスは、意味のない文字の並びです。
- 「ログイン検証」は、あまり聞かない言い回しです。
イープラスは、公式のX(旧Twitter)で、イープラスを装ったフィッシングサイトへ誘導する不審なメールを多数確認していると注意を呼びかけています。「メール内のリンクには絶対アクセスしない」「怪しいメールは速やかに削除する」よう案内されています。
送信ルートと偽装の判定
※メールヘッダー詳細は個人情報保護のため非掲載です。分かった範囲を、読み取り方と一緒にご紹介します。
実際の送信元:受信記録から、メールは 138.36.98.134 から送られたと分かりました。持ち主はアルゼンチンの事業者で、企業向けの回線です。IP調査兵団の脅威レベルは「低」でしたが、記録がまだ少ないだけかもしれず、安全という意味ではありません。
送信ソフト:メールには、送信ソフトとして「Nodemailer」と書かれていました。これは、プログラムからメールを自動で送るための部品の名前です。ふつうの会社の通常のメールシステムでは、あまり見かけない名前とみられます(推測です)。
SPFは合格、でも安心材料にはなりません:SPFは、「このサーバーから送ってよい」という届け出と、実際の送信元が合っているかを確認する仕組みです。今回は、攻撃者が自分で用意したドメイン(vipph[.]site)での合格なので、通って当たり前。メールが本物だという証明にはなりません。DKIM(改ざん防止の署名)も同じドメインで付いていましたが、検証結果は確認できませんでした。
総合判定:イープラスになりすました偽メールです。
💡ここで!Cloudflare(クラウドフレア)ってなに?
Cloudflareは、世界中のサイトが、表示を速くしたり、守ったりするために使う、中継のサービスです。ふつうのサイトも、たくさん使っています。
ただ、詐欺サイトも、本当のサーバーの場所を隠すために使うことがあります。そのため、Cloudflareのアドレスが出てきても、「そこに詐欺サイトがある」とは言えず、本当の場所も分かりません。
分かったこと①:リンクの先を、ウイルスバスターが「フィッシング」とブロックした
メールのボタンのリンク先に接続しようとすると、ウイルスバスター クラウドが、「このWebサイトは、安全ではない可能性があります」と表示し、脅威の種類を「フィッシング」としてブロックしました。(調査のため、警告を承知のうえで、画面を確認しました。みなさんは、絶対にまねしないでください。)
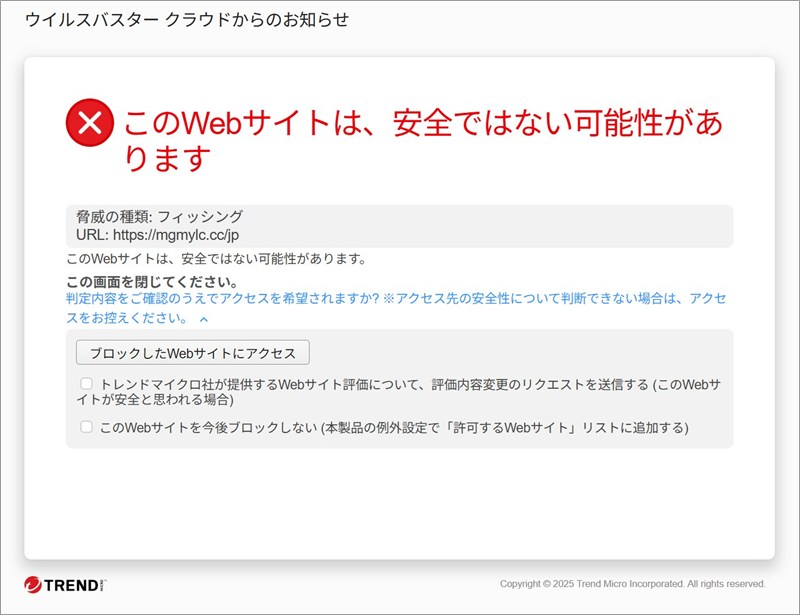
▲ ウイルスバスター クラウドのブロック画面。脅威の種類は「フィッシング」と表示されました。
分かったこと②:本物のページを写したような背景に、ログインの枠を重ねた偽画面
警告を承知で進むと、イープラスのチケットサイトそっくりの画面が現れました。背景には、「ライブハウス・コンサートホール・会場ガイド」という、都道府県ごとの会場の一覧があります。その上に、「ログイン」の枠が重なっています。
枠には、「ID(メールアドレスまたは携帯電話番号)」と「パスワード(半角英数)8文字以上16文字以下」の入力欄、ピンクの「ログイン」ボタンがあります。「他のサービスIDでログインする方はこちら」「ID案内/パスワード再設定」「初めてご利用の方(新規会員登録)」「プライバシーポリシー」まで、そろっています。本物のページをかなり細かく再現しているので、見た目だけでは見分けにくい作りです。メールのリンクから開いたログイン画面には、入力しないことが、いちばん大事です。
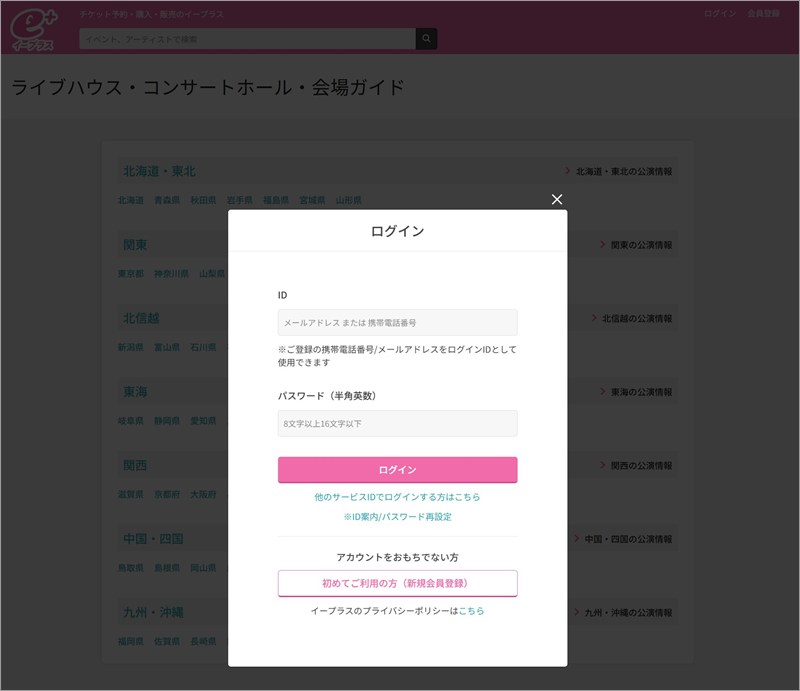
▲ 実際に表示された偽のログイン画面。背景の会場ガイドの上に、ログインの枠が重なっています。
フィッシングサイト詳細解析
偽ログイン画面:hxxps://mgmylc[.]cc/jp。公開されているドメイン情報では、2025年11月1日の登録で、有効期限は2026年11月1日です。更新日は、日本時間の10月20日午前0時すぎで、メールが届く約12時間前でした。登録会社はシンガポールのGnameで、売りに出ているという表示(175ドル)もありました。
サイトのIP:172.65.185.109。Cloudflareのアドレスで、本当のサーバーの場所は分かりません。脅威レベルは「低」でした。
差出人のドメイン:vipph[.]site は、2025年11月28日の登録で、有効期限は2026年11月28日です。更新日は、日本時間の10月20日午前1時台で、メールが届く約11時間前でした。こちらも登録会社はGnameです。接続先は 186.240.99.231(香港の事業者の専用サーバー)で、実際にメールを送ったアルゼンチンのIPとは別の場所です。このドメインは、IPの変更の履歴が約350回と多く、以前に別の人が使っていたドメインかもしれません(推測です)。
読み解き:2つのドメインは、どちらも2025年11月の登録で、登録会社も、ネームサーバー(住所録のようなもの)も同じです。更新も、メールが届く前の夜から未明にかけて、約1時間半の間に行われていました。同じ人物が、送信の準備として作業したのかもしれませんが、推測です。なお、端末や地域で表示を変える仕組み(クローキング)は確認されませんでした。
過去の記事との関連
「異常なログイン」「不正アクセス」と不安をあおって、本人確認をうながす手口は、これまでにも取り上げています。
- 同じ日に取り上げた、セゾンカードの「ログイン検知」の偽メール
- e-Taxの「不正アクセスの可能性」をかたる偽メールの記事
- 「署名済み:契約合意書 – signoff.docx」はDocuSign偽メールで詐欺!
注意点と対処法
- ログインは、公式アプリかブックマークから:「異常なログイン」が気になったら、メールのリンクではなく、ご自身で登録した公式サイトや公式アプリから、アカウントを確かめましょう。
- メールは、開かずに削除して大丈夫です。イープラスも、公式のXで、不審なメールは削除し、リンクにはアクセスしないよう案内しています。
- もしIDやパスワードを入力してしまっても、ご自分を責めないでください。落ち着いて、公式の画面からパスワードを変更しましょう。同じパスワードを他のサービスでも使っている場合は、そちらも変更してください。
- 登録しているクレジットカードがある場合は、身に覚えのない利用がないか、カードの明細も確認しておくと安心です。
- 困ったときは、全国共通の消費者ホットライン「188」が、お住まいの地域の消費生活センターや市区町村の相談窓口につないでくれます。詳しくは消費者庁の案内資料をご覧ください。
イープラスを名乗る「ログイン検証のお願い」は、偽物です。
「異常なログイン」と言われても、メールのボタンは押さないこと。落ち着いて、公式アプリやブックマークから確かめましょう。
ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報はip-sc.net(IP調査兵団)の調査結果を参照しています。