【重要】不正アクセスの可能性 至急セキュリティ設定をご確認ください|国税庁e-Taxを装う詐欺メール、「国税庁」の名前は逆さ文字の細工で表示されていました
「あなたのe-Taxアカウントに、不審なアクセスがありました」――そんなメールが届いたら、誰でも一瞬ドキッとしますよね。
このところ不正アクセスや情報漏えいのニュースが続いているので、なおさら不安になるかもしれません。大丈夫です。まずは落ち着いて、このメールの正体を一緒に見ていきましょう。
関連:不正アクセスで個人情報漏えいが相次ぐ【2026年10月特集】何が起きている?今やるべきこと
結論:これは詐欺メールです。ボタンは押さず、添付ファイルも開かずに削除してください。国税庁は、e-Taxから送るメールにファイルを添付せず、本文にURLを載せることも原則としてありません。
| 危険度 | ★★★★☆(高い) Android向けアプリのダウンロードに誘導する内容で、押してしまうとスマートフォンが危険にさらされるおそれがあるため |
| 受信日 | 2026年10月19日(月)午前10時53分ごろ |
| 件名 | 【重要】不正アクセスの可能性 — 至急セキュリティ設定をご確認ください (件名にも、目に見えない文字が混ぜられていました) |
| 差出人 | 表示名は「【 国税庁 】」に見えます。実際のアドレスは e-Tax-Noreply@slim.zdlrd[.]com(国税庁とは無関係のドメイン) |
| 送信元IP | 40.75.160.125(Microsoftのクラウド。地図上はアメリカ・カリフォルニア州のサンノゼ) |
| SPF / DKIM | SPFは合格(攻撃者の自前ドメインで通っただけ) / DKIMは署名あり、検証結果は未確認 |
| 添付ファイル | HTP5teani5.eze(拡張子が不審なため、当サイトでは開封・解析していません。大きさはわずか37バイトほど) |
| 誘導先 | hxxps://zdlrd[.]com/notice/kdnz(「Android版 e-Tax アプリをダウンロード」ボタンの先。確認した時点ではアクセスできませんでした) |
| 誘導先のIP | 103.145.190.169(ドメイン情報サイトに残っていた過去の記録。中国・上海のホスティング事業者) |
⚠ これは国税庁・e-Taxからのメールではありません。偽物(詐欺メール)です。
届いたメールの本文(再現)
実際に届いた本文を書き起こしました。目に見えない文字は取り除き、詐欺サイトのURLはクリックできない形にしています。
差出人:【 国税庁 】 <e-Tax-Noreply@slim.zdlrd[.]com>
件名 :【重要】不正アクセスの可能性 — 至急セキュリティ設定をご確認ください

⚠【至急】e-Taxアカウントへの不審なアクセスが検知されました
心当たりのない場合は、速やかにご対応ください。

このメールの要点
お客様のe-Taxアカウントに通常と異なるアクセスが検知されたことをお知らせするメールです。本メールでパスワードや個人情報の入力を求めることはありません。

平素よりe-Taxをご利用いただき、誠にありがとうございます。国税庁でございます。

お客様のe-Taxアカウントにおいて、通常ご利用の場所・端末とは異なるアクセスが検知されました。詳細はメッセージボックスに格納しておりますので、ご確認をお願いいたします。

心当たりのないアクセスの場合は、速やかにe-Taxアプリからパスワードの変更をお願いいたします。あわせて、メッセージボックスの詳細もご確認ください。
国税庁がメールやSMSでパスワード・暗証番号・個人情報の入力を求めることは一切ありません。不審なメールを受信された場合は、リンクを開かずに削除してください。
ご不明な点は、所轄の税務署までお問い合わせください。

e-Taxアプリのご利用について
パスワードの変更およびログイン履歴の確認は、e-Taxアプリから行えます。
※ アプリをお持ちでない方は、お早めにインストールをお願いいたします。
[Android版 e-Tax アプリをダウンロード]
(リンク先:hxxps://zdlrd[.]com/notice/kdnz)

国税庁 e-Tax(国税電子申告・納税システム)
※本メールは送信専用アドレスから配信しています。ご返信いただいてもお答えいたしかねます。
※配信の停止は、e-Taxの「利用者情報の登録・確認・変更」画面から行えます。
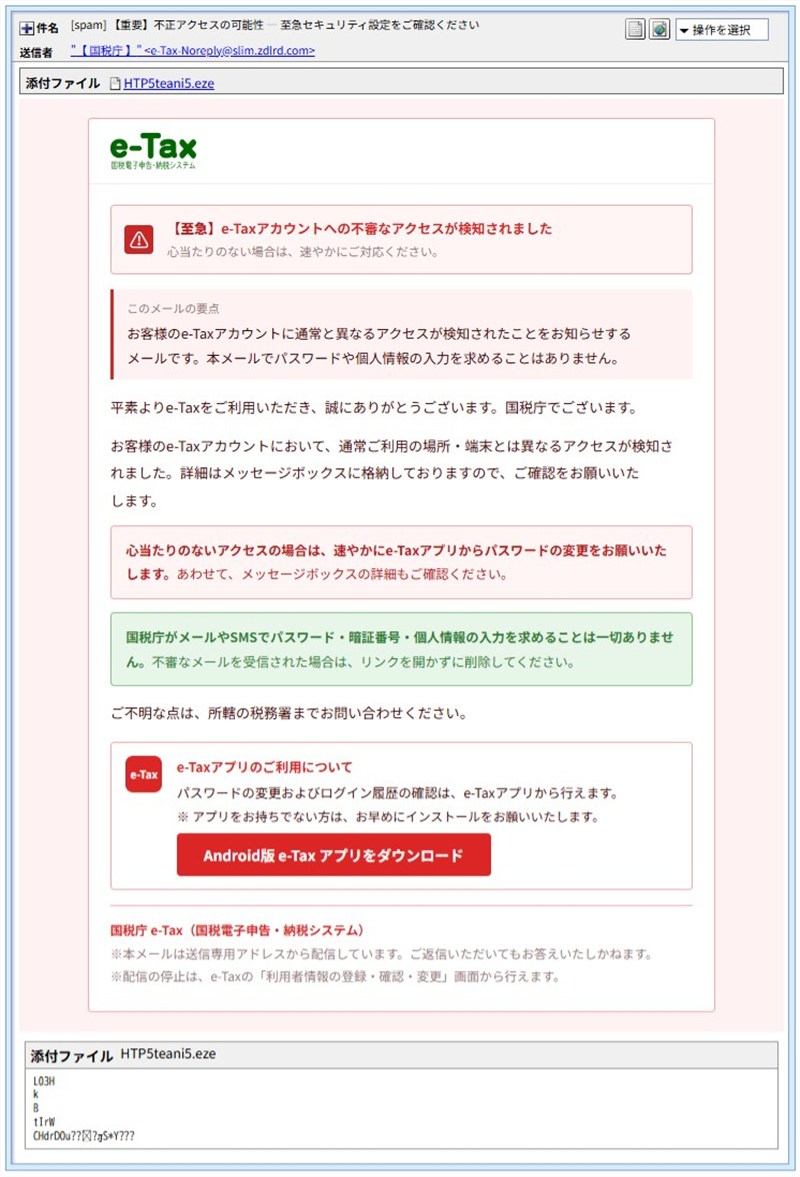
▲ 実際に届いたメールの画面。本物そっくりですが、すべて偽物です。
このメール、どこがおかしい?
- 国税庁は、e-Taxから送るメールにファイルを添付しません。このメールには「HTP5teani5.eze」という添付ファイルが付いています。
- 国税庁によると、e-Taxのメールは本文にURLを載せないのが原則です。このメールには、ダウンロードを促すボタン(リンク)があります。
- 送信元のアドレスが、国税庁とは無関係のドメインです。官公庁のドメインは通常「go.jp」で終わりますが、このメールは違います。
- 「パスワードや個人情報の入力を求めることはありません」と安心させる一文を丁寧に書いているのに、メール自体が偽物という、なんとも皮肉な仕上がりです。
国税庁も、なりすましメールへの注意を呼びかけています。公式の注意喚起ページはこちら(国税庁)です。
送信ルートと偽装の判定
※メールヘッダー詳細は個人情報保護のため非掲載です。分かった範囲を、読み取り方と一緒にご紹介します。
実際の送信元:受信記録から、メールは 40.75.160.125 から送られたと分かりました。持ち主はMicrosoftで、一般家庭の回線ではなく、誰でも借りられるクラウドサーバー(ホスティング)です。地図ではアメリカ・カリフォルニア州のサンノゼと出ますが、これはクラウドの設備がある場所で、攻撃者がそこにいるという意味ではありません。
偽の中継記録:メールの一番外側には、国内の大手ポータルサイトのメールサーバーを経由してきたように見せかける記録が書き加えられていました。しかし、本当の最初の受信記録は、送信元ドメインのサーバーです。似た偽装は、過去の国税庁なりすましメールでも見つかっています(関連記事)。
SPFは合格、でも安心材料にはなりません:SPFは「このサーバーから送ってよい」という届け出を確認する仕組みです。今回は攻撃者が自分で用意したドメインなので、合格して当たり前。メールが本物だという証明にはなりません。DKIM(メールの改ざん防止の署名)は署名がありましたが、検証結果は確認できませんでした。
送信ソフトの名乗り:メールには送信ソフトとして「iPhone Mail」と書かれていますが、実際はクラウドのサーバーから送られています。しかも案内しているのは「Android版」のアプリ。iPhoneから送ったと名乗りながらAndroidアプリを配ろうとするとは、設定がちぐはぐです。
総合判定:国税庁になりすました偽メールです。
💡ここで!「ゼロ幅文字」と「逆さ表示の文字」ってなに?
ゼロ幅文字は、画面に表示されない、幅のない文字です。人の目には見えませんが、コンピュータには「文字」として存在しています。たとえば「セキュリティ」の途中に混ぜると、見た目はまったく同じでも、パソコンには別の文字列に見えます。
逆さ表示の制御文字は、文字の並びを右から左へひっくり返す、特別な文字です。名前を逆に保存しておき、画面ではこの文字で元の向きに直して見せる、という使い方ができてしまいます。
分かったこと①:見えない文字が、びっしり混ぜられていた
メールの元データにある件名・差出人名・本文を元の文字に戻し、1文字ずつ文字コードを表示するプログラムにかけて調べました(テキストエディタに貼り付けて、見えない文字を記号で表示する機能でも確認できます)。
すると、件名の「至急セキュリティ設定をご確認ください」には、見えない文字が4か所も挟まれていました。本文はさらにすごく、約1,345文字のうち610個が見えない文字。5種類の見えない文字が、「e-Tax」や「アクセス」などの言葉の途中にばらまかれていました。
目で見る分には普通の文章ですが、パソコンが言葉を単語ごとに見張って迷惑メールを見分ける場合、単語の途中を見えない文字で区切られると見つけにくくなります。迷惑メール判定をすり抜けるための工夫とみられます。
分かったこと②:「国税庁」の名前が、逆さまに隠れていた
差出人の表示名は、画面では「【 国税庁 】」と見えます。ところが中身は「庁税国」と、逆の順番で保存されていました。前後に逆さ表示の制御文字が付いているので、画面でだけ「国税庁」に見える仕組みです。
データ上は「国税庁」という並びが存在しないため、名前で見張る仕組みをかいくぐる狙いがあったのかもしれません。手間のかけ方が、なんとも悪質です。
分かったこと③:誘導先のサイトは、すでに開けなくなっていた
フィッシングサイト詳細解析
ボタンの先:hxxps://zdlrd[.]com/notice/kdnz。メールの送信元と同じドメインです。
接続の結果:接続を試みたところ、「このサイトにアクセスできません(DNS_PROBE_FINISHED_NXDOMAIN)」と表示され、ページは開けませんでした。これは「そのドメイン名の行き先が見つからない」という意味のエラーです。
ドメインの素性:公開されているドメイン情報では、登録は2025年11月9日。登録事業者は中国の企業で、登録者の情報は非公開でした。ネームサーバーにはCloudflareが使われ、登録事業者によって利用を止められた状態(clientHold)の表示と、売りに出ているという表示もありました。
過去のIP記録:103.145.190.169。中国・上海のホスティング事業者(サーバーを借りる形態)です。ただし、これは過去の記録で、メールを送った時点の実際の接続先とは限りません。
読み解き:メールが届いた時点では、サイトが動いていた可能性もあります。いま開けないからといって安全とは言えず、同じ手口が別のドメインで繰り返されるおそれがあります。なお、端末や地域で表示を変える仕組み(クローキング)の有無は確認できていません。
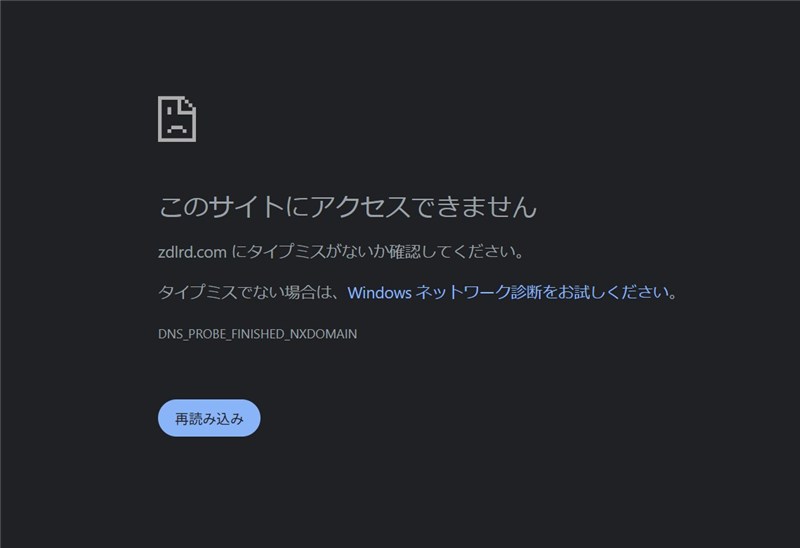
▲ ボタンの先に接続を試みた画面。「このサイトにアクセスできません」と表示されました。
過去の記事との関連
e-Taxを名乗るメールは、還付金や未納税金を口実にするものが多くありました。「不正アクセスの警告」を口実にするパターンは、当サイトで取り上げるのは初めてです。過去に解析した国税庁なりすましメールには、Androidの不正アプリへ誘導するものもありました。
- 【警告】国税庁「延滞税が1日125円ずつ増加」メールが1時間で185通。今朝、攻撃が切り替わった。狙いはAndroidの不正アプリ
- 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
- 【続報】国税庁・e-Tax「還付金の処理状況に関するお知らせ」詐欺——開封確認要求と偽装Receivedヘッダーの新手口を解析
注意点と対処法
- メール内のボタンやリンクから操作しない:不安になる内容でも、メールの案内どおりには動かないでください。
- メールの案内でアプリをインストールしない:アプリが必要な場合も、メールのボタンは使わず、公式サイトや公式のアプリストアからご自身で探してください。
- 添付ファイルは開かない:拡張子が見慣れないファイルは、そのまま削除して大丈夫です。
- 本当に不安なときは、メールを使わず、普段使っているブックマークや公式サイトから、ご自身のアカウントのログイン履歴などを確認しましょう。
- もしボタンを押したり、アプリを入れてしまっても、ご自分を責めないでください。巧妙な偽メールです。アプリを入れてしまった場合は、そのアプリを削除し、スマートフォンのセキュリティ機能やセキュリティアプリで検査してください。不安が残るときは、携帯会社や購入した店、消費生活センターに相談しましょう。
- 困ったときは、全国共通の消費者ホットライン「188」(いやや!)が、最寄りの消費生活センター等につないでくれます。国税庁をかたるメールへの注意は、国民生活センターの注意喚起でも呼びかけられています。
国税庁を名乗る「不正アクセス」の警告メールは、偽物です。
あわてて操作しないこと。まずは深呼吸して、ボタンも添付ファイルも開かずに削除しましょう。
ご家族やお友だち、とくにスマートフォンをお使いの方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報はip-sc.net(IP調査兵団)の調査結果を参照しています。