【三井住友カード】「ポイント失効」で焦らせ偽Vpassアプリ(APK)を配布する詐欺メール|本文にタグ「H1>」が露出
お昼前の受信箱に、三井住友カードを名乗る「セキュリティチェック完了のお願い」というメールが届きました。ところが、本文を開くと「ポイントの失効」の話で、件名と中身が食い違っています。さらに、本文には「H1>」という、本来は見えないはずのタグの切れ端が表示されていました。
結論からお伝えします。これは詐欺メールです。メールのボタンは押さないでください。ボタンの先は、「Vpassアプリのアップデートが必要です」と書かれた偽ページで、押すと偽のアプリ「Vpass.apk」をダウンロードさせようとします。
調査レポート:概要
| 偽装されたブランド | 三井住友カード(クレジットカード) |
| 受信した件名 | 「【三井住友カード】セキュリティチェック完了のお願い」 |
| 受信日時 | 2026年10月13日(火)午前11時42分ごろ(日本時間) |
| 危険度 | ★★★★★(偽アプリを入れると、スマホの中の情報を抜き取られたり、乗っ取られたりするおそれ) |
| 偽装の巧妙さ | ★★★☆☆(見た目は整っているが、件名と本文が合わず、タグが見えている。一方で、見えない文字を大量に使って迷惑メールの判定をすり抜けようとしている) |
| 手口 | 「ポイントが10月16日23:59に失効する」と焦らせ、ボタンの先で「Vpassアプリの更新」を装い、偽アプリ(APK)をダウンロードさせる |
| 送信元IP | 90.185.93.235(デンマーク・コペンハーゲン近郊の一般向けインターネット回線) |
| 認証結果 | SPF:判定不能(Permerror)/DKIM:署名なし |
| 誘導先 | Googleの図形作成サービス(Google Drawings)のプレビューページを経由して、偽の「Vpassアプリ更新」ページへ。端末などによる表示の出し分け(クローキング)は確認されませんでした |
| 添付ファイル | なし(ただし、見えない位置に文字列だけを入れた不要な部分があり、メールソフトによっては添付ファイルのように表示されます) |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは三井住友カードからのものではありません。偽物(フィッシング詐欺)です。
届いた詐欺メールの文面
実際に届いたメールの、画面に見える文面です。見た目は、緑色を基調にした、整ったお知らせメールでした。
件名:【三井住友カード】セキュリティチェック完了のお願い
差出人:三井住友カード <(某企業のドメインのアドレス)>

【期限間近】保有ポイントの失効に関するご注意のご案内

現在保有されているメンバーシップ・リワードポイントの一部が、まもなく有効期限を迎えます。
有効期限を過ぎたポイントは自動的に失効となり、復旧はできませんので、お早めにご活用ください。

現在保有合計ポイント:14,250 pt(14,250円相当)
期限間近ポイント:5,500 pt(5,500円相当)
最終期限:2026年10月16日(金) 23:59まで

▼ポイント活用例(1pt=1円相当)
 ・コンビニ・飲食店・薬局などでのお買い物代金に充当
 ・カードご利用代金のお支払いへキャッシュバック
 ・各種提携ポイントやAmazonギフト券、スターバックスカードなどへ交換
 ・国内・海外旅行の航空券やホテル宿泊料金に利用
 ・三井住友カード限定イベントや体験型特典へ申し込み

[ 残高を確認してポイントを使う 〉 ]

※有効期限内に利用・交換手続きが行われない場合、対象ポイントは自動失効いたします。失効したポイントの返還・復元はいかなる場合もできません。
※ポイント交換申込みは反映まで数日のお時間を要する場合があります。期限直前の手続きは処理完了が間に合わない可能性があるため、余裕を持って操作してください。
※ポイント交換先によって必要ポイント数や交換レートが異なります。詳細はポイントページにてご確認ください。

本メールは三井住友カード会員向け自動配信メールとなります。ご不明点は公式サポートデスクまでお問い合わせください。
メール配信設定の変更・配信停止をご希望の場合は、マイページにログインの上設定を行ってください。
© 三井住友カード株式会社. All Rights Reserved.
※上の文面は、画面に見える形に直したものです。実際のメールの中身は、次の項で説明するとおり、見えない文字で言葉が分断されていました。
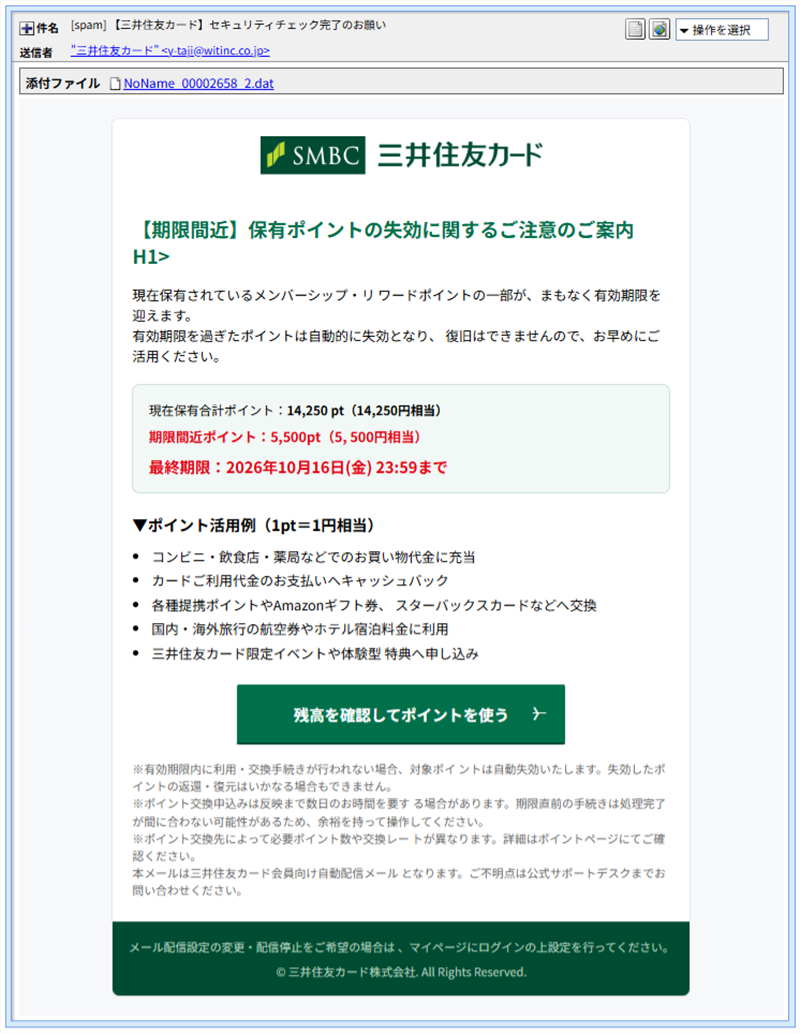
▲実際に届いた詐欺メールの画面(「H1>」の表示に注目)
このメールの「おかしな点」
- 件名と本文が合っていない:件名は「セキュリティチェック完了のお願い」ですが、本文は「ポイントの失効」のお知らせです。別々の素材を組み合わせたような作りです。
- 「H1>」という文字が見えている:本文の冒頭、タイトルの下に「H1>」と表示されていました。本来は画面に出ないはずのタグの切れ端で、作りの粗さを示しています(くわしくは後の項で)。
- 期限と金額で焦らせる:「10月16日(金) 23:59」という3日後の期限と、「14,250 pt(14,250円相当)」「期限間近 5,500 pt」という具体的な金額で、「損をしたくない」という気持ちを突いてきます。
- 宛名がない:会員向けの連絡なのに、名前も会員番号の一部も書かれていません。
- ボタンの先とボタンの文字が合わない:ボタンは「残高を確認してポイントを使う」ですが、押した先は「Vpassアプリのアップデートが必要です」というページでした。
- 乱数のような文字列:画面の外に置かれた「dowcYQ」という意味のない文字列がありました。メールごとに少しずつ変えて、迷惑メールの判定をすり抜けやすくする工夫と考えられます(推測です)。
差出人の名前に「見えない文字」が5個入っていた
差出人の表示名は、画面では「三井住友カード」と普通に見えます。ところが、名前の部分を符号化された形から復号して調べると、目に見えない文字が5個入っていました(ゼロ幅接合子が2個と、数学用の不可視の記号が3個)。
見つけ方は次のとおりです。メールのソース(元のテキスト)にある差出人の名前は、「=?UTF-8?B?…?=」という形で書かれています。この「B」の部分は、Base64という方式の文字列です。
- ソースを開き、差出人の「=?UTF-8?B?…?=」の中身(Base64)をコピーする
- Base64を復号できるツールや簡単なプログラムで、元の文字に戻す
- 見えない文字を表示できるエディタ(制御文字や不可視文字を可視化できるもの)に貼り付ける。これで、「三井住友カード」の文字の間に挟まる、見えない文字が見つかる
画面では見えないので、人の目では絶対に気づけません。何のために入れたかは、はっきりしませんが、「三井住友カード」という文字列を機械が照合するのを妨げて、判定から逃れる狙いかもしれません(推測です)。
本文の大事な言葉は、ばらばらにされていた
もっと手の込んだ細工が、本文にありました。「有効期限」「失効」「メンバーシップ・リワード」「Amazonギフト券」「三井住友カード」といった、迷惑メールの判定で目印になりそうな言葉が、見えない文字と「右から左へ書く」ための制御文字で、わざとばらばらに保存されていたのです。
- 見え方は普通:画面では、「有効期限」と、きちんと読めるように表示されます。
- 保存の中身は別:たとえば「有効期限」は、ソースの中では「有」と「限期効」を、方向を逆にする制御文字で挟んだ形で入っています。逆向きに表示されて初めて「有効期限」と読めます。
- 目的:機械が文字を単純に読むと、「有効期限」という言葉として検出できません。人には読めて、機械には読みにくい書き方で、迷惑メール対策をすり抜ける狙いと考えられます(推測です)。
同じ細工は、メールの一覧に出るプレビュー用の隠し文(「5,500ポイントの有効期限が10月16日に迫っています」)にも使われていました。日付や金額まで、わざわざばらばらにされています。こうした書き方のメールを見かけたら、それだけで十分に怪しいと考えてかまいません。
「H1>」が見えた理由
本文のタイトル(「【期限間近】保有ポイントの失効に関するご注意のご案内」)は、「見出し」を表すタグで囲まれています。ソースを見ると、その終わりを示すタグ「</H1>」が、途中の「</」のところで行が折り返されて、「H1>」だけが次の行に落ちていました。
メールソフトによっては、このように途中で折り返された終了タグを正しく扱えず、「H1>」が文字として画面に出てしまうようです(推測です)。当サイトが確認に使ったメールソフト(ActiveMail)では、タイトルの下に「H1>」と表示されました。表示されるかどうかはメールソフト次第ですが、本物の企業が出すメールでは、まず見かけない作りです。
送信ルートと認証:本物の三井住友カードではない
- 差出人のアドレス:表示名は「三井住友カード」ですが、アドレスは三井住友カードとは無関係の、某企業のドメインでした。送信元が乗っ取られたか、悪用されている可能性があります(推測です)。
- 本当の送信元IP:
90.185.93.235。調べると、デンマークの通信事業者(Hiper A/S)の、一般向けのインターネット回線でした。ここから直接送られたのか、感染した機器などを経由したのかは、わかりません。 - SPF(送信元の正しさを確かめる仕組み):「判定不能(Permerror)」でした。送信ドメイン側の設定に問題があり、確認できなかった、という意味です。通過(pass)ではありません。
- DKIM(改ざんされていない印):署名はありませんでした。
- 日時や経路:今回は、送信日時のずれや、偽の経路の記録は見当たりませんでした。
※メールヘッダー詳細は個人情報保護のため非掲載
ボタンの先:Googleの図形ツールのページ
ボタンの文字は「残高を確認してポイントを使う」ですが、実際の行き先は、Googleの図形作成サービス「Google Drawings」のプレビューページでした。
【入口】ボタンの本当の行き先
hxxps://docs[.]google[.]com/drawings/d/(ID省略)/preview
三井住友カードとは無関係の、Googleのサービス上のページです。Googleのドメインを使うと、「ドメインで危険かどうかを判定する」仕組みをすり抜けやすくなります(推測です)。そのため、ここでは図の識別番号を伏せています。
パソコンなら、ボタンの上にマウスの矢印を重ねると、画面の下に本当の行き先が表示されます。スマホなら、ボタンを長押しすると確認できます。
ページの先で「偽アプリ」をダウンロードさせる
ボタンをたどると、三井住友カードのスマホ向け画面に似せた、次のページが出ました。ここで「最新版にアップデート」を押させるのが、この詐欺メールの狙いです。当サイトでは、ダウンロードされたファイルを開いたり、インストールしたりはしていません。
【1】「Vpassアプリのアップデートが必要です」
ページには、「三井住友カード」の文字と、「Vpassアプリのアップデートが必要です」という見出しがありました。続けて「2026年10月31日以降、旧バージョンはご利用いただけなくなります。」という警告が表示され、「最新版にアップデート」ボタンが置かれています。
「バージョン 8.4.0 / 無料 / 所要時間 約1分」という表示と、セキュリティ強化をうたう説明文もあり、いかにも本物の更新案内に見えます。
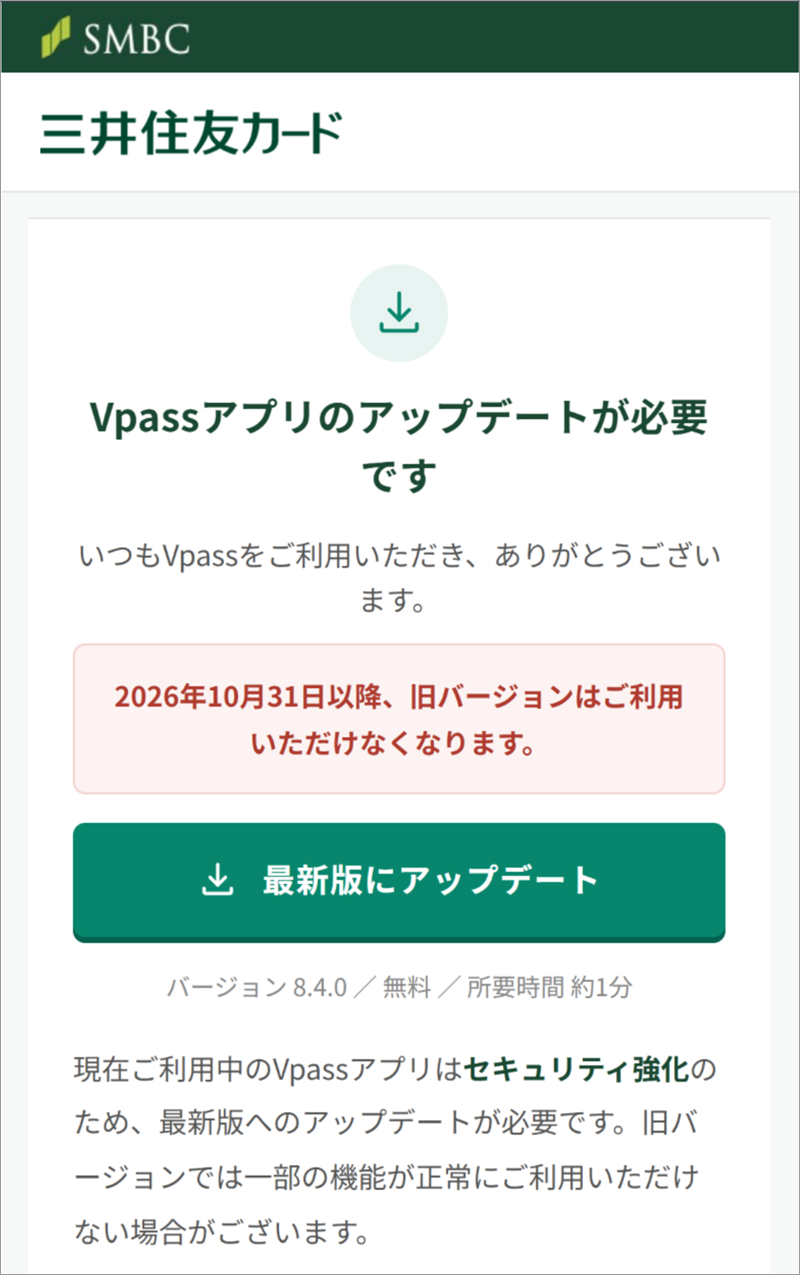
▲リンク先の偽ページ(「最新版にアップデート」を押させる)
【2】ボタンを押すと「Vpass.apk」がダウンロードされる
ボタンを押すと、「Vpass.apk」というファイルのダウンロードが始まりました。拡張子の「.apk」は、Androidのアプリをインストールするためのファイルです。公式のアプリストア以外から配られるAPKは、スマホの情報を盗むなどの不正な動きをするおそれがあります。
拡張子が不審なため、当サイトでは、このファイルを開いたり、中身を調べたりしていません。したがって、中身が実際に何をするものかは、わかりません。
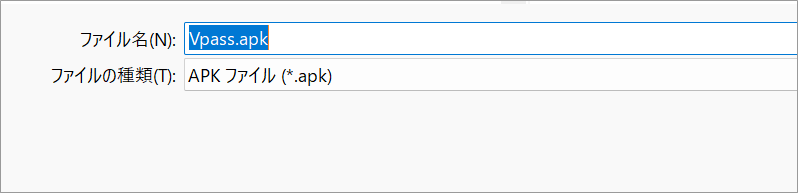
▲「Vpass.apk」のダウンロードが始まった画面
確認した時点(10月13日)では、このページにアクセスしても、ブラウザやセキュリティソフトの警告は出ませんでした。どこからもブロックされず、そのまま開ける状態だったということです。「警告が出ていないから安全」とは言えません。
偽サイトの正体:ドメインとサーバー
- 入口のドメイン:Googleのサービス(docs.google.com)です。三井住友カードのものではありません。
- 偽ページと偽アプリの配信元:今回は、登録情報とサーバーを確認できていません。
三井住友カードの公式案内と、このメールの食い違い
三井住友カードは、公式サイトで弊社を装った不審なメールやSMSへの注意喚起を出しています。この中には、「弊社からお送りするメールでは、お客さまのクレジットカード番号などの個人情報をお聞きすることはございません。」「弊社からの通知ではない場合、本文記載のリンク先へアクセスせず、削除してください。」という案内があります。
なお、このページには、「Vpassアプリを装った偽アプリ(APK)」についての記載は、当サイトが確認した範囲では見当たりませんでした(10月13日時点)。このメールそのものの注意喚起も、同じく見当たりませんでした。
以前の記事と、手口の共通点
偽のアプリをインストールさせる手口は、以前取り上げたe-Taxの還付金を装う偽アプリの詐欺メールにも通じます。公式の名前を借りて、「アプリの更新」「手続き」を口実に、アプリストア以外から不正なアプリを入れさせる流れです。三井住友カードに関連する記事は、サイト内検索からも探せます。
注意点と対処法
ポイントの失効と聞くと、「使わないと損だ」とあわてがちです。落ち着いて、次のことを思い出してください。
- メールのボタンやリンクから、アプリを入れないこと。アプリは、公式のアプリストア(Google PlayやApp Store)から、自分で探して入れてください。
- ポイントの残高や期限は、公式アプリや、あらかじめ保存した公式サイトのブックマークから確認してください。
- スマホで「提供元不明のアプリのインストール」を許可する画面が出たら、許可せずにやめてください。
- 差出人の名前が本物に見えても、本物とは限りません。見えない文字を使えば、名前はいくらでも本物らしく見せられます。
- もし「Vpass.apk」をインストールしてしまったら、責める必要はありません。すぐに機内モードにするか通信を切り、設定からそのアプリを削除してください。そのうえで、三井住友カードに連絡し、パスワードの変更やカードの利用状況の確認を行ってください。必要に応じて、警察のサイバー事案の相談窓口(消費生活のご相談は消費者ホットライン188)も利用できます。
まとめ
「【三井住友カード】セキュリティチェック完了のお願い」は、三井住友カードを装った詐欺メールです。件名と本文が食い違い、本文にはタグの切れ端が見えていました。差出人の名前にも、本文の大事な言葉にも、見えない文字や制御文字を使った細工があり、機械の判定をすり抜けようとしています。ボタンの先は、偽の「Vpassアプリ更新」ページで、偽アプリ(APK)を入れさせる罠でした。ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。