「還付金に関する確認のお知らせが届いています」は詐欺メール!国税庁e-Taxを装い偽アプリを入れさせる手口
10月に入り、朝晩の空気がぐっと冷たくなってきましたね。今朝、受信箱を開くと、国税庁・e-Taxを名乗るメールがずらりと並んでいました。10月12日から13日朝にかけて、同じ筋書きのメールが合計218通(13日9時ごろ時点・筆者の受信箱)。件名や差出人名を少しずつ変えながら、いまも届き続けています。
結論からお伝えします。これは詐欺メールです。メール内のボタンは押さないでください。過去のe-Tax関連の記事はこちらの一覧からご覧いただけます。
調査レポート:概要
| 偽装されたブランド | 国税庁(e-Tax) |
| 受信した件名 | 「【重要】還付金に関する確認のお知らせが届いています」 ※件名の中に、目に見えない文字が10個混ぜてあります |
| 受信日時 | 2026年10月13日(火)午前7時37分ごろ(日本時間) |
| 危険度 | ★★★★☆(偽のアプリを入れてしまうと、端末の中の情報や通信が悪用されるおそれ) |
| 偽装の巧妙さ | ★★★★☆(本物そっくりの注意文を入れ、見えない文字や文字の並べ替えで機械の検知もすり抜けようとしている。ただし誤字などの小さなミスもある) |
| 手口 | 「還付金のお知らせが届いている」と伝え、ボタンからAndroid向けの偽e-Taxアプリを入れさせる。IDやパスワードは聞かず、アプリを入れさせることが目的とみられる |
| 送信元IP | 57.154.17.178(アメリカ・フェニックスのMicrosoftクラウド。サーバー貸し出し用の回線) |
| 認証結果 | SPF:pass(攻撃者自身のドメインで通過)/DKIM:署名あり(検証結果の記録は確認できず) |
| 誘導先 | パソコンで開くとQRコードの表示ページ、スマートフォンで開くと偽のGoogle Play風ページ(見る端末によって表示を変える「クローキング」) |
| 添付ファイル | ランダムな名前と見慣れない拡張子の添付が1つ。拡張子が不審なため、当サイトでは開封・解析していません |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは国税庁からのものではありません。偽物(フィッシング詐欺)です。
届いた詐欺メールの文面
実際に届いたメールの文面です。目に見えない文字は取り除いて、見えている部分だけを再現しています。
件名:【重要】還付金に関する確認のお知らせが届いています
差出人:【国税庁e-Tax】 <norely@crawl.oaoawear.com>
添付ファイル:5yFG4WZ.uawuo

国税
NATIONAL TAX AGENCY

【重要】e-Tax メッセージボックスに未読のお知らせがあります(1件)
e-Taxアプリからログインのうえ、ご確認をお願いします。

このメールの要点
還付金の振込について確認したいことがあり、メッセージボックスにお知らせを入れたことをお知らせするメールです。口座番号などをメールで聞くことはありません。

平素より国税行政にご理解とご協力を賜り、厚く御礼申し上げます。国税庁でございます。

お客様の所得税の還付金について、ご確認いただきたい事項が生じましたため、メッセージボックスにお知らせを格納いたしました。お手数ですが、内容をご確認くださいますようお願い申し上げます。

お手続きの方法
・詳細および今後のお手続きは、メッセージボックス内のお知らせをご確認ください。
・お手続きは、e-Taxへのログイン、または所轄税務署へのご連絡で承ります。

国税庁・税務署が、メールやSMSで口座番号・暗証番号などの入力やご返信を求めることは、一切ありません。本メールでもお願いしておりません。

e-Taxへは、e-Taxアプリからのアクセスをお願いいたします。ご不明な場合は、国税庁ホームページ記載の連絡先、または所轄税務署へご確認ください。

ご協力を賜りますようお願い申し上げます。

e-Taxアプリのご利用について
既にアプリをお持ちの方は、アプリを起動し、メッセージボックスよりお手続きください。
※ アプリをお持ちでない方は、お早めにインストールをお願いいたします。
[Android版 e-Tax アプリをダウンロード]
 リンク先:hxxps://oaoawear[.]com/link/xhav/go

国税庁
※本メールは送信専用アドレスから配信しています。ご返信いただいてもお答えいたしかねます。
※配信の停止は、e-Taxの「利用者情報の登録・確認・変更」画面から行えます。
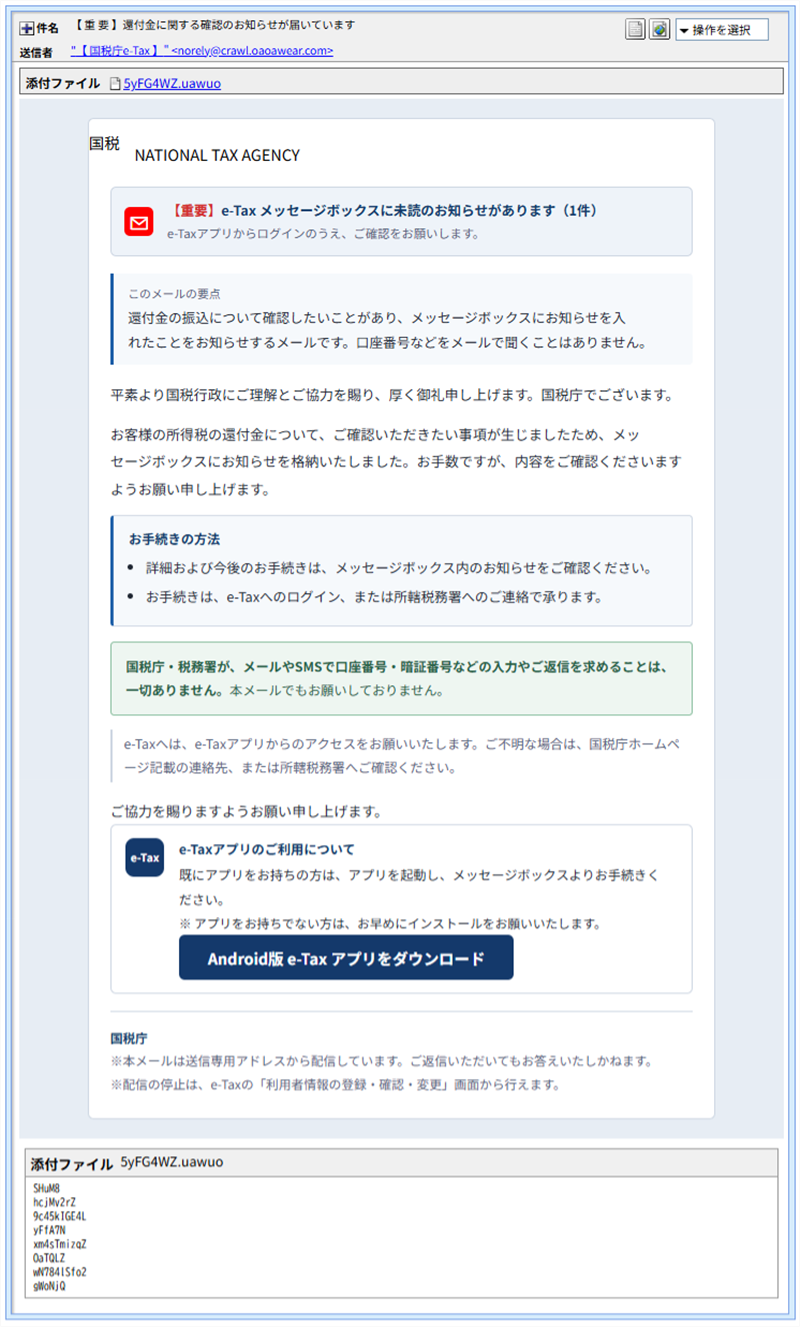
▲実際に届いた詐欺メールの画面(国税庁のロゴ画像はなく、文字だけで作った「国税」の印になっています)
このメールの「おかしな点」
- 本物のe-Taxのメールと違う:国税庁の注意喚起ページによると、e-Taxから届くメールは決まったパターンだけで、添付ファイルはなく、原則として本文にURLも書かれていません。このメールには、添付ファイルもボタン(リンク)もあります。
- 差出人のアドレスが国税庁と無関係:表示名は「【国税庁e-Tax】」ですが、実際のアドレスは国税庁とは関係のないドメインです。しかも「noreply」と書きたかったのか、「norely」になっています。攻撃者の小さなうっかりですね。
- 本物の注意文をそのまま入れて安心させる:「口座番号・暗証番号などの入力や返信を求めることは一切ありません」と、国税庁が実際に出している注意と同じ趣旨の文を緑の枠に入れています。読む人の警戒を解くための演出と考えられます。
- アプリを入れさせようとする:IDやパスワードの入力は求めず、「アプリをお持ちでない方は、お早めにインストールを」と急がせます。
- ランダムな名前の添付ファイル:意味のない名前と見慣れない拡張子が付いています。メールソフトの表示上は意味のない英数字の羅列でしたが、拡張子が不審なため、当サイトでは開封・解析していません。
件名と差出人名に仕込まれた「見えない文字」
ここからは、詳しく調べて分かったことです。このメールの件名には、目に見えない文字が10個混ぜてありました。どうやって見つけたかをご説明します。
メールの元データ(ソース)にある件名は、「Base64」という方式の暗号のような文字列で書かれています。これを文字に戻して、一文字ずつ符号を見ていくと、見えない文字を表す符号(「E2 80 8B」など)が並んでいました。見えない文字入りの件名をテキストエディタに貼り付けたり、コードとして表示したりしても、同じ文字が「\u200b」のような形で見えるようになります。
💡ここで!「ゼロ幅文字」ってなに?
横幅がゼロで、画面には何も表示されない文字のことです。本来は文字の切れ目を調整するなどの目的で使いますが、悪用すると「見た目は同じなのに、中身は別の文字列」にできます。
件名に入っていた見えない文字は、次のとおりです。
| 文字の種類 | 個数 | 入っていた場所 |
| U+200B(ゼロ幅スペース) | 3個 | 「要」「お」「届」の後ろ |
| U+200C(ゼロ幅非接合子) | 3個 | 「知」「い」「い」の後ろ |
| U+200D(ゼロ幅接合子) | 1個 | 「の」の後ろ |
| U+2060(ワードジョイナー) | 2個 | 「関」「確」の後ろ |
| U+FEFF(ゼロ幅の特殊な印) | 1個 | 「て」の後ろ |
本文のほとんどの言葉の間にも、同じような見えない文字が入っていました。さらに、本文の「e-Tax」のハイフンも、見た目がそっくりな別の文字に置き換えられています。人の目には本物そっくりなのに、機械には別の文字列に見えるようにして、「国税庁」「e-Tax」「メッセージボックス」といった言葉を探して弾く迷惑メール対策をすり抜けるのが狙いだと考えられます(目的は推測です)。
差出人の名前にも仕掛けがありました。元のデータでは「【 xaT-e庁税国 】」と、国税庁とe-Taxの文字を逆の順番に並べてあり、その前に「右から左に並べ替える」特別な制御文字(U+202E)が付いています。そのため、画面では逆さまに並べ直されて、正しく「【国税庁e-Tax】」と読めてしまいます。文字をそのまま調べる機械には、「国税庁」という並びが見つかりません。
送信ルートと偽装の判定
- 送信元IP:
57.154.17.178。調べると、Microsoftのクラウド(サーバー貸し出し用の回線)で、場所はアメリカ・アリゾナ州フェニックスと表示されました。これはクラウド設備のある場所で、攻撃者のいる場所ではありません。 - SPF(送信元の正しさを確かめる仕組み)はpass:ただし、これは攻撃者が自分のドメインに自分のサーバーを許可していただけです。「認証に通った=安全」ではありません。
- DKIM(改ざんされていない印):攻撃者自身のドメイン(
crawl.oaoawear.com)の署名が付いていました。ただ、手元のヘッダーには検証結果の記録がなく、判定はできませんでした。 - 経路の記録に偽物の疑い:ヘッダーの一番下に、某大手通信事業者のメールサーバーを通ってきたかのような記録がありました。ところが、送信元が家庭やオフィスの内部用の番号(私設アドレス)で、前後の経路とも話が合いません。本物らしく見せるために混ぜた偽の記録の可能性が高いと考えています。
- 配信の速さ:署名された時刻と受信した時刻の差は約2秒でした。大量に自動配信されていることをうかがわせます。
※メールヘッダー詳細は個人情報保護のため非掲載
リンク先をたどると、パソコンとスマホで別の画面が出る
メールのボタンのリンク先をたどってみると、見る端末によって表示が変わる「クローキング」という仕掛けになっていました。パソコンには「スマホで見てください」と案内し、スマホには偽のアプリ配布ページを見せます。提供元不明のアプリの許可まで画像つきで指示してくるのが、このページの怖いところです。
💡ここで!「クローキング」ってなに?
アクセスした人のパソコンかスマホか、場所はどこか、などを見て、出す画面を使い分ける仕掛けです。調査する人やセキュリティソフトには無害な画面を見せて、本当の罠は狙った相手にだけ見せるために使われます。
【入口】メールのボタン
ボタンのリンク先は hxxps://oaoawear[.]com/link/xhav/go でした。送信元と同じ系統のドメインです。ここを経由して、次の画面に振り分けられます。
【第1段階】ロボットかどうかを確かめる画面
アクセスすると、「I’m not a robot」(私はロボットではありません)と書かれたCAPTCHA風の画面が出ます。調査用のプログラムを遠ざける関門のような役目と考えられます。
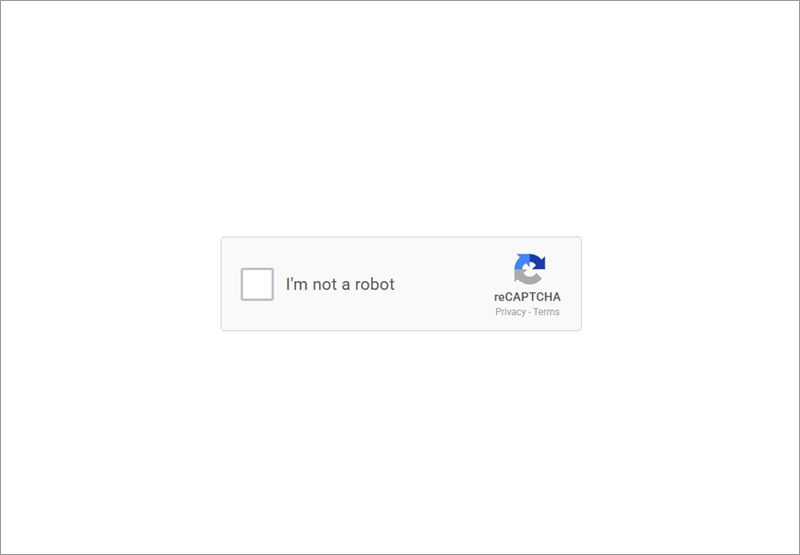
▲リンク先でまず表示されるCAPTCHA風の画面
【第2段階・パソコンの場合】「スマホでQRコードを読んで」
パソコンからアクセスすると、e-Taxのロゴ風の画像と一緒に「現在、システムメンテナンスのため、このウェブサイトはパソコンからはご利用いただけません。スマートフォンで以下のQRコードをスキャンしてください」と表示され、QRコードが出てきます。パソコンでは本題を見せず、スマホに乗り換えさせる作戦です。
ちなみにこのページの一番下の著作権表示は、「国税庁」ではなく「国税座」になっていました。庁舎が劇場に変わっています。
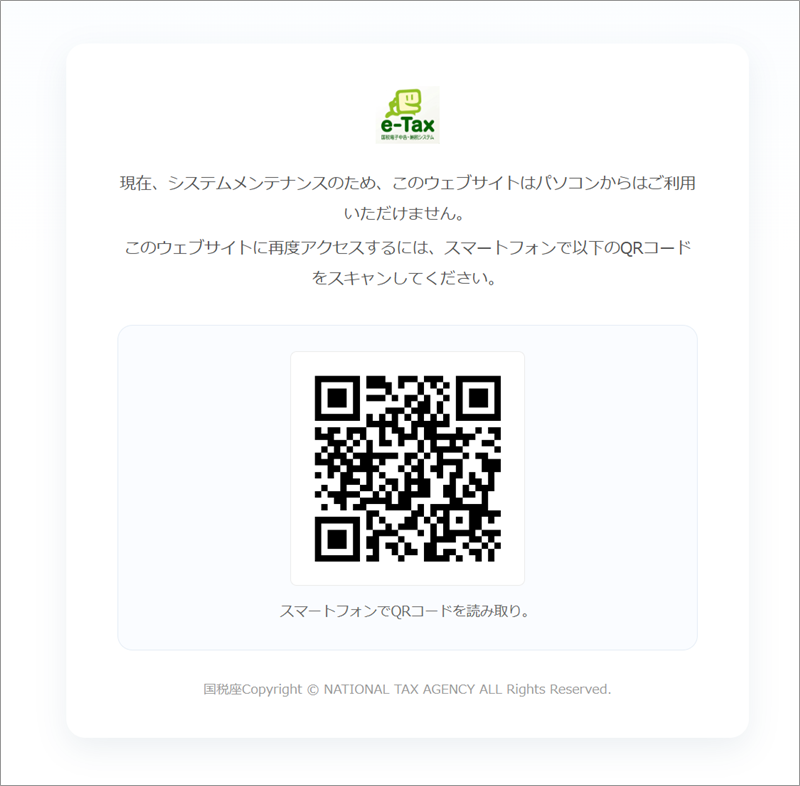
▲パソコンで開くと表示される、QRコードのページ
【第2段階・スマホの場合】偽のGoogle Play風ページ
スマホ(Android)からアクセスすると、「e-Taxアプリ」の配布ページに見える画面が出ます。レビュー4.8点・4.8万件、50万回以上のダウンロードといった数字は、本物らしく見せるための飾りです。画面のアドレス欄は、Google Playのものではなく、別の怪しいドメインでした。
ページ内の手順画像では、ステップ1「更新をクリックします」、ステップ2「OKボタンをクリックします」(画面には「ネットワークトラフィックを監視するためのVPN接続をセットアップしようとします」と表示)、ステップ3「この提供元のアプリを許可してください」と、操作を順番に案内していました。つまり、公式のストア以外から入れるアプリの許可と、VPN接続の許可を取らせる流れになっています。
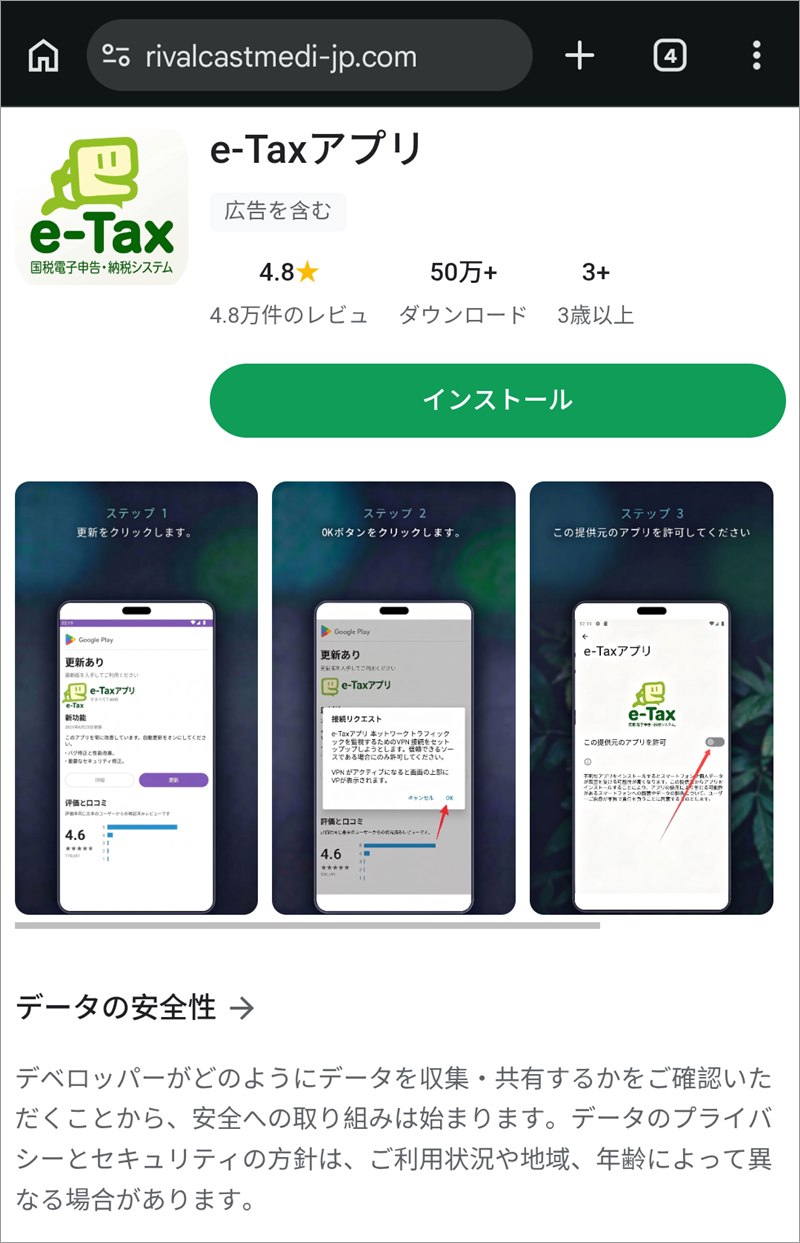
▲スマホで開くと表示される、偽のGoogle Play風ページ(アドレス欄はGoogle Playではない)
一般に、アプリにVPN接続を許可させると、そのアプリが端末の通信の通り道に入り込めるため、通信の内容を盗み見られるおそれがあります。当サイトでは、このアプリのインストール・実行は行っていません。
【セキュリティソフトの反応】
筆者が使っているセキュリティソフトでは、パソコンでアクセスしたとき、このあとに出てくる2つのURLが続けて「フィッシング」としてブロックされました。
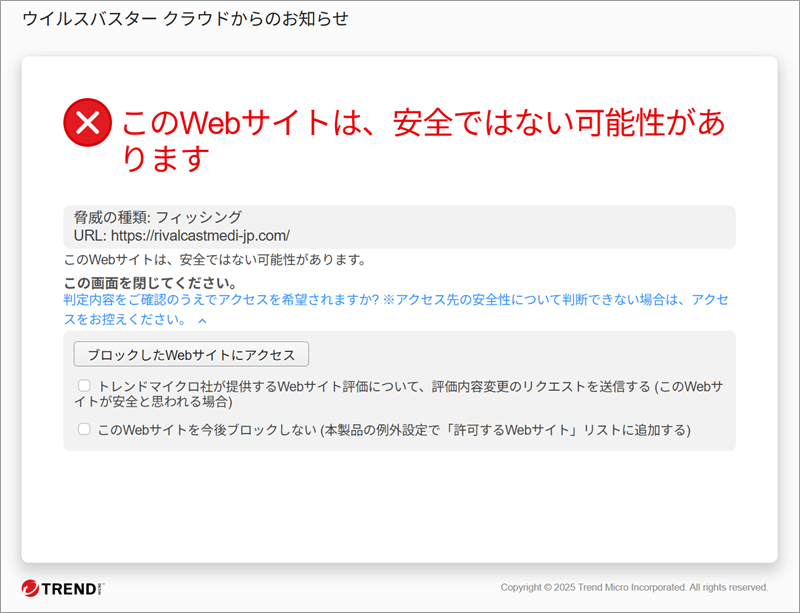
▲パソコンでアクセスしたときのブロック画面(1回目)
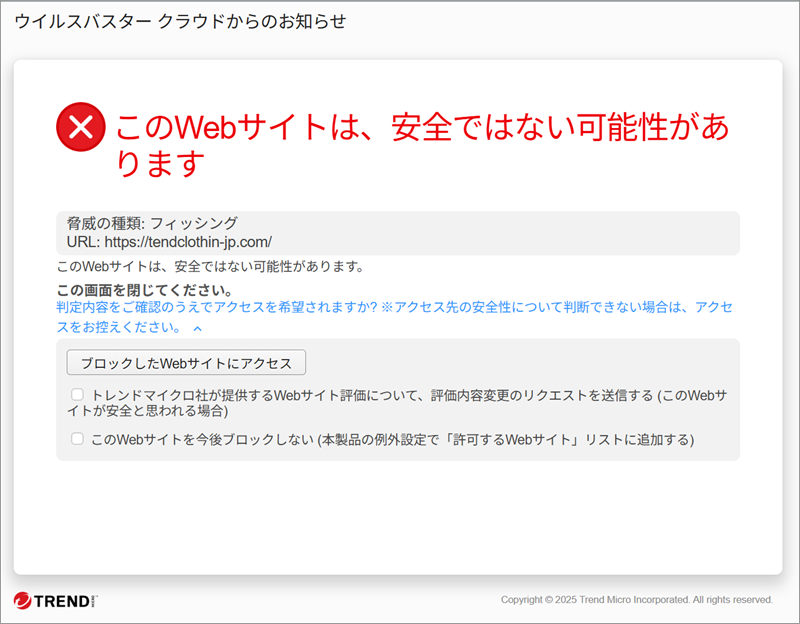
▲パソコン用のQRコードページに対する、セキュリティソフトのブロック画面
偽サイトの正体:ドメインとサーバー
- パソコン用のページ(
hxxps://tendclothin-jp[.]com/):ドメインの登録は2026年10月9日で、確認した時点で登録から3日しか経っていませんでした。登録事業者はDNSPod系(Aceville Pte. Ltd.)で、サーバー名の管理はCloudflareです。 - 接続先のサーバー:
34.97.152.185。Google Cloud(サーバー貸し出し用の回線)で、場所は日本の大阪府大阪市と表示されました。これもクラウド設備のある場所で、運営者の所在地ではありません。 - スマホ用のページ(
hxxps://rivalcastmedi-jp[.]com/):こちらのドメイン登録情報とサーバーは、今回は確認できていません。 - 共通点:2つとも名前の最後に「-jp.com」が付いています。日本向けのサイトに見せたいのでしょうが、国税庁のドメインとは無関係で、意味のない英単語の並びです。
関連記事:国税庁・e-Taxを装う詐欺メール
当サイトでは、これまでにも国税庁・e-Taxを装うメールを取り上げています。手口の移り変わりを知りたい方は、e-Tax関連の記事一覧もあわせてご覧ください。
注意点と対処法
還付金の知らせと言われると、誰でも気になります。慌ててしまうのは自然なことですので、落ち着いて、次のことを思い出してください。
- メールのボタンからアプリを入れないこと。ボタンやリンクは押さず、添付ファイルも開かないでください。
- 国税庁の注意喚起ページでは、e-Taxから届くメールは決まったパターンだけで、添付ファイルはなく、原則として本文にURLも書かれていないとされています。添付やボタンのあるメールは、まず疑いましょう。
- アプリの許可画面で、「提供元不明のアプリを許可」や「VPN接続の許可」を求められたら、いったん手を止めてください。
- 還付金が気になるときは、メールではなく、ご自身で保存した公式サイトのブックマークから確認するか、お近くの税務署に問い合わせましょう。
- もしアプリを入れてしまったら、責める必要はありません。まず機内モードなどで通信を切り、アプリを削除して、別の安全な端末から大切なパスワードを変更してください。銀行やカード会社への連絡や、警察のサイバー事案の相談窓口(消費生活のご相談は消費者ホットライン188)の利用も検討してください。
まとめ
「還付金に関する確認のお知らせが届いています」は、国税庁を装った詐欺メールです。差出人名の逆さ並びや見えない文字で機械の目をごまかし、パソコンとスマホで画面を使い分けて、偽のe-Taxアプリを入れさせようとします。これだけ大量に届いているのは、それだけ試してみる価値があると攻撃者が考えているということでもあります。ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。