タイトル 「次世代認証(パスキー)への移行のお願い|松井証券No.83731」は詐欺メール|差出人も本物そっくりに偽装
お昼前の受信箱に、松井証券を名乗る「パスキーへの移行のお願い」というメールが届きました。差出人のアドレスを見ると、本物の松井証券のドメインが表示されています。「本物かもしれない」と思ってしまいそうですが、調べてみると、そう見えるように作られた偽物でした。
結論からお伝えします。これは詐欺メールです。メールのリンクは押さないでください。リンク先は、松井証券のログイン画面そっくりの偽サイトで、ここでIDとパスワードを入力させるのが狙いです。
調査レポート:概要
| 偽装されたブランド | 松井証券(オンライン証券) |
| 受信した件名 | 「【要対応】次世代認証(パスキー)への移行のお願い|松井証券No.83731」 |
| 受信日時 | 2026年10月13日(火)午前11時55分ごろ(日本時間) |
| 危険度 | ★★★★★(偽のログイン画面にIDとパスワードを入力すると、証券口座を乗っ取られて資産に被害が出るおそれ) |
| 偽装の巧妙さ | ★★★★☆(差出人が本物のドメインに見え、本文のリンクの文字も本物のURLに見せている。見た目だけでは見分けにくい) |
| 手口 | 「パスキーへの移行」を口実に、期限(10月15日23:59)と「出金指示・即時入金の制限」で焦らせ、リンク先の偽ログイン画面でIDとパスワードを入力させる |
| 送信元IP | 20.71.128.241(オランダ・アムステルダムのMicrosoftクラウド) |
| 認証結果 | SPF:pass(攻撃者が持つ別ドメインで通過)/DKIM:署名あり(検証結果の記録は確認できず) |
| 誘導先 | アメリカの地方選挙の応援サイトのような名前のドメインを経由して、松井証券そっくりの偽ログイン画面へ。今回は、端末などによる表示の出し分け(クローキング)は確認されませんでした |
| 添付ファイル | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは松井証券からのものではありません。偽物(フィッシング詐欺)です。
届いた詐欺メールの文面
実際に届いた1通の文面です。罫線で区切った、整った作りで、飾りの少ないシンプルな見た目でした。
件名:【要対応】次世代認証(パスキー)への移行のお願い|松井証券No.83731
差出人:松井証券 <info@(本物の社名のドメインに見せかけたアドレス)>

━━━━━━━━━━━━━━━━━━━━
松井証券株式会社 - サービス仕様変更のお知らせ
━━━━━━━━━━━━━━━━━━━━

お客様各位

平素は格別のご高配を賜り、厚く御礼申し上げます。

このたび、当社オンラインサービスの利便性と安全性の向上を目的とした「次世代認証システム(パスキー)」への移行に伴い、お客様のログイン環境のアップグ レードが必要となりました。

■ お手続き内容
項目 内容
対象口座 総合取引口座
更新項目 新認証プロトコル(MFA/パスキー)の有効化
更新期限 2026年10月15日 23:59
参照コード MJN-AUT-2026-578RWA
期限までにアップグレードが完了されない場合、セキュリティ保護のため、一時的にオンラインでの「出金指示」および「即時入金」機能を制限させていただく場合がございます。

■ お手続き方法
以下の専用ポータルよりログインいただき、画面の案内に従って新認証の登録を完了させてください。

▼ 松井証券・オンライン認証ポータルへ
https://www.matsui.co.jp/login/?mnu=hd (画面に見えている文字)

■ ご注意
・本手続きはスマートフォン(生体認証対応)での操作を推奨しております
・本メールに心当たりのない場合は、速やかにカスタマーセンターまでご連絡ください

松井証券株式会社
金融商品取引業者 関東財務局長(金商)第164号
加入協会:日本証券業協会、一般社団法人 金融先物取引業協会

配信停止設定:https://www.matsui.co.jp/
管理番号:MJN-8 DGZ-2026

L00JTS59
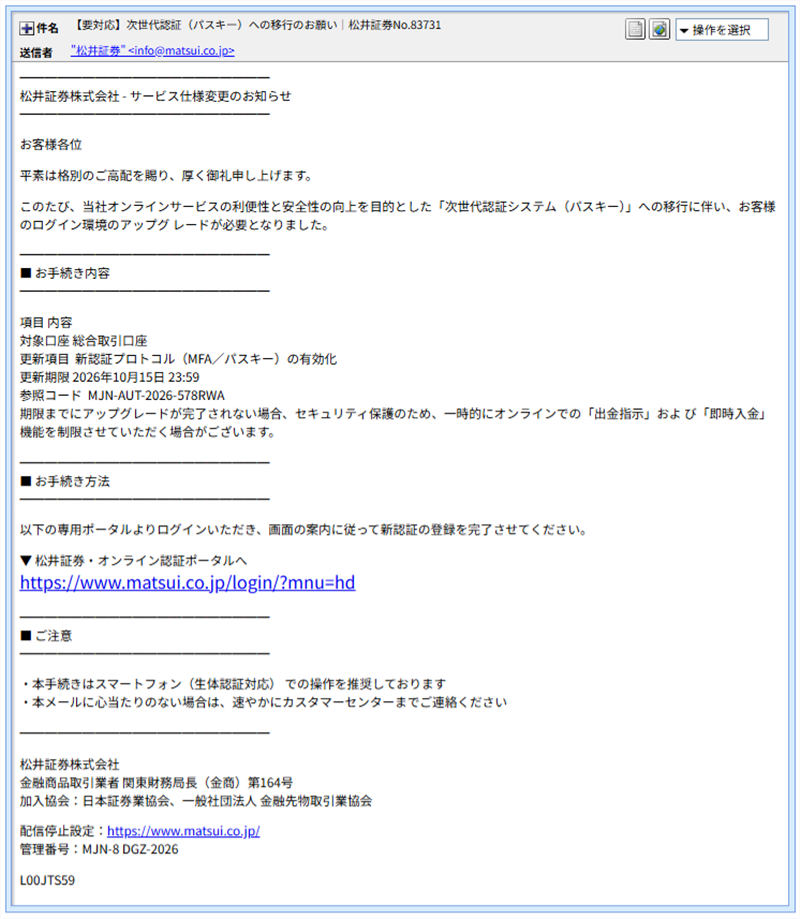
▲実際に届いた詐欺メールの画面
このメールの「おかしな点」
- メールでログインを促している:松井証券の公式の注意喚起では、「当社ではいかなる場合も電子メールでログインを促すことはありません」とされています。このメールは、メールからログインさせようとしています。
- 「パスキー」は本物の機能だが、使い方が違う:上の公式ページでは、パスキー認証が実際に導入されていると案内されています。ただし、手続きは公式サイトやアプリから行うもので、メールのリンクから行わせるものではありません。
- 期限と制限で焦らせる:「2026年10月15日 23:59」までに手続きしないと、「出金指示」と「即時入金」が制限される、と書いてあります。大切なお金に関わる言葉で急がせるのは、詐欺メールの典型です。
- 宛名がない:契約者への連絡なのに「お客様各位」で、名前がありません。
- 乱数のような文字:件名の「No.83731」や、末尾の「L00JTS59」は、意味のない番号や文字列に見えます。メールごとに少しずつ変えて、迷惑メールの判定をすり抜けやすくする工夫と考えられます(推測です)。
- 言葉の崩れ:「アップグ レード」と、途中に空白が入っています。攻撃者のうっかりですね。
なお、件名の符号化された部分を復号して、一文字ずつ確認しましたが、ゼロ幅文字などの見えない文字は入っていませんでした。また、当サイトで確認した範囲では、このメールそのものについての注意喚起は、松井証券の公式サイトに見当たりませんでした(10月13日時点)。届いたばかりなので、まだ告知が出ていない可能性もあります。
差出人は「本物のドメイン」に見えるが、偽物
このメールの一番の特徴は、差出人が本物の松井証券のドメインに見えることです。ところが、メールの裏側(ヘッダー)を調べると、実際の送信元は別の場所でした。
- 表示と実際の送信元が違う:メールソフトに表示される差出人(From)は本物のドメインですが、実際の送信に使われたドメイン(エンベロープの差出人)は、松井証券とは無関係の別のドメインでした。
- 本当の送信元IP:
20.71.128.241。調べると、Microsoftのクラウド(サーバー貸し出し用の回線)で、場所はオランダ・アムステルダムと表示されました。これはクラウド設備のある場所で、攻撃者のいる場所ではありません。 - SPF(送信元の正しさを確かめる仕組み)はpass:ただし、これは攻撃者が自分で持つ別のドメインで通っただけです。松井証券の認証に通ったという意味ではありません。「認証に通った=安全」ではありません。
- DKIM(改ざんされていない印):松井証券のドメインの署名が付いていましたが、手元のヘッダーには検証結果の記録がなく、判定はできませんでした。攻撃者が本物の署名を付けられるとは考えにくく、本物らしく見せるための署名の可能性があります(推測です)。
- 日時や経路の偽装は見当たらず:今回は、送信日時のずれや、偽の経路の記録は見つかりませんでした。ごく普通の送信に見える分、見た目の判断が難しくなっています。
松井証券の公式のご案内にも、「@」の後ろに「matsui.co.jp」が含まれていても、送信元は偽装できるため、本物の証拠にはならない、と書かれています。ログインを促すメールは、送信元に関係なく偽物と考えてください。
※メールヘッダー詳細は個人情報保護のため非掲載
リンクの「見えている文字」と「行き先」が違う
本文のリンクは、画面に https://www.matsui.co.jp/login/?mnu=hd と、本物のURLが書かれています。見えている文字のURLを信じないでください。ソースを調べると、クリックしたときの実際の行き先は、次の別のサイトでした。
【入口】リンクの本当の行き先
hxxps://(アメリカの地方選挙の応援サイトのような名前のドメイン)/content/dwahqwfbgc
松井証券とは無関係のサイトです。もともとは別の持ち主のサイトが、乗っ取られて使われている可能性があります(推測です)。そのため、ここでは名前を伏せています。
パソコンなら、リンクの上にマウスの矢印を重ねると、画面の下に本当の行き先が表示されます。スマホなら、リンクを長押しすると確認できます。
リンク先をたどると、偽のログイン画面が出る
リンクをたどって最終的に表示されたページを、2つの画面に分けてご紹介します。ここでIDとパスワードを入力させるのが、この詐欺メールの狙いです。当サイトでは、偽ログイン画面への入力は行っていません。
【1】Chromeが「危険なサイト」と警告
最終ページ(hxxps://halvorwen[.]cfd/matsui)にアクセスすると、Chromeが赤い警告画面を出しました。「攻撃者がユーザーを騙してソフトウェアをインストールさせたり、パスワードなどを開示させたりする可能性があります」「Googleセーフブラウジングにより、最近フィッシングが検出されました」という内容です。警告が出たら、先に進まずに戻ってください。
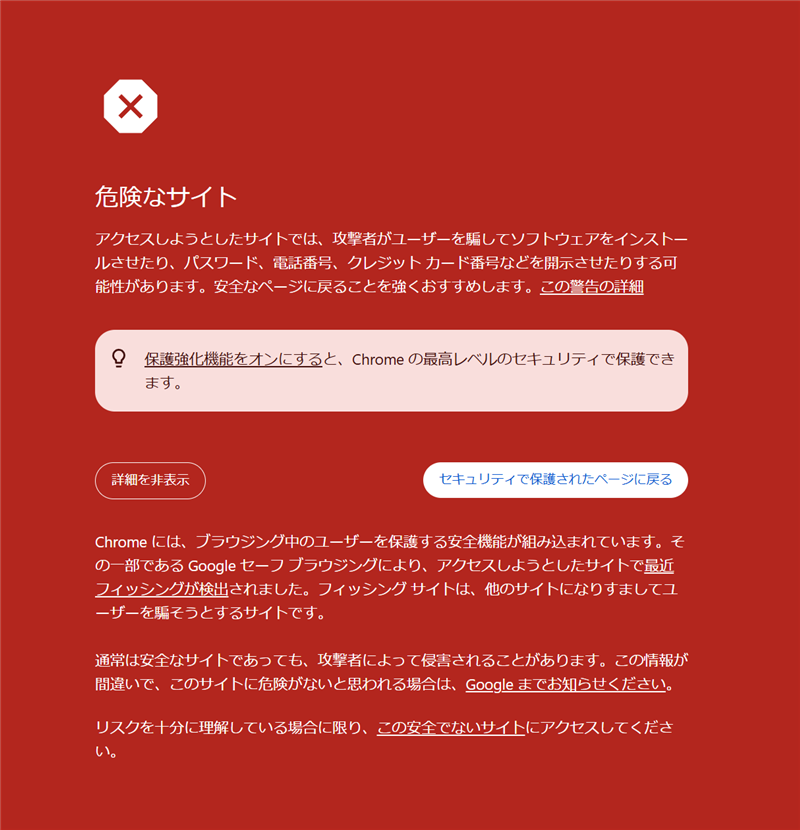
▲アクセスした際にChromeが表示した「危険なサイト」の警告画面
【2】偽ログイン画面:松井証券の画面を丸ごと写したページ
最終的に表示されたのは、松井証券の「スマホサイト ログイン」を写したページです。ロゴ、「口座開設」ボタン、アプリのダウンロード案内まで本物そっくりで、「ログインID」と「パスワード」の入力欄だけが罠です。
おもしろいのは、画面の上のほうに「【重要】フィッシング詐欺等にご注意ください。ログイン時の『電話番号認証』、出金時の『二要素認証』を設定してください。」という、本物のサイトの注意書きまでそのまま写してあることです。フィッシング詐欺の画面に、フィッシング詐欺への注意が書かれているという、皮肉な光景ですね。
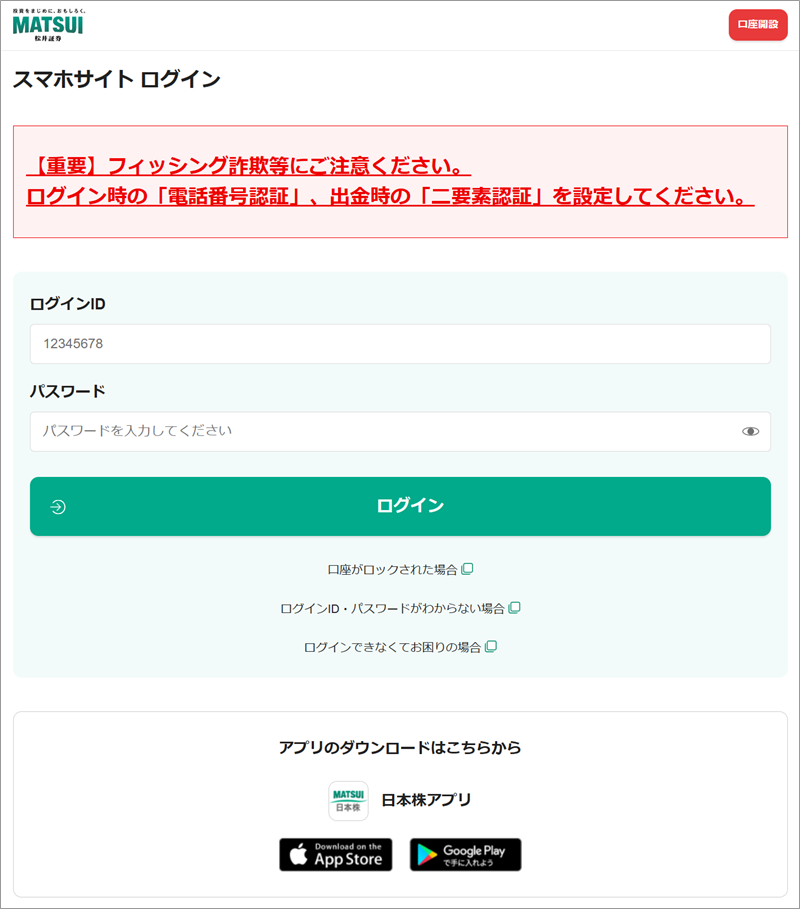
▲リンク先の偽ログイン画面(本物の注意書きまで写してある)
偽サイトの正体:ドメインとサーバー
- 入口のドメイン:上のとおり、アメリカの地方選挙の応援サイトのような名前で、松井証券とは無関係です。
- 偽ログイン画面のドメイン(
hxxps://halvorwen[.]cfd/):「.cfd」という、普段あまり見かけない末尾のドメインです。登録情報とサーバーは、今回は確認できていません。
今朝のマネックス証券のメールと、文面が同じ
この文面は、今朝取り上げたマネックス証券を装う詐欺メールの記事と、ほとんど同じです。「パスキーへの移行」「更新期限は10月15日23:59」「出金指示と即時入金の制限」という骨組みに加えて、参照コードの末尾(578RWA)まで一致しています。社名の部分だけが、差し替えられているように見えます。
一方で、メールの送り方は違います。マネックス証券の回は、差出人が無関係のドメインでしたが、今回は本物の社名のドメインに見せかけていました。つまり、同じ文面のひな形が、別々の送り方で使われているようです(推測です)。なお、リンクの形に共通点もありました。入口のURLの「/content/+英小文字10文字」という形と、最終ページの「.cfdのドメイン/ブランド名」という形です。社名を差し替えて、ほかの証券会社にも同じ手口が広がっているおそれがあります。
注意点と対処法
お金に関わる期限を示されると、誰でもあせってしまいます。落ち着いて、次のことを思い出してください。
- メールからはログインしないこと。ログインは、あらかじめ保存した公式サイトのブックマークや、公式アプリから行ってください。
- 差出人のドメインが本物に見えても、本物とは限りません。公式のご案内にあるとおり、送信元は偽装できます。
- リンクの文字が本物のURLでも、実際の行き先は別かもしれません。リンクの上にカーソルを重ねるか、長押しして、本当の行き先を確認してください。
- ブラウザに赤い警告画面が出たら、先に進まず戻ってください。
- もし入力してしまったら、責める必要はありません。すぐに公式サイトからログインパスワードと取引暗証番号を変更し、松井証券の顧客サポートに連絡してください。そのうえで、警察のサイバー事案の相談窓口(消費生活のご相談は消費者ホットライン188)も利用できます。
まとめ
「次世代認証(パスキー)への移行のお願い|松井証券No.83731」は、松井証券を装った詐欺メールです。差出人は本物のドメインに見せかけ、リンクの文字も本物のURLに見せていますが、実際の送信元もリンクの行き先も別の場所でした。文面は、今朝のマネックス証券のメールと共通で、ほかの証券会社にも同じ手口が広がっているかもしれません。ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。