【ご確認】楽天ポイント、まもなく有効期限は偽メール|差出人は「楽天銀行」、本文は「楽天カード」
秋も深まり、年末に向けて「ポイントを使い切らなきゃ」と気になり始める時期になりました。そんな気持ちにすっと入り込んでくる、こんなメールが届きました。
結論から言うと、「【ご確認】お客様の楽天ポイント、まもなく有効期限を迎えます」というメールは、楽天をかたる詐欺メールです。本文のボタンやリンクは絶対に開かないでください。添付ファイルも付いていますが、こちらも開かないでください。
このメールは、差出人の表示が「楽天銀行」なのに、本文は「楽天カード」のお知らせという、ちぐはぐな作りでした。しかも「失効予定日」は、メールが届いたその日。考える時間を与えずに、急がせる狙いが見えます。
HEARTLAND SECURITY RESEARCH
調査レポート:概要
| 偽装されたブランド | 楽天銀行(差出人の表示名)と、楽天カード(本文の内容)。2つの名前が食い違っています |
| 受信した件名 | 「【ご確認】お客様の楽天ポイント、まもなく有効期限を迎えます」 |
| 受信日時 | 2026年10月11日(日)午前11時35分ごろ(日本時間) |
| 危険度 | ★★★☆☆(リンク先のページが開けず、添付ファイルも解析していないため、中身は未確認。ただし入力や開封をすれば被害につながるおそれがあります) |
| 偽装の巧妙さ | ★★☆☆☆(差出人と本文のブランドが違う、送信元が楽天と無関係なドメイン、など不自然な点が多い) |
| 手口 | 「8,510ポイントが本日失効する」と焦らせ、「今すぐポイントを使う」のボタンから偽サイトへ誘導する。あわせて、不審な添付ファイルも付いている |
| 送信元IP | 20.203.140.52(マイクロソフト社のクラウド) |
| 誘導先 | 送信元と同じ mmmcco.com のドメイン。調査時点ではブラウザの警告のあと、接続エラーで開けませんでした |
■ メールヘッダー解析(送信者情報)
件名:【ご確認】お客様の楽天ポイント、まもなく有効期限を迎えます
送信者名:「楽天銀行」
実際の送信アドレス:asbui@asbui.mmmcco.com(楽天のドメインではありません)
送信元IP:20.203.140.52
添付ファイル:95515438.gson(用途不明の拡張子)
受信日時:2026年10月11日 午前11時35分ごろ
※メールヘッダー詳細は個人情報保護のため非掲載
ご覧のとおり、このメールは楽天を装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
届いた詐欺メールの文面
実際に届いたメールの本文を再現します。画面上部には「楽天カード 公式メールです」という帯が付いていました。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです。
楽天カード 公式メールです

楽天カードポイントサービス

楽天カード ポイントご利用期限のお知らせ

いつも楽天カードをご利用いただき、誠にありがとうございます。
お客様の 楽天カードポイントの一部が、まもなくご利用期限を迎えます。
期限が切れますと、未使用のポイントはすべて自動的に失効され、ご利用いただけなくなります。

■ 失効予定ポイント情報
失効予定日:2026年10月11日
対象ポイント:8,510ポイント
残り日数:まもなく

■ ご利用いただける主な特典
楽天市場でのお買い物
楽天トラベルでの宿泊・旅行予約
楽天ブックスでの書籍・雑誌購入
楽天カード利用代金への充当
楽天ペイへのチャージ(1ポイント=1円相当)

[ 今すぐポイントを使う ]   ← hxxps://www.mmmcco.com//u_NTNm●●●●/verify?ticket=3Mkf●●●●

※ ご利用期限を過ぎたポイントの再発行・復活はできません。

楽天カード サポートセンター
お電話番号:0570-029-767
受付時間:9:00~18:00(土・日・祝日も対応)
※ 本メールは送信専用のため、ご返信いただいてもお応えできません。

2026年10月11日 までにご利用いただければ、ポイントを無駄にせず済みます。
ぜひこの機会に、お持ちの楽天カードポイントをご活用ください。

楽天カード株式会社
ポイントご利用期限に関するお知らせ
© 2026 楽天カード

メール配信停止 | 個人情報の取り扱いについて
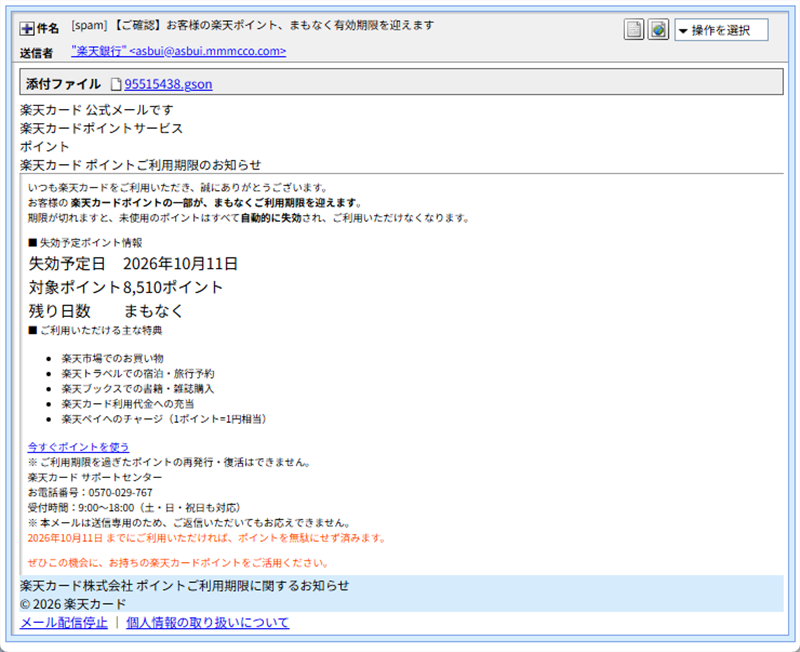
実際に届いた詐欺メールの画面(宛名はなく、お名前もどこにも書かれていません)
このメールの「おかしな点」
ひとつずつ見ていくと、本物とは言えない点がいくつも見つかります。
■ 見つかった不自然な点
- 差出人と本文のブランドが違う:差出人の表示は「楽天銀行」なのに、本文は「楽天カード」のお知らせです。攻撃者のうっかりでしょう。
- 失効日が「今日」:失効予定日はメールが届いた当日の10月11日で、「残り日数」は「まもなく」としか書かれていません。「今日中に使わないと消える」と思わせて、確認する時間を奪う書き方です。
- 自分で「公式メールです」と名乗る:本物のメールが、わざわざ冒頭に「公式です」と書く必要はありません。運転免許証に「本物です」と書いてあるようなもので、かえって怪しさが増します。
- 宛名がない:お名前も、会員番号の一部も書かれていません。受け取る人が誰なのかを知らずに、ばらまいていると考えられます。
- 下の2つのリンクは「見せかけ」:最下部の「メール配信停止」「個人情報の取り扱いについて」は、押しても何も起きない飾りでした。リンク先が設定されていません。本物のメールなら、ここは必ずつながります。
- 送信元が楽天と無関係:実際の送信ドメインは
mmmcco.comの系列で、楽天のドメインではありません。
なお、本文には電話番号(0570から始まる番号)も書かれています。この番号が本物かどうかは確認していません。連絡する場合は、メールに書かれた番号ではなく、公式サイトに載っている連絡先を使ってください。
メールの中身が「毎回ちがう」仕組み
このメールのHTML(画面を表示するための裏側の設計図)を調べると、見た目には関係ない部品の名前が、ランダムな文字列に置き換えられていました。部品の名前には「c-」で始まる27種類のランダムな名前が使われ、同じ属性が重複して書かれている箇所も見つかりました。
こうすると、見た目はまったく同じでも、メール1通ごとに裏側のデータが変わります。セキュリティソフトの「このメールは既知の詐欺メールと同じ」という判定をすり抜けやすくする工夫だと考えられます。画像・スクリプト・入力フォームは含まれておらず、中身は文字と1つのリンクだけでした。
添付ファイルは開いていません
このメールには、95515438.gson という名前のファイルが付いていました。ポイントのお知らせに、添付ファイルが必要な理由はありません。拡張子「.gson」も一般的なものではなく、パソコンやスマホで何が起きるかも分かりません。
そのため、拡張子が不審なため当サイトでは開封・解析していません。中身が何かは不明のままですので、添付ファイルは絶対に開かず、そのまま削除してください。
送信ルートと偽装の判定
■ 送信ルート及び偽装判定
送信の身元確認(SPF):「合格」と出ています。ただし、合格したのは攻撃者が自分で用意したドメイン(asbui.mmmcco.com)についてです。楽天のドメインではないので、「合格=本物」ではありません。
電子署名(DKIM):署名の記載はありますが、検証に合格したかどうかは確認できませんでした。署名の持ち主も、攻撃者のドメインです。
送信元IPの性質:20.203.140.52 はマイクロソフト社のクラウドで、個人宅ではなく、サーバーを借りて送っています。IP調査サイトでの脅威レベルは「低」でした。
発信元ロケーション:データベース上の推定は「スイス」ですが、これは借りているサーバーの置き場所の推定にすぎません。攻撃者がスイスにいるという意味ではありません。
【偽装判定】:楽天銀行・楽天カードを装っていますが、実際の送信元は別ドメイン・別サーバーです。正規の楽天からのメールではありません。
💡ここで!「SPF」って何?
メールの「身元確認」のひとつです。送ってきたサーバーが、そのドメインの持ち主から許可されているかを調べます。ただし、攻撃者が自分のドメインで設定すれば合格してしまうため、「合格=本物」とは言えません。
リンク先を調べて分かったこと
「今すぐポイントを使う」のリンク先を、安全な環境で確認しました。入力は一切していません。
■ フィッシングサイト詳細解析
① リンク先:hxxps://www.mmmcco.com//u_NTNm●●●●/verify?ticket=3Mkf●●●●
送信元と同じ mmmcco.com のドメインです。パスの先頭に「/」が2つ並ぶ、不自然な書き方になっています。
② ブラウザの警告:Chromeで開こうとすると、「危険なサイト」という警告が表示されました。
③ 接続エラー:警告を越えて進もうとしても、「SSL(暗号化通信)の設定が合わない」という意味のエラー(ERR_SSL_VERSION_OR_CIPHER_MISMATCH)になり、ページは表示されませんでした。そのため、偽サイトに何が表示されるのかは確認できていません。
④ 通信の中継先:ドメインは Cloudflare(通信を中継するサービス)に設定されており、つながった先は 23.227.38.65(ネットショップ作成サービスのShopifyのサーバー)でした。実際の運営者の場所は分かりません。エラーの理由は、ドメインだけがこのサービスに向いていて、店の設定がされていないためかもしれません。ただし、これは推測で、確認はできていません。
⑤ クローキング(見る人によって表示を変える仕掛け):切り替えは確認されませんでした。ただし、ページ自体が開けていないので、確認できた範囲は限られます。
【サイトの状態】:調査時点では、ブラウザが警告を出し、ページも開けない状態でした。ただ、設定が整えば開く可能性もあるため、「今は開けないから安全」とは考えないでください。
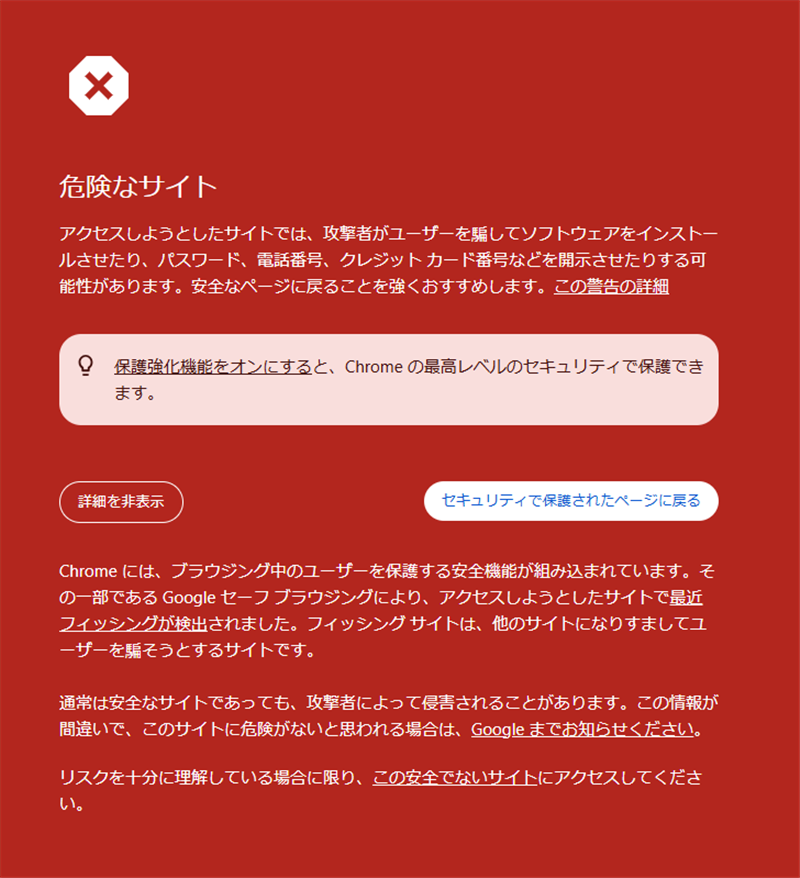
リンク先を開こうとすると表示された、Chromeの「危険なサイト」警告
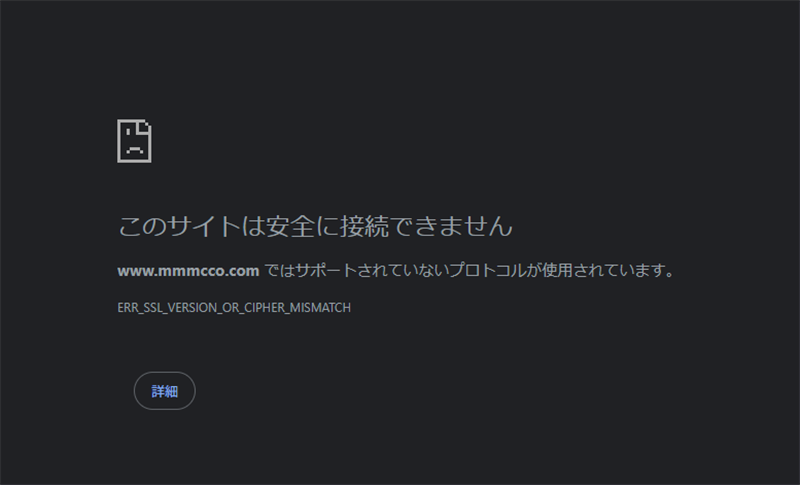
警告のあとに表示された接続エラー。ページの中身は確認できませんでした
ドメインの登録情報も、おかしな状態でした
メールの送信元とリンク先の両方に使われた mmmcco.com の登録情報(whois)を調べました。
■ ドメイン mmmcco.com の登録情報
作成日:2025年11月12日
情報の更新日:2026年10月10日(メールを受信した前日)
登録業者:eName(中国の事業者)。登録者の国も、表示上は中国でした
状態:「売り出し中(368ドル)」「登録済み、ウェブサイトなし」と表示されていました
楽天のサービスと無関係な、「売りに出されているドメイン」でした。登録情報の更新日が、メールを受信した前日だったことも気になります。ただ、更新日が変わる理由はいろいろあるため、この点だけで何かを断定することはできません。
登録情報の表示は、そのまま事実とは限らないことにも注意が必要です。ここでは、「楽天の公式ドメインでないことは明らか」という点だけを根拠にしています。
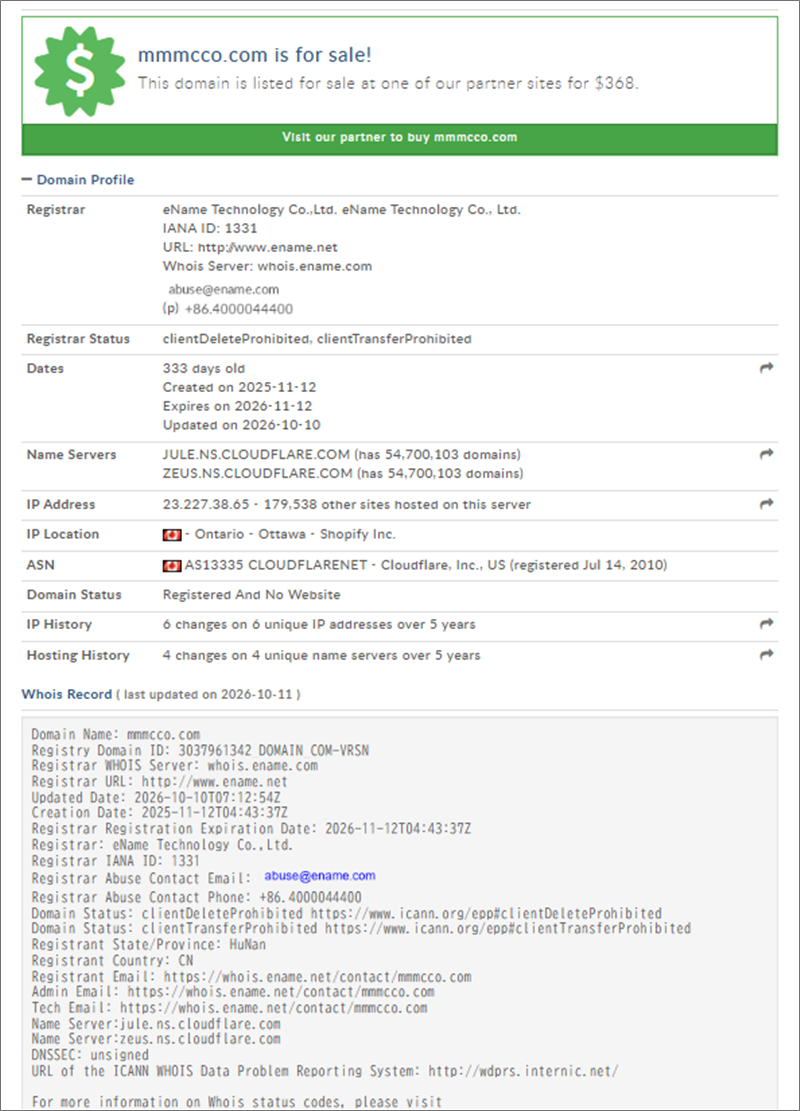
ドメインの登録情報(whois)の画面。「売り出し中」の表示があります
💡ここで!「whois(フーイズ)」って何?
インターネット上の住所にあたる「ドメイン」が、いつ、誰に登録されたかを調べられる仕組みです。公式のサービスのドメインは長く使われることが多く、作ったばかりのものや売りに出されているものは、疑ってかかるきっかけになります。
注意点と対処法
■ 注意点と対処法
- URLをクリックしない:メール内の「今すぐポイントを使う」は、楽天の画面ではなく偽サイトへのリンクです。ブラウザの警告が出ないこともあるので、「警告が出ていないから安全」とは考えないでください。
- 添付ファイルを開かない:ポイントのお知らせに、添付ファイルはつきません。開かずに削除してください。
- ポイントは公式アプリや自分で開いたページで確認する:ポイントの残りや期限は、メールのリンクではなく、公式アプリや、ご自身でブックマークしたページから確認できます。
- 送信元のアドレスを見る:楽天カードの公式案内では、同社からのメールは「@mail.rakuten-card.co.jp」から送信されるとされています。また、メールやお電話で、カード番号16桁、楽天ID、ワンタイムパスワードを聞くことはないとされています。楽天カードのセキュリティ
- 楽天銀行の注意喚起も確認する:楽天銀行でも、同行をかたるフィッシングへの注意と、同行から送られるメールのドメインの一覧を公開しています。楽天銀行:不審なサイト/メール、金融犯罪にご注意ください
- もし開いたり入力したりしてしまったら:焦らなくて大丈夫です。リンクを開いただけで、何も入力していなければ、被害が出ることは多くありません。IDやパスワード、カード情報を入力してしまった場合や、添付ファイルを開いてしまった場合は、早めの対応が被害を小さくします。すぐにカード会社へ連絡して利用停止や再発行を相談し、同じパスワードを使っている他のサービスも変更してください。添付ファイルを開いた場合は、セキュリティソフトでの検査も行ってください。不安が残る場合は、お住まいの地域の警察や消費生活センターにも相談できます。
本レポートの結論
「【ご確認】お客様の楽天ポイント、まもなく有効期限を迎えます」というメールは、楽天銀行・楽天カードをかたる詐欺メールでした。「今日が期限」と急がせるのは、落ち着いて考える時間を奪うための手口です。ポイントの期限は、メールのリンクではなく、公式アプリで確認してください。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net