「e+plus決済情報の再確認・更新手続きのご案内」はイープラスの偽メール|PCはGoogle、スマホは偽ログイン画面
秋は、ライブやコンサート、舞台のチケットを押さえる機会が増える季節です。チケット販売サービスから届くお知らせにも、つい目を通してしまいますよね。そんな気持ちにつけ込む、こんなメールが届きました。
結論から言うと、今回届いた「【重要】e+plus決済情報の再確認・更新手続きのご案内」は、イープラスをかたる詐欺メールです。メール内の「今すぐ専用ページへアクセス」のボタンは、絶対に押さないでください。添付ファイルも付いていますが、こちらも開かないでください。
今回は、リンク先に仕掛けがありました。同じリンクなのに、パソコンで開くとGoogleに転送され、スマホで開くと偽のログイン画面が表示されるのです。「パソコンで試したら何も起きなかったから大丈夫」と思ってしまうと、危険です。
HEARTLAND SECURITY RESEARCH
調査レポート:概要
| 偽装されたブランド | イープラス(e+) |
| 受信した件名 | 「【重要】e+plus決済情報の再確認・更新手続きのご案内」(「e」と「+」の間に、目に見えない文字が入っています) |
| 受信日時 | 2026年10月10日(土)午後7時00分ごろ(日本時間) |
| 危険度 | ★★★★☆(偽ログイン画面にIDとパスワードを入力すると悪用されるおそれ。添付ファイルの中身も不明) |
| 偽装の巧妙さ | ★★★☆☆(検知を避ける細工や、端末で表示を変える仕掛けは手が込んでいる。ただし本文には矛盾がある) |
| 手口 | 「決済システム更新のため再確認が必要」「期限は本日」と急がせ、専用ページと称した偽サイトへ誘導して、IDとパスワードを入力させる |
| 送信元IP | 20.203.209.83(マイクロソフト社のクラウド) |
| 誘導先 | パソコンではGoogleに転送。スマホでは、「本人操作の確認」画面を経て、イープラスを装った偽ログイン画面に到達する(クローキングあり) |
■ メールヘッダー解析(送信者情報)
件名:【重要】e+plus決済情報の再確認・更新手続きのご案内
送信者名:「eplus」(画面上の見え方。内部には特殊な制御文字が入っています)
実際の送信アドレス:vlaap@vlaap.gdxingyang.com(イープラスのドメインではありません)
送信元IP:20.203.209.83(ホスト名 vlaap.gdxingyang.com)
添付ファイル:3a0b4fa8.zunn(用途不明の拡張子)
受信日時:2026年10月10日 午後7時00分ごろ
※メールヘッダー詳細は個人情報保護のため非掲載
ご覧のとおり、このメールはイープラスを装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
届いた詐欺メールの文面
実際に届いたメールの本文を再現します。画面上部には「イープラス公式メールです」という帯が付いていました。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです。
イープラス公式メールです

イープラス決済システム更新

重要

【重要】イープラス決済システム更新のご案内

平素より イープラス をご利用いただき、誠にありがとうございます。
この度、セキュリティ基準の強化に伴い、決済情報の再確認と更新手続きが必要となっております。
新しいセキュリティ基準により、旧情報では認証に失敗する可能性があります。
スムーズなサービス利用のため、更新をお願いいたします。

■ 更新手続きのご案内

要対応期限:2026年10月10日(土)
対応内容:決済システム更新
手続きの必要性:必須

■ お手続き方法

・下記ボタンより専用ページへアクセス
・登録情報の確認・更新
・変更内容の保存
・最新情報で認証を完了する

※ お手続きを完了しない場合、決済認証に失敗する可能性があります。

[ 今すぐ専用ページへアクセス ]   ← hxxps://www.gdxingyang.com//u_Lw●●●●/verify?ticket=aLZV●●●●

イープラス サポート窓口
お電話番号:0570-06-9911(平日 9:00 - 18:00)
受付時間外は翌営業日以降のご対応となります。

※ セキュリティ保護のため、必ずご自身でブラウザを開き直接アクセスするか、イープラス公式アプリからお手続きください。
⚠️ 本メールは自動送信されています。
※ 本更新手続きはセキュリティ強化のため必須です。
※ お手続きを完了いただかないと、決済認証に失敗する可能性があります。
※ お客様の情報保護のため、定期的な確認をお願いしております。
🔒 本メールは イープラス 決済システム更新に関する重要なお知らせとして配信しております。

イープラス運営事務局
お問い合わせ:0570-06-9911(平日 9:00 - 18:00)
※受付時間外は翌営業日以降のご対応となります。
© 2026 イープラス

メール配信停止 | 個人情報の取り扱いについて
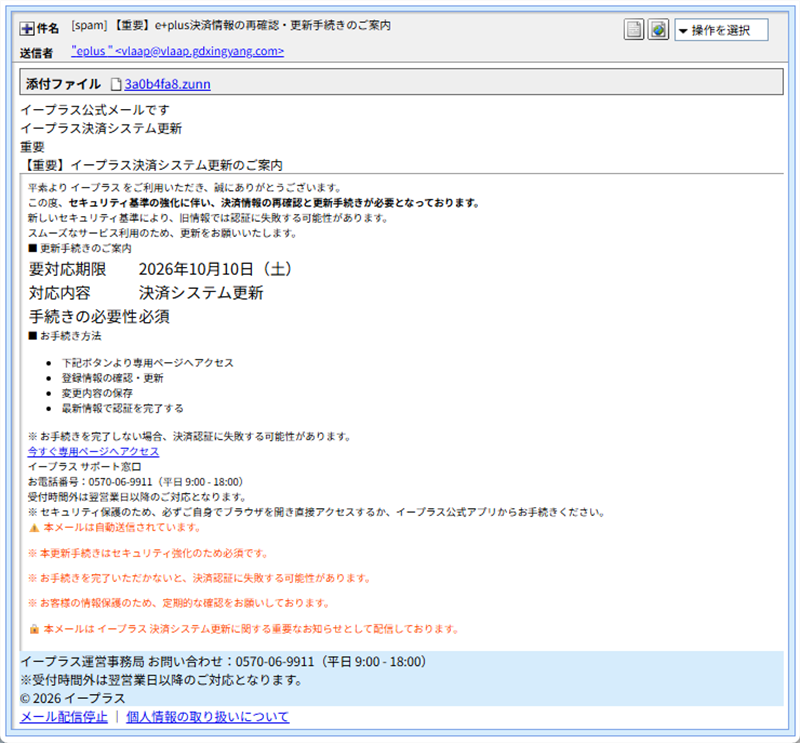
実際に届いた詐欺メールの画面(宛名はなく、添付ファイルが付いています)
このメールの「おかしな点」
■ 見つかった不自然な点
- 期限が「受信した当日」:要対応期限は10月10日(土)で、メールが届いた日と同じです。「今日中に」と急がせて、確認する時間を奪う書き方です。
- 自分で「公式メールです」と名乗る:本物のメールが、わざわざ冒頭に「公式です」と書く必要はありません。運転免許証に「本物です」と書いてあるようなもので、かえって怪しさが増します。
- 宛名がない:お名前も、会員番号の一部もどこにも書かれていません。誰が受け取るのかを知らないまま、ばらまいている文面です。
- 本文の注意書きが、ボタンと矛盾している:本文の最後には「必ずご自身でブラウザを開き直接アクセスするか、公式アプリからお手続きください」と書かれています。それなのに、その上に「今すぐ専用ページへアクセス」のボタンがあります。攻撃者が自分で注意書きを入れて、自分で台なしにしている形です。
- 下の2つのリンクは「見せかけ」:最下部の「メール配信停止」「個人情報の取り扱いについて」は、押しても何も起きない飾りです。リンク先が設定されていません。
- 添付ファイルがある:決済情報の更新のお知らせに、添付ファイルは必要ありません。
なお、本文には電話番号(0570から始まる番号)も書かれています。この番号が本物かどうかは確認していません。連絡する場合は、メールに書かれた番号ではなく、公式サイトに載っている連絡先を使ってください。
検知を避けるための細工:目に見えない文字
このメールには、セキュリティソフトの目をすり抜けるための、2つの細工がありました。
■ 見えない文字の細工
① 件名:「e+plus」の「e」と「+」の間に、目に見えない文字(Unicode の U+2061)が1つ入っています。画面では「e+plus」と普通に読めますが、コンピューターから見ると別の文字列です。「e+plus」というキーワードで怪しいメールを探す仕組みを、避けるための細工だと考えられます。
② 差出人名:名前のなかに、文字の並びを逆向きにする制御文字(U+202E など)が入っています。内部では「e」と「sulp」と並んでいるのに、画面では逆向きに表示されて「plus」に見えます。こちらも、名前の文字列で判定する仕組みを避ける狙いだと考えられます。
【見つけ方】:件名や差出人名を、テキストエディタに貼り付けてみました。見えない文字や制御文字を、「U+2061」のようなコードに置き換えて表示させると、目に見えない文字の存在が確認できます。
添付ファイルは開いていません
このメールには、3a0b4fa8.zunn という名前のファイルが付いていました。拡張子「.zunn」は一般的なものではなく、パソコンやスマホで何が起きるかも分かりません。
そのため、拡張子が不審なため当サイトでは開封・解析していません。中身が何かは不明のままですので、添付ファイルは絶対に開かず、そのまま削除してください。
楽天の偽メールと「同じ道具」で作られていました
このメールは、先日の記事「楽天ポイントの有効期限を装う偽メール」と、同じ型のメールだと考えられます。次の点が一致しています。
■ 楽天の記事との共通点
- リンクの形:どちらも、
https://www.(送信元と同じドメイン)//u_(英数字)/verify?ticket=(英数字)という形で、パスの先頭に「/」が2つ並びます。 - メールの見た目:上部の「公式メールです」の帯、白い本文、水色のフッター、押しても何も起きない2つのリンク。
- 裏側のHTML:メールを表示するための設計図の部品名を、ランダムな文字列に置き換えています。見た目はまったく同じでも、1通ごとに裏側が変わるため、既知の詐欺メールとして検知されにくくなります。
- 送信元のサーバー:どちらもマイクロソフトのクラウドの、近い範囲のIPアドレスから送られています。
- 添付ファイル:どちらにも、見慣れない拡張子の添付ファイルが付いています。
ブランド名と文面を入れ替えるだけで、いくつもの会社を名乗るメールが作れる仕組みだと考えられます。今後も、別の会社の名前で同じ型のメールが届く可能性があります。
送信ルートと偽装の判定
■ 送信ルート及び偽装判定
送信の身元確認(SPF):「合格」と出ています。ただし、合格したのは攻撃者が自分で用意したドメイン(vlaap.gdxingyang.com)についてです。イープラスのドメインではないので、「合格=本物」ではありません。
電子署名(DKIM):署名の記載はありますが、検証に合格したかどうかは確認できませんでした。署名の持ち主も、攻撃者のドメインです。
送信元IPの性質:20.203.209.83 は、マイクロソフト社のクラウドで、個人宅ではなく、サーバーを借りて送っています。IP調査サイトでの脅威レベルは「低」でした。
発信元ロケーション:データベース上の推定は、スイスのチューリッヒです。ただし、これは借りているサーバーの置き場所の推定にすぎません。攻撃者がスイスにいるという意味ではありません。
【偽装判定】:イープラスを装っていますが、実際の送信元は別ドメイン・別サーバーです。正規のイープラスからのメールではありません。
💡ここで!「SPF」って何?
メールの「身元確認」のひとつです。送ってきたサーバーが、そのドメインの持ち主から許可されているかを調べます。ただし、攻撃者が自分のドメインで設定すれば合格してしまうため、「合格=本物」とは言えません。
パソコンとスマホで表示が変わる「クローキング」
メールのボタンのリンク先を、パソコンとスマホの両方で確認しました。入力は一切していません。
■ フィッシングサイト詳細解析
① 入口(メールのリンク先):hxxps://www.gdxingyang.com//u_Lw●●●●/verify?ticket=aLZV●●●●
送信元と同じ gdxingyang.com のドメインです。イープラスの本物のサイトとは、まったく別のサイトです。
② パソコンで開くと:Google(https://www.google.com/)に転送されました。何の変哲もない検索画面が表示され、怪しい点は何も見えません。
③ スマホで開くと:まず、hxxps://lljyes.top/NI●●●● で、「安全確認」「本人操作の確認」という画面が表示されました。「確認」ボタンを押させるだけの画面で、中身はありません。続いて、hxxps://xinyuewh.top/kq●●●● で、イープラスを装った偽のログイン画面にたどり着きました。メールアドレスまたは携帯電話番号と、パスワードを入力させる作りです。
④ 「本人操作の確認」の役割:人間にしか押せない関門を置くことで、自動で巡回するセキュリティの調査ロボットを、先へ進ませない狙いがある可能性があります。ただし、これは推測で、確認はできていません。
⑤ 警告の状況:ウイルスバスターは、lljyes.top を「フィッシング」と判定してブロックしました。Chromeでも「危険なサイト」の警告が表示され、スマホのアドレスバーにも、2つのドメインとも警告を示すアイコンが出ていました。
⑥ 偽サイトの所在地:偽ログイン画面のサーバーの場所は確認できておらず、不明です。
【クローキング】:あり。同じリンクが、パソコンではGoogle、スマホでは偽ログイン画面になりました。
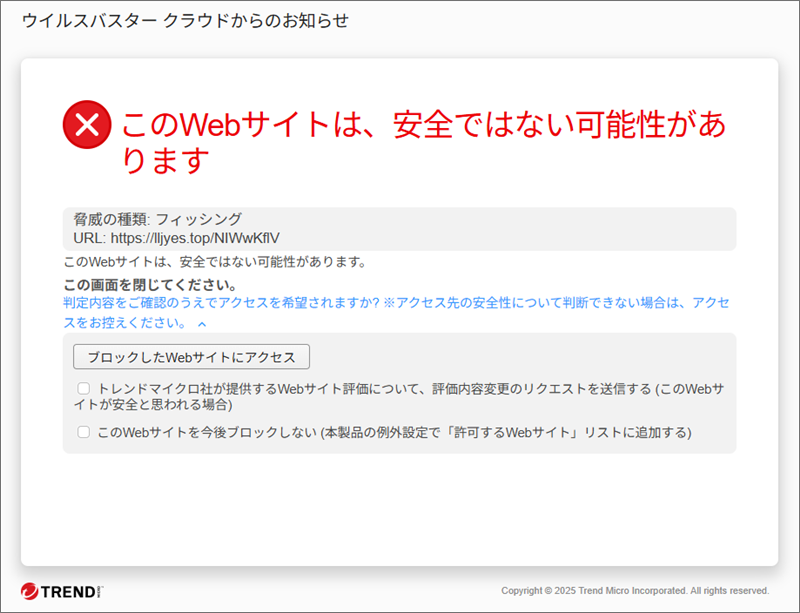
スマホで開いた先のドメインに対する、ウイルスバスターの「フィッシング」警告
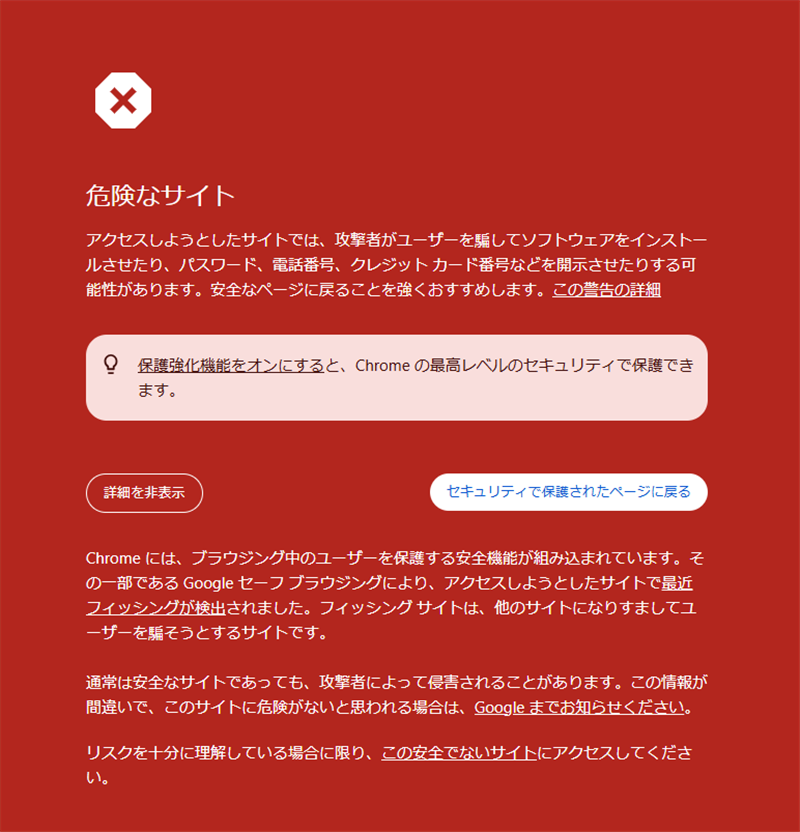
Chromeの「危険なサイト」警告
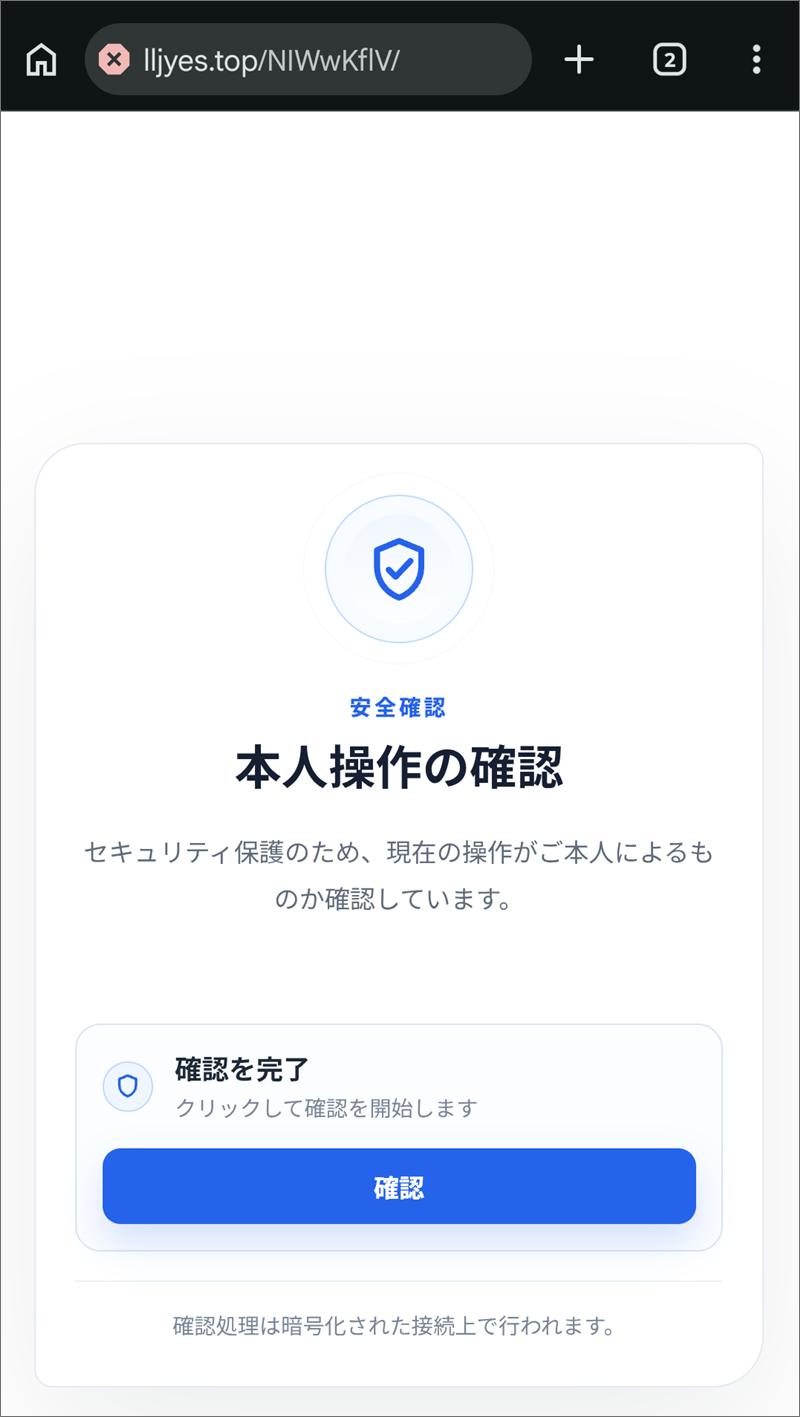
スマホで開くと最初に表示される「本人操作の確認」画面。「確認」ボタンを押させるだけの関門のような画面です
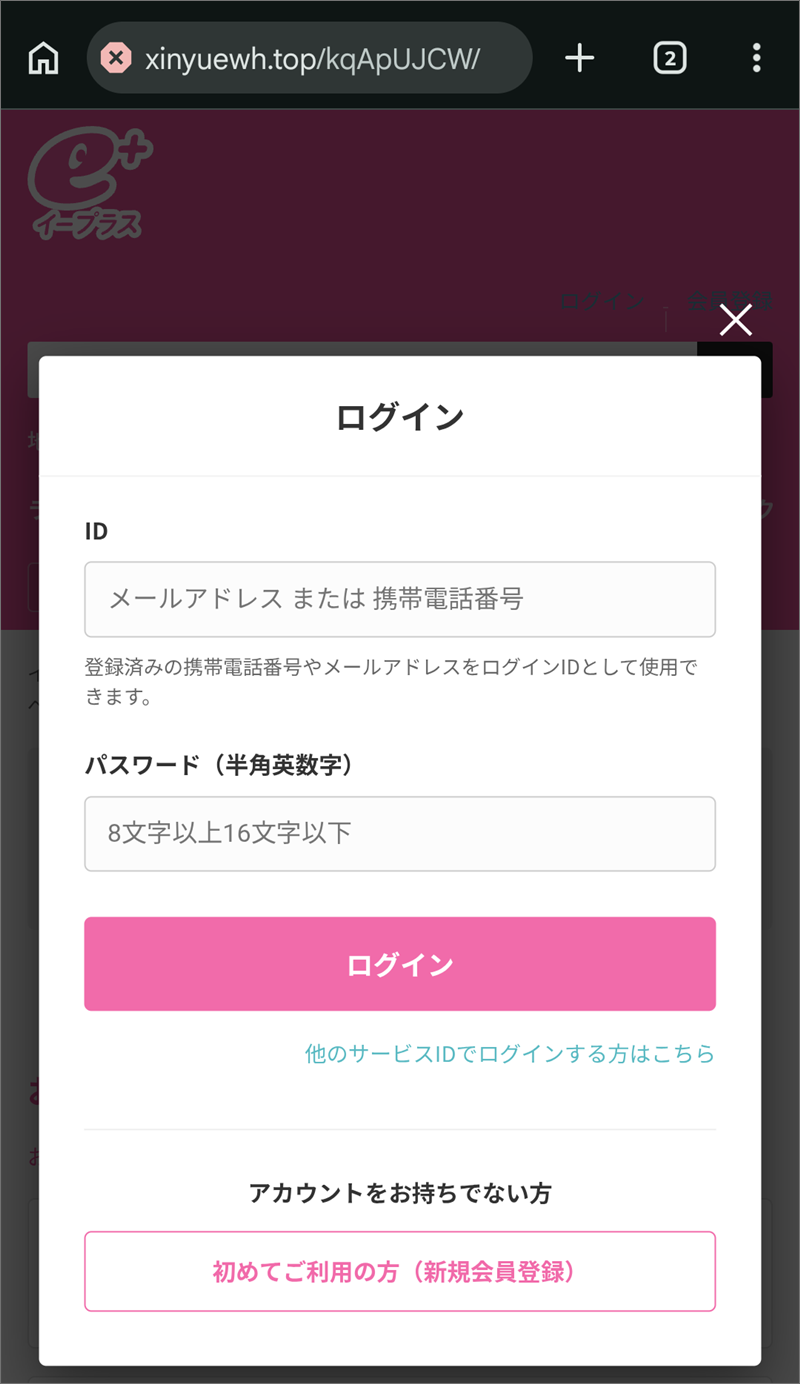
その先に表示された、イープラスを装う偽ログイン画面(入力はしていません)
ここで注意していただきたいのは、パソコンで開いて何も起きなくても、安全とは言えないということです。スマホで開いたときだけ、偽ログイン画面が出る仕掛けだったからです。セキュリティの調査をする側のパソコンには、無害なGoogleしか見せないため、警告が登録されにくい面もあります。
入口のドメインの登録情報
メールの送信元とリンク先の両方に使われた gdxingyang.com の登録情報(whois)も調べました。
■ ドメイン gdxingyang.com の登録情報
作成日:2026年1月1日(約9か月前)
有効期限:2027年1月1日
情報の更新日:2026年10月10日(メールを送信した当日)
登録業者:eName(中国の事業者)。登録者の地域は、表示上は中国(湖南)でした
ドメインが指すサーバー:168.76.253.193(IP調査サイトの表示は、南アフリカの教育関連の組織名義。脅威レベルは「低」)
イープラスと無関係のドメインで、作成から1年足らずの比較的新しいものでした。情報の更新日がメールの送信当日だったことも気になりますが、更新日が変わる理由はいろいろあるため、この点だけで何かを断定することはできません。また、IP調査サイトに表示される組織名や場所は、あくまでデータベース上の表示です。実際の運営者を示すものではありません。
💡ここで!「クローキング」って何?
アクセスしてきた人のパソコンかスマホか、場所はどこか、といった条件によって、表示する内容を切り替える仕掛けです。詐欺サイトの運営者が、セキュリティの調査をする側には無害な画面を見せて、本物の被害者にだけ偽の画面を見せるために使います。
注意点と対処法
■ 注意点と対処法
- ボタンを押さない・添付ファイルを開かない:メール内の「今すぐ専用ページへアクセス」は、イープラスの画面ではなく偽サイトへのリンクです。添付ファイルは、開かずに削除してください。
- パソコンで試して安心しない:確認のために、パソコンでリンクを開いて「何も起きなかったから安全」と判断するのは危険です。スマホで開いたときだけ偽の画面が出る、という仕掛けがあるためです。確認のためにリンクを開くこと自体を、避けてください。
- 決済情報は公式アプリや自分で開いたページで確認する:決済情報や登録内容の確認は、メールのリンクではなく、イープラスの公式アプリや、ご自身でブックマークした公式サイトから行ってください。
- 宛名と送信元を見る:宛名がなく、「今日が期限」と急がせるメールは、特に警戒してください。
- 公式の案内を確認する:イープラスの注意喚起は、公式サイトの検索窓から「フィッシング」で検索してご確認ください。
- もし入力してしまったら:焦らなくて大丈夫です。IDやパスワード、カード情報を入力してしまった場合や、添付ファイルを開いてしまった場合は、早めの対応が被害を小さくします。すぐにイープラスのパスワードを変更し、同じパスワードを使っている他のサービスも変更してください。カード情報を入力した場合は、カード会社へ連絡して、利用停止や再発行を相談してください。添付ファイルを開いた場合は、セキュリティソフトでの検査も行ってください。不安が残る場合は、お住まいの地域の警察や消費生活センターにも相談できます。
本レポートの結論
「【重要】e+plus決済情報の再確認・更新手続きのご案内」というメールは、イープラスをかたる詐欺メールでした。件名や差出人名に見えない文字を混ぜ、リンク先では、パソコンにはGoogle、スマホには偽ログイン画面を見せる、手の込んだ作りです。「今日が期限」と急かされても、メールのボタンからは何も入力せず、公式アプリで確認してください。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net