【AMEX偽メール】件名「リワードポイントのご連絡」5000ポイント付与は詐欺|偽ログイン画面を確認
日ごとに秋が深まり、年末のお買い物や旅行の計画を立て始める頃になりました。「ポイントがもらえる」というお知らせは、うれしくなるものです。だからこそ、気をつけたいメールが届きました。
結論から言うと、今回届いた「リワードポイントのご連絡」は、アメリカン・エキスプレス(アメックス)をかたる詐欺メールです。メール内の「専用ページへアクセス」のボタンは、絶対に押さないでください。
ボタンの先には、アメックスのログイン画面にそっくりな偽のページが待っていました。しかも調査した時点では、ブラウザやセキュリティソフトからの警告やブロックが一切出ていませんでした。
HEARTLAND SECURITY RESEARCH
調査レポート:概要
| 偽装されたブランド | アメリカン・エキスプレス(アメックス)の「メンバーシップ・リワード」 |
| 受信した件名 | 「リワードポイントのご連絡」 |
| 受信日時 | 2026年10月12日(月)午前5時24分ごろ(日本時間) |
| 危険度 | ★★★★☆(偽ログイン画面にIDとパスワードを入力すると、悪用されるおそれ。しかも警告が出ない状態) |
| 偽装の巧妙さ | ★★★☆☆(文面はきれいで、偽の画面もよくできている。ただし宛名や送信元に不自然な点が残る) |
| 手口 | 「5000ポイントを付与します」と特別感を出し、「専用ページ」と称した偽のログイン画面へ誘導して、IDとパスワードを入力させる |
| 送信元IP | 157.7.141.39(国内のホスティング事業者のサーバー) |
| 誘導先 | メールのリンク先から別のドメインへ転送され、アメックスのマイアカウントを装った偽ログイン画面が表示される |
■ メールヘッダー解析(送信者情報)
件名:リワードポイントのご連絡
送信者名:「AMEX」
実際の送信アドレス:AMEX@jchuk.tskdsh.com(アメックスのドメインではありません)
送信元IP:157.7.141.39(ホスト名 mail.jchuk.tskdsh.com)
受信日時:2026年10月12日 午前5時24分ごろ
※メールヘッダー詳細は個人情報保護のため非掲載
ご覧のとおり、このメールはアメックスを装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
届いた詐欺メールの文面
実際に届いたメールの本文を再現します。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです。
アメリカン・エキスプレス 会員様向けご案内

メンバーシップ・リワード ポイント付与のお知らせ

平素よりアメリカン・エキスプレスカードをご愛顧いただき、誠にありがとうございます。

日頃のご利用への感謝として、対象の会員様限定でポイント付与が受けられる機会をご用意いたしました。

専用ページにて所定の手続きを完了し、利用条件を達成された方に、5000メンバーシップ・リワードポイントを付与いたします。

[ 専用ページへアクセス ]   ← hxxps://tskdsh.com/

■ ご案内概要

付与ポイント:5000 メンバーシップ・リワードポイント
お手続き期限:2026年10月31日
対象者:アメリカン・エキスプレスカード会員様
適用条件:専用ページ手続き後、所定のカード利用条件達成

■ お手続きの流れ

1. アメリカン・エキスプレス公式サイトまたは公式アプリにログイン
2. 下記リンクより専用ページへアクセスし、手続きを実施
3. 条件達成後、自動的にポイントが付与されます

※ 本メールは送信専用アドレスより配信されております。返信いただいてもご対応はできません。
※ ポイント付与には各種条件の達成が必要となります。詳細は専用ページの規約をご確認ください。
※ 案内内容は予告なく変更・終了となる場合がございます。

送信元:アメリカン・エキスプレス・ジャパン株式会社
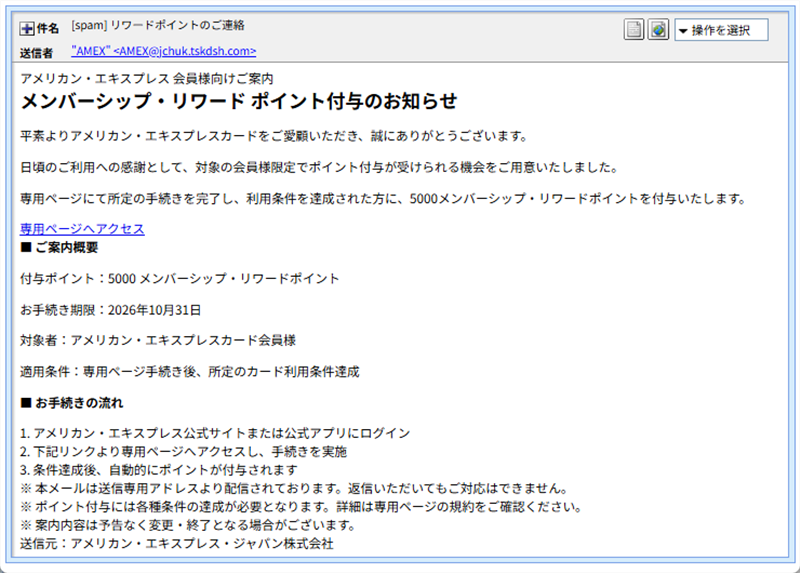
実際に届いた詐欺メールの画面(宛名は「会員様」だけ)
このメールの「おかしな点」
文面は整っていて、前のメールのように「今日中に」と急がせる書き方でもありません。それでも、落ち着いて読むと不自然な点があります。
■ 見つかった不自然な点
- 宛名が「会員様」だけ:お名前も、カード番号の一部も、どこにも書かれていません。受け取る人が誰なのかを知らないまま、送っている文面です。アメックスの公式ページでは、メールに書かれたカード番号の下の桁を、手元のカードと照らし合わせるよう案内しています。このメールには、その手がかりがそもそもありません。
- 「公式サイトにログイン」のあとに「下記リンクから」:手順の1番で「公式サイトまたは公式アプリにログイン」と書いて安心させ、2番で「下記リンク」へ誘導する順番です。本物の手続きなら、リンクを使わず、公式アプリや自分で開いたサイトから進めば足ります。
- 「対象の会員様限定」の特別感:「あなただけ」と思わせて、ポイントをもらいそびれたくない気持ちをくすぐる作りです。
- 送信元が別のドメイン:差出人名は「AMEX」だけを借りていて、実際の送信ドメインはアメックスと無関係の
tskdsh.comの系列です。 - メール作成ソフトの表示が不自然:メールの記録には「Microsoft Outlook」で作ったとありますが、中身はWebページ用の形式のHTMLです。この表示は、偽装の可能性が高いと見ています。
送信ルートと偽装の判定
■ 送信ルート及び偽装判定
送信の身元確認(SPF):「合格」と出ています。ただし、合格したのは攻撃者が自分で用意したドメイン(jchuk.tskdsh.com)についてです。アメックスのドメインとは別なので、「合格=本物」ではありません。
電子署名(DKIM):署名の記載はありますが、検証に合格したかどうかは確認できませんでした。署名の持ち主も、攻撃者のドメインです。
送信元IPの性質:157.7.141.39 は、国内のホスティング事業者(GMOインターネット)のサーバーで、個人宅ではなく、サーバーを借りて送っています。IP調査サイトでの脅威レベルは「低」でした。
発信元ロケーション:データベース上の推定は、東京都千代田区です。ただし、これは借りているサーバーの置き場所の推定にすぎません。攻撃者が東京にいるという意味ではありません。
【偽装判定】:アメックスのメールを装っていますが、実際の送信元は別ドメイン・別サーバーです。正規のアメックスからのメールではありません。
💡ここで!「SPF」って何?
メールの「身元確認」のひとつです。送ってきたサーバーが、そのドメインの持ち主から許可されているかを調べます。ただし、攻撃者が自分のドメインで設定すれば合格してしまうため、「合格=本物」とは言えません。
偽サイトを調べて分かったこと
安全な環境で、ボタンの先をたどってみました。入力は一切していません。
■ フィッシングサイト詳細解析
① 入口(メールのリンク先):hxxps://tskdsh.com/
送信元と同じ tskdsh.com のドメインのトップページです。アメックスの本物のサイトとは、まったく別のサイトです。
② 着地点(最終的な行き先):hxxps://theultimateusanews.com/oh●●●
入口から別のドメインへ移動して、この着地点にたどり着きました。
③ 着地点の画面:アメックスの「マイアカウントにログイン」を装った画面でした。ユーザーID、パスワード、アカウントタイプを入力させる作りです。画面右の広告バナーは、文字が二重に重なって見えるなど、不自然な表示になっていました。
④ 警告やブロックが一切なし:ブラウザの警告も、セキュリティソフトのブロックも、どこからも出ていませんでした。無防備に放置されている状態です。
⑤ 偽サイトの所在地:着地点のサーバーの場所は確認できていないため、不明です。
⑥ クローキング(見る人によって表示を変える仕掛け):切り替えは確認されませんでした。
【サイトの状態】:調査時点では、誰がアクセスしても、同じ偽ログイン画面が表示されました。警告が出ないのは、「安全だから」ではなく、「まだ通報や検知が進んでいないから」だと考えられます。
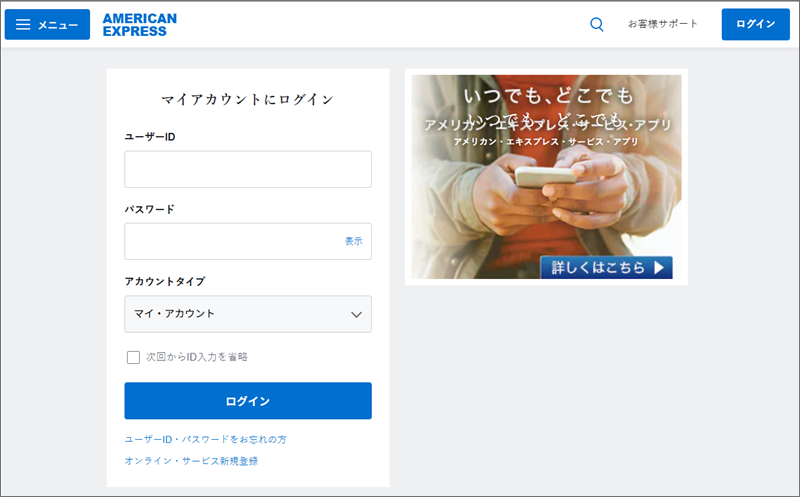
ボタンの先に表示された、アメックスのログイン画面を装う偽サイト(入力はしていません)
ここで注意していただきたいのは、「警告が出ないから安全」とは言えないということです。ブラウザやセキュリティソフトが警告を出せるのは、すでに通報されて、危険だと登録されたサイトだけです。登録される前の偽サイトは、何も言ってくれません。
入口のドメインの登録情報
メールのリンク先 tskdsh.com の登録情報(whois)も調べました。
■ ドメイン tskdsh.com の登録情報
作成日:2017年10月18日(約9年前)
有効期限:2026年10月18日(この記事の時点であと数日)
情報の更新日:2026年10月10日(メールを受信する2日前)
登録業者:Gname(シンガポールの事業者)。登録者の情報は非公開で、国は中国と表示されています
ドメインが指すサーバー:103.38.81.80(データベース上の推定は香港のホスティング事業者。脅威レベルは「低」)
作られてから約9年たつ、古いドメインでした。「作ったばかりのドメインは怪しい」という見分け方は、このケースでは当てはまりません。有効期限が間近なこと、更新日がメールの2日前だったことは気になりますが、更新日が変わる理由はいろいろあるため、これだけで何かを断定することはできません。また、登録情報の表示は、そのまま事実とは限りません。
💡ここで!「whois(フーイズ)」って何?
インターネット上の住所にあたる「ドメイン」が、いつ、どこの業者で登録されたかを調べられる仕組みです。新しいドメインは疑うきっかけになりますが、古いドメインでも詐欺に使われることがあるため、年数だけで安全とは言えません。
注意点と対処法
■ 注意点と対処法
- ボタンを押さない:メール内の「専用ページへアクセス」は、アメックスの画面ではなく偽サイトへのリンクです。ブラウザの警告が出ないこともあるので、「警告が出ていないから安全」とは考えないでください。
- ポイントは公式アプリや自分で開いたページで確認する:ポイントの残高や、特典の案内は、メールのリンクではなく、公式アプリや、ご自身でブックマークした公式サイトから確認できます。
- 宛名と送信元を見る:「会員様」だけの宛名や、公式と違うドメインからのメールは、特に警戒してください。
- 公式の案内を確認する:アメックスは、フィッシング詐欺の見分け方や、被害に遭ったときの対処を公式サイトで案内しています。アメリカン・エキスプレス:アメックスを騙った迷惑メール(フィッシング詐欺)にご注意ください
- もし入力してしまったら:焦らなくて大丈夫です。IDやパスワードを入力してしまった場合は、早めの連絡が被害を小さくします。アメックスの案内では、情報を入力してしまった場合は、速やかにカードの一時利用停止や再発行を行うとされています。あわせて、同じパスワードを使っている他のサービスも変更してください。不安が残る場合は、お住まいの地域の警察や消費生活センターにも相談できます。
本レポートの結論
「リワードポイントのご連絡」というメールは、アメックスをかたる詐欺メールでした。「5000ポイント付与」の先には、IDとパスワードを入力させる偽のログイン画面があり、しかも警告もブロックも出ていない状態でした。ポイントの確認は、メールのリンクではなく、公式アプリや自分で開いたサイトから行ってください。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net