HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. フィッシング詐欺

『詐欺メール』「【重要】 不正ログインに関する重要なお知らせ【三井住友信託銀行】 【自動メール配信】」と、来た件
2023年3月31日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

三井住友信託銀行騙りが続きます
※ご注意ください!
このブログエントリーは、フィッシング詐欺メールの注意喚起拡散を目的とし
悪意を持ったメールを発見次第できる限り迅速にをもっとうにご紹介しています。

このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取しようとします。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
また、気が付かずにログインしてしまった場合は、まず落ち着いてできる限り早く
パスワードの変更やクレジットカードの利用停止を行ってください。
目次
  • 1. ★フィッシング詐欺解体新書★
    • 1.1. 例によって第三者不正利用を疑うもの
    • 1.2. ”163data.com.cn”にご注意を!
    • 1.3. リンクを偽装し、更に自動転送する
    • 1.4. まとめ

★フィッシング詐欺解体新書★

例によって第三者不正利用を疑うもの

明日から4月ですが、桜前線がものすごい勢いで北上する今年。
「三井住友信託銀行」を騙る詐欺メールの勢いもものすごいです。

書いてあるのは例によって第三者不正利用を疑うもの。
このようなメールで、ユーザーを不安に陥らせリンクからログインアカウント情報や個人情報
等を盗み出すのがこのメールの目的です。
そのリンクは、文中にでかでかとURLで張られていますね。

では、このメールを解体し詳しく見ていきましょう!
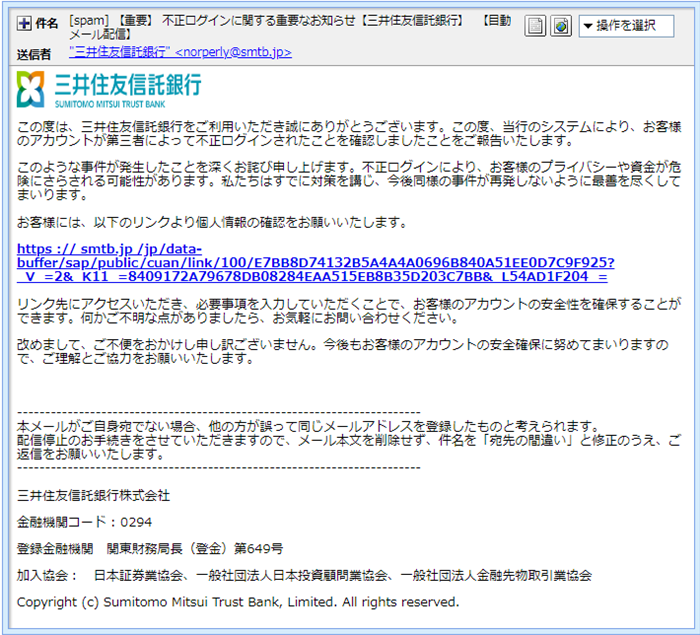
まずはプロパティーから見ていきましょう。

件名は
「[spam] 【重要】 不正ログインに関する重要なお知らせ【三井住友信託銀行】 【自動メール配信】」
ご承知の通り件名欄は、差出人が書き込むものですからいくらでも適当に記入できます。
この件名には”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。

差出人は
「”三井住友信託銀行” <norperly@smtb.jp>」
皆さんはご存じでしょうか?
この差出人欄は完全に自己申告制で、誰でもウソが書けるフィールド。
ですから、ここは信用できない部分です。

もちろん偽装ですが、ちゃんと「三井住友信託銀行」さんのドメイン”smtb.jp”を使った
メールアドレス使ってきていますね。
では次の項で偽装を暴いて行きましょう。


”163data.com.cn”にご注意を!

では、このメールがフィッシング詐欺メールであることを立証していきましょうか!
まず、このメールのヘッダーソースを確認し調査してみます。
私が愛用のThunderbirdの場合、「表示(V)」⇒「メッセージのソース(O)」と進むと見られますよ。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「norperly@smtb.jp」

”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。

Message-ID:「EFF3CA8D2127A805724D88BC58817C6E@gtggyzj」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from gtggyzj (unknown [59.60.67.34])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

この差出人は、あくまで自分のドメインは”smtb.jp”と言い張るようですね。
ならばその鼻っ柱をへし折ってやりましょうか!

先に書いた通り”Received”に記載のIPアドレスは差出人が利用したメールサーバーのもの。
このIPアドレスが差出人のメールアドレスのドメインに割当てられているものと一致すれば
メールアドレスの偽装は無かったことが証明されますが、そうでない場合、特定電子メール法
違反となり処罰の対象とされます。

※特定電子メール法違反
・個人の場合、1年以下の懲役または100万円以下の罰金
・法人の場合、行為者を罰する

では、メールアドレスにあったドメイン”smtb.jp”について調べてみます。

もちろんこのドメインは「三井住友信託銀行株式会社」さんの持ち物です。
そして”23.56.170.41”がこのドメインを割当てているIPアドレス。
本来同じでなけれならない”Received”のIPアドレスが”59.60.67.34”ですから全く異なります。
これでアドレス偽装は確定。
この方にはしっかり罪を償っていただかなければなりませんね!

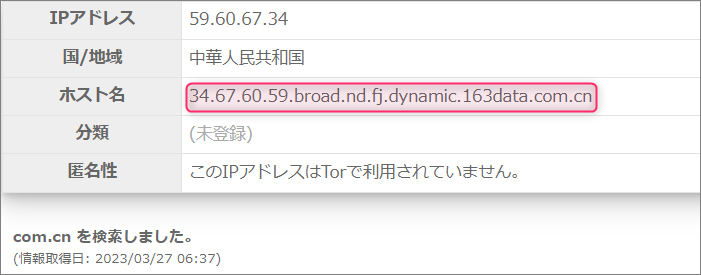
因みにこのIPアドレスを逆引きしてみるとこのようなドメインが割り当てられていました。
この”163data.com.cn”というドメインをGoogle検索してみると、ヤバい情報がたくさん出てきます。(;^_^A

「フィールド御三家」の中で一番重要なのは”Received”
これを紐解けば差出人の素性が見えてきます。
”Received”のIPアドレス”59.60.67.34”は、差出人が利用しているメールサーバーのもの。
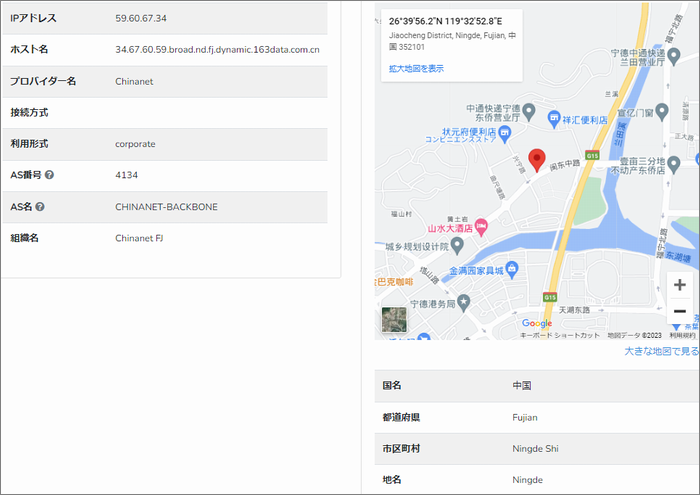
このIPアドレスを元にその割り当て地を確認してみます。

IPアドレスを元にしているので、かなりアバウトな位置であることをご承知いただいた上でご覧ください。

代表地点としてピンが立てられたのは、中国福建省寧徳市付近です。
このメールは、この付近に設置されたメールサーバーを介して私に届けられたようです。


リンクを偽装し、更に自動転送する

では引き続き本文。

この度は、三井住友信託銀行をご利用いただき誠にありがとうございます。この度、当行のシステムにより、お客様のアカウントが第三者によって不正ログインされたことを確認しましたことをご報告いたします。

このような事件が発生したことを深くお詫び申し上げます。不正ログインにより、お客様のプライバシーや資金が危険にさらされる可能性があります。私たちはすでに対策を講じ、今後同様の事件が再発しないように最善を尽くしてまいります。

お客様には、以下のリンクより個人情報の確認をお願いいたします。

h**ps :// smtb.jp /jp/data-buffer/sap/public/cuan/link/100/E7BB8D74132B5A4A4A0696B840A51EE0D7C9F925?_V_=2&_K11_=8409172A79678DB08284EAA515EB8B35D203C7BB&_L54AD1F204_=

リンク先にアクセスいただき、必要事項を入力していただくことで、お客様のアカウントの安全性を確保することができます。何かご不明な点がありましたら、お気軽にお問い合わせください。

改めまして、ご不便をおかけし申し訳ございません。今後もお客様のアカウントの安全確保に努めてまいりますので、ご理解とご協力をお願いいたします。

このメールは、フィッシング詐欺メールなので詐欺サイトへのリンクが付けられています。
そのリンクは、本文内に長ったらしく書かれてれています。
”smtb.jp”と本家のドメインが使われていますが、これはウソでリンク偽装されています。
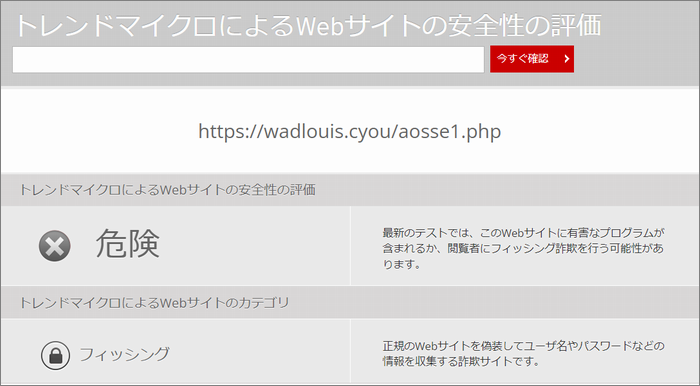
リンク先の
URLとトレンドマイクロの「サイトセーフティーセンター」での危険度評価がこちらです。

このように既に危険サイトと認識されており、ブラックリストに登録済み。
そのカテゴリは「フィッシング」と書かれています。
で使われているドメインは、”wadlouis.cyou”

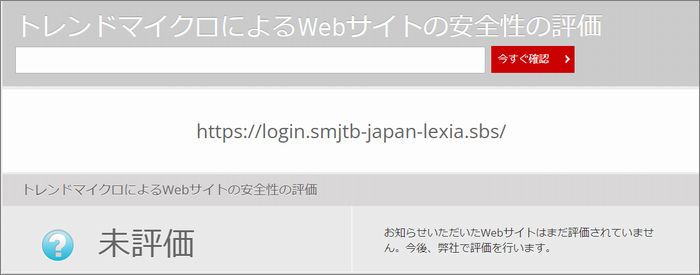
このURLに接続してみると、更に自動転送されて今度はこちらのURLに誘導されました。

今度の評価は「未評価」です。
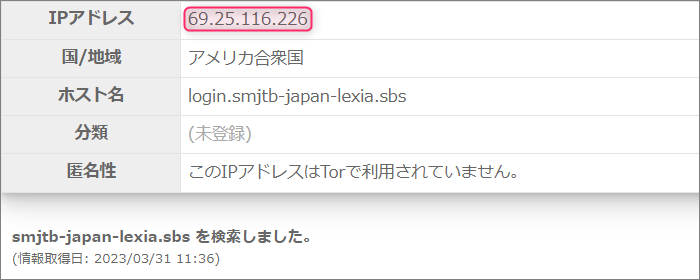
こちらで使われているドメインは、サブドメインを含め”login.smjtb-japan-lexia.sbs”
このドメインにまつわる情報を取得してみます。

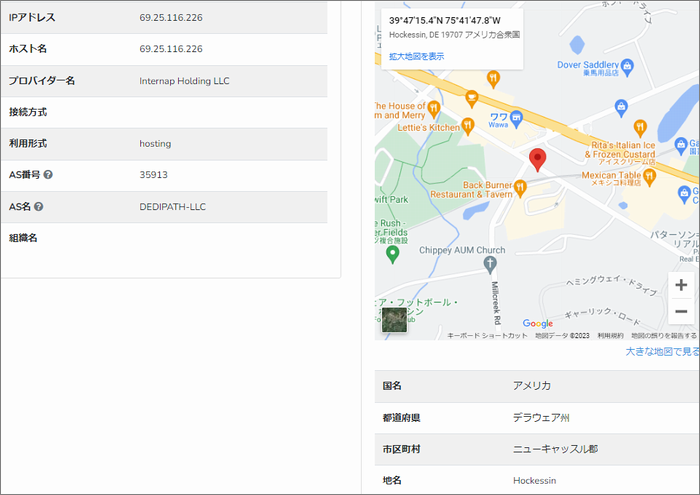
このドメインを割当てているIPアドレスは”69.25.116.226”
このIPアドレスを元にその割り当て地を確認してみます。

こちらもIPアドレスを元にしているので、アバウトな位置であることをご承知いただいた上で
ご覧ください。
代表地点としてピンが立てられのは、アメリがデラウェア州ホッケシン付近。
この辺りに設置されたウェブサーバーに、リンク先の詐欺サイトは構築されているようです。

安全な方法でリンク先の詐欺サイトに調査目的で訪れてみました。

「Error 522」「Connection timed out」と書かれているので、一定時間内に接続が確立されなかった
ようですね。
詐欺サイトは、捜査の手が及ぶのを恐れ、えてして時々姿をくらまします。
こうすることで少しでも捜査の手から逃れようとしているのです。
先程ご覧いただいた通り、IPアドレスとドメインは紐づけされたままなのでサイトは簡単に
復活することが可能な状態です。


まとめ

「三井住友信託銀行」を騙る詐欺メールはまだまだ続くようですね。
ユーザーさんは引き続きご注意ください。

恐ろしいことに、今、こうしている間にも大量のフィッシング詐欺メールが発信されたくさんの
フィッシング詐欺サイトが作られ消滅していきます。
次から次に新種のメールが届くので常に意識して被害に遭わないようご注意ください。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

今、拡散中の詐欺メール

  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析 1.9k件のビュー

  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明 776件のビュー
  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも 723件のビュー

  • 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開 492件のビュー

  • 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体 490件のビュー

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

フィッシング詐欺,迷惑メール163data.com.cn,Error 522,login.smjtb-japan-lexia.sbs,norperly@smtb.jp,smtb.jp,SPAM,wadlouis.cyou,なりすまし,フィッシング詐欺,三井住友信託銀行,不正ログイン,不正ログインに関する重要なお知らせ,偽サイト,危険,拡散希望,注意喚起,自動メール配信,見分け方,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』「Softbankクより電話料金の支払いに関するお知らせ」と、来た件
Next
『詐欺メール』Amazonから「アカウント情報の確認のお願い」と、来た件
Prev

関連記事

Thumbnail of related posts 135

『詐欺メール』『イオンフィナンシャルサービス株式会社』と、来た件

★フィッシング詐欺メール解体新書★ スマホやタブレットが普及し増々便利になる私た ...

Thumbnail of related posts 098

『詐欺メール』「【アマゾン公式アプリ】アップデートのお知らせ」と、来た件

リンクを押さないこと ※ご注意ください! このブログエントリーは、フィッシング詐 ...

Thumbnail of related posts 162

『詐欺メール』「[AMERICAN EXPRESS] ご請求金額確定のご案内」が大量発生した件

「ご請求金額確定」の連絡が5日間で17通も! ※ご注意ください! このブログエン ...

Thumbnail of related posts 017

『詐欺メール』「【最終警告】Amazonアカウントの停止通知!」と、来た件

「ご愉快なご生活を」 !ご注意! 当エントリーは迷惑メールの注意喚起を目的とし、 ...

Thumbnail of related posts 041

『詐欺メール』「VISAカードインターコムクラブWEBサービスご登録情報を更新してください」と、来た件

使い回ししすぎ ※ご注意ください! このブログエントリーは、フィッシング詐欺メー ...

この記事のトラックバックURL

サイト内検索

今、拡散中の詐欺メール

  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析1.9k件のビュー
  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明776件のビュー
  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも723件のビュー
  • 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開492件のビュー
  • 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体490件のビュー

管理者おすすめの防犯グッズ

広告

【最強の物理防壁】YubiKey 5 NFC
Amazonで詳細を見る
【定番の安心】ウイルスバスター クラウド 3年版
Amazonで詳細を見る
【個人情報を守る】家庭用シュレッダー
Amazonで詳細を見る

Google検索

アーカイブ

カテゴリー

Thumbnail of new posts 095

2026年9月26日 : 見分け方・対策ガイド

「アプリをインストールして受け取ってください」は危険信号——見分け方・完全ガイド

Heartland-Lab 評禄ガイド 「アプリをインストールして受け取ってくだ ...
Thumbnail of new posts 167

2026年9月26日 : 特集・まとめ

オリコポイント詐欺メールが急増!今週の迷惑メールまとめ(9/19-25)

HL-META type: weekly_report period: 2026 ...
Thumbnail of new posts 126

2026年9月26日 : 公的機関・e-Tax

【緊急】国税庁・e-Taxを騙る詐欺メールが1週間で98通!「アプリをインストールして受取手続き」に絶対従ってはいけない理由

HL-META: date=2026-09-26 | brand=国税庁・e-T ...
Thumbnail of new posts 139

2026年9月26日 : クレジットカード関連

「更新手続きに伴う『お客様情報』確認のお願い」はセゾンカード詐欺!文中の中国語ミスと、同日の別ドメイン詐欺との「URLトークン一致」が示す正体

HL-META: date=2026-09-26 | brand=セゾンカード ...
Thumbnail of new posts 110

2026年9月26日 : サポート詐欺(偽警告)

「ご自でのアカイス のおえぇせこなえぇせこな」は詐欺メール!文字化け件名の正体は、自分宛てを装うサポート詐欺だった

HL-META: date=2026-09-26 | brand=自社ドメイン ...
2026年9月
日 月 火 水 木 金 土
 12345
6789101112
13141516171819
20212223242526
27282930  
« 8月    

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP