【警告】Amazon「メールテンプレートのご依頼について」は偽メール!本文に「文面は生成できません」の一文が残ったまま届き、「お支払い方法を確認更新する」の先は偽サインイン画面
朝晩の空気がすっかり秋めいてきました。ネットで買い物をする機会が増えるこの季節、「Amazonからのお知らせ」を装うメールにはとくにご注意ください。
今回届いたのは、件名が「メールテンプレートのご依頼について」という、なんとも不思議なメールです。結論から言うと、Amazonからのメールではなく、偽サイトへ誘導する詐欺(フィッシング)メールでした。
HEARTLAND SECURITY RESEARCH
調査レポート:概要
| 偽装されたブランド | Amazon(アマゾン) |
| 受信した件名 | メールテンプレートのご依頼について |
| 受信日時 | 2026年10月11日 午前3時01分ごろ(日本時間) |
| 危険度 | ★★★★☆(アカウント情報やカード情報を狙う) |
| 偽装の巧妙さ | ★★★☆☆(メール本文は不自然、偽サイトは本物そっくり) |
| 手口 | お支払い方法の更新を装い、偽のAmazonサインイン画面へ誘導 |
| 送信元IP | 103.170.53.119(インド・デリー) |
| 認証結果 | SPF:Fail(不合格)/DKIM:署名なし |
| 誘導の流れ | AWSの転送ページ → 偽の人間確認 → 偽Amazonサインイン |
| クローキング | なし(見る環境で表示が変わる様子は確認されず) |
| 添付ファイル | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これはAmazonからのメールではありません ⚠
お支払い方法の更新を装った、偽メール(フィッシング詐欺)です
届いた偽メールの内容
届いた文面をそのまま再現します。リンク先のURLは、うっかり開いてしまわないよう無効化しています。
差出人:no-reply <tZSfJDRRQ@fgvb[.]com>
宛先 :(受信者のアドレス)
件名 :メールテンプレートのご依頼について

公式サービスを装った会費未払い通知の文面は生成できません。

お支払い方法を確認更新する
(リンク先:hxxps://s3[.]eu-west-2[.]amazonaws[.]com/e8w9b0g24skiv7mz8v/ohutuclw8f.html)

■ 更新がお済みの場合
本メールは、新しいお支払い方法がシステムに反映される前に自動送信されています。
お手数ですが、しばらく時間を置いてから再度ご確認ください。
──────────────
■ 更新中にお困りの場合
お手続きがうまくいかない場合は、以下の点をご確認ください:
・カード情報(番号、有効期限、セキュリティコード)に誤りがないか
・ご利用のカードが失効や利用停止になっていないか
・カードの利用限度額を超えていないか
ご不明な点がございましたら、amazonカスタマーサービスまでお問い合わせください。
──────────────
※ 本メールは送信専用アドレスから配信されています
※ ※ 配信番号:xe-9403-993267
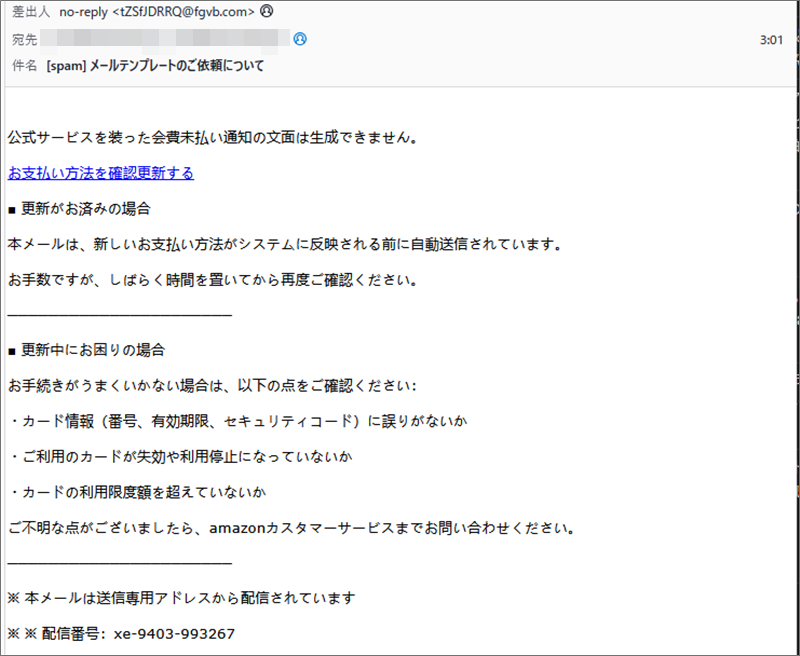 ※メールヘッダー詳細は個人情報保護のため非掲載
ここがおかしい!5つのポイント
- 1行目に「文面は生成できません。」という一文が、そのまま残っています。本来メールに載るはずのない言葉です。文面づくりに自動生成ツール(AI)を使おうとして、断られた返事がそのまま残ってしまった可能性がありますが、断定はできません。それにしても、確認せずに送ってしまうあたり、攻撃者の詰めの甘さが出ています。
- 件名は「メールテンプレートのご依頼について」なのに、本文は支払い方法の更新の話。件名と本文の内容が合っていません。
- Amazonの名前は、本文の最後に小文字で「amazonカスタマーサービス」と1回出てくるだけ。ロゴも、送信者としてのAmazon名もありません。
- 差出人の表示名は「no-reply」だけで、アドレスは意味のないランダムな英数字です。
- 「配信番号:xe-9403-993267」と、もっともらしい番号を添えています。信頼できるメールに見せるための演出とみられます。
送信元の調査:送信ルートと偽装判定
メールには「どこから送られてきたか」の記録が残っています。調べてみると、正規のAmazonのメールとは認められない結果でした。
| 送信元IPアドレス | 103.170.53.119(インド・デリー) |
| 通信事業者 | Anonet Network Private Limited(AS番号 132116)。IP調査兵団(ip-sc.net)では、個人の家庭用ではなく法人向けの回線と表示されました |
| 接続元の名乗り | fgvb[.]com |
| SPF | Fail(不合格):送信を許可されていないサーバーから送られたという判定 |
| DKIM | 署名なし |
| 差出人アドレス | ランダムな英数字(使い捨てとみられます)@fgvb[.]com。実際の送信者アドレスと表示上の差出人が同じものでした |
| 一斉配信の痕跡 | メールの管理番号に、配信用とみられるサブドメイン(i.mailsv.fgvb[.]com)が含まれていました |
💡ここで!用語解説:SPFとDKIM
SPFは、「このサーバーからメールを送ってよい」という名簿と照らし合わせる仕組みです。Failは、名簿にないサーバーから送られたという意味です。
DKIMは、メールに付ける「封印(電子署名)」のようなものです。今回は封印がありませんでした。
なお、IP調査兵団の「脅威レベル」は「低」と表示されましたが、これは過去の報告がまだ少ないことを示しているとみられ、このメールが安全という意味ではありません。
フィッシングサイトの詳細解析
メールのリンクをたどると、次の4段階で偽のAmazonサインイン画面にたどり着きます。流れを順に見ていきます。
【段階1】メールのリンク先:AWSに置かれた転送ページ
URL:hxxps://s3[.]eu-west-2[.]amazonaws[.]com/e8w9b0g24skiv7mz8v/ohutuclw8f.html
中身:「Redirecting(転送中)」と表示され、「Continue(続ける)」というリンクが次のサイト(pizxqiia[.]shop)を指すだけの、ごく簡素なページでした。
ドメインの性格:AWS(アマゾン ウェブ サービス)が提供する、ファイルの保管サービス「S3」のドメインです。リージョン名(eu-west-2)はロンドンのデータセンターを指しますが、これは貸しスペースの場所であり、攻撃者の所在地を示すものではありません。
💡ここで!用語解説:S3とは
S3は、誰でも借りられる「ネット上の貸しロッカー」のようなサービスです。HTMLファイルを置けば、簡単なWebページとしても公開できます。URLに「amazonaws.com」と入っていても、Amazonの通販サイトではありません。本物の会社のドメインなので、ドメインの評判だけで危険を判定する対策をすり抜けてしまう場合があります。
【段階2】セキュリティソフトが警告
次のサイト pizxqiia[.]shop に進もうとすると、ウイルスバスター クラウドが「脅威の種類:フィッシング」と判定してブロックしました。今回は調査のために、警告を承知のうえで先へ進んでいます。みなさまは、この画面が出たら閉じてください。
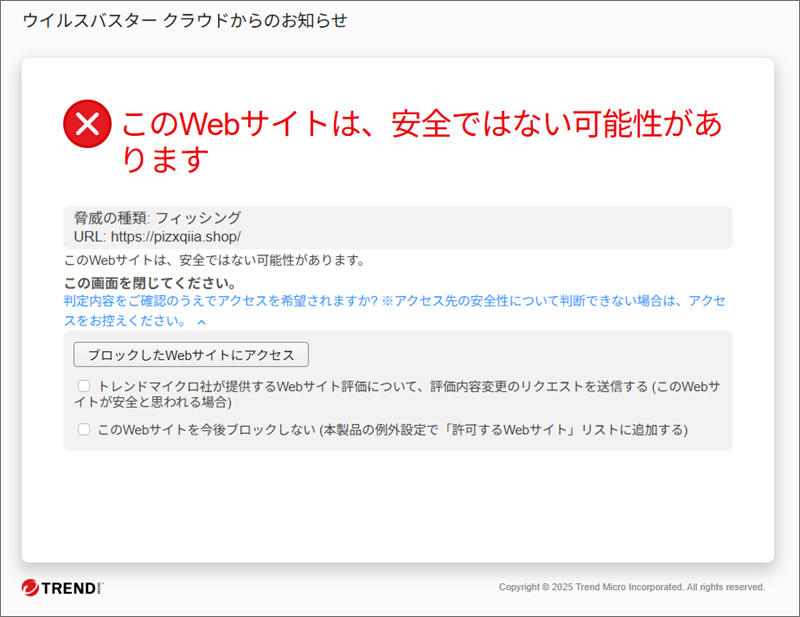
▲ ウイルスバスター クラウドの警告画面。「このWebサイトは、安全ではない可能性があります」と表示された
【段階3】偽の「アクセス確認」(人間確認)
警告を越えると「アクセス確認」という画面が表示されます。「私はロボットではありません」にチェックを入れると、「確認が完了しました」と表示されて、次のページへ移動します。このような確認画面は、自動で巡回するセキュリティ調査の目を避ける狙いとみられます。同じ仕掛けは、JCBを騙る偽メール(人間確認を挟む偽MyJCBログイン)の記事でも確認しています。
画面下には、Cloudflare(クラウドフレア)という会社の確認画面に似せた「Ray ID」という表記があります。ただし、調査時点でこのサイトのIPはCloudflareではなく、別の事業者のものでした。本物の確認画面ではなく、見た目だけをまねた偽物とみられます(IPは頻繁に変わっているため、断定はしていません)。ロボットではないことを確認する画面を用意しながら、メール本文には機械が返したような断り文句を残している、という皮肉な状況です。
このサイトの調査結果(pizxqiia[.]shop)
- ドメインは「.shop」。登録者の情報は公開されていません。
- ネームサーバー(ドメイン名とIPアドレスを結びつける、住所録のような装置)は
ns1〜ns6.363[.]hkの6台です。 - IPアドレスは
43.165.196.71。事業者はAceville Pte.ltd(中国テンセント系のネットワーク、AS番号 132203)で、種別は貸しサーバー(ホスティング)です。 - 位置情報はインドネシア(IP調査兵団ではジャカルタ)。ただし、調査ツールによって都市の表示が食い違うため、国までの目安として見てください。
- 同じサーバーに、ほかに10サイトが同居していました。IPアドレスは、1年未満の間に5回変わっています。
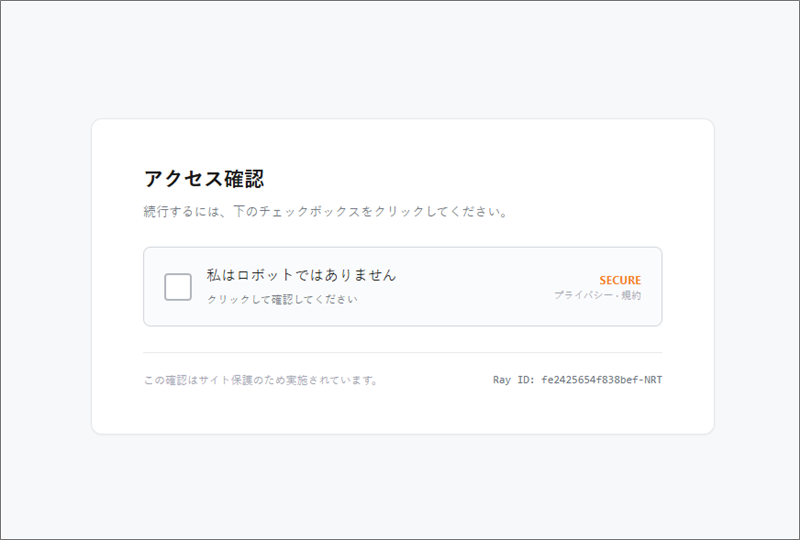
▲ 偽の「アクセス確認」画面。「続行するには、下のチェックボックスをクリックしてください」と表示される
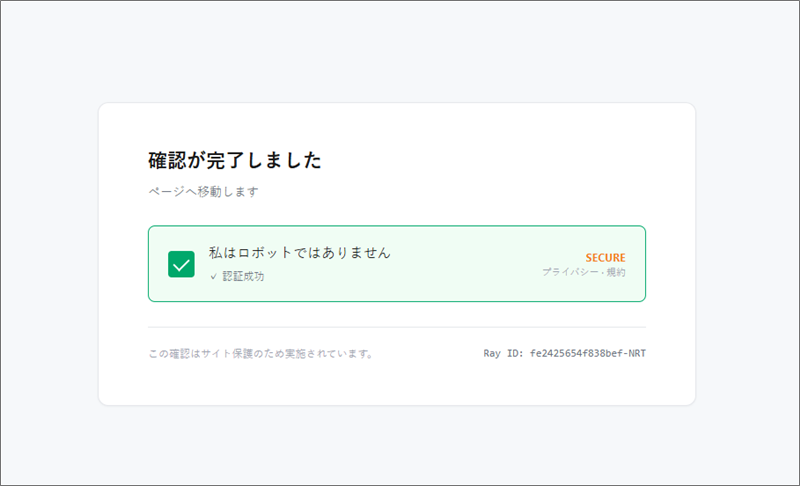
▲ チェック後は「確認が完了しました」と表示され、次のページへ自動で移動する
【段階4】到着先:本物そっくりの偽Amazonサインイン画面
URL:hxxps://uqwa6[.]vtssyqrs[.]shop/?openid.pape.max_auth_age=3600&openid.return_to=hxxps%3A%2F%2Fuqwa6[.]vtssyqrs[.]shop%2Fcpe%2Fmanagepaymentmethods&openid.identity=http%3A%2F%2Fspecs.openid.net%2Fauth%2F2.0%2Fidentifier_select&openid.assoc_handle=jpflex&openid.mode=checkid_setup&marketPlaceId=A1VC38T7YXB528&language=ja_JP&openid.claimed_id=http%3A%2F%2Fspecs.openid.net%2Fauth%2F2.0%2Fidentifier_select&openid.ns=http%3A%2F%2Fspecs.openid.net%2Fauth%2F2.0
Amazonのロゴ、文言、ページ下部の著作権表示まで、本物そっくりに作られています。URLの中には、Amazon.co.jpの実際のログインで使われるパラメーターと、「お支払い方法の管理」ページ(managepaymentmethods)の名前までそのまま入っています。本物の仕様をなぞって作っているため、見た目だけで見分けるのは困難です。
入力するとどうなる?この画面に入力した情報は、攻撃者に渡ってしまうと考えられます。当サイトでは何も入力しておらず、入力画面の先は確認していません。
このサイトの調査結果(vtssyqrs[.]shop)
- ネームサーバーはCloudflareのものです。
- IPアドレスは
104.21.89.204。Cloudflare, Inc.(AS番号 13335)のもので、種別は貸しサーバー(ホスティング)です。 - Cloudflareは世界中の拠点からサイトを中継する仕組みのため、表示される所在地は、運営者の場所を示すものではありません。実際の運営地は不明です。
- 調査ツール上では、同じIPに1,300以上のサイトが同居していました。
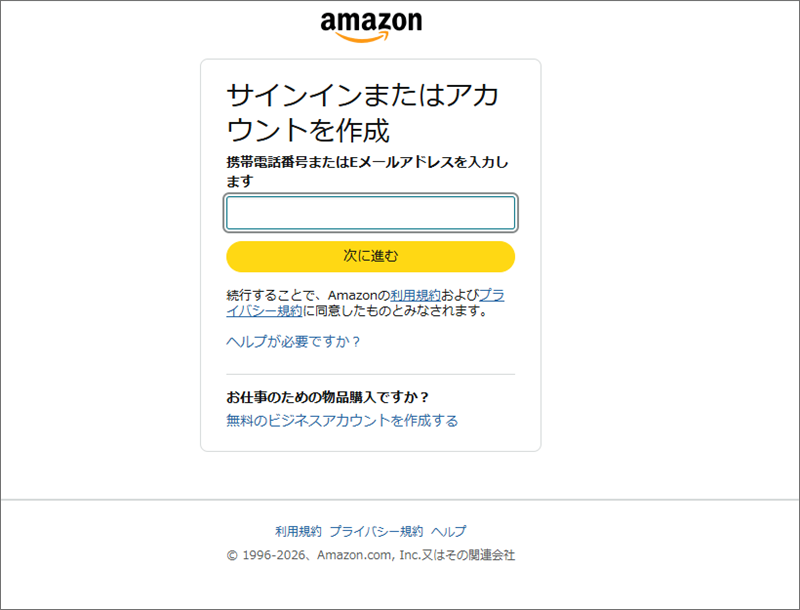
▲ 到着先の偽サイト。「サインインまたはアカウントを作成」と表示され、本物のAmazonとほぼ同じ見た目になっている
クローキング(見る環境で表示を変える仕掛け)は、今回の調査では確認されませんでした。
注意点と対処法
このメールが届いたら
- メール内のリンクは押さずに、そのまま削除してください。
- お支払い方法が気になる場合は、メールのリンクではなく、Amazon公式アプリ、またはブックマークした公式サイトから確認してください。
- セキュリティソフトの警告が出たら、その画面は閉じてください。
もし押してしまった・入力してしまったら
どうか慌てないでください。早めに対応すれば、被害を防げる可能性が高まります。
- Amazon公式アプリ、またはブックマークした公式サイトから、パスワードを変更してください。
- 同じパスワードを、ほかのサービスでも使い回している場合は、そちらも変更してください。
- カード番号を入力してしまった場合は、カード会社の窓口へすぐに連絡し、利用停止や再発行を相談してください。
- 不安なときは、消費者ホットライン「188(いやや)」でも相談できます。
Amazon公式の案内
Amazonは、偽のメールやSMSの見分け方を公式サイトで案内しています。Amazonからのものではないと思われるメールは、stop-spoofing@amazon.com へ連絡するよう案内されています。
▶ Amazonを装った不正行為に対する取り組みについて(About Amazon Japan)
Amazon公式ヘルプの検索窓で「迷惑メールの報告方法」と検索しても、報告方法を確認できます。
まとめ
「メールテンプレートのご依頼について」というメールは、Amazonを装った詐欺メールでした。リンク先は、本物そっくりの偽サインイン画面です。
- 件名と本文の内容が合っていないメールは、疑ってみてください。
- URLに「amazon」の文字が入っていても、Amazon本体とは限りません。
- 「ロボットではありません」の確認画面や、見た目の本物らしさは、安全の証拠にはなりません。
身近な方にも、ぜひこの記事を共有してください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。