【要注意】りそな銀行「ポイント失効」を騙る偽メール、昨夜から26通の連続攻撃 ― 偽マイゲートでID・パスワードを狙う手口を解析
「ポイントが失効します」と言われると、1円でも損をしたくない気持ちが働くものです。10月2日の夜から3日の朝にかけて、りそな銀行を装い、「りそなクラブポイント6,372ポイントが10月5日に失効する」と知らせる偽メールが、同じ文面で合計26通届きました。
「【要確認】りそなクラブポイント有効期限のお知らせ(2026年10月5日)」
概要:「6,372ポイントが10月5日(月)に失効する」と期限を示して焦らせ、「りそな銀行 ログイン」のリンクから、りそな銀行のログイン画面(マイゲート)そっくりの偽サイトへ誘導するメールです。画面に見えているURLは公式サイトのものですが、実際のリンク先は別のドメインです。
| 件名 | 【要確認】りそなクラブポイント有効期限のお知らせ(2026年10月5日)No.5202888216 |
| 受信日時 | 2026年10月3日 8:40(同じ文面が10月2日の夜から合計26通) |
| 差出人(画面の表示) | 「りそな銀行」 info@resonabank.co.jp(りそな銀行のドメイン名そのもの) |
| 実際の送信ドメイン | ltubu[.]com(りそな銀行とは無関係のドメイン) |
| 送信元IP | 52.140.221.210(Microsoft Corporation/日本・東京都渋谷区の登録/ホスティング用途) |
| SPF/DKIM | SPFは pass(通ったのは ltubu[.]com で、りそな銀行ではありません)/DKIMは署名の名乗りのみで、検証結果の記録なし |
| 添付ファイル | なし |
| クローキング | なし(確認した範囲では、端末による表示の出し分けは見られませんでした) |
| 危険度 | ★★★★★(銀行のログイン情報を狙うため) |
| 手口の巧妙さ | ★★★☆☆(表示URLのすり替えは巧みだが、文面にはほころびあり) |
※メールヘッダー詳細は個人情報保護のため非掲載
まず結論:やってはいけないこと
ポイントが気になるのは自然なことです。このメールに限っては、次の3つだけ覚えておいてください。
- 「りそな銀行 ログイン」のリンクを押さない(画面に見えているURLは、本物と同じ文字に見えますが、実際の行き先は別です)
- ログイン画面が出ても、ログインIDやパスワードを入力しない
- ポイントを確認したいときは、公式アプリやブックマークなど、ご自身で開いたページから確認する
届いたメールの内容(本文の再現)
実際に届いたメールの本文を再現します(受信者のメールアドレスは含まれていません)。
━━━━━━━━━━━━━━━━━━━━
りそな銀行
━━━━━━━━━━━━━━━━━━━━

お客様各位

平素よりりそな銀行をご利用いただき、誠にありがとうございます。

━━━━━━━━━━━━━━━━━━━━
■ 有効期限が近づいているポイントがあります
━━━━━━━━━━━━━━━━━━━━

お客様が保有されているりそなクラブポイントの一部が、2026年10月5日(月)をもって失効いたします。

対象ポイント数:6,372ポイント

期限を過ぎますと、ポイントは自動的に失効いたしますので、お早めにお手続きください。

━━━━━━━━━━━━━━━━━━━━
■ りそなクラブポイントの主な使い道
━━━━━━━━━━━━━━━━━━━━

1ポイント=1円として、以下のようにご利用いただけます。

・ATM手数料・振込手数料の割引に充当
・各種ギフトカードへの交換
・提携先ポイントへの移行
・りそな銀行の各種サービス利用に充
当

※ポイントの有効期限は、獲得月から24か月後の月末です。
※カードの種類により、ポイントプログラムが異なる場合がございます。

━━━━━━━━━━━━━━━━━━━━
■ ポイントの確認・交換方法
━━━━━━━━━━━━━━━━━━━━

以下の公式サイトにログイン後、ポイント残高をご確認ください。

▼ りそな銀行 ログイン
https://www.resonabank.co.jp/update/

※ログイン後、「ポイント照会」メニューより確認・交換いただけます
※パスワードをお忘れの場合は、ログインページより再設定いただけます

━━━━━━━━━━━━━━━━━━━━
■ ご注意事項
━━━━━━━━━━━━━━━━━━━━

・有効期限を過ぎたポイントは再発行できません
・ポイントのご利用は、有効期限が近いものから順に減算されます
・本メールは送信専用です。ご返信いただいてもお答えできません

━━━━━━━━━━━━━━━━━━━━

りそな銀行 カスタマーセンター
https://www.resonabank.co.jp/

BD82KF
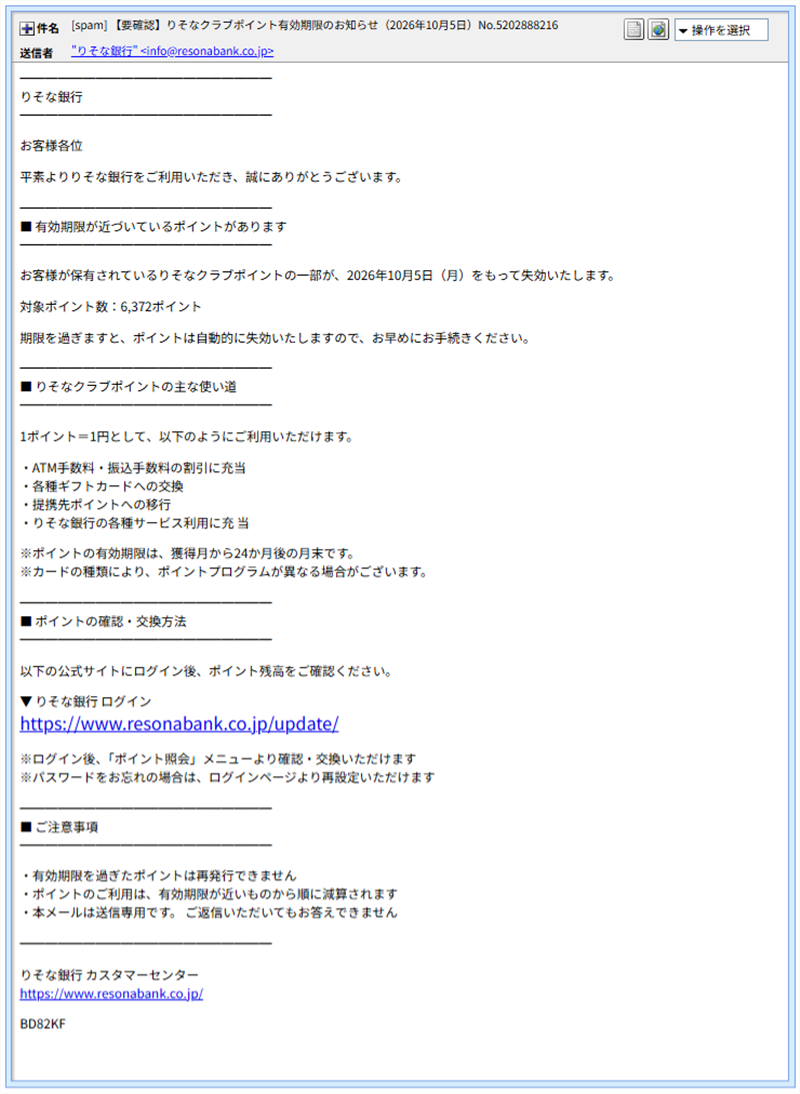
▲ 実際に届いたメールの画面(本文のリンク表示に注目)
※メールヘッダー詳細は個人情報保護のため非掲載
26通が連続で届いた:同じ送信キットの特徴
このメールは、10月2日の夜から3日の朝までの間に、同じ文面で合計26通届きました。件名の最後には「No.5202888216」のような連番が付き、本文の最後には「BD82KF」というランダムな英数字が1行だけ入っています。どちらも、迷惑メールフィルターに同じメールだと見抜かれないように、1通ごとに変えているものと見られます。
最近届く詐欺メールには、こうした連番とランダムな文字列を組み合わせた、同じ種類の送信キットとみられるものが多く見られます。当サイトで観測したポイント系の偽メールの傾向は、こちらの記事にまとめています。
送信ルートと偽装の見分け方
ここからは「詳しく調べると分かったこと」です。専門的な内容ですが、ポイントだけ日常の言葉で説明します。
① 画面に見えるURLと、実際のリンク先が別物
今回いちばんの仕掛けがここです。メールの中の「▼ りそな銀行 ログイン」の下には、大きめの文字で https://www.resonabank.co.jp/update/ と、公式サイトのようなURLが表示されています。ところが、このURLをクリックして実際に開かれるのは、まったく別の hxxps://cqzis[.]com/content/uzaqgehbnl でした。文字として見えている部分と、リンクの中身は、別々に書けてしまうのです。パソコンなら、リンクにマウスを重ねると、実際の行き先がブラウザの画面の隅に出ます。
メールの最後には、本物の https://www.resonabank.co.jp/ へのリンクも添えられています。これは、本物らしさを演出するために、あえて本物のURLを混ぜているものと見られます。
② 画面の差出人と、実際の送信ドメインが別物
メールソフトの画面に出る差出人は、りそな銀行のドメイン名(resonabank.co.jp)そのものでした。ところが、メールの生データにある実際の送信元は、ltubu[.]com という、りそな銀行とは無関係のドメインです。差出人の表示は、封筒の差出人欄に好きな名前を書くのと同じくらい、簡単に書き換えられてしまいます。
③ 認証が「pass」でも本物とは限らない
送信元を確かめる仕組みのうち、SPFは pass でした。ただし、通ったのは ltubu[.]com というドメインについてだけです。「このドメインの持ち主が送った」ことは確かでも、りそな銀行本人である証明にはなりません。
DKIMの署名は resonabank.co.jp を名乗っていますが、受信側で署名を確かめた記録はありませんでした。名乗っているだけで、本物の署名とは言えません。画面の差出人のドメインと、認証が通ったドメインが食い違っている点が、偽物の手がかりです。
④ 送信元IPはMicrosoftのデータセンター
実際にメールを送ってきたサーバーのIPアドレスは 52.140.221.210 で、IP調査兵団の結果では、Microsoft Corporationが日本・東京都渋谷区で登録している、ホスティング用途のIPアドレス(AS番号8075)でした。ホスト名は ltubu[.]com で、脅威レベルは「低」と表示されました。
ここで表示された所在地は、クラウドのデータセンターの登録情報によるもので、攻撃者本人の居場所とは限りません。誰でも借りられるクラウドのサーバーを、送信に使っているものと見られます。
⑤ メールを作ったツールの痕跡
HTMLの記述には「MSHTML 11.00.10570.1001」という、Windowsの古いHTML編集エンジンの名前が残っていました。同じ文字列は、先日解析したチケットぴあを装う偽メールにも入っていました。同じ道具が使われている可能性はありますが、あくまで状況証拠で、同じ攻撃者と言い切れるものではありません。
⑥ 文面のほころび
- 「りそな銀行の各種サービス利用に充」の次の行に、「当」だけが落ちています。「充当」の2文字が、泣き別れになっています。メールを機械的に組み立てたときの改行の痕跡と見られます。
- 「お客様各位」としか書かれておらず、名前も、口座の情報も、一切出てきません。同じ文面が26通届くのも、そのためです。
- 「1ポイント=1円」「失効日は10月5日(月)」と細かい数字は入っていますが、宛名のない一斉送信のメールなので、書かれた6,372ポイントが本当にその人のものかを、メールだけで確かめる方法はありません。
- 見えない文字(ゼロ幅文字)による細工は、件名と本文のどちらにも、確認した範囲では見つかりませんでした。プログラムで文字コードを1文字ずつ出力して調べています。
フィッシング:本物のサービスそっくりの偽サイトに誘導して、ID・パスワードなどを入力させ、盗み取る詐欺。
SPF・DKIM:送信元のドメインの持ち主が送ったかどうかを確かめる仕組み。本人確認ではなく「ドメインの確認」です。
ドメイン:○○.co.jp や ○○.com のように、ネット上の住所にあたる名前。後ろの部分が本当の持ち主を表します。
マイゲート:りそな銀行のインターネットバンキングのログイン窓口の名称。偽サイトは、この画面をまねていました。
フィッシングサイト詳細解析:偽のマイゲートログイン画面
メールのリンクを開いた経路は、次のとおりです。
- メールに表示されたURL(偽装):
https://www.resonabank.co.jp/update/ - 実際のリンク先:
hxxps://cqzis[.]com/content/uzaqgehbnl - 最終的に表示されたログイン画面:
hxxps://olvynor[.]cfd/resonabank
最初のリンク先 cqzis[.]com を開こうとすると、Chromeには赤い「危険なサイト」の警告が表示されました。フィッシングの疑いがあるサイトとして、ブラウザの保護機能が働いたものです。
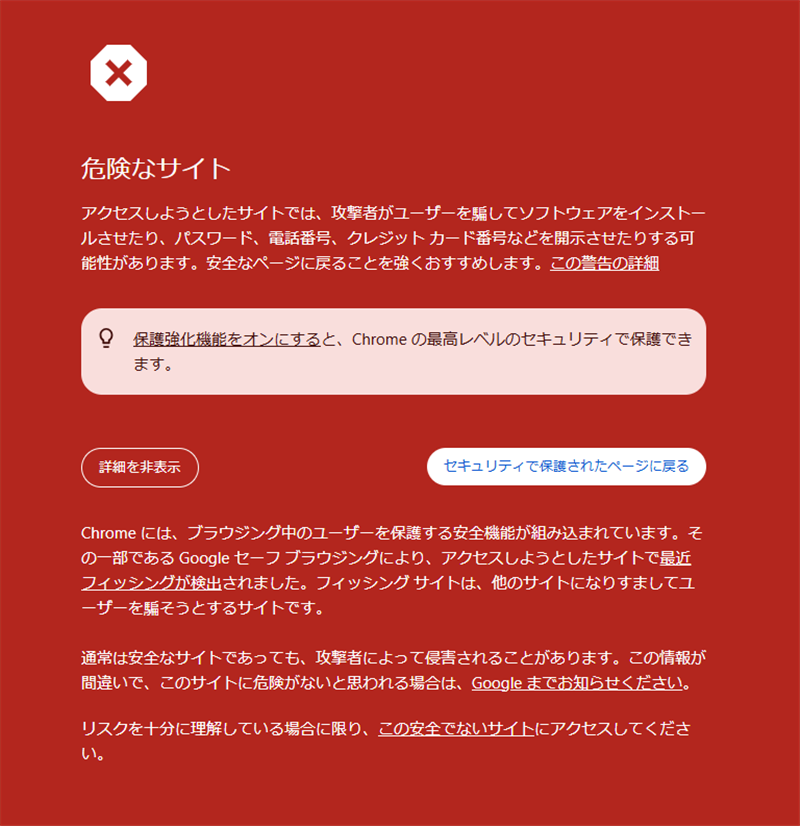
▲ リンクを開くと表示された、Chromeの警告画面
一方、最終的なログイン画面のURL(olvynor[.]cfd/resonabank)は、確認した時点で、どこからもブロックされていませんでした。りそな銀行とは何の関係もない、末尾「.cfd」のドメインです。このまま放置されていることが、危険度を押し上げています。
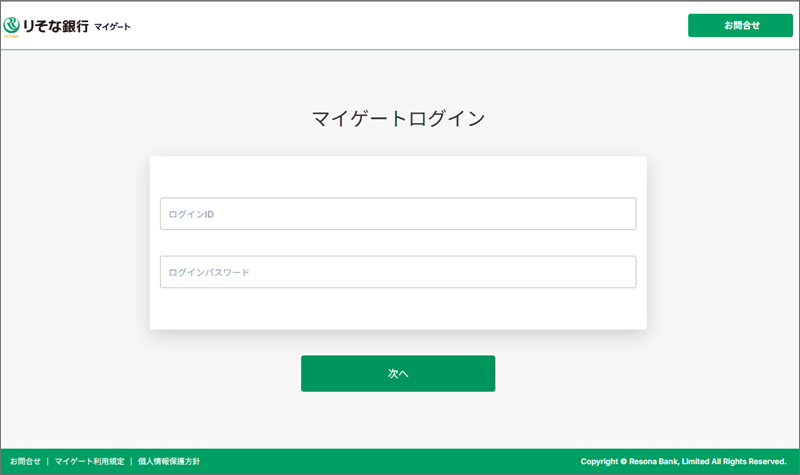
▲ リンク先に表示された、りそな銀行のマイゲートそっくりの偽ログイン画面
画面には、りそな銀行のロゴと、「ログインID」「ログインパスワード」の入力欄、「次へ」のボタン、そして銀行らしいページの下部まで、細かく再現されています。ここにログインIDとパスワードを入力すると、そのまま攻撃者に渡ってしまいます。入力した情報がどこへ送られるかや、「次へ」のあとの画面は、当サイトでは確認していません。
確認した範囲では、端末による表示の出し分け(クローキング)は見られませんでした。誘導先サイトの所在地は、確認できていません。
続報・関連記事:繰り返し届く「りそな銀行」と「ポイント」のなりすまし
りそな銀行を装うメールと、ポイントの有効期限を口実にするメールは、これまでも繰り返し届いています。
- 「りそな銀行 デビットカードご利用のお知らせ」は詐欺——「人間確認」ステップを挟み香港着地の偽サイトへ誘導する巧妙な多段構成
- 【注意喚起】ポイント有効期限・未受取・失効メールは詐欺!週末3日間459通の観測データで判明した新たな手口
注意点と対処法
本物かどうか気になったら
- メールの中のリンクは使わず、公式アプリやブックマークなど、ご自身で開いたページから、ログインして確認してください。
- りそな銀行の公式サイトでも、フィッシング詐欺などの金融犯罪への注意が案内されています。
- 「ポイントが失効します」「有効期限が近づいています」と急がせるメールは、まず疑ってかまいません。失効するポイントは、公式のアプリやサイトで、ご自身の手で確認できます。
もしログイン情報を入力してしまったら
- リンクを開いただけで、何も入力していなければ、慌てなくて大丈夫です。
- ログインIDとパスワードを入力してしまった場合は、すぐに銀行へ連絡してください。ご自身で開いた公式のページや、銀行の窓口の電話番号から連絡するのが安全です。パスワードの変更も、公式のページから行ってください。
- 同じパスワードを使い回しているサービスがあれば、そちらも変更しましょう。
- 口座の取引履歴に、身に覚えのない振込や出金がないか確認してください。
- 判断に迷うときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談できます。
まとめ
- 「【要確認】りそなクラブポイント有効期限のお知らせ」のメールは、りそな銀行を装った詐欺です。
- 画面に見えるURLは公式のものでも、実際のリンク先は別のドメインでした。
- 最終的に、りそな銀行のマイゲートそっくりの偽ログイン画面が表示されます。
- SPFが「pass」でも、見た目が本物そっくりでも、本物の証明にはなりません。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの情報は IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明