【実録】警視庁を騙る「放置違反金のお支払いについて」は詐欺メール|本物のURLを見せて偽サイトへ誘導、盾アイコンのボット判定も
今日(10月2日)の昼前から、警視庁を装う「放置違反金のお支払いについて」というメールが届き始めました。11時14分から12時12分までに確認できただけで5通です。今回はそのうち1通を、メールの中身から、飛び先の偽サイトまで追いかけて調べました。
HEARTLAND-LAB 専門調査レポート
「【重要】放置違反金のお支払いについて|確認のお願い(2026年10月10日)」
警視庁 駐車対策課を名乗り、「放置違反金15,000円が発生しました」と告げるメールです。本文には本物の警視庁のURLを表示しながら、実際は偽サイトに誘導します。その手前に、盾のアイコンを5つタップさせる「ボット判定」風の画面まで挟んでいました。
危険度:★★★★★(5段階中5) 公的機関を名乗る金銭の請求で、氏名・住所・電話番号を入力させ、その先ではカード情報も狙うとみられるため
| 受信日時 | 2026年10月2日 12:12(日本時間) |
| 差出人 | 表示名は「警視庁 駐車対策課」。アドレスも info@keishicho.metro.tokyo.lg.jp と本物そっくりに書かれていますが、これは偽装です |
| 実際の送信元 | biaobaixinyu[.]com(IPは 20.222.29.130。Microsoftのサーバーで、ip-scでは日本・東京都渋谷区、脅威レベル「低」) |
| SPF/DKIM | SPFはpass(攻撃者自身のドメインでの認証)/DKIMは署名ありだが、検証結果の記載なし |
| リンクの飛び先(1段目) | hxxps://wuxixxy[.]com/content/qdjihohnju(本文では本物の警視庁のURLが表示されていますが、実際の飛び先はこちら) |
| 入口のサーバー | 43.133.163.30(Tencent Cloud。ip-scでは日本・東京都渋谷区、脅威レベル「低」) |
| 偽サイト(最終) | hxxps://thalassaix[.]cfd/menkyo/#/index(2026年9月30日に取得されたばかり。Cloudflareの中継サーバー 104.21.76.44 の背後に隠れています) |
| クローキング | なし(確認した限り、表示の出し分けは見られませんでした) |
| 添付ファイル | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これは警視庁を装った偽物(フィッシングメール)です ⚠
まず結論です
このメールは警視庁からではなく、詐欺メールです。リンクは開かず、氏名・住所・電話番号・カード番号も入力しないでください。
もし入力してしまっても、あわてなくて大丈夫です。状況別の対処法は、記事の最後にまとめています。
届いたメールの内容
件名は「【重要】放置違反金のお支払いについて|確認のお願い(2026年10月10日)No.0582764641」。末尾の番号は、メールごとに違います。本文は次のとおりです(行の途中で入っていた不自然な改行は、読みやすいよう直しています)。
警視庁 交通部 駐車対策課

お客様各位

平素よりの交通行政にご協力いただき、誠にありがとうございます。

■ 放置違反金の発生について
このたび、お客様が所有または使用されている車両について、道路交通法第51条の4に基づく放置違反金が発生していることが確認されました。

■ 放置違反金について
放置違反金:15,000円
放置違反金は、違反車両の使用者に対して課される行政上の金銭負担です。納付期限までにお支払いいただかない場合、さらに延滞金が加算される場合がございます。
納付期限:2026年10月10日(土)

■ お支払い方法
以下のいずれかの方法にてお支払いください。
1. 納付書による納付
別途送付の納付書を使用し、金融機関またはコンビニエンスストアでお支払いください。
2. オンラインでの納付
以下の公式サイトより、クレジットカードまたは電子マネーでのお支払いが可能です。
▼ 放置違反金 オンライン納付サイト
(本物の警視庁のURLが表示されている。ここでは伏せ字:hxxps://www.keishicho.metro.tokyo.lg.jp/)
※納付書に記載の「整理番号」と「納付番号」が必要です
※オンライン納付の手数料はかかりません

■ ご注意事項
・納付期限を過ぎた場合、延滞金が加算される場合がございます
・放置違反金の納付が確認できない場合、車検の拒否などの行政処分を受ける場合がございます
・本通知に心当たりのない場合、または車両を既に手放されている場合は、下記までお問い合わせください
・不審なメールやSMSには十分ご注意ください
・本メールは送信専用です。ご返信いただいてもお答えできません

警視庁 交通部 駐車対策課
(本物の警視庁のURLが表示されている)

PWK1FXJ
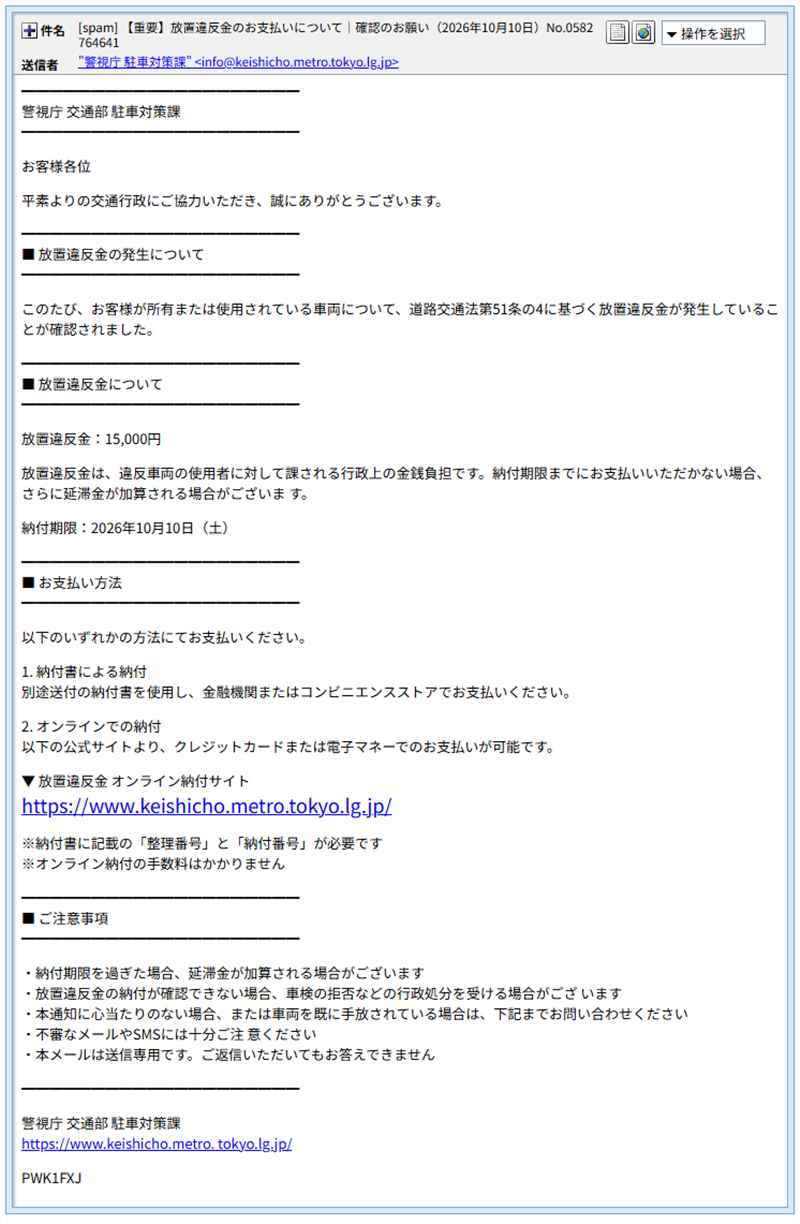
▲ 実際に届いたメール画面(宛先は伏せています)
※メールヘッダー詳細は個人情報保護のため非掲載
文面は、とても慎重に作られています。放置違反金の根拠になる条文(道路交通法第51条の4)を正しく書き、「本物の納付書でも払えます」と選択肢を並べることで、「公式の案内らしさ」を出しています。その一方で、「お客様各位」と宛名がなく、「下記までお問い合わせください」と書きながら、連絡先は書かれていません。
注目は、2つ目の支払い方法です。「クレジットカードまたは電子マネーでの支払い」を持ちかけて、偽サイトに誘導するのが、このメールの本当の目的とみられます。最後に出てくる「PWK1FXJ」は、メールごとに変わる識別用の文字で、同じ文面でも1通ずつ「指紋」を変えて、迷惑メールの判定をすり抜けるための工夫と思われます。
一番の細工:表示と、実際の飛び先が違う
本文の「放置違反金 オンライン納付サイト」には、本物の警視庁のURLが表示されています。しかし、リンクの中身(実際の飛び先)は、まったく別のドメインでした。
| 画面に表示されるURL | 警視庁の本物のドメイン(keishicho.metro.tokyo.lg.jp) |
| 実際の飛び先 | hxxps://wuxixxy[.]com/content/qdjihohnju |
「見える文字」と「押した先」が違うのは、フィッシングの基本的な手口です。メールのリンクは、押す前に確かめることができます。パソコンならマウスを重ねる、スマホなら長押しすると、実際の飛び先が見えます。ただ、見えた飛び先が本物らしくても油断せず、メールの中のリンクからは手続きをしないことが、一番確実です。
飛び先で何が起きるか
リンクを開いて、順に確認しました。パソコンとスマホで、見え方に違いは見られませんでした(クローキングなし)。
① まず「盾アイコンを5つタップ」の確認画面
最初に表示されるのは、「サイトへの接続が安全かどうか確認しています」という画面です。「表示された盾のアイコンをすべてタップしてください」「5個の盾アイコンを選択してください」と指示され、「確認する」ボタンを押す作りです。人間かどうかを調べる「ボット判定」に見せかけた画面です。
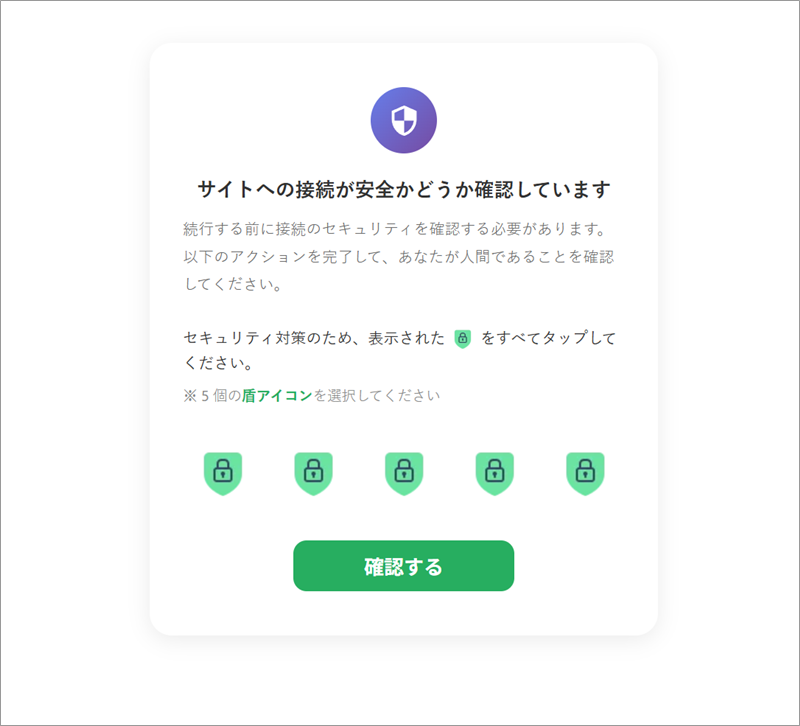
▲ 入口で表示される確認画面。本物のボット判定ではなく、安心させるための演出とみられます
この画面の目的は断定できませんが、「安全を確認しています」と言われると、利用者は安心します。さらに、この関門があると、自動で巡回する調査ソフトは先に進みにくくなります。なお、ブラウザ(Chrome)は、このフィッシングを「危険なサイト」と警告しました。
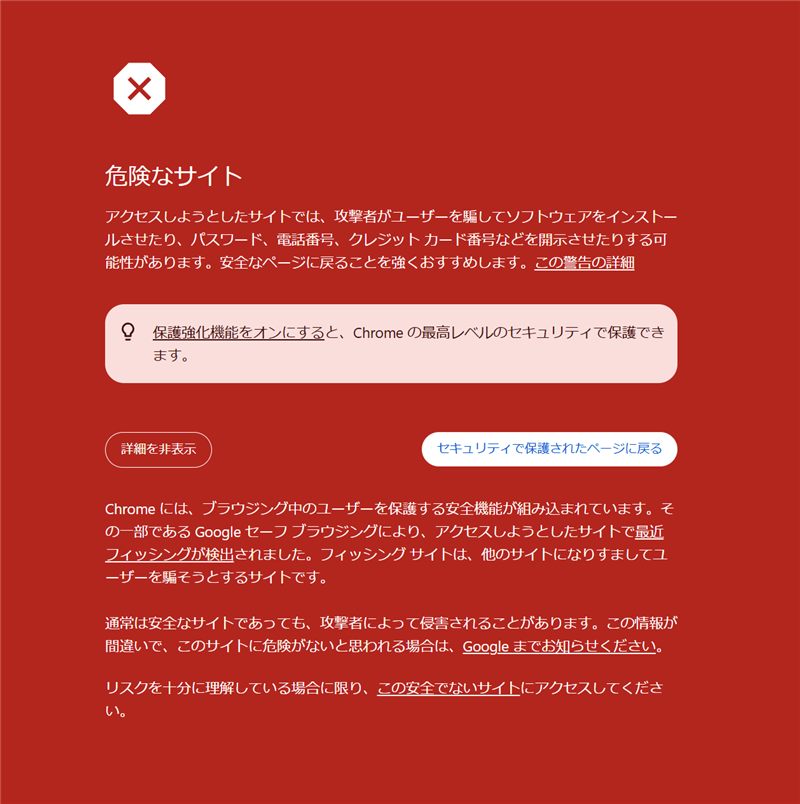
▲ Chromeの「危険なサイト」警告。Googleセーフブラウジングがフィッシングを検出した画面
② 警視庁そっくりの「偽の告知書」
確認画面のあとに表示されるのが、警視庁の公式サイトそっくりのページ(hxxps://thalassaix[.]cfd/menkyo/#/index)です。画面上部の「警視庁」のロゴとメニューをそのまま写し、「東京都警視庁公式サイトへようこそ」の見出しと、「未納告知書 – 対応が必要です」の赤い枠、告知書のように見える枠が並びます。
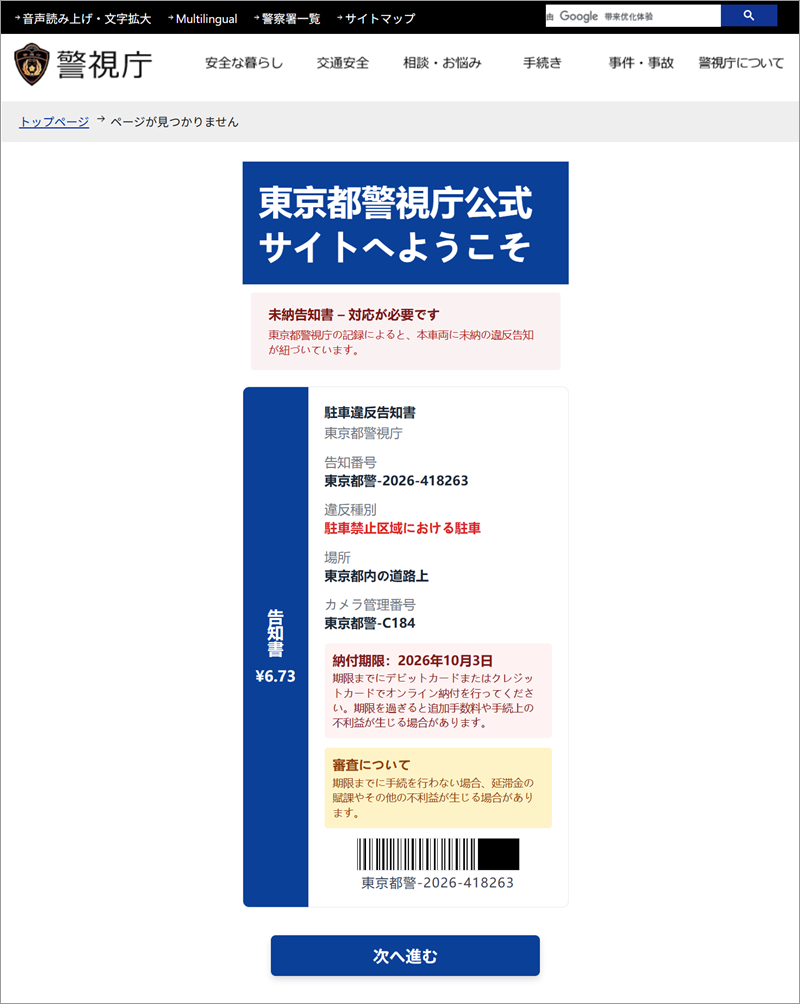
▲ 偽サイトの画面。公式サイトの見た目を写していますが、よく見ると不自然な点が残っています
画面を見ると、作りの雑なところが見つかります。
- 金額が「¥6.73」:メールには15,000円とあったのに、画面の告知書には「¥6.73」と表示されています。金額の変換を間違えたとみられます。
- 納付期限が違う:メールの納付期限は「10月10日」ですが、画面では「2026年10月3日」です。
- 呼び名が違う:メールは「放置違反金」ですが、画面は「駐車違反告知書」「未納告知書」と、呼び方が変わっています。
- コピー元の名残:パンくずリスト(画面上部の現在地表示)に「ページが見つかりません」と出ています。これは、本物の警視庁のサイトの「ページが見つかりません」の画面を、そのまま写し取ったときの名残とみられます。また、検索窓には「带来优化体验」という簡体字の中国語が残っています。
- URLが警視庁ではない:画面は公式サイトそっくりでも、ドメインは
thalassaix[.]cfdです。警視庁の本物のドメイン(keishicho.metro.tokyo.lg.jp)ではありません。
③ 氏名・メール・電話・住所を入力させる
「次へ進む」を押すと、「請求先住所」のページ(ステップ1/2)が開きます。名、姓、メールアドレス、電話番号、配送先の住所を入力する欄が並びます。「納付」なのに「配送先住所」を聞くのは、不自然です。姓と名の順番が「名・姓」になっていて、日本語のサイトらしくない点や、「建物名・部屋番号など(任意)」に必須を示す「*」が付いている点も、雑な作りの証拠です。
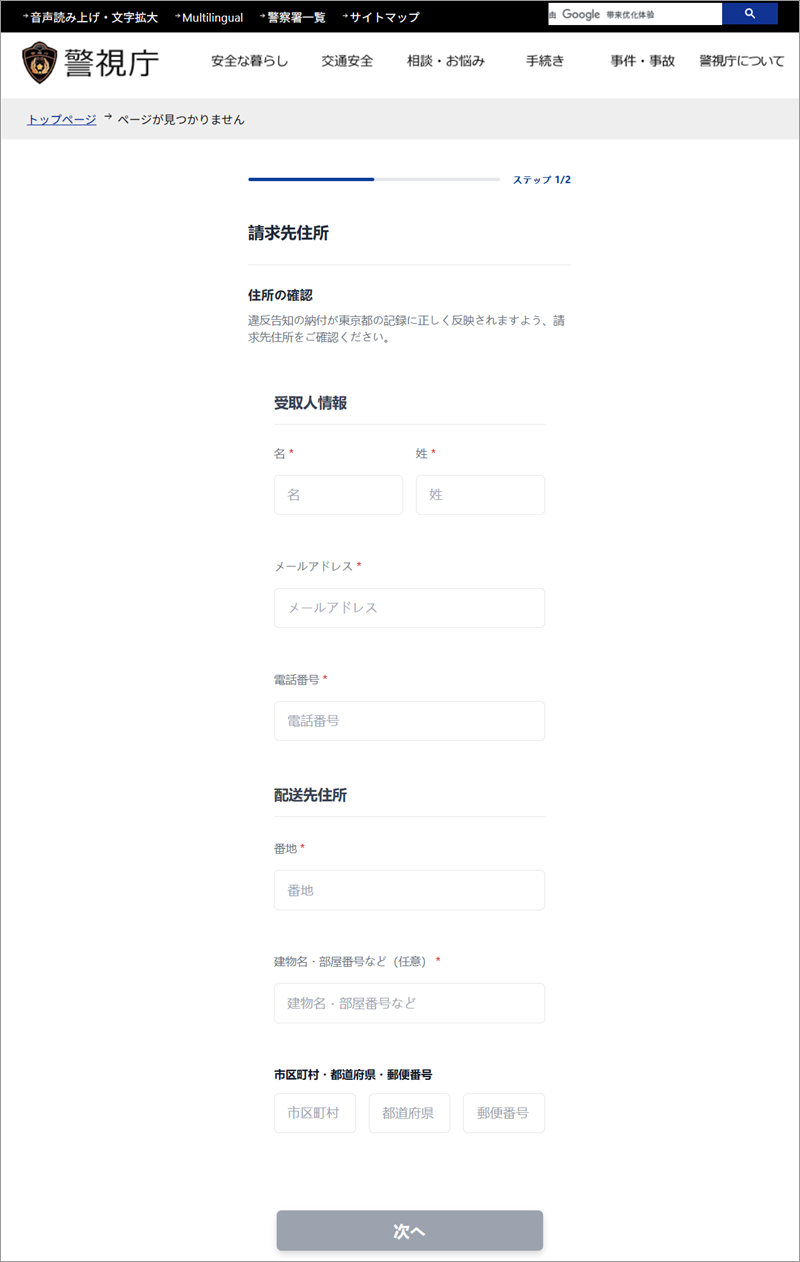
▲ 偽サイトのステップ1。氏名・メール・電話・住所を入力させる画面です(入力はしていません)
ステップ2は、危険を避けるため、確認していません。ただ、前の画面に「デビットカードまたはクレジットカードでオンライン納付を行ってください」と書かれているため、その先でカード情報を入力させる作りと思われます。実物を見ていないので、断定はしません。
氏名・メール・電話・住所だけでも、詐欺の電話やSMS、なりすましの標的になる情報です。カード情報までたどり着かなくても、入力しないでください。
警視庁の公式の案内との違い
警視庁の公式サイトで確認できた範囲でお伝えします。
- 公式の納付方法:警視庁の「放置違反金の納付先」のページには、金融機関(銀行・信用金庫など)、コンビニ、スマホ決済アプリ、ペイジー(Pay-easy)が載っています。クレジットカードでのオンライン納付は、このページの一覧に見当たりませんでした。(警視庁:放置違反金の納付先)
- 通知の流れ:「放置駐車違反に対する責任追及の流れ」のページには、弁明通知書が車両の使用者に送付されると書かれています。このページには、メールで案内するとの記載はありませんでした。(警視庁:放置駐車違反に対する責任追及の流れ)
「いきなりメールで放置違反金の請求が届く」「メールのリンクからカードで払う」という形は、確認できた公式の案内とは合いません。本当に心当たりがある場合も、メールではなく、手元に届いた書面や、警視庁の公式サイトから確認してください。
送信ルートと「偽物」と判断した理由
ヘッダー(メールの送信記録)を調べると、警視庁につながる痕跡はありませんでした。わかったことは次のとおりです。
- 差出人(From)が偽装:画面上の差出人は警視庁のドメインですが、メールを実際に送り出した記録(封筒の差出人)は
biaobaixinyu[.]comでした。見た目の差出人だけを書き換えています。 - DKIM署名も警視庁を名乗っている:署名のドメイン欄に警視庁のドメインが書かれていますが、本物の警視庁の鍵で署名できるはずはありません。受信側の検証結果の記載がなく、通すための見せかけとみられます。メールの管理番号(Message-ID)も、警視庁のドメインを名乗っています。
- SPFがpassでも安全ではない:SPFは、攻撃者が自分のドメイン(
biaobaixinyu[.]com)で「この送信元はOK」と設定しただけです。警視庁のドメインについて認証が通ったのではありません。 - 実際の送信元IP:
20.222.29.130は、Microsoftのサーバーです。逆引きすると送信ドメインの名前が返ってきます。ip-scでは日本・東京都渋谷区と表示されますが、これはクラウドのデータセンターの場所の目安で、攻撃者の所在地ではありません。調べるサービスによっては、米国と表示されます。 - 1通ずつ個別に配信している:送信記録の「戻り先」のアドレスは、受信者ごとに作られる形式でした。配信の失敗やあて先の有無を、1通ずつ集計できる仕組みとみられます。
- メールの作成に使われた部品の名前:メールのHTMLに、Windowsの古い部品「MSHTML 11」の名前が残っていました。
ドメインの取得と更新の時系列
3つのドメインの登録情報(Whois)を並べると、攻撃の準備の様子が見えてきます。時刻はすべて日本時間です。
| 2024年11月3日 03:24 | 入口のドメイン wuxixxy[.]com を取得(登録業者はGname.com。約2年寝かせてあった) |
| 2025年1月25日 04:18 | 送信ドメイン biaobaixinyu[.]com を取得(登録業者はGname.com) |
| 2026年9月30日 16:50 | 最終の偽サイト thalassaix[.]cfd を取得(登録業者はAceville Pte. Ltd.。取得から約2日の新品) |
| 2026年10月1日 10:08 | 入口 wuxixxy[.]com を更新(メール送信の約26時間前) |
| 2026年10月1日 20:00 | 送信ドメイン biaobaixinyu[.]com を更新(メール送信の約16時間前) |
| 2026年10月2日 12:12 | 今回のメールを送信 |
古いドメインを長く寝かせ、攻撃の直前に更新して使う一方で、最終の偽サイトは取得したばかりの新品を使う、という分担です。入口のドメインは、ip-scで 43.133.163.30(Tencent Cloud)と表示されました。最終の偽サイトのドメインは、Cloudflare(104.21.76.44)の背後にあり、実際のサーバーの場所は分かりません。
用語解説
ボット判定:操作しているのが人間か、自動で動くプログラムかを確かめる仕組みです。本物は、歪んだ文字の入力や画像選びなどがよく使われます。今回の盾アイコンは、本物のボット判定ではなく、それらしく見せた演出とみられます。
SPF/DKIM:メールが「正しいサーバーから送られたか」「途中で書き換えられていないか」を確かめる仕組みです。ただし、詐欺の送り手が自分のドメインで設定すれば合格してしまうため、passでも安心はできません。
クローキング:同じアドレスでも、見る人の端末(パソコンかスマホか)などによって、表示する中身を変える仕掛けです。今回は、確認した範囲では見られませんでした。
Whois:ドメインの登録日や更新日、登録業者などを調べる公開の仕組みです。
関連記事と、今日届いた同系統のメール
公的機関を装うメールや、今日ほかに取り上げた記事です。
- 『詐欺メール』『警察庁』と、来た件
- 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!
- 同じ朝のe-Taxメール:「還付金の処理状況に関するお知らせが届いています」
- 同じ日の別のメール:イープラスを装う「【e+】チケット発券開始のお知らせ」
今日は、警視庁を装うメールのほかに、佐川急便を装う「お荷物のお届けについて(ご不在のため持ち戻り)」も、12時前後から7通届いています。e-Taxを装うメールの波と合わせて、状況は改めてまとめます。
見分けるポイントと、今すぐできる対処法
「放置違反金」「車検の拒否」と言われれば、気になってしまうのは自然なことです。落ち着いて、次の点を確認してください。
この偽メールの「おかしな点」
- 宛名がなく「お客様各位」で、車の情報(ナンバーや場所・日時)が一切書かれていない
- 「クレジットカードまたは電子マネーでのオンライン納付」へ、メールのリンクから誘導している
- リンクの表示は警視庁のURLなのに、実際の飛び先が別のドメイン
- 「お問い合わせは下記まで」と書きながら、連絡先がない
- 飛び先が「盾アイコンを5つタップ」という見慣れない確認画面で始まる
メールのリンクから放置違反金を払う案内は、詐欺を疑ってください。
- リンクは開かず、返信もせず、メールは削除:リンクの表示が本物らしく見えても、押さないでください。
- 心当たりがある場合は、書面か公式サイトで確認:メールではなく、手元に届いた書面や、警視庁の公式サイト(検索やブックマークから開く)で確認してください。
- 開いただけなら:何も入力していなければ、多くの場合はそのままページを閉じれば大丈夫です。
- 氏名・住所・電話番号を入力してしまったら:この先、「警察」や「裁判所」を名乗る電話、SMS、メールが増える恐れがあります。知らない番号からの電話には出ず、不審な連絡は無視してください。
- カード情報を入力してしまったら:すぐにカード会社に連絡して、利用停止と再発行を依頼してください。利用明細で、身に覚えのない決済がないかも確認しましょう。
- 困ったときの相談先:消費者ホットライン「188」、警察相談専用電話「#9110」へ。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地・回線情報は IP調査兵団(ip-sc.net) の調査結果を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明