「メールボックスの使用率が90%を超えています。」は詐欺メール!自社ドメイン名を名乗り、別企業のメールサーバーから届いた手口
メールが増えてくると、「容量は大丈夫かな」と気になりますよね。今朝10時前、会社のメールアドレスに、「メールボックスの使用率が90%を超えています。」という件名のメールが届きました。
しかも差出人の名前は、受信者の会社のドメイン名+「メールボックスサービス」。社内のシステムからの通知に見えます。結論から言うと、これは詐欺メールです。ボタンは押さず、メールアドレスやパスワードも入力しないでください。
HEARTLAND-LAB 専門調査レポート
メールボックスの使用率が90%を超えています。
受信者の会社のドメイン名を名乗り、「容量がいっぱい」と焦らせて、偽のログイン画面でメールのパスワードを盗もうとする詐欺メールです。
危険度:★★★★☆(5段階中4)
| 受信日 | 2026年9月30日 |
| 差出人の表示名 | 「(受信者の会社のドメイン名)-メールボックスサービス」 |
| 実際の送信元 | 国内の別の企業のドメイン(受信者の会社とは無関係) |
| 送信元IPアドレス | 210.154.211.5(大手プロバイダーの中継サーバー/大阪府大阪市) |
| 一つ前の中継サーバー | 60.43.209.154(別の企業が使うメールサーバー/同:大阪府大阪市) |
| 発信の入口 | 149.88.104.233(ホスティング事業者/チリ・サンティアゴ) |
| SPF/DKIM | SPFはpass/DKIMは署名あり(検証結果の記載なし) |
| ボタンの1つ目の飛び先 | hxxps://klyvora.co.ke/wp-includes/fonts/user/Redirects%20To%20Email%20Domains.php/ |
| 1つ目のサイトの所在地 | 88.99.104.138(Hetzner/ドイツ・ザクセン州) |
| 偽ログイン画面 | hxxps://pub-3857d5d9a40546bab7b2314e4996195b.r2.dev/system.html(以下、長い文字列は省略。Cloudflareの配信網上にあり、所在地は意味を持たない) |
| クローキング | 未確認 |
※メールヘッダー詳細は個人情報保護のため非掲載
【偽物】このメールは、あなたのメールサービスからの通知ではありません
「今すぐストレージを管理」ボタンは、押さないでください
届いた詐欺メールの本文
同じメールを受け取って検索された方が見比べられるよう、件名と本文は、できるだけそのまま文字にしています。受信者の情報は伏せています。
件名:メールボックスの使用率が90%を超えています。
差出人:(受信者の会社のドメイン名)-メールボックスサービス
        <(受信者側のドメイン名を含む長い文字列)@(別企業のドメイン)>

容量残りわずかのご案内

親愛なる(受信者のメールアドレス) 様,

お使いのメールボックスのストレージが割り当てられたクォータの90%を超えました。

サービスの中断を防ぐため、ストレージを拡張するか、不要なメールをすぐに削除してください。

[ボタン] 今すぐストレージを管理

対処しない場合、メール機能が制限される可能性があります。

このメールは自動送信されています。返信しないでください。

敬具,
(受信者の会社のドメイン名) メールサポート

このメールは(受信者のメールアドレス)に送信されました。 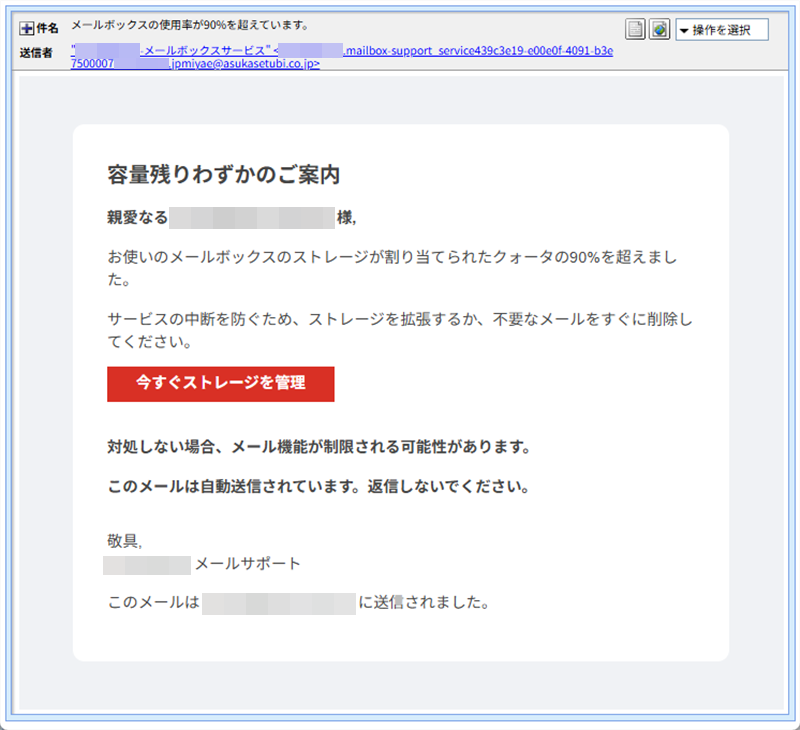
▲ 実際に届いたメールの画面(受信者の情報は伏せています)
このメールの「あやしい」ポイント
- メールボックスのストレージが割り当てられたクォータの90%を超えました:使っているサービスの名前も、実際の容量も書かれていません。誰にでも送れる文面です。
- 不要なメールをすぐに削除してください:「すぐに」と急がせて、考える時間を奪う言い方です。
- メール機能が制限される可能性があります:「使えなくなる」という不安で、ボタンを押させる手口です。
- 「親愛なる〜様」で始まり、「拝啓」なしの「敬具」で終わる、機械翻訳のような言い回しです。
「親愛なる」と呼びかけながら、宛先はメールアドレスそのまま。しかも、「拝啓」がないのに「敬具」で締める礼儀正しさ、詐欺師さん、日本語の手紙のマナーはもう一歩ですね。
送信ルートと偽装の判定
メールを最終的に送ってきたのは、大手プロバイダーの中継サーバー 210.154.211.5 で、SPFの検査はpassでした。そのひとつ前は、ある企業が自社のメールに使っているサーバー 60.43.209.154 です。どちらも位置は大阪府大阪市でした。
さらに前をたどると、149.88.104.233(ホスティング事業者/チリ・サンティアゴ)から、パスワードによる認証付きで、そのサーバーに接続した記録がありました。接続元の端末名は WIN-19LEMDN2LUU という、Windowsの初期設定のような名前です。つまり、その企業のメールアカウントの情報が盗まれ、メールを送る踏み台にされている可能性があります。
なお、送信時刻の表記は、日本の「+0900」ではなく「+0100」でした。送った端末の時計が別の地域に設定されていた可能性がありますが、これだけで場所は断定できません。
※メールヘッダー詳細は個人情報保護のため非掲載
用語解説:SPF・DKIM・踏み台って?
SPFは、「このサーバーから送ってよい」と、ドメインの持ち主があらかじめ登録しておく仕組みです。DKIMは、メールに付ける電子的な署名で、途中で書き換えられていないかを確かめる仕組みです。どちらも「そのドメインから送られた」ことを示すだけで、「送り主が信用できる」ことまでは保証しません。
踏み台は、乗っ取ったアカウントやサーバーを、詐欺メールを送るために使うことです。今回のように、本物の企業のメールサーバーから届くと、SPFやDKIMのチェックを通りやすく、送信元の見た目も本物らしくなります。
フィッシングサイトを詳しく調べると分かったこと
ボタンを押しても、すぐには何も表示されませんでした。順番に見ていきます。
① 1つ目:登録から約1か月の新しいドメイン
ボタンのリンク先は hxxps://klyvora.co.ke/ で始まる、ケニアの国別ドメイン(.co.ke)でした。登録情報を調べると、登録日は2026年9月3日。まだ1か月も経っていない、新しいドメインです。ケニア・ナイロビの事業者を通して登録されていて、サーバーは 88.99.104.138(Hetzner/ドイツ・ザクセン州)にありました。IP調査サービスの判定は、脅威レベル「高」です。
アドレスの途中にある wp-includes/fonts/user/ は、WordPress(ブログ作成ソフト)のフォルダ名に似せた並びです。ただ、ドメイン自体が新しいので、既存のサイトが乗っ取られたのではなく、最初からこの詐欺のために用意されたとみられます。末尾には、受信者のメールアドレスを、文字を置き換えただけの符号(Base64)にした文字列が付いていました。ログイン画面にアドレスを自動で入れるための仕掛けとみられます(符号は載せていません)。
② 約3分間、ぐるぐる回るだけの画面
ボタンを押してから、白い画面で丸いインジケーターが約3分間回り続けました。なぜ待たされるのかは、わかりません。自動の検査ソフトが調べにくるのをやり過ごすための、時間稼ぎの可能性はありますが、断定はできません。
▲ ボタンを押したあとの画面。約3分間、この状態が続きました
③ 偽のログイン画面
やがて別のアドレス hxxps://pub-3857d5d9a40546bab7b2314e4996195b.r2.dev/system.html に切り替わり、「アカウントログインする」という画面が表示されました。この画面は、Cloudflareの配信網の上に置かれていて、所在地の情報は意味を持ちません。
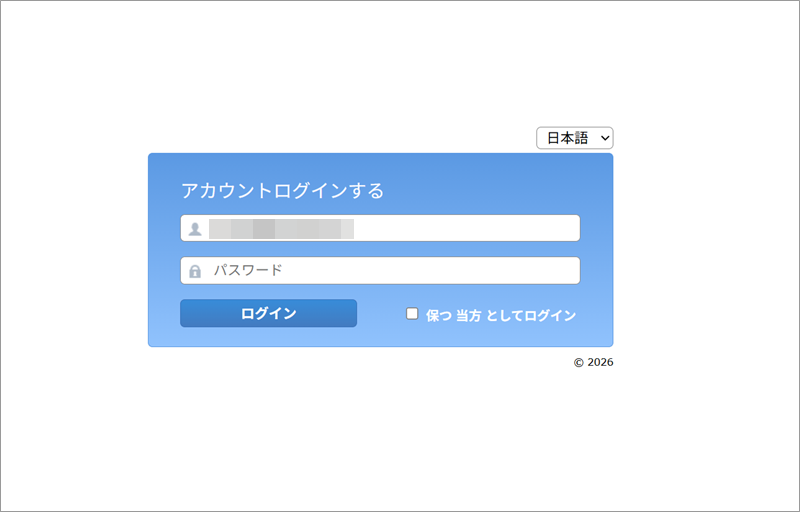
▲ 偽のログイン画面(受信者のアドレスが入力済みの状態。伏せています)
- メールアドレスが最初から入力済みで、パスワードだけを入れさせる作りです。
- 画面の下の「© 2026」には、会社名がありません。
- 当サイトでは何も入力していないため、パスワードのあとに、ほかの情報を聞かれるかどうかは確認できていません。
ちなみに、チェックボックスの文言は「保つ 当方 としてログイン」。本来は「ログイン状態を保持する」あたりの意味のはずですが、機械翻訳でつまずいたようです。せっかく画面を整えたのに、詰めが甘いですね。
届いたら・入力してしまったら
- 開かない・押さない・入力しない。そのまま削除して大丈夫です。
- メールの容量が気になるときは、メールのボタンではなく、普段お使いのメールサービスの管理画面や、ブックマークから確認してください。会社のメールなら、システム管理者に確認するのが確実です。
- パスワードを入力してしまった場合は、すぐに本物のサービスでパスワードを変更してください。同じパスワードを他のサービスでも使っていたら、そちらも変更をおすすめします。
- メールの「自動転送」や「振り分けルール」が、身に覚えのない内容に変わっていないかも、確認してください。
- 二段階認証が使えるサービスなら、あわせて設定しておくと安心です。
- 会社のメールで入力してしまった場合は、上司やシステム管理者に、すぐに連絡してください。
- 迷惑メールや詐欺サイトは、フィッシング対策協議会のフィッシング報告から報告できます。最新の注意喚起は、緊急情報のページで読めます。
- 困ったときは、消費者ホットライン「188」や、警察相談専用電話「#9110」にも相談できます。
「メールが使えなくなる」と言われれば、慌ててしまうのは当然のことです。気づいた時点で止まれば、被害は防げます。同じ「メールボックスがいっぱいです」系の手口は、過去にも届いています。ほかの事例は、「急! メールボックスがいっぱいです」と、来た件などでご覧いただけます。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの回線情報は ip-sc.net(IP調査兵団) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった