Apple「LIFE LOGプレミアム」自動更新通知は詐欺!実在企業のドメインを踏み台にした多段クローキングの手口を解析
すっかり秋の気配が濃くなってきた週末、今回はAppleを騙る詐欺メールをご紹介します。Appleの正規サービスには存在しない架空のサブスクリプション名を使い、しかも裏側では実在する第三者企業のドメインを何段階も経由させる、なかなか手の込んだ作りになっていました。
📋 調査レポート概要
| 危険度評価 | ★★★★★(クローキング+偽サイト、二重にセキュリティソフトが検知) |
| なりすまし対象 | Apple(架空のサブスク「LIFE LOGプレミアム」) |
| 受信日 | 2026年9月26日 |
| 送信ドメイン | apple15.siamtriogroup.com |
| 送信元IP | 4.193.168.233(Microsoft Azure/クラウド基盤のため実所在地は不明) |
| 経由ドメイン | hxxps://www.siamtriogroup[.]com/(実在する第三者企業とみられるドメイン) |
| 最終誘導先 | hxxps://verndrop[.]cfd/(登録からわずか4日の新規ドメイン) |
| サイトのIP | 47.74.7.119(Alibaba Cloud/クラウド基盤のため実所在地は不明) |
| クローキング | 確認済み(調査ツールと実際の被害者で表示内容が異なる) |
※メールヘッダー詳細は個人情報保護のため非掲載
これは詐欺メールです。Apple・App Storeとは一切関係ありません。
届いたメールの内容
「LIFE LOGプレミアム」という、Appleの実際のサービスには存在しないサブスクリプションの無料トライアルが終了し、年間6,000円が自動的に課金される、という内容でした。
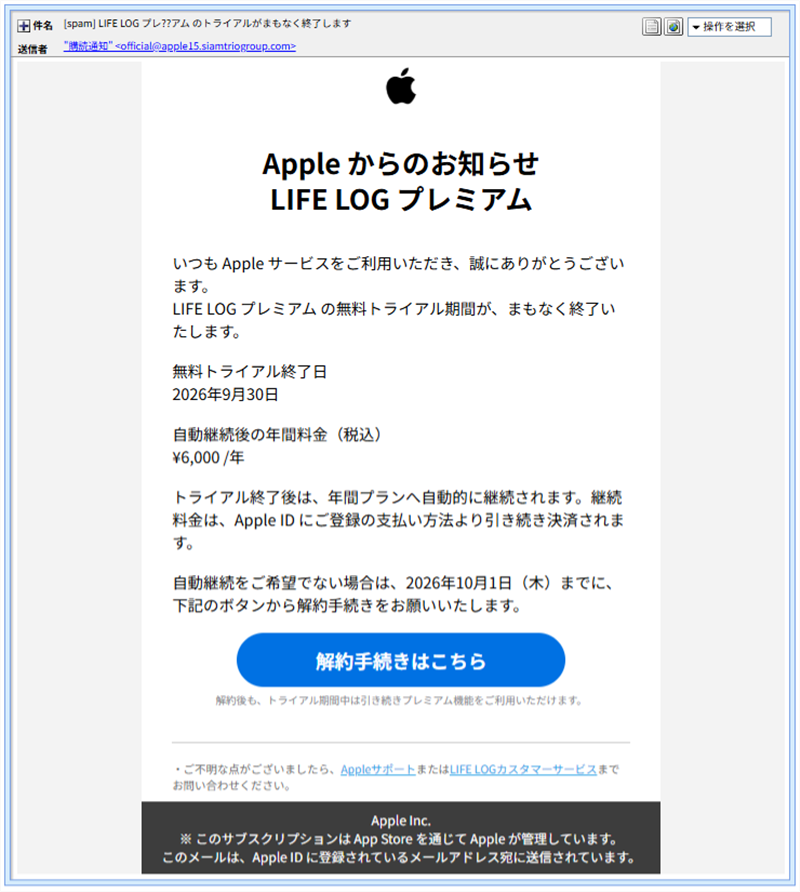
実際に届いたメールの画面(件名の一部が文字化けしている点にもご注目ください)
メール一覧の件名表示が「LIFE LOG プレ??アム」のように文字化けしていますが、これはメール本文が現在ほとんど使われていない古い日本語の文字コード(ISO-2022-JP)で作られていることが原因です。今どき正規の企業がわざわざこの文字コードを使うことはまずなく、この時点である程度の不自然さを感じ取れます。
送信ルートと偽装の手口
送信元は apple15.siamtriogroup.com(送信元IP:4.193.168.233)で、SPF認証は「Pass」でした。ですがこれも以前の記事同様、攻撃者側が用意したドメインについて、攻撃者自身が正しく設定しているだけであり、安全性の証明にはなりません。
「siamtriogroup.com」というドメイン名を調べたところ、Apple・詐欺とは無関係の、タイの計測機器(オシロスコープ)販売代理店らしきサイトがヒットしました。つまりこのメールは、攻撃者が新たに用意した詐欺専用ドメインではなく、無関係な実在企業のドメインやメールサーバーが乗っ取られた(あるいは何らかの形で悪用された)可能性が高いということです。実在企業の名前を出すこと自体は本題ではないため詳細は伏せますが、このように「本業とは全く関係のない企業のインフラが、詐欺の踏み台にされている」ケースは今後も増えていくと考えられます。
もう一つの興味深い痕跡
メール本文には、開封を検知するための「1×1ピクセルの透明な画像」が仕込まれていましたが、そのURLはApple・siamtriogroupのどちらとも無関係な、全く別の日本企業(ふるさと納税サイトを運営する会社)のドメインでした。おそらく攻撃者は、その企業が過去に配信した正規のメールをテンプレートとしてそのまま流用しており、この追跡用の部品だけ差し替え忘れたものと考えられます。実は前回取り上げたANAの偽メールでも「本文の最後に無関係な企業の正規文書がそのまま貼り付けられていた」痕跡があり、詐欺グループがこうした「テンプレートの使い回し」を常態的に行っていることがうかがえます。
用語をやさしく解説
クローキングとは:同じリンクにアクセスしても、アクセスしてきた相手(一般の閲覧者か、セキュリティ調査ツールか等)によって、Webサイト側が表示する内容をわざと変える手口です。調査する側には「何も悪いことをしていないページ」を見せかけ、実際に狙った相手にだけ偽サイトを見せることで、発見や解析を遅らせる目的があります。
誘導先を詳しく見る(多段クローキングの実例)
本文中のボタンをクリックすると、まず siamtriogroup.com 上のリンクを経由します。ここで興味深いのが、機械的な調査アクセス(クローラーやセキュリティツールなど)に対しては、次のような不自然な英語のエラーメッセージを返す作りになっていたことです。

調査ツール側のアクセスに対して表示された、不自然な英語のエラー画面
一方で、実際にメールを受け取った側の環境からアクセスすると、以下のようにGoogle Chrome自体のセーフブラウジング機能が「危険なサイト」として警告を出しました。
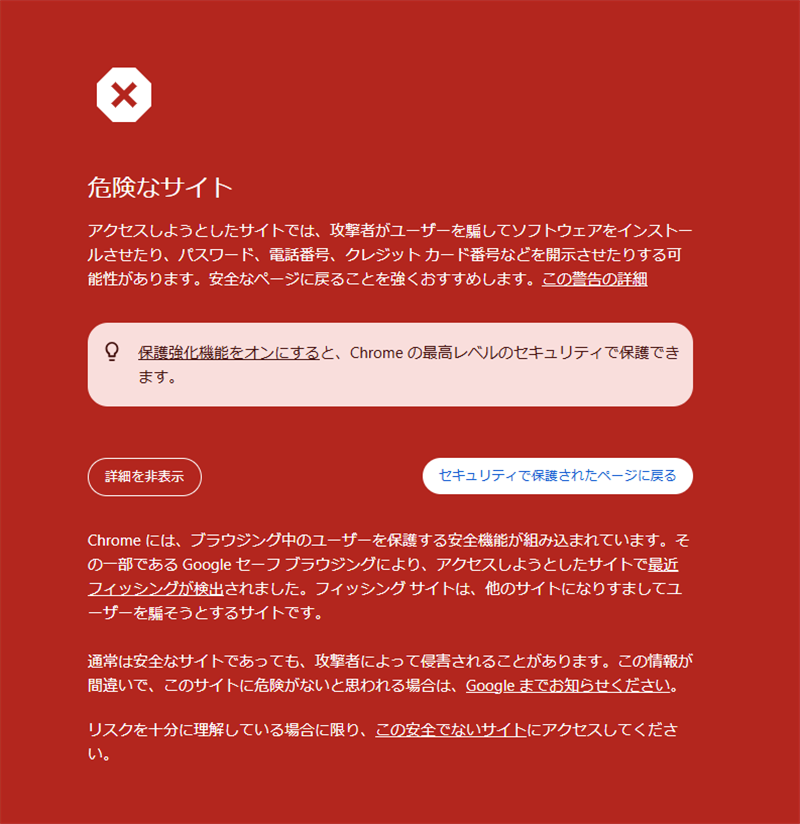
Google Chromeが独自に検知した「危険なサイト」の警告
さらにウイルスバスターでも、着地先のURLを名指しで「フィッシング」として検知していました。
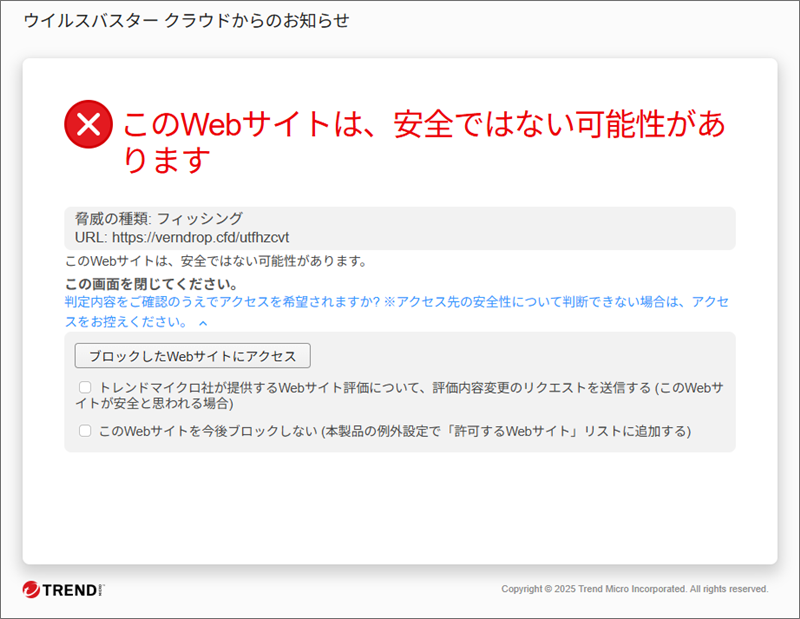
ウイルスバスターが「フィッシング」として明確にブロックした画面
警告を無視して進んでしまうと、最終的にたどり着くのはApple公式サイトの「Apple Account(旧Apple ID)」ログイン画面を精巧に模した偽ページです。
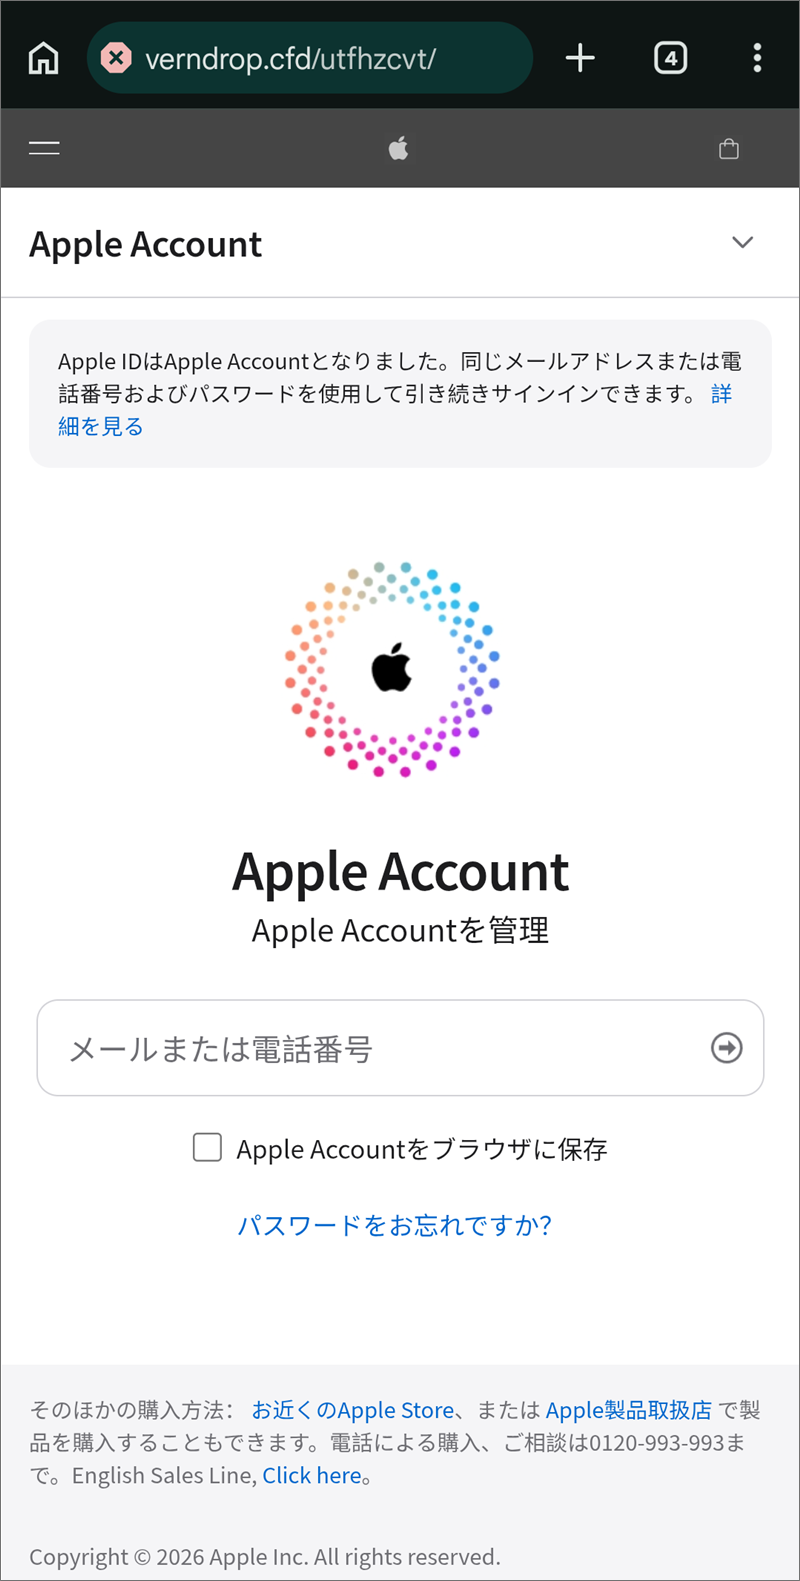
Apple公式サイトそっくりに作られた偽の「Apple Account」ログイン画面
ここにApple IDのメールアドレスやパスワードを入力すると、そのまま攻撃者へ送信されてしまいます。絶対に入力しないでください。この偽サイトのドメイン(verndrop[.]cfd)を調べたところ、確認したその日からわずか4日前に登録されたばかりの、非常に新しいドメインであることが分かりました。詐欺サイトはセキュリティソフトやブラウザにブロックされるとすぐに使い捨てられる傾向があり、こうした「作りたてのドメイン」は詐欺サイトによく見られる特徴のひとつです。
注意点と対処法
- Appleからの通知メールに記載されたリンクは、たとえ本物そっくりでもクリックしないでください。
- サブスクリプションの契約状況やApple IDの確認は、必ずお使いの端末の「設定」アプリや、ご自身でブックマークした公式サイトから行ってください。
- 身に覚えのないサブスク名(今回の「LIFE LOGプレミアム」など)が出てきた時点で、詐欺を強く疑ってください。
- お使いのセキュリティソフトやブラウザが警告を出した場合は、内容を確認しようとせず、その場でページを閉じてください。
- 万が一Apple IDの情報を入力してしまった場合は、速やかにApple公式サイトからパスワードを変更し、二段階認証の設定もあわせてご確認ください。
「Appleからのお知らせ」と聞くとつい反応してしまいがちですが、身に覚えのないサブスク名が出てきたら、まずは落ち着いて公式サイトからご自身で確認する習慣をつけてください。
この記事がお役に立ちましたら、ぜひお近くの方にも共有をお願いします。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス調査:ip-sc.net(IP調査兵団)
使用配色テーマ:Teal
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析