「異常ログインの検出」続報 ― Eightなりすまし詐欺、偽の検出IPアドレスが末尾固定の量産キットと判明
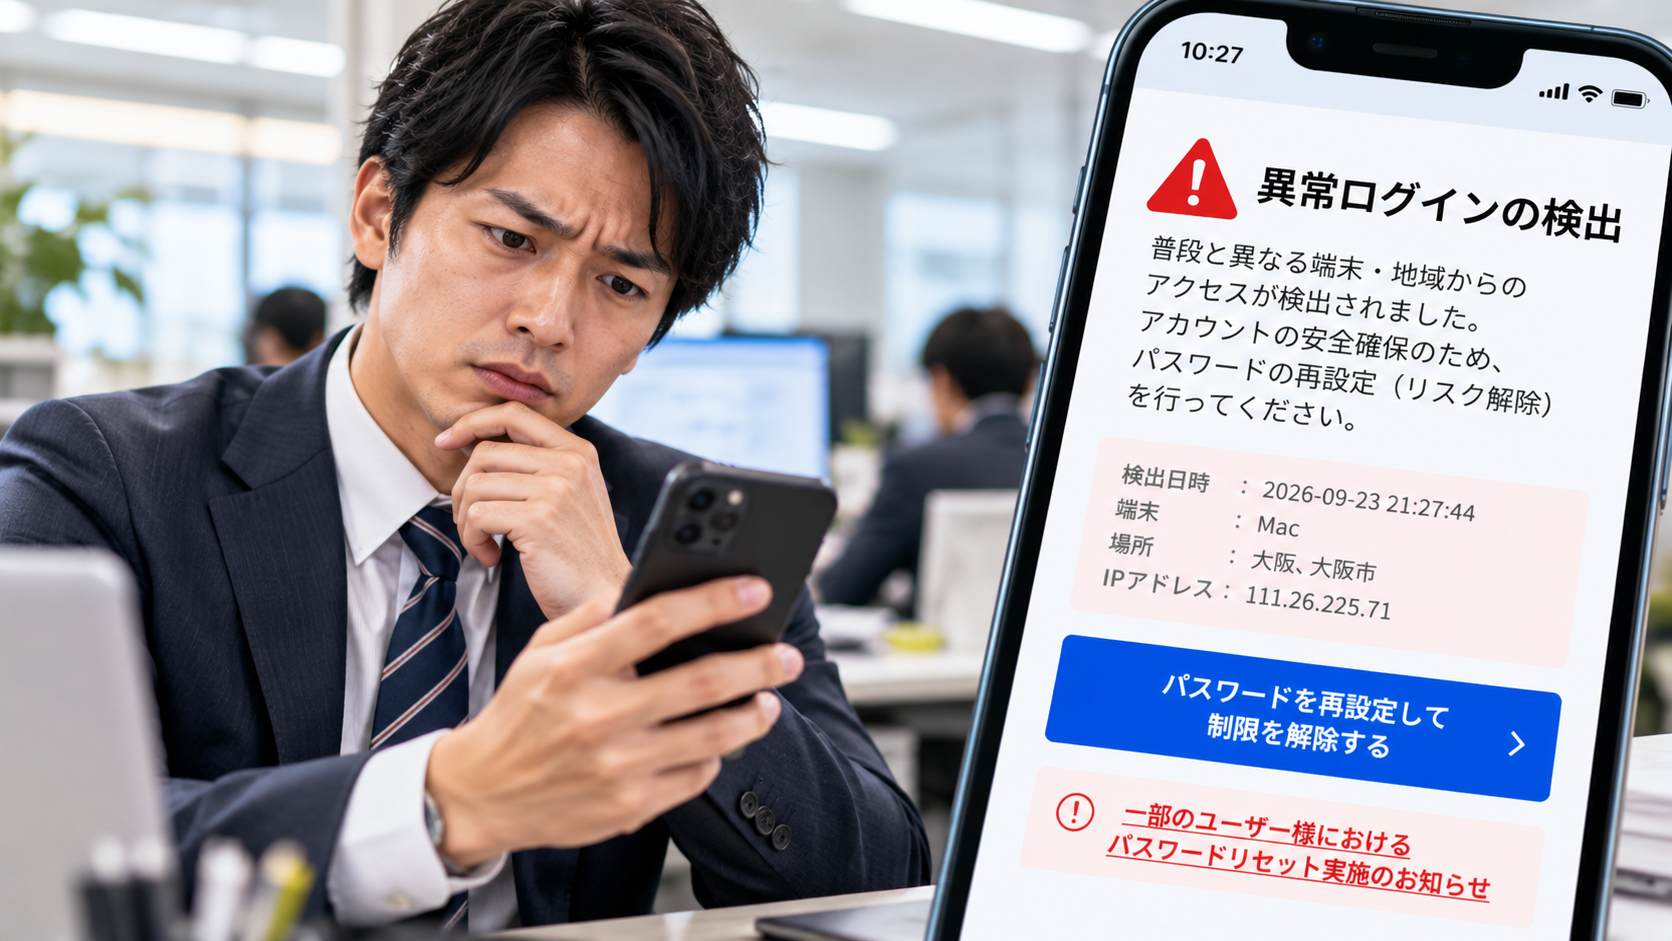
おかげさまで大きな反響をいただいている「Eight」異常ログイン検出詐欺の続報です。その後の配信を追跡調査したところ、このキャンペーンの量産体制の実態が見えてきました。
■ 2通の比較
| 項目 | 前回分(9/21) | 今回分(9/23) |
| 送信ドメイン | lelevioliniconsulting.com | a-zwelovega.com |
| SPF | Softfail | Pass |
| 誘導先ドメイン | dubaishequ.com | ouguanbszb.com |
| 誘導URLの識別子 | ZHf51t1ngvjUFYzAeszs309574336(両方で完全一致) | |
| 本文の偽検出IP | 170.26.225.71 | 111.26.225.71 |
| 本文の偽検出場所 | 「大阪, 大阪市」(両方で完全一致) | |
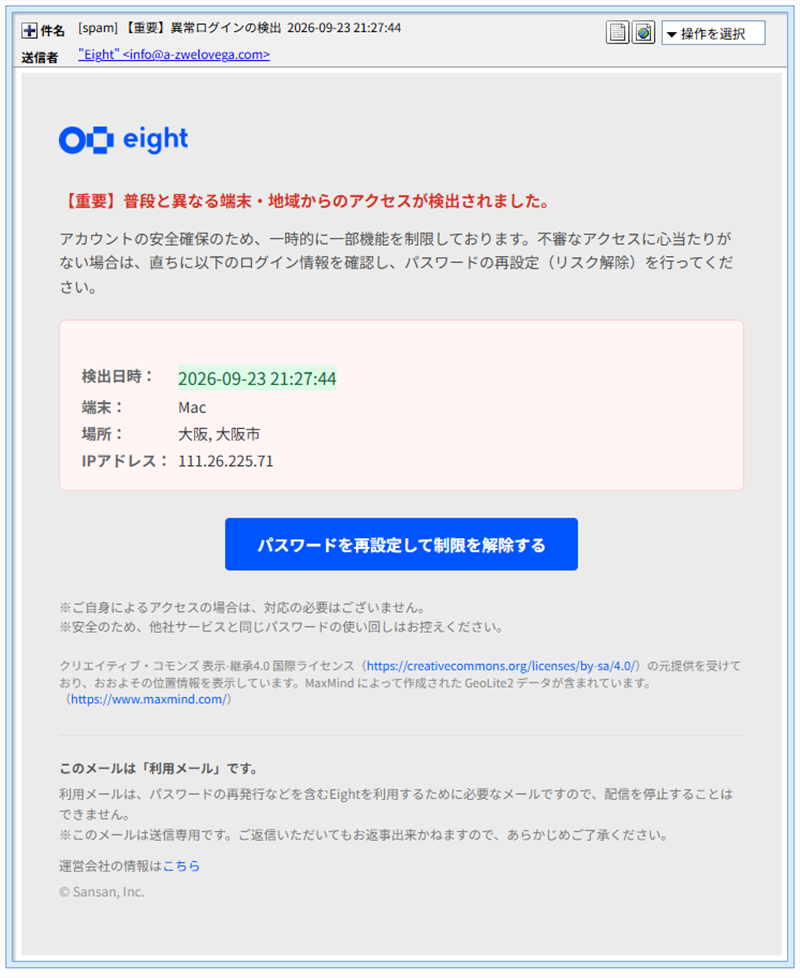
ご覧の通り、このメールはEight(Sansan)の名前を勝手に借りただけの偽物です。被害を未然に防ぐため、この解析結果を家族や職場のLINEグループに転送して注意喚起してください。
■ 量産キットのずさんな実態
■ 偽の検出IPアドレスは末尾が固定
メール本文には「検出日時」「端末」「場所」「IPアドレス」という、いかにも実際のログイン記録を確認したかのような項目が並んでいます。ところが2通を見比べると、「IPアドレス」の末尾3つの数字(.26.225.71)が完全に一致しており、変わっているのは先頭の数字だけでした。「場所」の表示も両方とも「大阪, 大阪市」で固定です。本物の位置情報を調べているのではなく、テンプレートに機械的な値を差し込んでいるだけと分かります。「検出日時」もメールの送信時刻がそのまま使われており、手の込んだ演出に見えて、実際にはかなり単純な自動生成である実態が明らかになりました。
■ 誘導URLの識別子も完全に同一
誘導先のURLに含まれる識別子は、ドメインが変わってもまったく同じ文字列でした。本文中に埋め込まれた追跡用の画像URLに含まれる番号とも一致しており、受信者ごとに個別生成されたリンクではなく、キットにハードコードされた固定値をそのまま使い回していることが分かります。量が多い割に作り込みは粗い、という典型例です。
💡ここで! 「精巧に見える」は「本物」を意味しません
「検出日時」「端末」「場所」「IPアドレス」まで細かく表示されていると、つい「ちゃんと調べた上での通知だ」と信じてしまいがちです。しかし今回のように、これらの項目は攻撃者が自由に書き込める“ただの文字列”に過ぎません。細かい情報が並んでいることは、メールの真正性を保証するものではないと覚えておいてください。
■ インフラ調査:横断する共通点
■ ドメインの仕入れ先が共通
誘導先ドメインは2通ともCloudflareのCDN経由でホストされており、実際のサーバーの所在地は隠蔽されています(104.21.74.96、104.21.37.242)。
Whois情報を確認したところ、2つのドメインはどちらも同じレジストラ(ドメイン取得代行業者)を経由して登録されていました。さらにこのレジストラは、本日別のブランドを騙る詐欺メールで確認した誘導ドメインとも一致しており、ドメイン自体は使い捨てにしていても、その“仕入れ先”は共通のルートを使い続けている実態がうかがえます。
■ 注意点と対処法
- 「異常ログイン検出」メールのリンクは踏まない:Eightにログインする際は、必ず公式アプリやブックマークからアクセスしてください。
- 本文の「検出情報」の細かさに惑わされない:日時・端末・場所・IPアドレスが書かれていても、真正性の証明にはなりません。
- 同じ手口が形を変えて繰り返されることを前提に:一度見た手口でも、送信元や誘導先が変わって再び届くことがあります。
- 詳しい見分け方は前回記事もあわせてご確認ください:【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!
本レポートの結論
送信ドメイン・誘導先ドメインは使い捨てられていく一方で、本文の「検出情報」は末尾が固定されたずさんな自動生成、誘導URLの識別子も完全に使い回しという、量産キットの実態が浮かび上がりました。細かい情報が並んでいるからといって安心せず、必ず公式アプリやブックマークから確認する習慣が一番の防御になります。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族や職場のLINEグループで「これ気をつけて!」と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体