「別の場所からのApple Accountへのサインイン承認について」は偽メールでした|捏造ヘッダーと多段誘導の手口を解説
同じ日に届いた4件目です。今回はApple Accountへの不審なサインインを装うメールで、ヘッダーの偽装がここまでで一番手が込んでいました。
■ メールヘッダー解析(送信者情報)
件名:アカウントへの通常とは異なるサインインが確認されました。ご本人による操作かどうかご確認ください。(迷惑メールフィルタにより自動で「[spam]」判定済み)
送信者表示名:「Apple」(後述の通り、文字の間に見えない文字が仕込まれています)
実際の送信ドメイン:Appleとは無関係の、ブランド名を寄せ集めたような文字列のドメイン
SPF:None(このドメインにはSPFレコード自体が存在しません) DKIM:Pass(自前ドメインの署名のため技術的には通ります)
添付ファイル:「email.html」という素性不明のファイルあり(未開封・未解析)
受信日時:2026年9月23日 14:33(JST)
※メールヘッダー詳細は個人情報保護のため非掲載
ご覧の通り、このメールはAppleの名前を勝手に借りただけの偽物です。被害を未然に防ぐため、この解析結果を家族や職場のLINEグループに転送して注意喚起してください。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです(添付ファイルの中身は開封していません)。
【重要】 別の場所からのApple Accountへのサインイン承認について

平素よりAppleサービスをご利用いただき、誠にありがとうございます。

通常とは異なる場所からApple Accountへのサインインが確認されました。心当たりがない場合は、下記の公式Webサイトから情報を変更してください。

【利用制限が予定されるサービス】
・「盗難デバイスの保護」と「位置情報サービス」がオフになっています。
・iCloud ストレージ(写真・データのバックアップ)
・App Store でのコンテンツ購入および定期購読
・Apple Payでの支払い制限
・Apple Music、Apple TV+ 等の月額プラン

アカウントが無効にならないよう、速やかに公式Webサイトでアカウントの状況をご確認のうえ、パスワードを変更してください。

https://account.apple.com/jp/sign-in/

※一定期間内に確認が取れない場合、セキュリティ保護の観点からアカウントが一時的に制限される場合がございます。

Apple Account 管理:
iTunes K.K.(アイチューンズ株式会社)
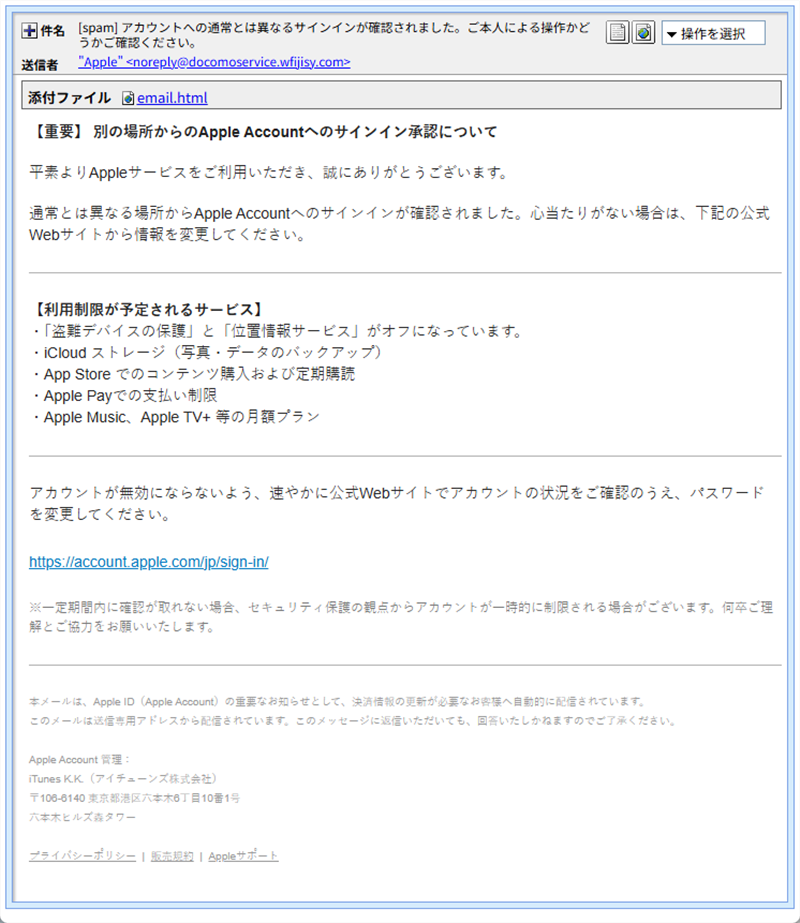
実際に届いたメール画面。「email.html」という添付ファイルが同封されていますが、当サイトでは開封・解析していません
■ 送信ルート及び偽装判定
■ 件名に埋め込まれた見えない文字
件名と差出人名をよく調べると、「Apple」の「A」と「pple」の間や、文章の随所に、画面には表示されない「ゼロ幅文字」という特殊な文字が複数種類混ぜ込まれていました。これはテキストエディタに貼り付けたり、メールをHTMLソースとして表示したりすると、見慣れない文字の並びとして発見できます。件名の文字列をそのまま比較する迷惑メールフィルタを回避するための、よくある小細工です。
■ 実在企業を巻き込んだ捏造ヘッダー
ヘッダーには、実在の大手カスタマーサポートSaaSや配信ツールを経由したかのような記載がありましたが、その経由元として記録されていたIPアドレスの一つは、なんと米国の大手銀行の企業内ネットワークのIPアドレスとして登録されている範囲でした。銀行の社内ネットワークからApple詐欺メールが実際に送信されるとは考えられず、このヘッダー自体が丸ごと捏造されたものと判断できます。もう一つの経由元にいたっては、インターネット上には存在しえない社内用の私設アドレス(192.168から始まるもの)が使われており、これも実体のない偽装と分かります。「役所風のホスト名」「実在銀行のIP」「存在しないはずの私設アドレス」と、三重に化粧を施した凝った作りでした。
実際にKagoyaへ接続してきたIPアドレス:161.118.178.44(インドのクラウドホスティング事業者でした)
💡ここで! ヘッダーの「見た目のもっともらしさ」は証拠になりません
メールのヘッダーに詳しくない方でも、「有名なサービス名や、それらしい組織名が書かれているから安心」と思ってしまいがちです。しかし今回のように、ヘッダーの記載内容自体は攻撃者が自由に書き込めてしまうものです。専門的な調査では、記載されたIPアドレスが本当にその組織のものか、あるいは公開されるはずのないアドレス帯ではないかまで、一つ一つ照合して初めて信頼性を判断できます。見た目のもっともらしさだけで安全と判断しないことが大切です。
■ フィッシングサイト詳細解析
■ 誘導先の実態(2段階構成)
メール記載のリンク(伏せ字・1段階目):
hxxps://gowellwater[.]com/xUEy4aiTxI.oita.jp
本文には公式そのものの「https://account.apple.com/jp/sign-in/」という文字列が表示されていますが、実際の飛び先(href)はまったく別のこのドメインでした。パスの末尾に「.oita.jp」と入っているのも、いかにも日本の行政ドメインのように見せかける仕込みです。
このドメインは2020年から6年近く運用されている中継用のドメインで、サーバーIPは185.106.177.130(香港)でした。
最終的な着地先(2段階目):
hxxps://account-icloud[.]qfsxm[.]com/login/
アクセスするとまず、盾のアイコンをタップさせる独自の疑似認証画面が挟まれます。正規のCAPTCHA(人間確認)に似せていますが、実際には自動調査ツールの巡回を足止めするための演出的な仕掛けと見られます。突破すると、公式サイトとほぼ完全に一致する精巧な偽のApple Accountログイン画面が表示されました。Google Chromeおよびウイルスバスターは、この最終着地先を既にフィッシングとして検出・ブロック済みです。
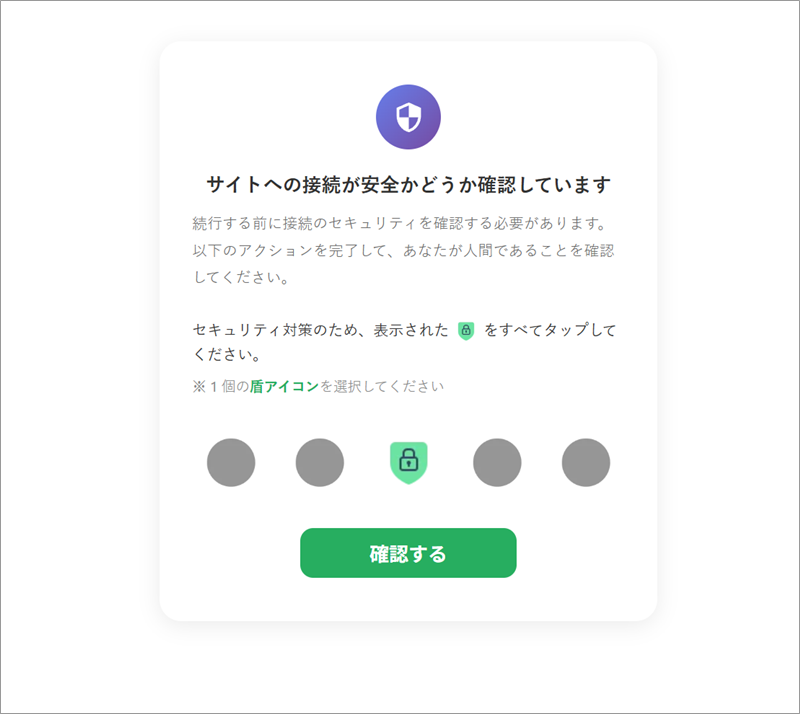
最初に表示される、盾のアイコンをタップさせる独自の疑似認証画面
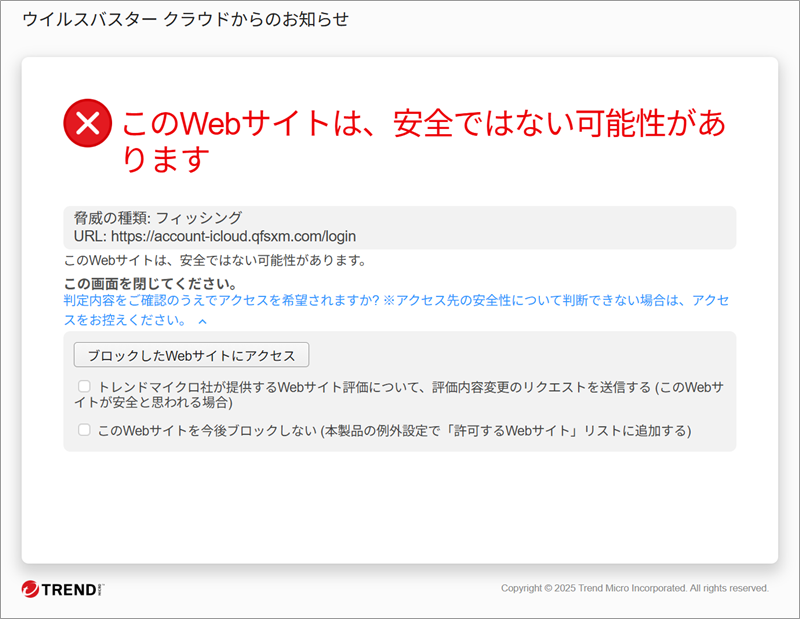
最終着地先はセキュリティソフトが既にフィッシングサイトとして検出・ブロックしていました
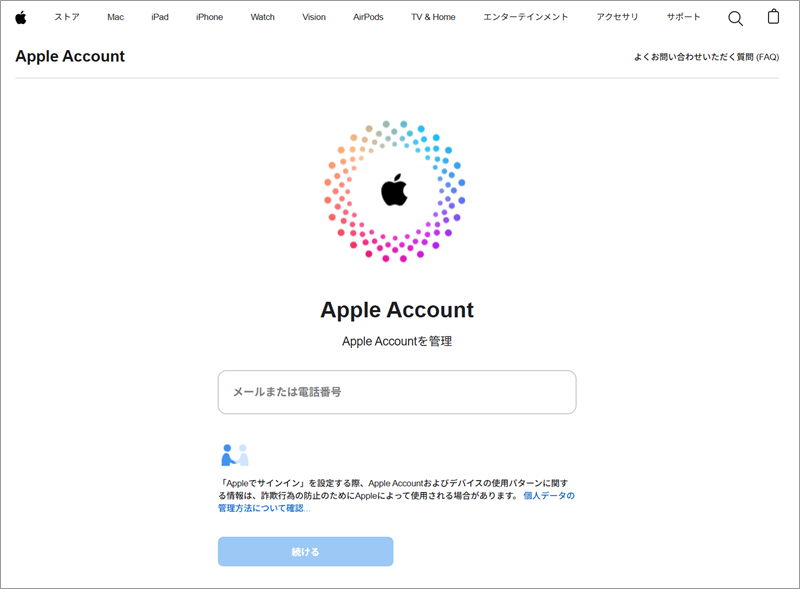
認証を突破した先に表示された偽のApple Accountログイン画面。デザインは公式サイトとほぼ同一です
※本記事では、地図や調査結果そのもののスクリーンショットは掲載せず、IPアドレスごとの参照リンクのみを付けています。
■ 注意点と対処法
- メール内のリンクからサインインしない:Apple Accountの確認は、必ずデバイスの「設定」やブックマークからアクセスしてください。
- ヘッダーの見た目のもっともらしさに惑わされない:専門用語が並んでいても、それだけでは安全性の証明になりません。
- 不審な添付ファイルは絶対に開かない:心当たりのないHTMLファイルなども、開かずに削除してください。
- 不審なメールはAppleへ報告できます:疑わしいメールはそのまま添付する形で reportphishing@apple.com へ転送することで、Appleに報告できます。
- 公式の注意喚起も確認を:Appleが公式サイトでフィッシングメールやその他の不審なメッセージを見分けて報告する方法を公開しています。あわせてご確認ください。
本レポートの結論
見えない文字による件名偽装、実在企業を巻き込んだ捏造ヘッダー、2段階のリダイレクト、疑似認証画面と、四重の仕掛けが施された非常に手の込んだメールでした。ヘッダーの記載や画面の作り込みがどれだけもっともらしくても、最終的にはURLそのものと、公式の窓口経由で確認する習慣が一番の防御になります。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族や職場のLINEグループで「これ気をつけて!」と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体