「アットユーネットからのお知らせ」は偽物でした|UCカードを騙る名義・住所変更フィッシングの手口
同じ日にもう1件、今度はクレジットカード会員サイトを騙るメールが届きましたので、続けてご紹介します。前回とは違い、こちらは正真正銘の「なりすまし」でした。
■ メールヘッダー解析(送信者情報)
件名:アットユーネットからのお知らせ(迷惑メールフィルタにより自動で「[spam]」判定済み)
送信者表示名:「UCカード」
実際の送信ドメイン:UCカードとは無関係の、第三者の実在ドメインを詐称(記事では詳細を伏せます)
SPF:Softfail(詐称先ドメインの持ち主自身が「このホストからの送信を推奨しない」と表明) DKIM:署名はあるが真正性は不明(SPFが破綻している時点で疑わしい)
受信日時:2026年9月23日 11:24(JST)
※メールヘッダー詳細は個人情報保護のため非掲載
ご覧の通り、このメールはUCカードの名前を勝手に借りただけの真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族や職場のLINEグループに転送して注意喚起してください。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです。
アットユーネットをご利用いただきありがとうございます。
名義・住所・電話番号変更のお申し込みを受け付けました。

ログインはこちらから。
https://atunet.uccard.co.jp/UCPc/login

・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・

※このメールは「アットユーネット!」から自動配信しております。
※本メールにご返信いただきましても、ご質問・ご依頼などに
 お答えできませんので、あらかじめご了承ください。
※メールに関する各種お手続き方法につきましては、
 以下をご確認ください。
http://www2.uccard.co.jp/atu/mail_toiawase.html
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
アットユーネット
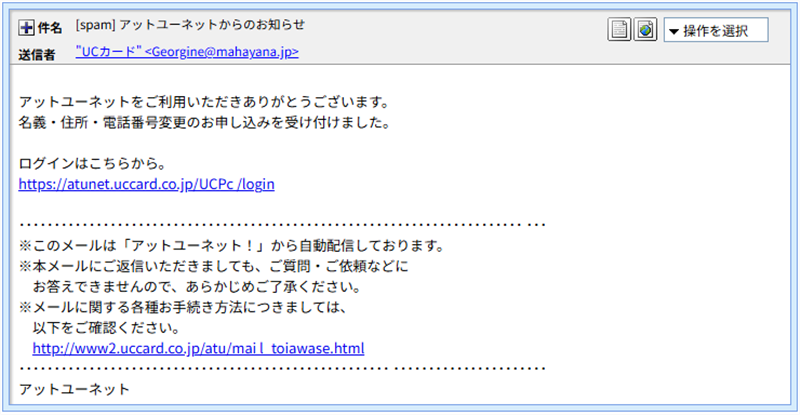
実際に届いたメール画面。リンクの表示文字列は公式URLそのものです
■ 送信ルート及び偽装判定
■ ドメイン詐称と実際の送信元
差出人アドレスのドメインは、UCカードともサイト運営とも無関係な、国内の実在団体のものでした。しかもヘッダーには、その詐称先ドメインの持ち主自身が設定したSPFレコードによって「このサーバーからの送信は認めていない」という判定(Softfail)が明確に記録されており、これは典型的な「ドメインなりすまし」の証拠です。
実際の接続元IPアドレス:14.170.125.142
調べてみると、このIPはベトナムの通信事業者が提供する一般家庭向けのブロードバンド回線でした。企業のメールサーバーでもホスティング業者のサーバーでもなく、普通の家庭用回線から直接大量のメールが送られている状態です。ウイルスに感染したパソコンや、乗っ取られたルーターが、持ち主の知らないところで踏み台にされている可能性が考えられます。
💡ここで! 「表示されているリンク」と「実際の飛び先」は別物です
今回のメールで一番注意していただきたいのがこの点です。メール本文には「https://atunet.uccard.co.jp/UCPc/login」という、いかにも公式サイトそのもののURLが文字として書かれています。ところが実際にリンクをクリックしたときに開くページ(href先)は、まったく別の詐欺サイトでした。これはパソコンでリンクにマウスを乗せると画面の隅に表示される実際のURLを確認する、またはメールをHTML形式のソースとして表示することで見分けられます。「文字面が合っているから安全」とは限らない、という点をぜひ覚えておいてください。
■ フィッシングサイト詳細解析
■ 誘導先の実態
実際の誘導先URL(伏せ字):
hxxps://kaitachyy[.]p0ur0c[.]info/H80AoO
ドメインの状態:Whois情報を確認したところ、登録者情報を隠す形で取られたドメインで、いつでも使い捨てられる典型的なフィッシング用ドメインでした。
サイトサーバーIP:43.165.128.97(中国系クラウド事業者のサーバーでした。調査ツール上は東京の住所が表示されますが、これはクラウド事業者側の拠点情報であり、運営者本人の所在地を示すものではない点にご注意ください)
実際にセキュリティソフトがこのサイトをフィッシングサイトとして検出・ブロックしていることも確認できました。ブロックを解除して先へ進むと、本物とほとんど見分けがつかない偽のログイン画面が表示される状態でした。
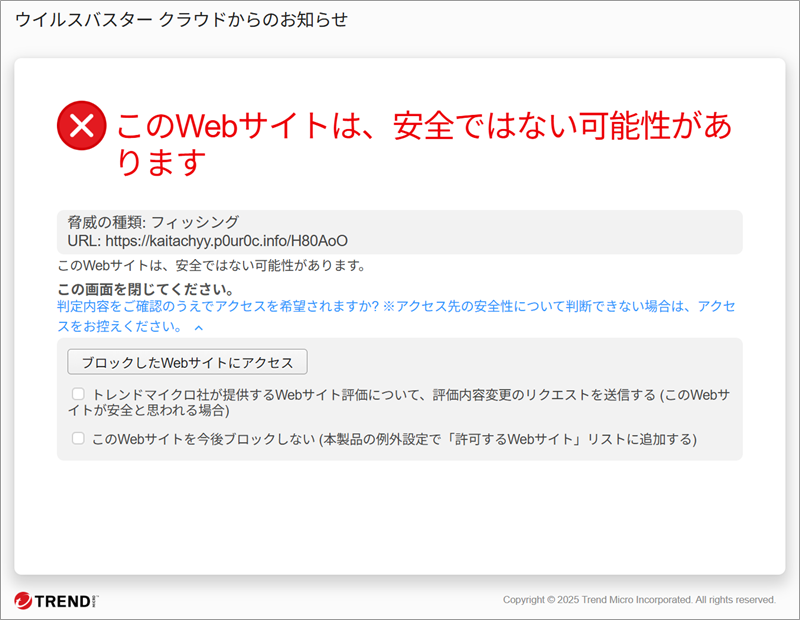
ウイルスバスタークラウドが、このサイトをフィッシングサイトとして検出しブロックしていました
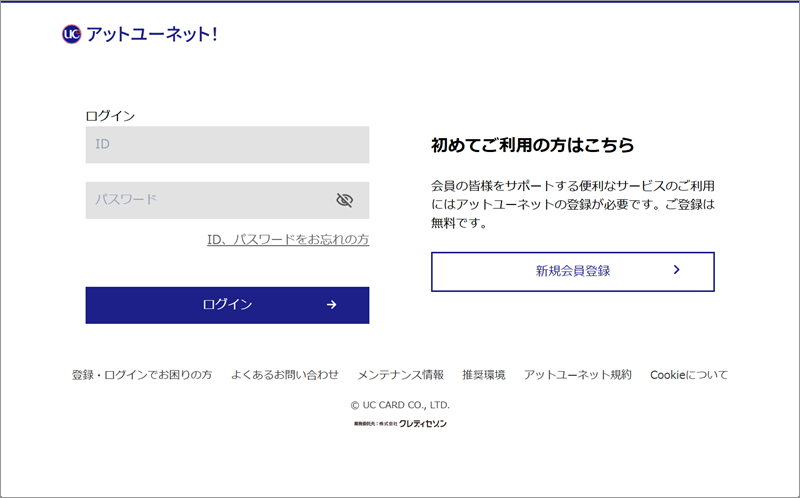
ブロックを解除した先に表示された偽のログイン画面。デザインは本物とほとんど同じですが、URLはUCカードの公式ドメインではありません
※本記事では、地図や調査結果そのもののスクリーンショットは掲載せず、IPアドレスごとの参照リンクのみを付けています。
■ 注意点と対処法
- メール本文のリンクは絶対にクリックしない:文字として書かれているURLが正しくても、実際の飛び先が違う場合があります。
- ログインする際は必ずブックマークから:普段使っているブックマークや、公式アプリからアクセスする習慣をつけてください。
- 身に覚えのない「手続き完了」通知は特に警戒:自分が何もしていないのに完了通知が来る場合、詐欺メールである可能性が非常に高いです。
- 万が一情報を入力してしまった場合:アットユーネットに正規の方法でログインし、ID・パスワードをすぐに変更してください。カード裏面のインフォメーションセンターへの連絡も忘れずに。
- 公式の注意喚起も確認を:UCカードが公式サイトでアットユーネットを騙るフィッシングメール・SMSへの注意喚起を公開しています。正しい送信元アドレスや正規URLの一覧も掲載されているので、あわせてご確認ください。
本レポートの結論
文字として書かれたURLは公式そのものでも、実際の飛び先はまったく別のフィッシングサイトだった、という仕込みのメールでした。差出人も、ベトナムの一般家庭用回線から詐称ドメインを使って送られたものと判明しています。「表示は正しく見えても、飛び先まで確認する」を習慣にすることが、一番の防御になります。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族や職場のLINEグループで「これ気をつけて!」と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体