【至急】Microsoft 365 のお支払い更新が必要です は詐欺!現在もブロックされず稼働中の偽決済ページに注意
ランチ休憩を挟んで、また新しいメールが届きました。今度は「Microsoft 365」の支払い更新を騙るメールですが、誘導先を確認したところ、本記事執筆時点でもセキュリティベンダーに検知・ブロックされていない、現役で稼働中の偽サイトでした。
調査レポート:概要
| 件名 | [spam]【至急】Microsoft 365 のお支払い更新が必要です |
| 送信者表示名 | Microsoft アカウントチーム |
| 受信日時 | 2026年9月21日 10:33 |
| 送信元ドメイン | utcoop.or.jp(Microsoftとは無関係の第三者ドメイン) |
| 誘導先の状態 | 現在も稼働中・未ブロック |
| 危険度 | ★★★★★(現役稼働中のクレジットカード情報詐取サイト) |
⚠ このメールはMicrosoftとは一切関係のない詐欺メールです。本文中のリンクは絶対にタップしないでください。
①メール本文の再現
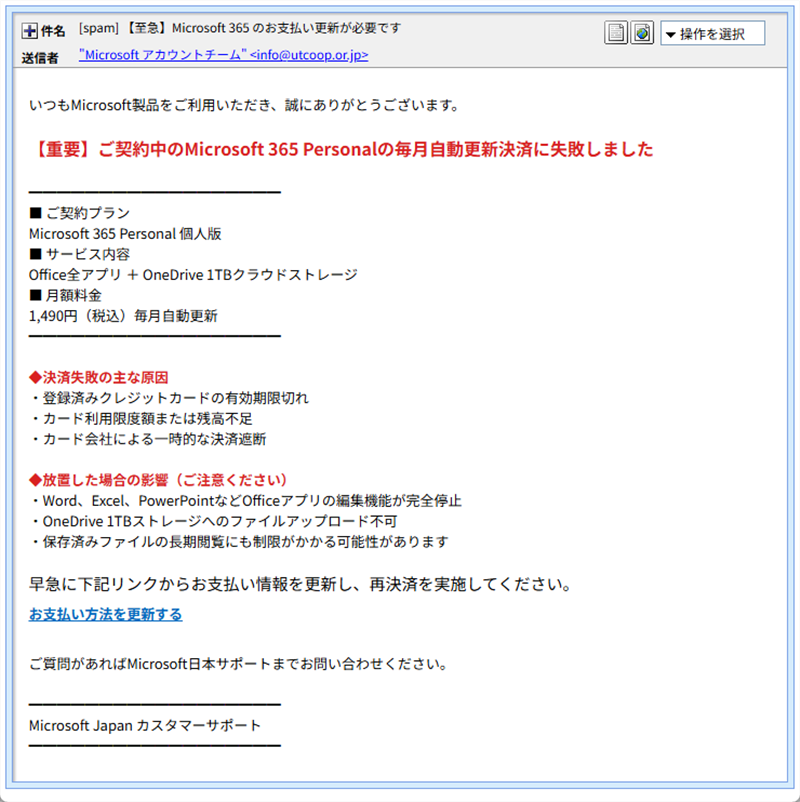
実際に届いたメール画面(受信箱表示)
いつもMicrosoft製品をご利用いただき、誠にありがとうございます。

【重要】ご契約中のMicrosoft 365 Personalの毎月自動更新決済に失敗しました

───────────────
■ ご契約プラン
Microsoft 365 Personal 個人版
■ サービス内容
Office全アプリ + OneDrive 1TBクラウドストレージ
■ 月額料金
1,490円(税込)毎月自動更新
───────────────

◆決済失敗の主な原因
・登録済みクレジットカードの有効期限切れ
・カード利用限度額または残高不足
・カード会社による一時的な決済遮断

◆放置した場合の影響(ご注意ください)
・Word、Excel、PowerPointなどOfficeアプリの編集機能が完全停止
・OneDrive 1TBストレージへのファイルアップロード不可
・保存済みファイルの長期閲覧にも制限がかかる可能性があります

早急に下記リンクからお支払い情報を更新し、再決済を実施してください。

    [お支払い方法を更新する]

ご質問があればMicrosoft日本サポートまでお問い合わせください。
───────────────
Microsoft Japan カスタマーサポート
───────────────
②誘導先——精巧な偽決済ページ
本文のリンク先は次の通りでした。
誘導先:hxxps://mlyfck.com/bckcqr/(IP:104.21.40.123)
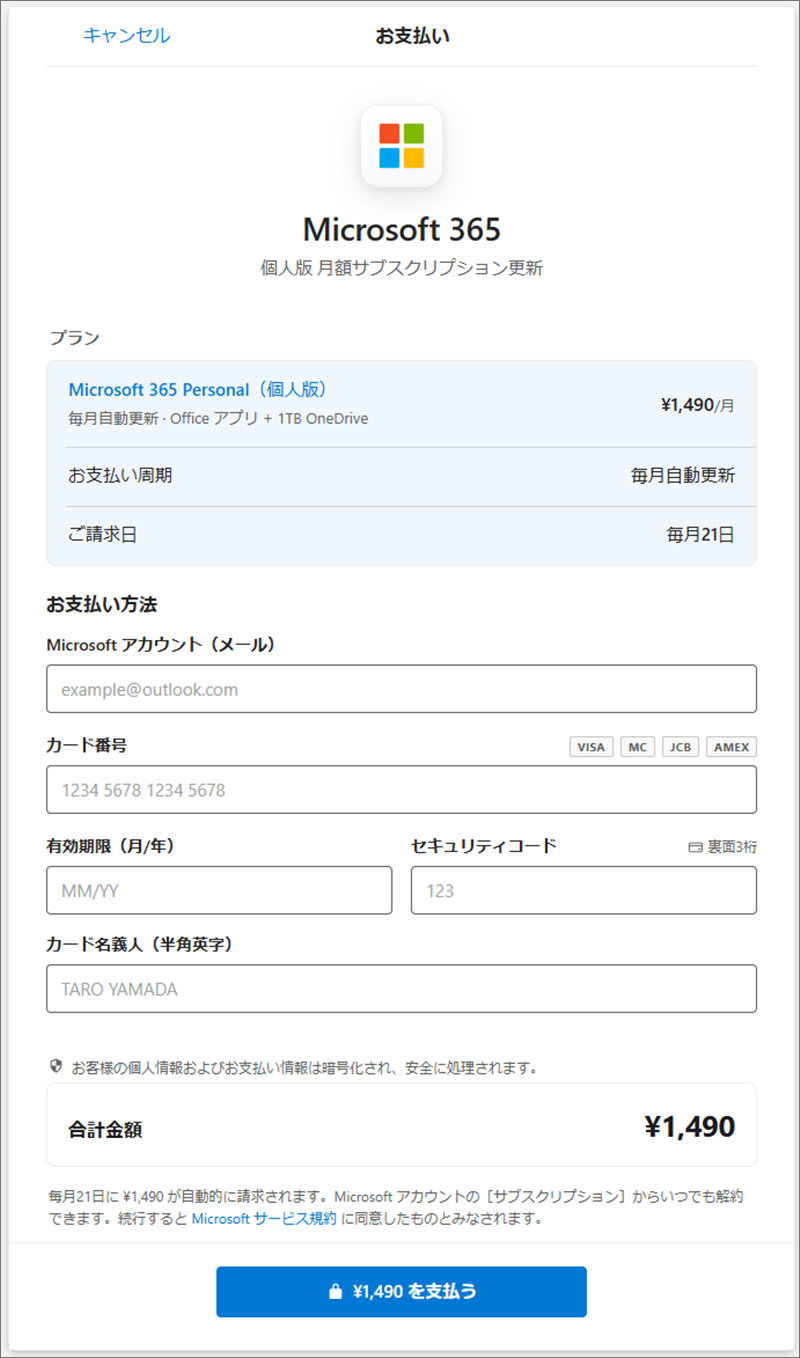
本物そっくりの決済画面。カード番号・有効期限・セキュリティコード・名義人まですべて入力させる作り
「ご請求日:毎月21日」と、メールが届いた日付をそのまま組み込んでいる芸の細かさも見られます。カード番号・有効期限・セキュリティコード(裏面3桁)・カード名義人まで、実際の決済画面とほぼ同じ項目が並んでおり、入力するとクレジットカード情報がまるごと攻撃者に渡ってしまう構成です。
この記事の執筆時点で、このサイトはどのセキュリティベンダーにもブロックされておらず、現役で稼働中であることを確認しています。他の記事で紹介した誘導先の多くはすでに無効化・ブロック済みでしたが、こちらは今まさに被害が発生しうる状態です。
③送信元とドメインの実態
※メールヘッダー詳細は個人情報保護のため非掲載としますが、判定に使った要点をご紹介します。
送信元IP:133.242.220.209(Received-SPFのclient-ipより特定、Softfail)
送信元の実体:さくらインターネットが提供する法人向けホスティング環境。所在地は東京都千代田区。実在の国内事業者名義のサーバーが悪用されたとみられます。
送信ツール:X-Mailer: Mozilla Thunderbird。以前解析した「Eight」を騙るメールと同じく、大手ブランドを名乗る自動通知が個人向けメールソフトから送られてくるという矛盾が、今回も見られました。
誘導先ドメインmlyfck.comは、WHOIS情報によると705日前(約1年11ヶ月前)に登録されたドメインでした。真新しいものではなく、以前は別の用途だったものが途中からフィッシングに転用された可能性があります。ホスティングにはCloudflareが使われており、調査に使ったツールによって「カナダ・トロント」「アメリカ・カリフォルニア州サンノゼ」と表示結果が割れていました。Cloudflareのようなプロキシサービスでは、表示される所在地は実際の運営サーバーの場所を示さないため、こうした食い違いが起こります。
④注意点と対処法
- 「Microsoft 365の支払いに失敗した」という通知が届いても、メール内のリンクは開かないでください。
- 支払い状況を確認したい場合は、ブラウザで直接
account.microsoft.comにアクセスするか、公式アプリから確認してください。 - この記事で紹介した誘導先URLは、現時点で稼働中の危険なサイトです。興味本位でもアクセスしないでください。
- 送信元アドレスの「@」より後ろが見慣れないドメインでないか、必ず確認してください。
- 万が一カード情報を入力してしまった場合は、直ちにカード会社に連絡し、利用停止・再発行の手続きを行ってください。
今回は、他の記事とは違い、まだ現役で稼働している危険なサイトへの誘導でした。「もう対策されているだろう」と油断せず、見慣れない支払い通知には常に警戒してください。
周りにMicrosoft 365の支払い関連メールを受け取った方がいたら、ぜひ下のボタンでこの記事をシェアして、注意を呼びかけてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス調査:ip-sc.net(133.242.220.209)/ip-sc.net(104.21.40.123)
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾