UCカード・SAISONカードを同時に狙う共通インフラを発見!クレディセゾン系列を騙るフィッシング詐欺に注意
今日はもう1本、興味深い発見があったのでお伝えします。一見別々に見える2通の詐欺メールが、実は同じ攻撃者の手によるものだと分かりました。
※メールヘッダー詳細は個人情報保護のため非掲載
届いた2通の内容
1通目は「UCカード」を名乗り、永久不滅ポイントの期間限定レートアップキャンペーンを装う内容。2通目は「SAISONカード」を名乗り、利用枠の引き下げを装う内容でした。切り口は違いますが、後述の通り誘導先は同じ攻撃基盤でした。
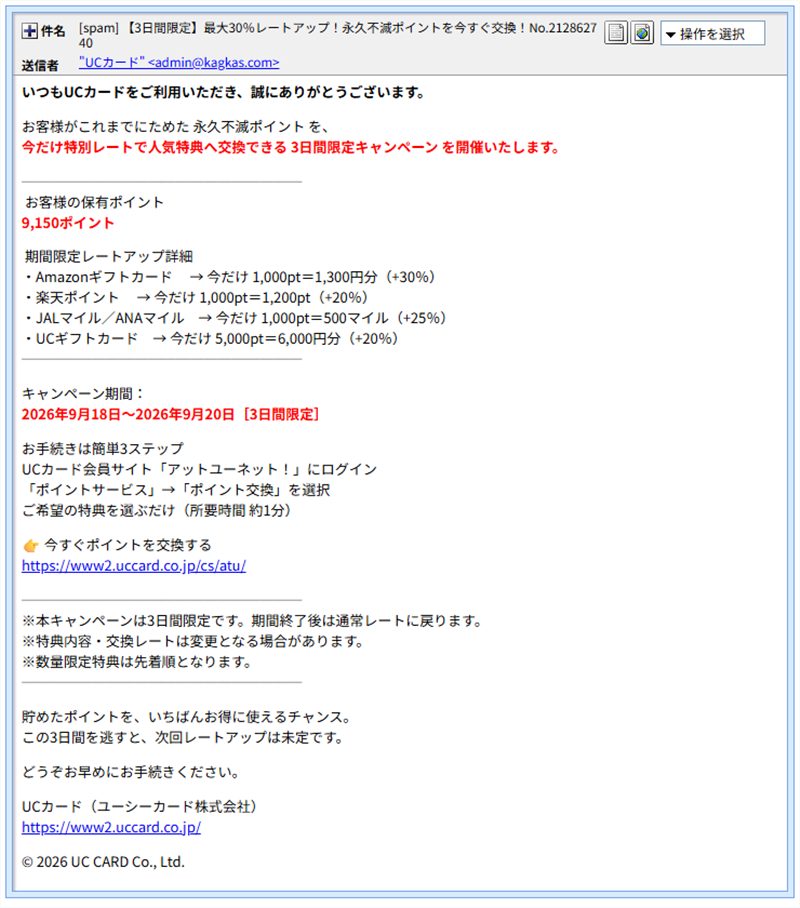
1通目:UCカードを騙るメール。具体的な交換レート表まで用意されている
いつもUCカードをご利用いただき、誠にありがとうございます。

お客様がこれまでにためた永久不滅ポイントを、今だけ特別レートで人気特典へ交換できる3日間限定キャンペーンを開催いたします。

お客様の保有ポイント 9,150ポイント

期間限定レートアップ詳細
・Amazonギフトカード →今だけ 1,000pt=1,300円分(+30%)
・楽天ポイント →今だけ 1,000pt=1,200pt(+20%)
・JALマイル/ANAマイル →今だけ 1,000pt=500マイル(+25%)
・UCギフトカード →今だけ 5,000pt=6,000円分(+20%)

キャンペーン期間:2026年9月18日~2026年9月20日[3日間限定]

[今すぐポイントを交換する]

※本キャンペーンは3日間限定です。期間終了後は通常レートに戻ります。
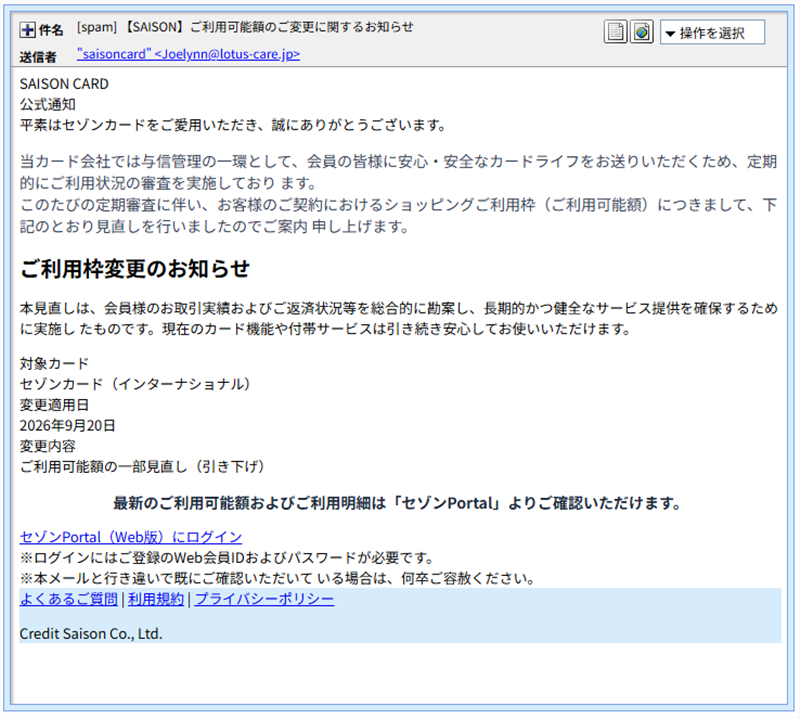
2通目:SAISONカードを騙るメール。メールソフト側でCSSが無効化され、簡素な見た目になっている
平素はセゾンカードをご愛用いただき、誠にありがとうございます。

当カード会社では与信管理の一環として、会員の皆様に安心・安全なカードライフをお送りいただくため、定期的にご利用状況の審査を実施しております。
このたびの定期審査に伴い、お客様のご契約におけるショッピングご利用枠(ご利用可能額)につきまして、下記のとおり見直しを行いましたのでご案内申し上げます。

対象カード:セゾンカード(インターナショナル)
変更適用日:2026年9月20日
変更内容:ご利用可能額の一部見直し(引き下げ)

最新のご利用可能額およびご利用明細は「セゾンPortal」よりご確認いただけます。
[セゾンPortal(Web版)にログイン]
SAISON側の件名データを復号して確認したところ、「SAISON」「可能」といった単語の途中に、画面には表示されない特殊な文字が複数個埋め込まれていました。人の目には普通の件名に見えますが、文字列をそのまま照合する迷惑メールフィルターをすり抜けるための細工と考えられます。本日はじめにお伝えした別の詐欺メールでも同種の手口が確認されており、こうした細工は複数の攻撃グループに広く使われている手法のようです。
誘導先サイトの実態:バラバラに見えて中身は同じ
2通のメールに書かれていた誘導先ドメインは一見バラバラですが、URLの末尾のパス部分(/H80AoO)がすべて完全に一致していました。ドメイン名を変えているだけで、実際には同じ配布システム・同じ攻撃者による、UCカードとSAISONカードを狙った並行キャンペーンだと判断できます。
誘導先の実体はCloudflareの背後に隠れたTencent Cloud(東京リージョン)のサーバーで、直接アクセスすると「403 Forbidden」が返り中身を見ることはできませんでした。これは、セキュリティ製品や調査者による単純なアクセスを弾き、実際にメールのリンクを踏んだ一般の利用者にだけフィッシング画面を見せる仕組みと考えられます。
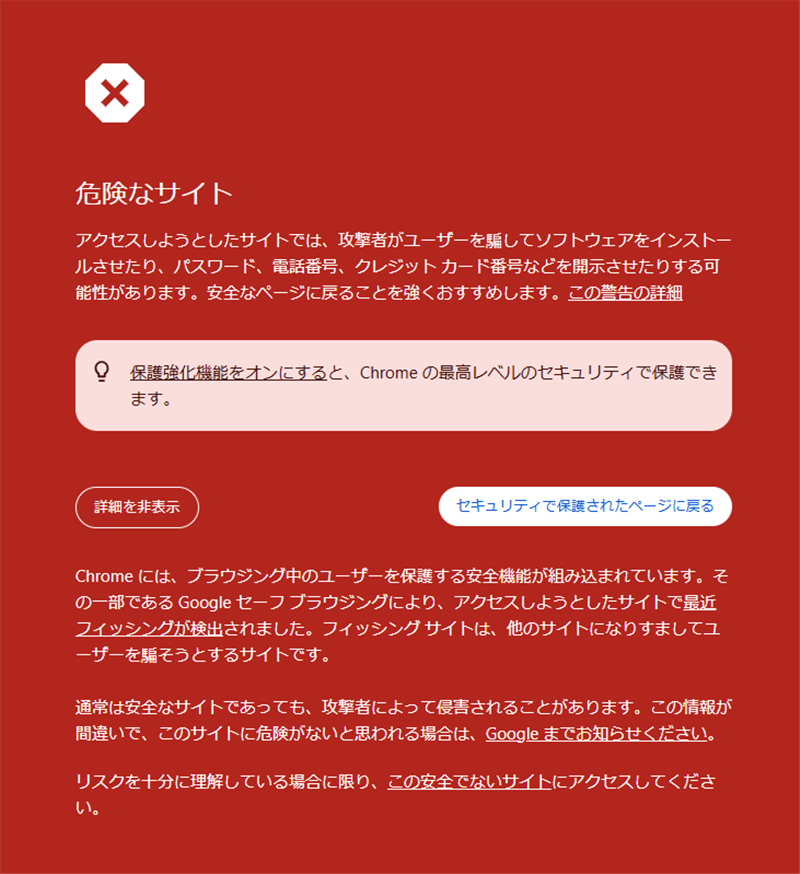
同じ誘導先が、ウイルスバスターとGoogleセーフブラウジングのそれぞれで別々に検知・ブロックされていた
本文が白背景で、末尾の数行だけ薄い水色の帯になっている今回のSAISON側のデザインは、ブランドを問わず何年も前から使われ続けている、フィッシングキットの定番パターンです。見た目の作り込みの度合いに関わらず、このレイアウトを見かけたら警戒したほうがよいでしょう。
注意点と対処法
- 「ポイント還元率アップ」「利用枠の引き下げ」など、お得な話・不安を煽る話のどちらも詐欺メールの題材になります。内容の方向性だけで判断しないようにしましょう。
- 系列会社をまたいで似た手口のメールが届く場合、同一グループによる組織的なキャンペーンの可能性が高いです。
- 会員サイトへのログインは、メール内のリンクではなく、普段お使いのアプリやブックマークした公式サイトから行いましょう。
- 「本文が白背景、末尾だけ薄い水色の帯」のような見慣れたレイアウトでも、油断せず送信元アドレスやリンク先を確認する習慣をつけましょう。
- ブラウザやセキュリティソフトの警告が出た場合は、絶対に「安全でないサイトにアクセスする」を選ばないでください。
見た目が違う2通のメールでも、裏側では同じ攻撃者が動いていることがあります。系列会社をまたいだ「そっくりな話」が続けて届いたら、まとめて疑ってみる習慣をつけましょう。
Data Provided by Heartland-Lab Security Research Unit
参考:ip-sc.net(誘導先サイトIP) / ip-sc.net(UCカード側送信元IP)
使用配色テーマ:Amethyst
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体