「アットユーネット ログイン通知設定変更のお知らせ」詐欺——表示URLと実際の遷移先が異なる典型手口
今回は、リンクの「表示」と「実体」が異なるという、フィッシング詐欺の基本にして最も見抜きにくい手口の実例をご紹介します。
📋 調査レポート:概要
| 受信日時 | 2026年9月17日(木)06:42 |
| 件名 | [spam] アットユーネット ログイン通知設定変更のお知らせ |
| 騙られたブランド | UCカード/アットユーネット |
| SPF/DKIM判定 | SPFはSoftfail(ドメイン側がこのホストからの送信を推奨していない)、DKIMは送信者自身のドメインへの自己署名のみ |
| 危険度 | ★★★★☆(4/5) |
届いたメールの内容
以下、届いたメールの本文をそのまま再現します。
アットユーネットをご利用いただきありがとうございます。
ログイン通知設定の変更を承りました。
 以下をご確認ください。
https://atunet.uccard.co.jp/UCPc/login
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
・・・・・・・・・・・・・・・
※このメールは「アットユーネット!」から自動配信しております。
※本メールにご返信いただきましても、ご質問・ご依頼などに
 お答えできませんので、あらかじめご了承ください。
※メールに関する各種お手続き方法につきましては、
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
・・・・・・・・・・・・・・・
アットユーネット
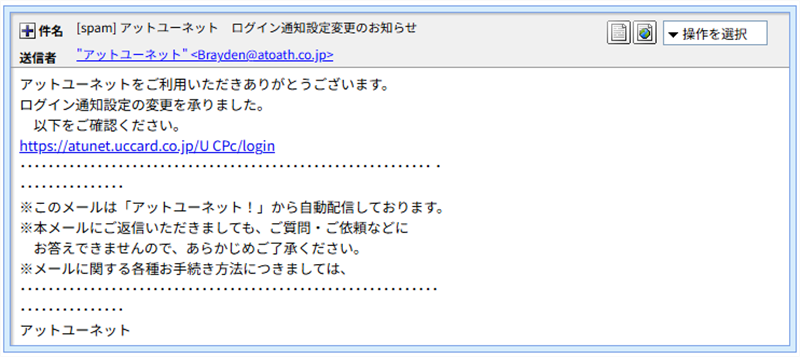
実際に届いたメールの画面。リンクの表示文字列は公式URLそのもの
※メールヘッダー詳細は個人情報保護のため非掲載
一見すると、本文に書かれているリンクは正規のURL(https://atunet.uccard.co.jp/UCPc/login)そのものです。しかし、これはあくまで画面上に表示されている文字列にすぎません。HTMLメールでは、表示テキストと実際のリンク先(href属性)を別々に設定できるため、見た目通りにリンク先が決まるとは限らないのです。
送信ルートの解析
| 送信ドメイン | atoath.co.jp(アットユーネットとは無関係の独自ドメイン) |
| SPF | Softfail(ドメイン所有者自身がこのホストの利用を推奨していない) |
| DKIM | 送信者自身のドメインへの自己署名のみ |
| 誘導先ホスティング | 43.165.196.142(Tencent Cloud、インドネシア・ジャカルタ) |
本文のHTMLソースを確認すると、表示上は公式URLに見えるリンクの実際の遷移先(href属性)はhxxps://kailateritue.xa6bcl.info/H80AoOという全く無関係のドメインでした。ホスティング先はTencent Cloud(AS132203)で、地理情報はインドネシア・ジャカルタと出ますが、クラウド基盤である以上、これは物理的なサーバー設置場所であり、攻撃者本人の所在地を示すものではありません。
また、メール本文のHTMLソースには「微软雅黑(Microsoft YaHei)」という中国語フォント名が指定として残っており、中国語圏で作成されたテンプレートがそのまま使い回されている痕跡がうかがえます。
💡ここで!
「表示URLと実際の遷移先が違う」ってどういうこと?
HTMLメールでは、リンクの見た目の文字列(例:https://atunet.uccard.co.jp/...)と、クリックした際に実際に開くアドレス(href属性)を、別々に指定できます。攻撃者はこの仕組みを悪用し、画面上には本物そっくりのURLを表示させつつ、実際には全く別の偽サイトへ飛ばすことができます。パソコンでは、リンクの上にマウスカーソルを重ねる(クリックしない)と、画面の下部などに実際の遷移先が表示されるので、それで見分けることができます。
フィッシングサイト詳細解析
リンクをクリックすると、読み込み画面を挟んだ後、本物そっくりの「アットユーネット!」ログイン画面が表示されます。デザイン・ロゴともに精巧に再現されており、見た目だけで偽物と判断するのは困難です。
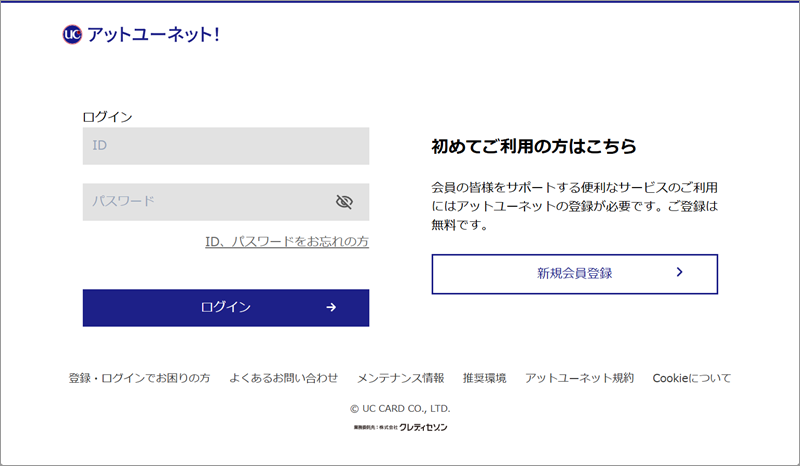
「アットユーネット!」を装った偽のログイン画面
ここでID・パスワードを入力してしまうと、そのままアットユーネットの資格情報が攻撃者に渡り、カードのご利用明細やお支払い情報が閲覧できてしまう、実害に直結するリスクがあります。
注意点と対処法
- リンクの表示テキストを信用しない:パソコンではリンクにマウスを重ねる(クリックしない)と、実際の遷移先が画面下部などに表示されます。
- アットユーネットへのログインは、メール内のリンクを使わず、公式アプリまたは事前にブックマークした公式サイトから行ってください。
- 正しいアットユーネットからのメール送信元アドレスは
atu@mail.uccard.co.jpなど、公式が案内するものに限られます。 - 万が一、偽サイトにID・パスワードを入力してしまった場合は、速やかにアットユーネットへログインし、パスワードを変更してください。
UCカード公式でも、正しい送信元アドレスやURL、実際に確認されたフィッシングメールの事例が詳しく案内されています。詳しくはUCカード公式サイトの注意喚起ページもあわせてご確認ください。
まとめ
今回のアットユーネット詐欺メールは、表示されているリンクの文字列こそ本物でしたが、実際の遷移先は全く別のドメインという、リンクスプーフィングの典型例でした。「URLの表示が正しく見えるから安心」という思い込みが最も危険です。ログインが必要な操作は、メール内のリンクではなく、必ずご自身でブックマークした公式サイトや公式アプリから行う習慣をつけてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス調査:ip-sc.net
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体