「【ヤマト配送】お届けeメール」の不在連絡は詐欺!ウルグアイの携帯回線から届き、北海道のリフォーム会社ドメインになりすました手口を解析
9月も半ばを過ぎ、秋の行楽シーズンや衣替えの買い物などで宅配便の利用が増えてくる時期ですね。荷物を心待ちにしているタイミングを狙うように、今回は「ヤマト運輸」を騙る不在連絡メールが届きましたのでご紹介します。
📋 調査レポート:概要
| 件名 | [spam] 【ヤマト配送】お届けeメール【不在連絡】 |
| 表示送信者名 | クロネコヤマト |
| 実際の送信者アドレスのドメイン | hc-daizen.co.jp(ヤマト運輸とは無関係の実在企業ドメイン) |
| 受信日時 | 2026年9月14日 09:25 |
| SPF判定 | Softfail(正規サーバーからの送信ではないと判定) |
| 送信元地域 | ウルグアイ(携帯回線) |
| 誘導先サイト | 日本(東京)でホストされたTencent Cloud上の偽サイト |
危険度評価: ★★★★☆(4/5) — 氏名・電話番号・住所などの個人情報を直接入力させる構成です。
⚠️ このメールは「ヤマト運輸」を騙った偽物です ⚠️
📧 届いたメールの内容
実際に届いたメールの画面がこちらです。
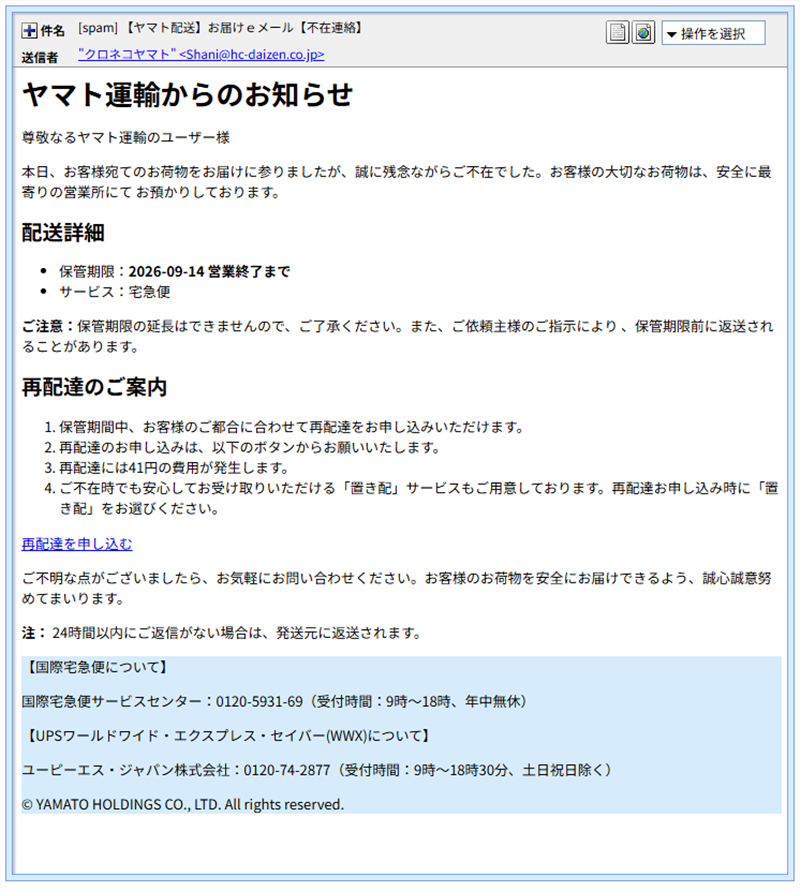
※メールヘッダー詳細は個人情報保護のため非掲載
本文は以下の通りです(テキストのみ再現しています)。
尊敬なるヤマト運輸のユーザー様

本日、お客様宛てのお荷物をお届けに参りましたが、誠に残念ながらご不在でした。お客様の大切なお荷物は、安全に最寄りの営業所にてお預かりしております。

配送詳細
・保管期限:2026-09-14 営業終了まで
・サービス:宅急便

ご注意:保管期限の延長はできませんので、ご了承ください。また、ご依頼主様のご指示により、保管期限前に返送されることがあります。

再配達のご案内
1. 保管期間中、お客様のご都合に合わせて再配達をお申し込みいただけます。
2. 再配達のお申し込みは、以下のボタンからお願いいたします。
3. 再配達には41円の費用が発生します。
4. ご不在時でも安心してお受け取りいただける「置き配」サービスもご用意しております。再配達お申し込み時に「置き配」をお選びください。

[再配達を申し込む]

ご不明な点がございましたら、お気軽にお問い合わせください。お客様のお荷物を安全にお届けできるよう、誠心誠意努めてまいります。

注:24時間以内にご返信がない場合は、発送元に返送されます。

【国際宅急便について】
国際宅急便サービスセンター:0120-5931-69(受付時間:9時~18時、年中無休)

【UPSワールドワイド・エクスプレス・セイバー(WWX)について】
ユーピーエス・ジャパン株式会社:0120-74-2877(受付時間:9時~18時30分、土日祝日除く)

© YAMATO HOLDINGS CO., LTD. All rights reserved.
🌐 送信ルートおよび偽装判定
まず送信元を確認すると、Received-SPFフィールドから本当の送信元IPアドレスは 179.28.159.66 であることが分かりました。このIPアドレスを逆引きすると「r179-28-159-66.dialup.mobile.ancel.net.uy」というホスト名が得られます。「.uy」は南米ウルグアイの国コードで、「ancel」はウルグアイの国営通信会社ANTELが提供する携帯回線ブランドです。つまりこのメール、ウルグアイの携帯電話回線から直接送信されているということになります。宅配業者の正規システムがこんなところから送信を行うことは、まずあり得ません。
SPF(送信ドメイン認証)の判定結果も「Softfail」となっており、このIPアドレスは差出人のドメインが正式に認めた送信サーバーではないことが示されています。
💡ここで! SPFの「Softfail」ってなに?
SPFはメールの送信元が正規のサーバーかどうかを確認する仕組みです。「Fail(失敗)」がはっきり「不正」を示すのに対し、「Softfail」は「怪しいけれど断定はしない」という緩やかな判定です。ただし今回のように、送信元が携帯電話の回線であるなど明らかに業務用サーバーとは考えにくい場合は、Softfailであっても十分に「なりすまし」を疑うべきサインです。
さらに興味深いのは、差出人のメールアドレスに使われているドメイン「hc-daizen.co.jp」です。調べてみると、これは北海道・北見市にあるリフォーム・不動産会社の実在する公式ドメインでした。ヤマト運輸ともウルグアイとも一切関係のない、まったく別の日本企業です。表示名だけ「クロネコヤマト」に差し替え、送信アドレスには無関係な実在企業のドメインを流用するという、かなり乱暴な偽装がされています。北海道のリフォーム会社を名乗りながら中身は宅配便の不在通知だなんて、一体何屋さんのつもりなのでしょうね(笑)。
本サイトでは、ヤマト運輸を騙る詐欺メールをこれまでにも度々取り上げてきました。送信ドメインや誘導先が毎回入れ替わりながらも似た手口が繰り返されている点は、以下の記事もあわせてご覧ください。
🕵️ フィッシングサイト詳細解析
メール本文の「再配達を申し込む」ボタンのリンク先は次の通りです(クリック防止のためリンクを無効化しています)。
hxxps://cross.odykuo[.]cn/8Hg97ml/loginbab
このドメインの割り当てIPアドレスを調べると 43.165.167.152 で、中国のTencent Cloudが提供するホスティング環境(東京リージョン)に置かれていることが分かりました。中国系クラウドサービスの日本国内リージョンを間借りする形は、最近の詐欺サイトでもよく見られるパターンです。
リンクをクリックすると、まず読み込み中の画面が表示されます。
① アクセス直後に表示される読み込み画面
続いて表示されるのが、ヤマト運輸公式サイトを模した「配達依頼」ページです。荷物番号がそれらしく表示されていますが、これは実際の追跡番号ではなく、閲覧者ごとに機械的に生成された架空の番号と考えられます。
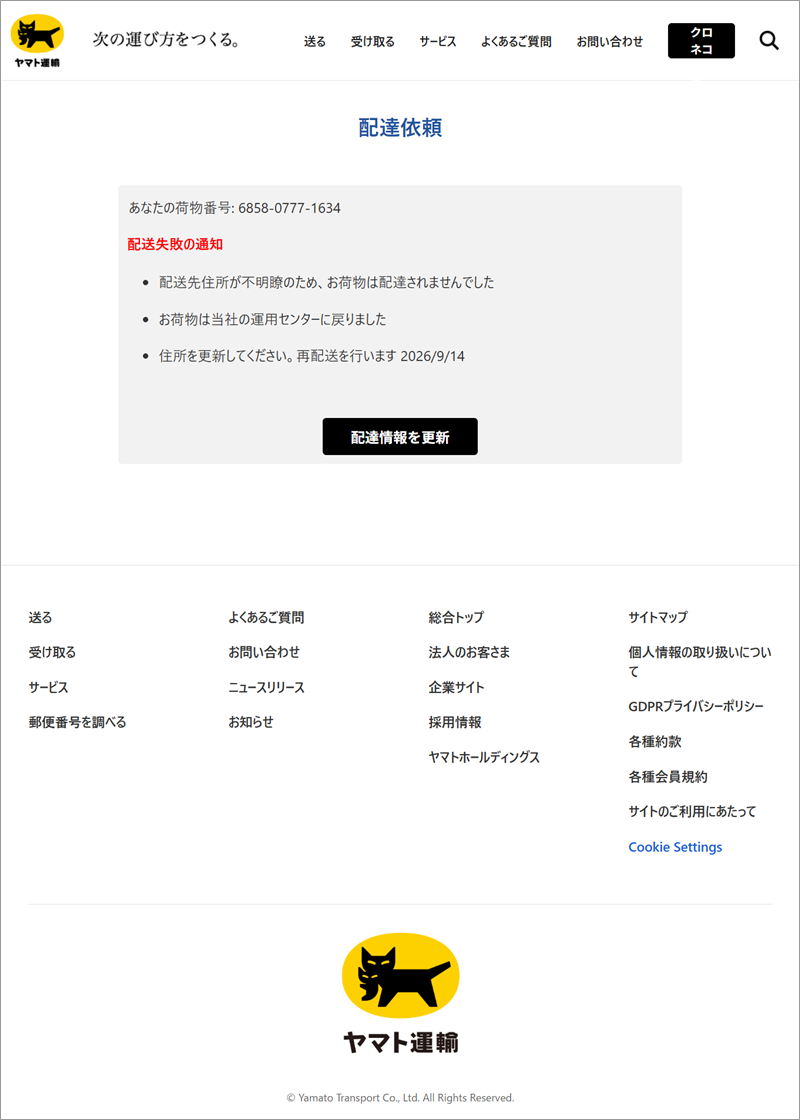
② 「配送失敗の通知」を装い、住所更新を促す偽ページ
正直なところ、このロゴの配色・レイアウトともに、この手のヤマト運輸なりすまし詐欺で何度も見かけてきた、かなり使い古されたテンプレートです。攻撃者側も特に工夫を凝らすことなく、同じ型紙を使い回しているのがうかがえます。
「配達情報を更新」ボタンを押すと、氏名・電話番号・郵便番号・住所の入力を求めるフォームが表示されます。
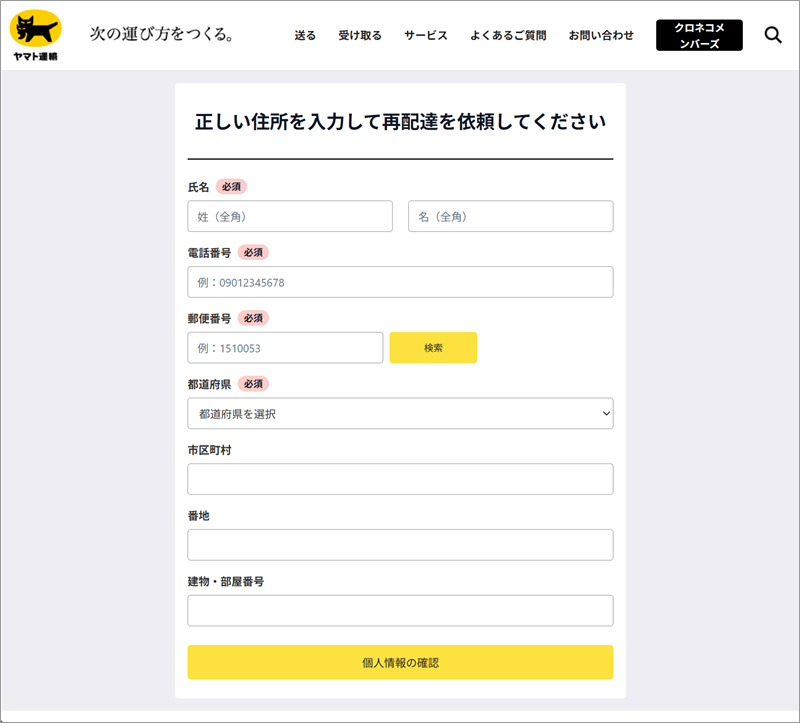
③ 氏名・電話番号・郵便番号・住所を入力させる偽フォーム
メール本文には「再配達には41円の費用が発生します」とありましたので、この先の画面ではおそらくクレジットカード情報の入力も求められるものと推測されます。今回はその画面までは確認が取れていませんが、個人情報だけでなく決済情報まで狙われる可能性が高い構成です。
✅ 注意点と対処法
- 宅配便の不在通知はメールのリンクからではなく、必ず公式サイトや公式アプリ、または手元にある不在連絡票の電話番号から確認しましょう。
- 「保管期限」「24時間以内」など期限を強調して急かす文面は、フィッシング詐欺の典型的な手口です。落ち着いて一呼吸置いてください。
- 差出人のメールアドレスのドメインが、名乗っている会社と一致しているか必ず確認しましょう。今回のように表示名だけを差し替える手口は非常に多く見られます。
- もし個人情報を入力してしまった場合は、二次被害を防ぐため、クレジットカード会社への連絡や、関連サービスのパスワード変更を速やかに行ってください。
📢 まとめ
今回のメールは、ウルグアイの携帯回線から、無関係な日本企業のドメインを使って送信されるという、かなり大胆な偽装が施された詐欺メールでした。誘導先の偽サイトも見覚えのある使い古されたテンプレートで、個人情報の入力を狙う典型的な手口です。荷物を待っている時期だからこそ、身近な方にもこの記事のURLを共有して、注意を呼びかけてあげてください。
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態