HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『詐欺メール』新:アマゾンから「【重要】異常ログイン通知」と、来た件
2022年8月8日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

アマゾンが「永久ロック」なんて言いますか?(笑)
※ご注意ください!
このブログエントリーは、フィッシング詐欺メールの注意喚起拡散を目的とし
悪意を持ったメールを発見次第できる限り迅速にをもっとうにご紹介しています。

このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取しようとします。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
また、気が付かずにログインしてしまった場合は、まず落ち着いてできる限り早く
パスワードの変更やクレジットカードの利用停止を行ってください。
目次
  • 1. ★フィッシング詐欺解体新書★
    • 1.1. 差出人名を”Amazon.co.jp“と謳っておきながら
    • 1.2. 差出したサーバーはルーマニアにあった
    • 1.3. ホモグラフ攻撃的なドメイン
    • 1.4. まとめ

★フィッシング詐欺解体新書★

差出人名を”Amazon.co.jp“と謳っておきながら

今までに3度「【重要】異常ログイン通知」と言う件名でブログエントリーを描いていますが、
そのうち2度が「アマゾン」騙るもので残りは「えきねっと」を騙るものでした。
そして今回4度目のエントリーも差出人は「アマゾン」を騙っています。
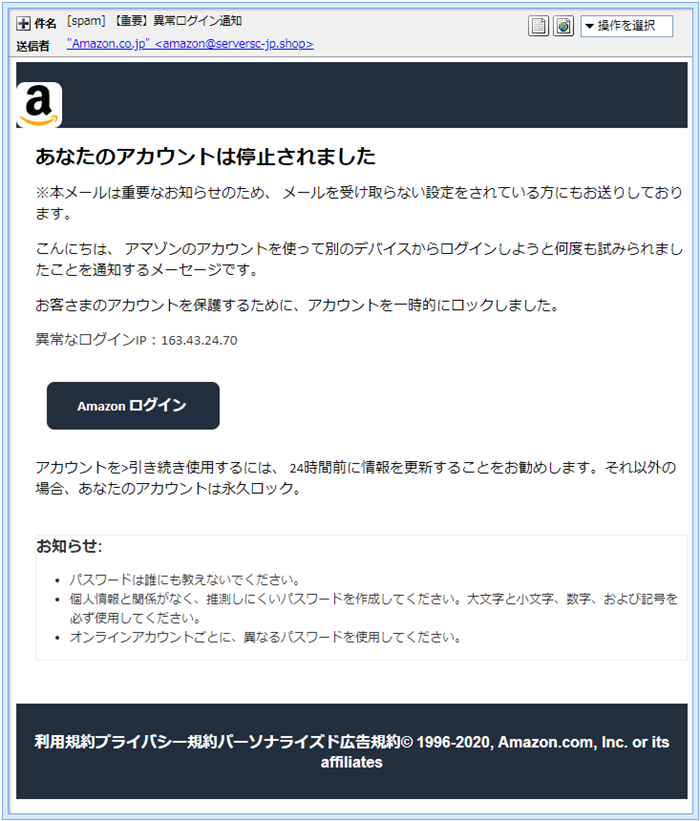
そのメールがこちらです。

大きな文字で「あなたのアカウントは停止されました」と書かれているこのメールには
第三者不正利用でアカウントが停止されている旨が記載されています。

では、このメールを解体し詳しく見ていきましょう!
まずはプロパティーから見ていきましょう。

件名は
「[spam] 【重要】異常ログイン通知」
ご承知の通り件名欄は、差出人が書き込むものですからいくらでも適当に記入できます。
この件名には”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。

差出人は
「”Amazon.co.jp” <amazon@serversc-jp.shop>」
皆さんはご存じでしょうか?
この差出人欄は完全に自己申告制で、誰でもウソが書けるフィールド。
ですから、ここは信用できない部分です。

差出人名を”Amazon.co.jp“と謳っておきながらなぜメールアドレスのドメインが”serversc-jp.shop”
なのでしょうか?
皆が疑問に思うでしょう。
正規ドメインが有るのにそれ以外のこのようなでたらめなドメインを使ったメールアドレスで
ユーザーさんにメールを送るなんて信用問題に関わる大きな問題です。


差出したサーバーはルーマニアにあった

では、このメールがフィッシング詐欺メールであることを立証していきましょうか!
まず、このメールのヘッダーソースを確認し調査してみます。
私が愛用のThunderbirdの場合、「表示(V)」⇒「メッセージのソース(O)」と進むと見られますよ。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「amazon@serversc-jp.shop」

”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。

Message-ID:「A8224D9C689D10AE043BDE3115A2ECA3@lokinufg」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「Received: from serversc-jp.shop (serversc-jp.shop [194.102.36.114])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

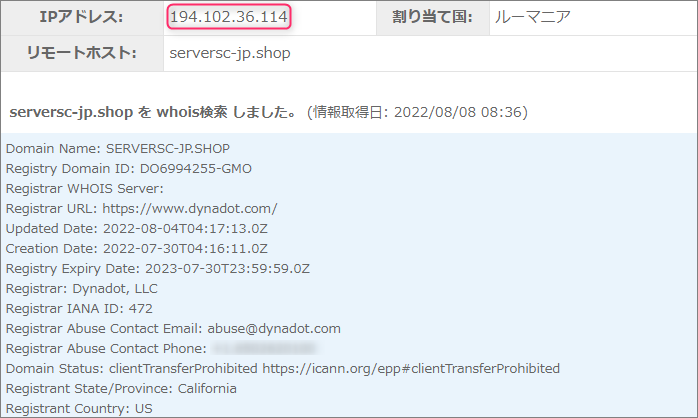
では、メールアドレスにあったドメイン”serversc-jp.shop”について調べてみます。

”194.102.36.114”がこのドメインを割当てているIPアドレス。
”Received”のIPアドレスと全く同じ数字なのでメールアドレスの偽装はありません。

「フィールド御三家」の中で一番重要なのは”Received”
これを紐解けば差出人の素性が見えてきます。
”Received”のIPアドレス”194.102.36.114”は、差出人が利用しているメールサーバーのもの。
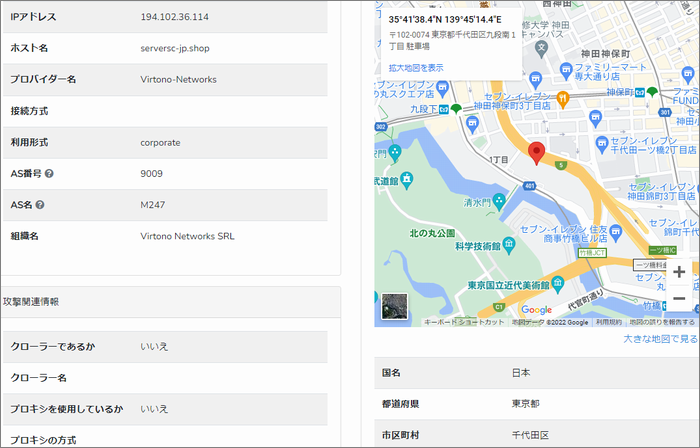
このIPアドレスを元にその割り当て地を確認してみます。

IPアドレスを元にしているので、かなりアバウトな位置であることをご承知いただいた上でご覧ください。

まず利用されたプロバイダー「Virtono Networks」はルーマニアにあるウェブホスティング会社です。
そしてピンが立てられたのは、「東京都千代田区」付近です。
このメールは、この付近に設置されたメールサーバーを介して私に届けられたようです。


ホモグラフ攻撃的なドメイン

では引き続き本文。

※本メールは重要なお知らせのため、 メールを受け取らない設定をされている方にもお送りしております。

こんにちは、 アマゾンのアカウントを使って別のデバイスからログインしようと何度も試みられましたことを
通知するメーセージです。

お客さまのアカウントを保護するために、アカウントを一時的にロックしました。

異常なログインIP:163.43.24.70

Аmazon ログイン

アカウントを>引き続き使用するには、 24時間前に情報を更新することをお勧めします。
それ以外の場合、あなたのアカウントは永久ロック。

出ましたね「永久ロック」
Amazonがそんな言葉使うはずありません(笑)
そしてよく見れば、Amazonの”A”だけ全角文字。
これはフィッシング詐欺メールでよく使われているので覚えておいてください。

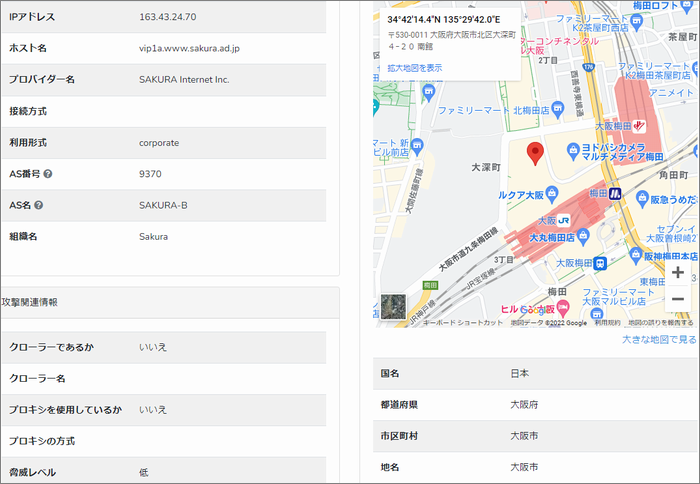
どうやら「異常なログインIP:163.43.24.70」と書かれているのが不正利用されたIPアドレス。
どうせでたらめでしょうけど一応先程と同じように割り当て地域を確認してみます。

まず、利用されているプロバイダーは「SAKURA Internet Inc」ですから「さくらインターネット」
そして割り当て地は、そのさくらインターネット本社がある大阪市北区付近。

このメールは、フィッシング詐欺メールなので詐欺サイトへのリンクが付けられています。
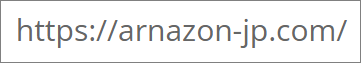
そのリンクは「Аmazon ログイン」って書かれたところに張られていて、リンク先の
URLがこちらです。

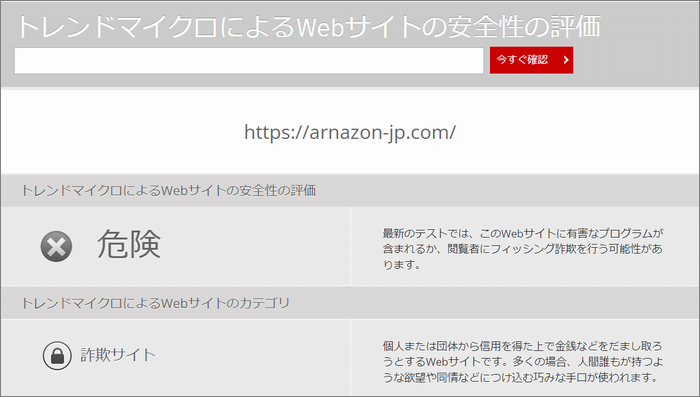
このサイトの危険性をトレンドマイクロの「サイトセーフティーセンター」で確認してみます。

このように既に危険サイトと認識されており、ブラックリストに登録済み。
そのカテゴリは「詐欺サイト」と書かれています。

このURLで使われているドメインは、め”arnazon-jp.com”
スペルが”amazon”に似ていますが、これはホモグラフ攻撃と言う偽装です。
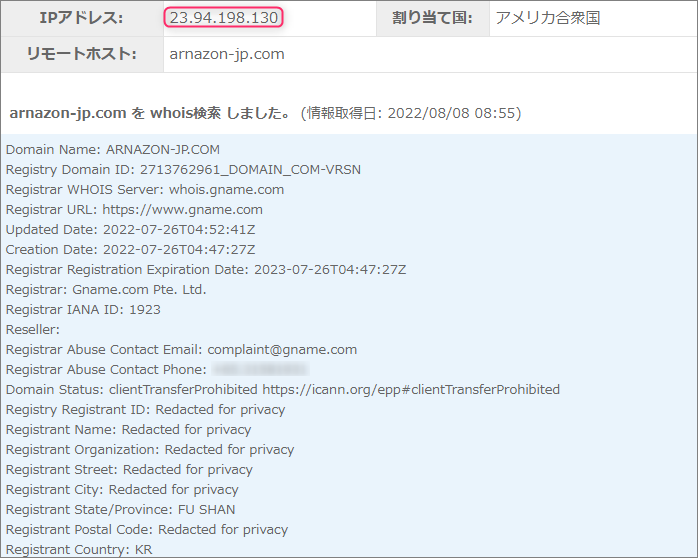
このドメインにまつわる情報を取得してみます。

あれこれプライバシー保護でマスクされていますが、登録は、韓国「FU SHAN」と記載されています。
このドメインを申請したレジストラは、シンガポールにある「Gname.com Pte. Ltd.」
そしてこのドメインを割当てているIPアドレスは”23.94.198.130”
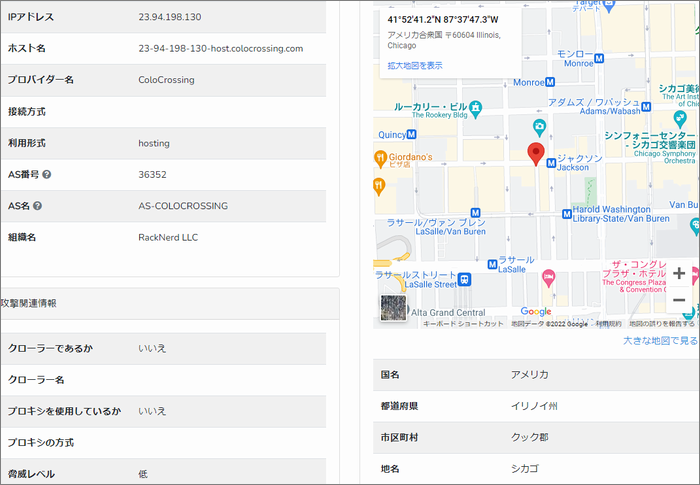
例によってこのIPアドレスもその割り当て地を確認してみます。

ピンが立てられのは、アメリカの「シカゴ」付近。
この辺りに設置されたウェブサーバーに、リンク先の詐欺サイトは構築されているようです。

危険と言われると見に行きたくなるのが人情と言うもの。
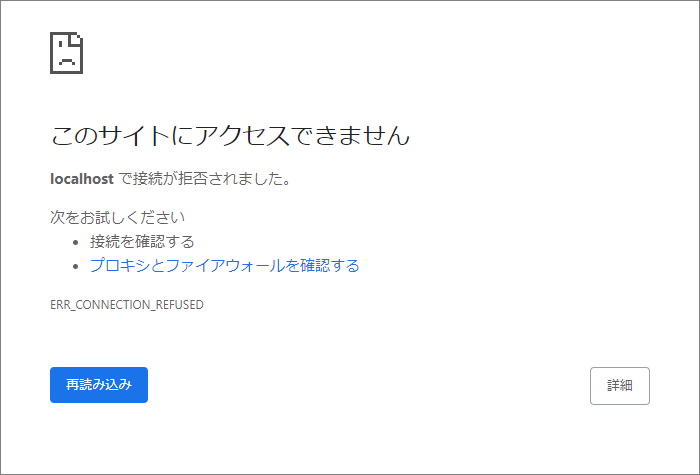
安全な方法でリンク先の詐欺サイトに調査目的で訪れてみました。

「localhostで接続が拒否されました。」と書かれているので、リダイレクト(自動転送)で
”localhost”に飛ばされたようです。
ここで言う”localhost”とは自局の事で、簡単に言えばこのサイトを見ているあなたが使っている
スマホやPCなどのデバイスの事。
そんなところにうぇぶさーばーなんて構築されていないから接続できるはずもありません。

詐欺サイトは、捜査の手が及ぶのを恐れ、このようにえてして時々姿をくらまします。
こうすることで少しでも捜査の手から逃れようとしているのです。
先程ご覧いただいた通り、IPアドレスとドメインは紐づけされたままなのでサイトは簡単に
復活することが可能な状態です。


まとめ

恐ろしいことに、今、こうしている間にも大量のフィッシング詐欺メールが発信されたくさんの
フィッシング詐欺サイトが作られ消滅していきます。
次から次に新種のメールが届くので常に意識して被害に遭わないようご注意ください。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

今、拡散中の詐欺メール

  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析 3.4k件のビュー

  • 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった 1.9k件のビュー

  • 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体 1.1k件のビュー

  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも 1.1k件のビュー
  • 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった 0.9k件のビュー

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メール194.102.36.114,23.94.198.130,Amazon,amazon.co.jp,arnazon-jp.com,Gname.com Pte,IPアドレス,localhost,localhostで接続が拒否されました,Received,serversc-jp.shop,Site Safety Center,SPAM,Virtono Networks,サイバーアタック,サイバー犯罪,さくらインターネット,ドメイン,なりすまし,フィッシング詐欺,ヘッダーソース,ホモグラフ攻撃,偽サイト,危険,拡散希望,注意喚起,特定電子メール法,異常ログイン通知,第三者不正利用,著作権法違反,見分け方,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』アプラスカードから「【カードご利用情報のご案内】会員登録情報期限切れ通知」と、来た件
Next
『詐欺メール』緊急拡散希望!「メールボックスから 4 通の未配信メールが送信されました」と、来た件
Prev

関連記事

Thumbnail of related posts 096

『詐欺メール』「【JR西日本:Club J-WEST】アカウントはチケットの購入を制限します」と、来た件

詐欺サイトは無防備に存在 ※ご注意ください! 当エントリーは迷惑メールの注意喚起 ...

Thumbnail of related posts 047

『詐欺メール』Appleから『【Amazon】支払い方法を今すぐ更新してください:【UO-39615089078】』と、来た件

★フィッシング詐欺メール解体新書★ スマホやタブレットが普及し増々便利になる私た ...

Thumbnail of related posts 181

『詐欺メール』「auでお支払いしている継続利用サービスを更新する必要があります」と、来た件

これ、詐欺メールですよ! ※ご注意ください! 当エントリーは迷惑メールの注意喚起 ...

Thumbnail of related posts 144

『詐欺メール』『【三井住友】SMBCカードアカウントの再認証が必要です』と、来た件

差出人のメールアドレスとリンク先URLに注目 ※ご注意ください! このブログエン ...

Thumbnail of related posts 135

『詐欺メール』『お知らせ【三井住友カード】』と、来た件

秋の『三井住友カード』祭り開催中?! ※ご注意ください! このブログエントリーは ...

この記事のトラックバックURL

サイト内検索

今、拡散中の詐欺メール

  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析3.4k件のビュー
  • 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった1.9k件のビュー
  • 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体1.1k件のビュー
  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも1.1k件のビュー
  • 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった0.9k件のビュー

管理者おすすめの防犯グッズ

広告

【最強の物理防壁】YubiKey 5 NFC
Amazonで詳細を見る
【定番の安心】ウイルスバスター クラウド 3年版
Amazonで詳細を見る
【個人情報を守る】家庭用シュレッダー
Amazonで詳細を見る

Google検索

アーカイブ

カテゴリー

Thumbnail of new posts 181

2026年10月5日 : Apple

『Apple Accountが不正利用されるおそれがあります』は詐欺メール!PCは404、スマホは偽の「人間確認」を経て本物のAppleへ飛ばすチェック回避の細工を解析

HL-META: date=2026-10-05 | brand=Apple(な ...
Thumbnail of new posts 162

2026年10月5日 : クレジットカード関連

『秋のプレゼント:3,940ポイント受取手続きのご案内』はセゾンカードの詐欺メール!PCでは入口を閉じ、スマホだけに偽ログイン画面を出す二面構えを解析

HL-META: date=2026-10-05 | brand=セゾンカード( ...
Thumbnail of new posts 080

2026年10月5日 : 詐欺メール

『お忘れ物について』は詐欺メール!書類預かりを装う偽Microsoftサポート詐欺を3つのセキュリティが即ブロック

HL-META: date=2026-10-05 | brand=Microso ...
Thumbnail of new posts 096

2026年10月5日 : eオリコ

【警告】オリコ「オリコポイント有効期限のお知らせ」は偽メール!9/20と同じキットが番号とランダム文字を変えて再来

HL-META: date=2026-10-05 | brand=オリコ | s ...
Thumbnail of new posts 005

2026年10月5日 : Apple

【警告】Apple「Appleアカウントへのサインイン通知」は偽メール!件名と本文が食い違い、プレビュー文には中国語が混入

HL-META: date=2026-10-05 | brand=Apple | ...
2026年10月
日 月 火 水 木 金 土
 123
45678910
11121314151617
18192021222324
25262728293031
« 9月    

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP