【必読】「JRE POINT お知らせ」不審メールを分析!巧妙な心理誘導とWAFの壁
| 【フィッシング詐欺情報】JRE POINTを騙る偽警告メールの徹底解析(2026年5月20日観測) | | | 公開日: 2026年05月20日 | 執筆・監修: Heartland-Lab |
本日、2026年5月20日に東日本旅客鉄道株式会社(JR東日本)が運営するポイントサービス「JRE POINT」を巧妙に騙ったフィッシング詐欺メール(スパムメール)の流入を観測しました。 今回の攻撃手法は、セキュリティ更新の必要性を訴えつつ「ボーナスポイント」というインセンティブを提示してフィッシングサイトへ誘導する、人間の心理的な隙を突いた悪質なものです。本記事では、このメールのヘッダー情報から送信元の正体、さらには誘導先URLの背後にある多層的な防御ブロックの現状まで、一切の手抜きなく詳細にテクニカルレポートとして解説します。
| | | 1. 観測されたフィッシングメールの基本構造 | |
まずは、実際に送り付けられたメールの構成情報を確認します。一見すると正規の通知に見えますが、送信元アドレスのドメイン部分を精査すると、JR東日本のシステムとは全く無関係であることが即座に判明します。
| | | 件名 | [spam] 【重要】JRE POINT アカウント利用状況の確認および「限定特典」のご案内 | | 表示送信者名 | “J RE POINT お知らせ” (※JとRの間に異常なスペースあり) | | 送信元メールアドレス | billing@wpsaaxgo.mail67.zhiliaoquan.com | | 受信日時 | 2026年5月20日 10:40:28 +0900 | | | 【メール本文再現】 いつもJRE POINTをご利用いただき、誠にありがとうございます。 アカウント利用状況の確認について JRE POINTでは、お客様の個人情報保護およびアカウントの安全性確保のため、システムによる定期的な確認を実施しております。現在、お客様のアカウントにおきまして、最新のセキュリティ状態への更新が必要となっております。 本手続きにご協力いただいたお客様への感謝の印といたしまして、アカウントへ【確認完了ボーナスポイント】を進呈させていただきます。 ▼ 下記より状況を更新し、特典をお受け取りください ▼ 状況を更新しボーナスを受け取る クリックして専用ページへアクセス(即時反映) ※手続き期限:本メール受信より【48時間以内】 - 期限内に手続きが完了しない場合、セキュリティ保護の観点からアカウントの一部機能(ポイント利用等)が一時的に制限される場合がございます。
- 上記のURLはお客様専用のセキュアリンクです。第三者への共有はお控えください。
- 手続き完了後、ボーナスポイントはお客様の残高へ即時加算されます。
| | | 2. メールヘッダー(Return-Path / Received)の深層解析 | |
メールの経由ルートを示す「Received」ヘッダー、および送信ドメイン認証の検証結果を深く掘り下げます。ここから、攻撃者がどのようなインフラを使用してスパムを配信したのかが浮き彫りになります。
| |
Received: from mail67.zhiliaoquan.com (zhiliaoquan.com [35.212.173.2])
| |
▼ 送信IPアドレス(35.212.173.2)の検証
メールを直接送り出してきたホストのIPは 35.212.173.2 です。このIP帯域は大手クラウドサービスのインフラに属しているケースが多く、攻撃者が使い捨てのVPS、あるいは乗っ取られたサーバーのインスタンスを踏み台にして配信している可能性が極めて高いと言えます。 ▼ SPFおよびDKIM認証が「Pass」している罠
ヘッダーを確認すると、Received-SPF: Pass、および有効なDKIM署名が確認できます。攻撃者が自ら用意した不正ドメイン zhiliaoquan.com(中国系の登録ドメインと推測される)において、正しくSPFレコードを設定しているため「ドメインの詐称はない」というPass判定が出ているに過ぎません。正規ブランドへのドメイン偽装コストすら省いた、極めて強引な配信手法です。
| | | 3. 誘導先URLの危険性とアクセス拒否(WAF)の現状 | |
メール本文内に仕込まれていたリンク先、すなわちユーザーの個人情報やクレジットカード情報を盗み取るために設置されたランディングページの動向を追跡しました。ここではセキュリティ製品とサーバー側の多層防御が確認できます。
| | [確認された誘導先フィッシングURL]
https://login.gmcczp.com/?ngjX1KrYc****&type=jrepoint
※セキュリティ保護および悪用防止のため、パラメータの一部を伏字(****)に加工しています。 | |
▼ トレンドマイクロ社による即時検知(第1の壁)
このURLへのアクセスを試みた際、エンドポイントセキュリティ製品(ウイルスバスター クラウド等)が即座に牙を剥き、「このWebサイトは、安全ではない可能性があります」として画面全体で警告を発生させ、ユーザーへの着弾を防いでいます。
| | | 【📸 スクリーンショット:ウイルスバスターによるブロック画面】 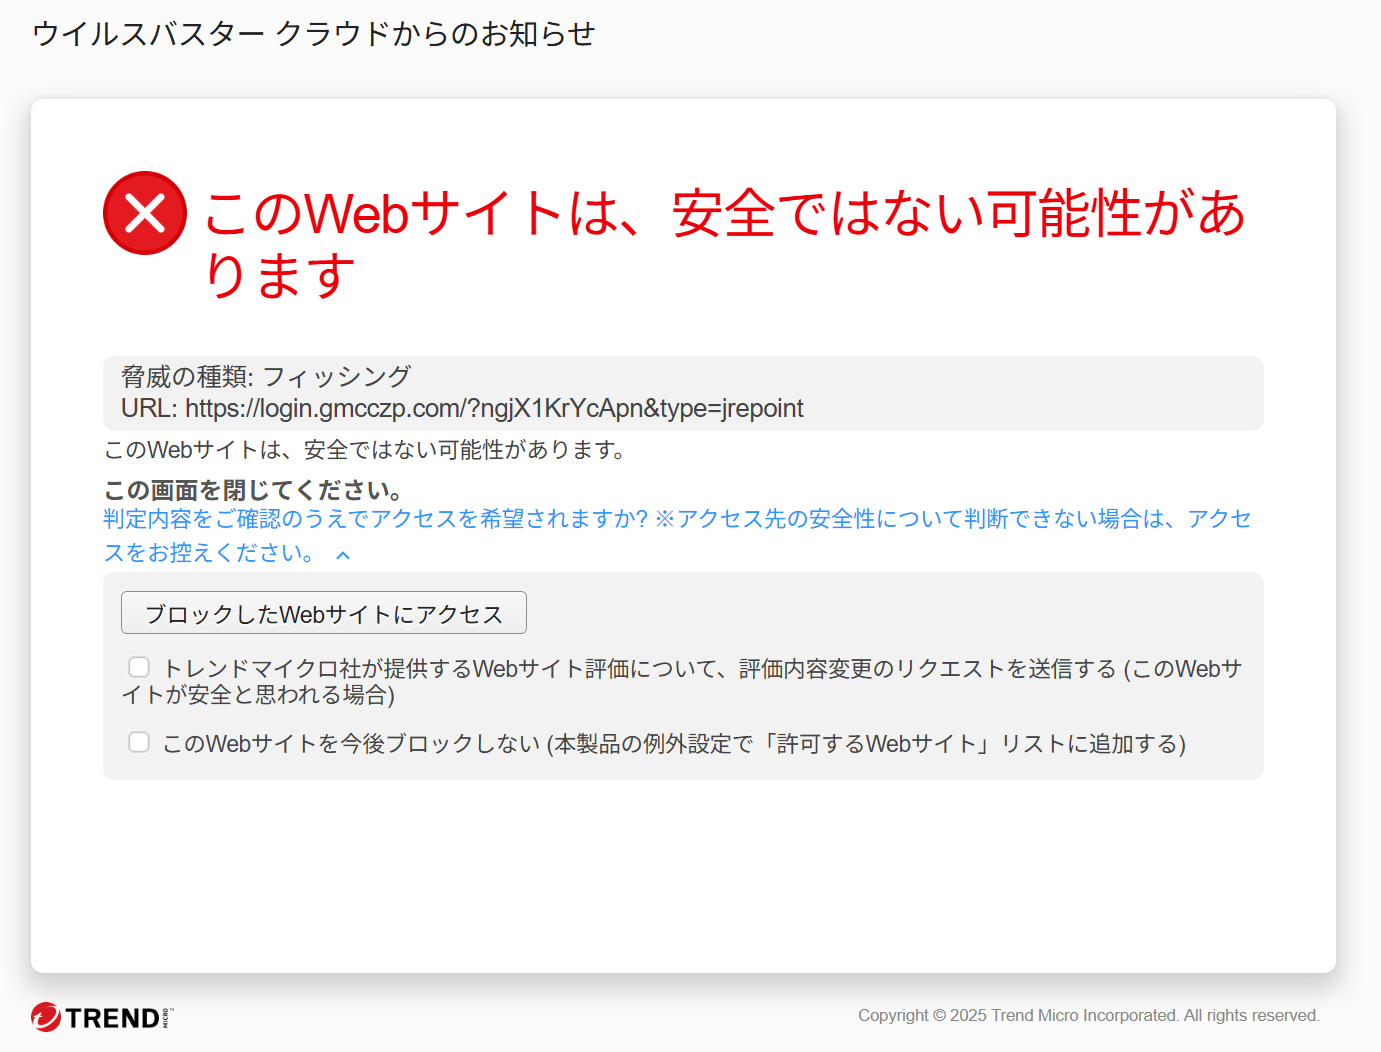
※脅威の種類「フィッシング」として即座にアクセス制限をかけている警告表示 | |
▼ ファイアウォール(WAF)による「アクセス拒否」(第2の壁)
さらに、セキュリティソフトの警告をバイパスした環境で当該URLの最深部を追跡した際の挙動です。画面上には「アクセス拒否 – リクエストがブロックされました」という無機質なエラーメッセージが出力されました。ホスティング事業者によってドメインがすでに凍結されたか、あるいはセキュリティアナリストの追跡を逃れるため攻撃者側がWAFによるアクセスフィルタリングを行っていると推測されます。
| | 【📸 スクリーンショット:詐欺サイト前段のアクセス拒否(WAF)画面】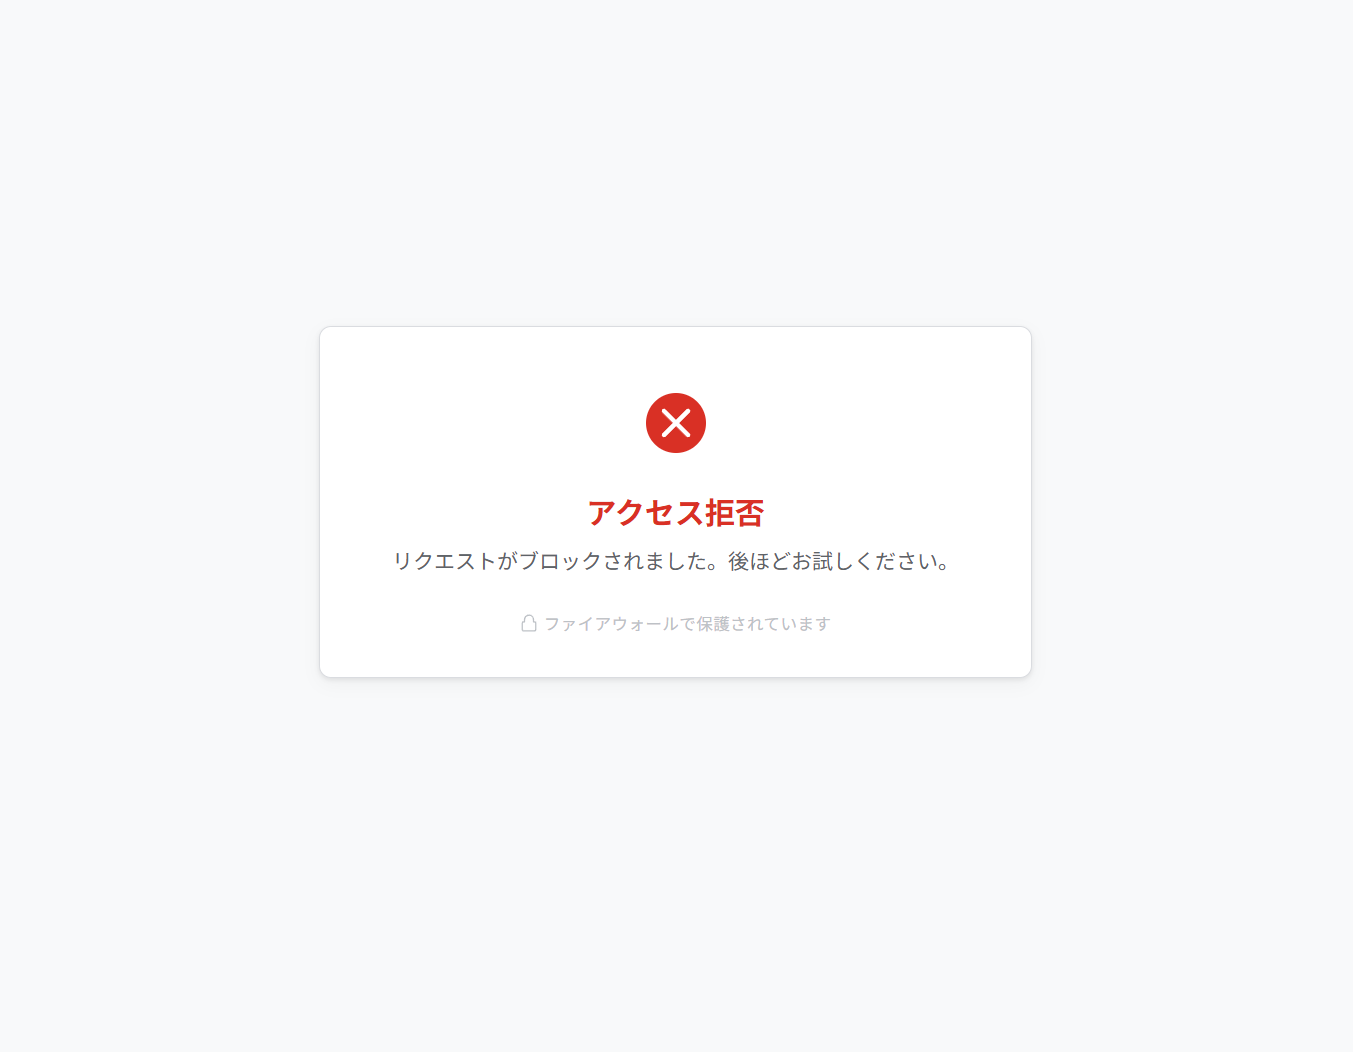
※「ファイアウォールで保護されています」と表示され、リクエストが遮断されている状態 | | | 4. 本文テキストに見られる不自然な表現と心理誘導 | | | 1. | 送信者名の不自然なブランク(”J RE POINT”): なぜかJとRの間に半角スペースが挿入されています。これはスパムフィルターの検知を機械的に回避しようとした工作の痕跡です。 | | | 2. | 恐怖と利益の「飴と鞭」による煽り: 「アカウント機能制限」という恐怖を植え付ける一方で、「ボーナスポイント進呈」という甘い罠を並べ立てて、冷静な判断力を奪おうとしています。 | | | 3. | 【48時間以内】という不当な時間制限: 受信者に周囲へ事実確認を行う時間を与えないよう、短い期限を切ってパニック状態でのクリックを誘発させようとしています。 | | | 5. まとめ・被害に遭わないための鉄則 | |
今回の「JRE POINT」を騙るフィッシングメールは、送信元ドメインの偽装が極めて杜蒜であり、技術的な追跡難易度は低い部類に入ります。しかし、スマートフォンなどで件名と本文の一部だけを注視してしまった場合、うっかりリンクを踏んでしまうリスクは常に残ります。 被害を完全に防ぐための対策は極めてシンプルです。メール内のリンクから直接アクセスすることは絶対に避け、ポイントの確認やアカウントステータスの確認を行う際は、必ず事前にブックマークした正規の公式サイト、または公式スマートフォンアプリからログインする習慣を徹底してください。
| | | | | © 2026 Heartland-Lab All Rights Reserved.|サイバーセキュリティレポート | |
🛡️ Heartland 管理者が推奨する「究極の対策セット」
① 【最強の物理防壁】YubiKey 5 NFC 🔑
パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。
Amazonで詳細を見る
② 【定番の安心】ウイルスバスター クラウド 3年版 🛡️
巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。
Amazonで詳細を見る