『詐欺メール』「【My JCB】カードご利用確認」と、来た件
| 意味不明な本文 | ||||
| ※ご注意ください! 当エントリーは迷惑メールの注意喚起を目的とし、悪意を持ったメールをご紹介しています。 このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません! リンク先は正規サイトを模した完全コピーの偽サイトで、フォームにアカウント情報や クレジットカードの入力させそれらの情報を詐取します。 被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は ブックマークしてあるリンクを使うかスマホアプリをお使いになってログインするよう 心掛けてください! | ||||
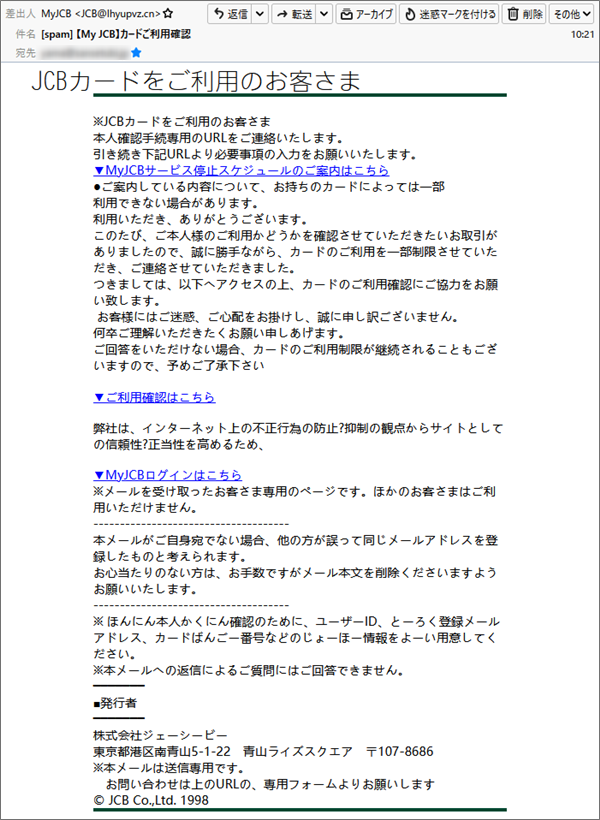
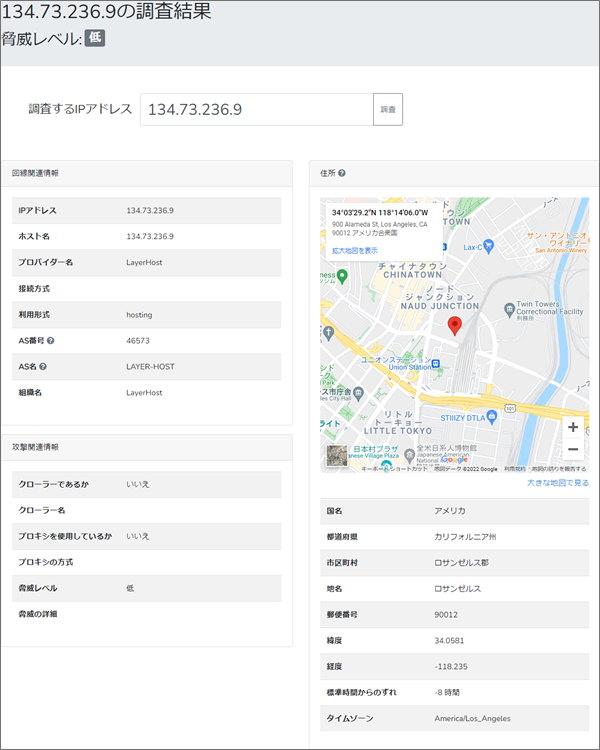
JCBの正規ドメインは”jcb.co.jp”またまたクレジットカード会社を騙ったフィッシング詐欺メールが届きました。 では、メールのプロパティーから見ていきましょう。 件名は 差出人 メールはリトルトーキョー付近から?!では、このメールのヘッダーソースを確認してみたいと思います。
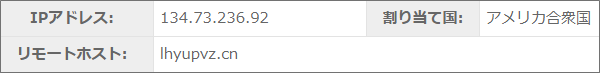
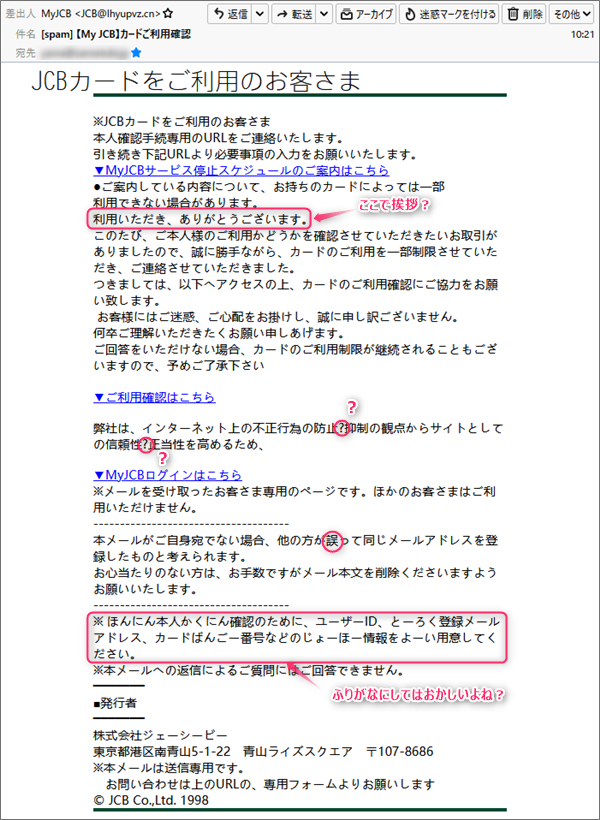
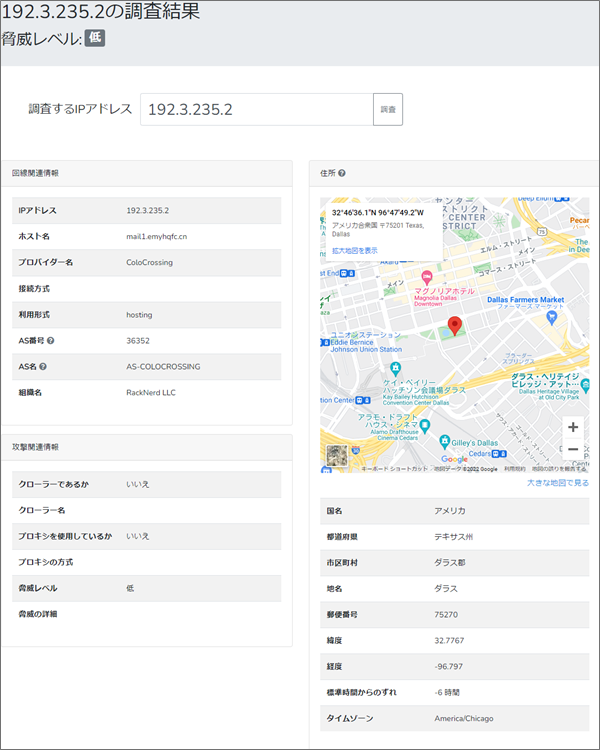
差出人のメールアドレスで使われていたドメインは”lhyupvz.cn”でした。 では、この”Received”にあったIPアドレスを使ってそのサーバーの情報を拾ってみます。 「ばんごー番号などのじょーほー情報」??では、本文です。 まず、このメールには、宛名がありません。 この本文の最大の特徴は、赤線で囲った部分。
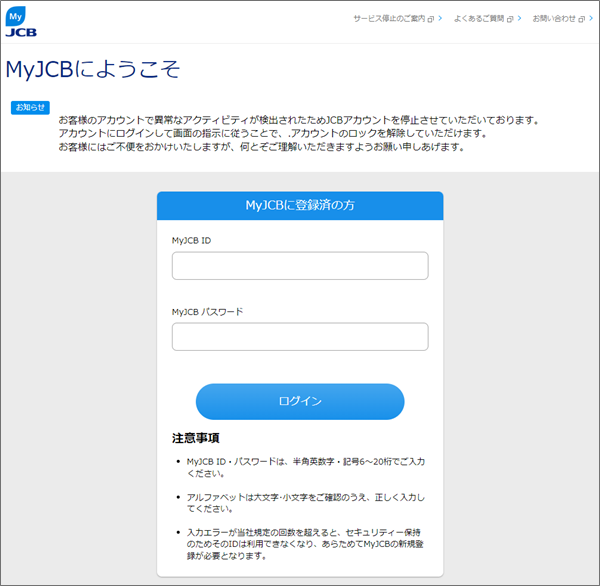
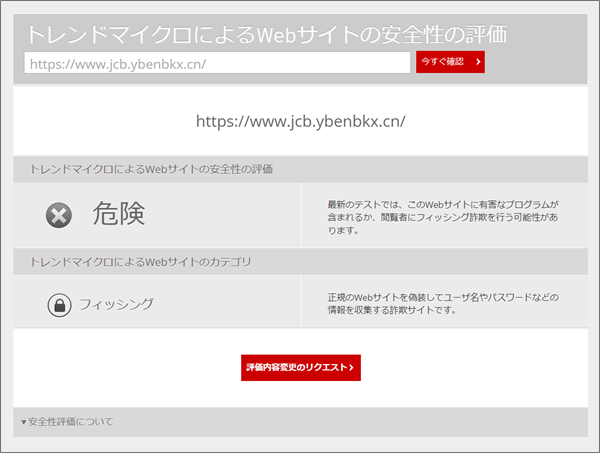
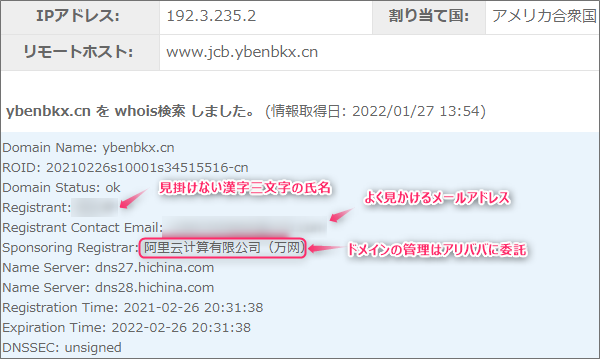
何でしょうこれは?振り仮名にしては、漢字との位置関係が逆だし、番号を”ばんごー” さて、前置きが長くなってしまいましたが、ここからは、詐欺メールの最大の特徴である まずは、このリンク先の危険をトレンドマイクロの「サイトセーフティーセンター」で 次に、このURLで使われているドメインは”jcb.ybenbkx.cn”について調べてみました。 このドメインを割当てているIPアドレスは”192.3.235.2” 危険と言われるサイト、行くなと言われると言ってみたくなるのが人情と言うもの。 見事なMyJCBのコピーサイトです。 まとめJCBを騙っておきながらの中国ドメインのメールアドレスを使い、本文は怪しげな いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^; |

こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析 3.3k件のビュー
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも 1.1k件のビュー
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった 1.1k件のビュー
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体 1.1k件のビュー
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった 886件のビュー
🛡️ Heartland 管理者が推奨する「究極の対策セット」
迷惑メール【My JCB】カードご利用確認,IPアドレス,jcb.co.jp,jcb.ybenbkx.cn,lhyupvz.cn,Message ID,MyJCB,Received,Return-Path,Site Safety Center,SMS,SPAM,コピーサイト,サイトセーフティーセンター,サイバーアタック,サイバー犯罪,ジャンクメール,ダラス,ドメイン,トレンドマイク,トレンドマイクロ,なりすまし,フィッシング詐欺,ヘッダーソース,メール,リトルトーキョー,ワードサラダ,中国ドメイン,偽サイト,完コピ偽サイト,拡散希望,注意喚起,第三者不正利用,著作権法違反,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要
Posted by heart