「Spotify – お支払い方法の確認が必要です」は詐欺メール!メンバーシップ期限切れは嘘|見分け方と対処法
通勤や通学の電車の中、家事や作業のおともに、音楽や配信番組を聴くのが日課という方も多いと思います。そんな毎日の楽しみを「止めますよ」とおどかすメールが、日曜のお昼に届きました。
HEARTLAND-LAB SECURITY RESEARCH UNIT|調査レポート
「Spotify」を装う詐欺メール
「お支払い方法の確認が必要です」
メンバーシップの期限切れを理由に「更新」を迫り、偽のログイン画面へ誘導します。入力したメールアドレスとパスワードを盗まれるおそれがあります。
危険度:★★★☆☆ (ログイン情報を盗む手口/アカウント乗っ取りのおそれ)
| 受信 | 2026年11月8日(日)12:49頃(日本時間) |
| 件名 | Spotify – お支払い方法の確認が必要です |
| 差出人の表示 | 「Spotify」(メールアドレスの部分が壊れており、メールソフトに「MISSING_MAILBOX」と表示) |
| 送信元IP | 5.185.151.166(ポーランド・ワルシャワ。携帯回線事業者のアドレスで、ip-sc.netでは脅威レベル「高」) |
| 送信サーバーの名乗り | secure.net(送信側が名乗っただけで、Spotifyとは無関係です) |
| SPF | none(送信元を確認するための記録がありません) |
| DKIM | 署名なし |
| 誘導先 | 短縮URL hxxps://tr.ee/LwXMZn → desklinkmax.com(偽の人間確認画面 → 偽のログイン画面) |
| 添付ファイル | なし(本文に埋め込まれたロゴ画像のみ) |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールはSpotifyからのものではありません。詐欺メールです。
「更新する」のボタンは押さないでください。すでに押してしまった方も、落ち着いて、このあとの対処法をご覧ください。
1. 届いたメールの中身
メンバーシップの期限が切れた、と告げて「今すぐ更新を」と迫る内容でした。本文はこのとおりです。
件名:Spotify - お支払い方法の確認が必要です

こんにちは、

アカウントメンバーシップの更新が必要です

メンバーシップの有効期限が切れており、まもなくアクセスがブロックされます。
サービス中断を避け、すべての機能を引き続きご利用いただくために、
今すぐメンバーシップを更新してください。

アカウントを必ず復元してください。サブスクリプションをキャンセルしたい場合は、
サイト上で手動でキャンセル手続きを行ってください。いつでもキャンセル可能です。

7日前にリマインダーをお送りしました。

[こちらから更新する] → hxxps://tr.ee/LwXMZn

Spotifyアカウントへのログインでお困りになる前にご安心ください。
私たちがサポートいたします。上のボタンをクリックして、
サブスクリプションを更新してください。

このリンクは2日間有効です。

引き続き最高の時間をお楽しみください。
Spotify チーム
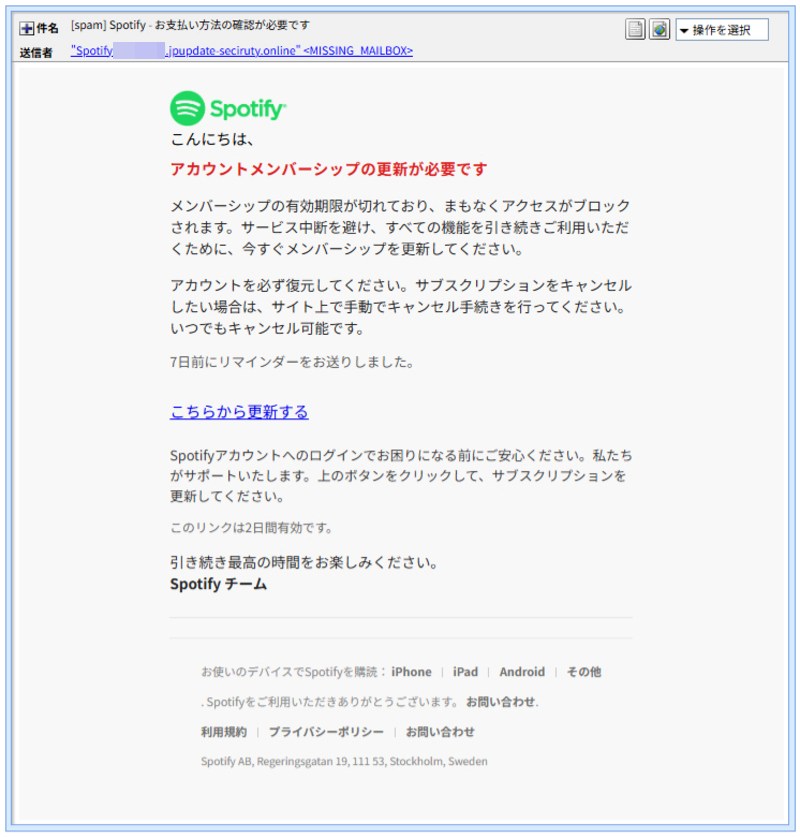
▲ 実際に届いたメールの画面(差出人欄の一部は伏せています)。ロゴも配色も、Spotifyによく似せてあります。
一見すると自然ですが、よく読むと、おかしな点がいくつもあります。
- 件名と本文がかみ合っていない。件名は「お支払い方法の確認」ですが、本文は「メンバーシップの有効期限切れ」の話です。
- 日本語が不自然。「アカウントを必ず復元してください」という言い回しや、更新を迫っておきながら同じ段落で「キャンセルしたい場合は手動で」と案内する矛盾は、機械翻訳のような印象です。更新させたいのか解約させたいのか、書いた本人も迷ったのかもしれません。
- 焦らせる仕掛け。「7日前にリマインダーをお送りしました」という作り話で、見落としたかのように思わせ、さらに「このリンクは2日間有効です」と期限を切って急がせています。
- 差出人欄が壊れている。メールアドレスの部分に「update-seciruty.online」という文字列が見えます。セキュリティ(security)のつづりを間違えているのは、ご愛嬌です。
- 本物らしく見せる工夫。メール下部のアプリ紹介や利用規約などのリンクは、Spotifyのもののように見えるアドレスです。ボタンの行き先だけが偽物という作りで、リンクをひとつずつ確かめても、見抜きにくくなっています。
2. 送信元を調べると
メールの送信元IPアドレスは5.185.151.166で、ポーランドの首都ワルシャワにある、携帯回線事業者のアドレスでした。ip-sc.netでは脅威レベルが「高」とされ、メールを狙ったサイバー攻撃の発信元として記録されています。なお、Spotifyの本社はスウェーデンの会社ですが、このメールの送信元はそれとは関係のない場所です。
メールに記録された送信時刻も、ポーランドと同じ時間帯(協定世界時+1時間)で書かれていて、送信元の所在地とつじつまが合います。ただし、IPアドレスの所在地は、送信者の本当の居場所とは限りません。乗っ取られた機器や、他人の回線が使われている可能性もあります。
■ 用語解説:SPF・DKIM(送信元の身分証のようなもの)
メールには、「本当にその会社から送られたものか」を確かめるための仕組みがあり、代表的なものがSPFとDKIMです。大手企業からの正規のメールは、通常この確認に合格します。今回のメールは、SPFの記録がなく(none)、DKIMの署名もありませんでした。身分証を何も持たずに名乗っているような状態です。
3. リンクの先で起きること
「こちらから更新する」のボタンは、短縮URL hxxps://tr.ee/LwXMZn になっていました。短縮URLは本当の行き先を隠せるため、詐欺でよく使われます。転送先をたどると、hxxps://www.desklinkmax.com/wp-content/plugins/SPTJP/ というアドレスにつながっていました。
このドメイン desklinkmax.com は、2026年8月6日、つまり約3か月前に登録されたばかりです。ネームサーバーはCloudflareで、向き先の104.21.31.62もCloudflareのものでした。ip-sc.netではカナダ・トロントと表示されますが、Cloudflareは世界中に拠点を持つ中継サービスなので、サイトの運営者や本当のサーバーの場所を示すものではありません。
アドレスの途中には、WordPress(サイト作成ソフト)の部品置き場に見える wp-content/plugins という文字列が入っています。ふつうのサイトの一部のように見せるための偽装か、別のサイトを悪用したものかは、今回の調査では判断できていません。ただ、ドメインが取得から約3か月と新しいことから、攻撃用に用意されたものの可能性もあります。
■ 手順1:偽の「人間確認」画面
リンクを開くと、最初に「人間であることを確認」という画面が出ました。「7 + 9 = ?」という足し算に答えさせるもので、画面の下には「reCAPTCHAとGoogleのプライバシーポリシーおよび利用規約によって保護されています」と書かれています。しかし、本物のreCAPTCHAは、足し算を解かせる仕組みではありません。見た目だけ、それらしく整えた偽の画面です。
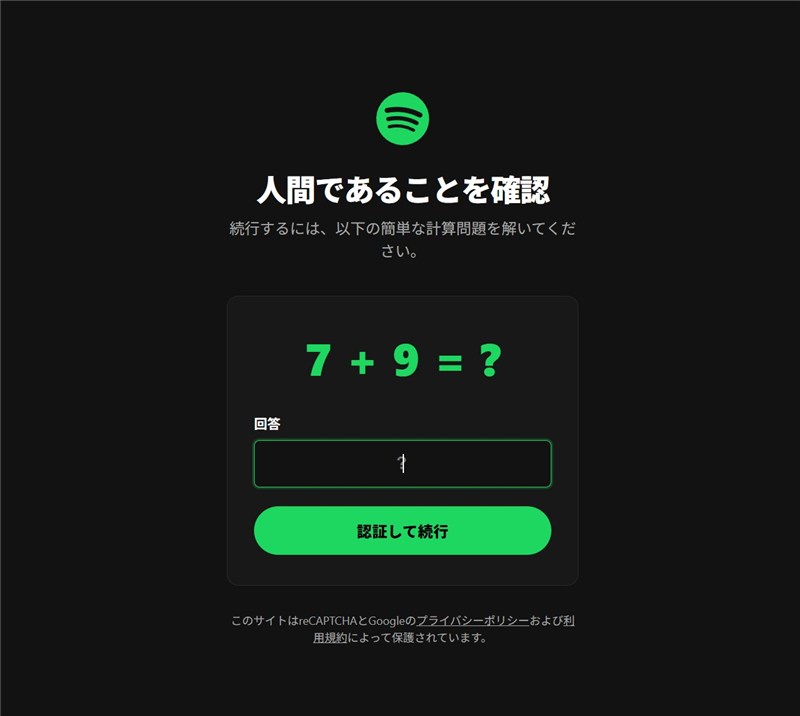
▲ リンク先で最初に表示される「人間であることを確認」画面。ただの足し算で、本物のreCAPTCHAとは別物です。
簡単な問題を挟むのは、安心感を与えるためや、自動で危険なサイトを調べるツールを通りにくくするためかもしれません(これは推測です)。
■ 手順2:偽のログイン画面
足し算に答えて進むと、「おかえりなさい」という、Spotifyのログイン画面によく似た画面が現れました。メールアドレスとパスワードを入力して「続行」を押す作りです。件名は「お支払い方法の確認」なのに、求められるのはログイン情報です。ここに入力した内容は、Spotifyではなく攻撃者に渡るおそれがあります。
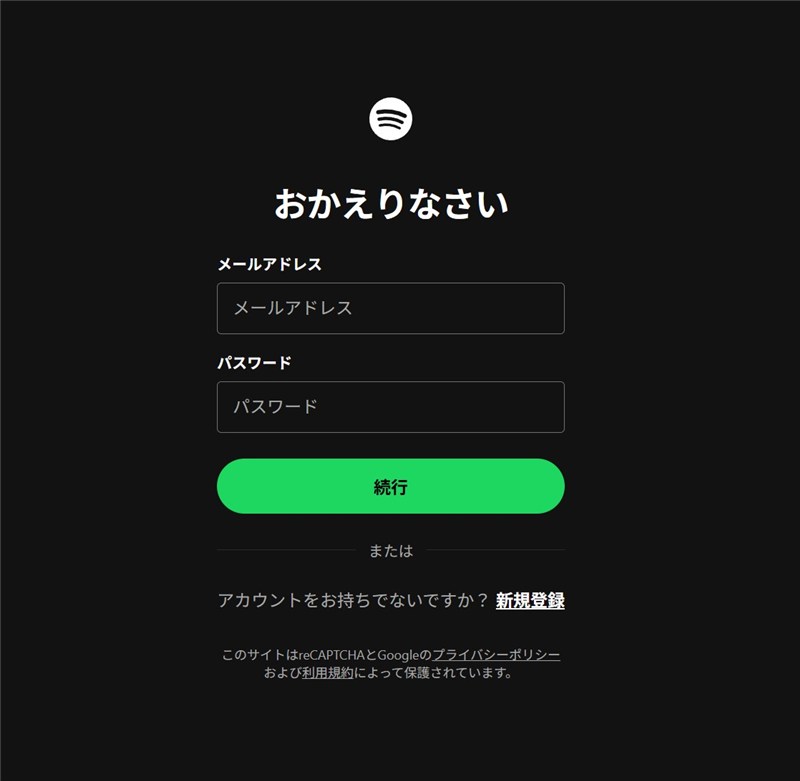
▲ 「おかえりなさい」と表示される偽のログイン画面。メールアドレスとパスワードを盗む作りになっています。
当サイトで確認できたのは、ここまでです。ログインのあとにカード情報の入力などを求める画面が続くのかどうかは、確認していません。また、パソコンとスマホで表示が変わるかどうかも、今回は確認できていません。
4. 注意点と対処法
サブスクリプションの「期限切れ」や「ブロック」と言われれば、誰でも不安になります。画面もよくできているので、入力してしまうのは無理もないことです。責められることではありませんので、落ち着いて、次のことを確認してください。
- メールの中のボタンやリンクは押さない。メールはそのまま削除する。
- メンバーシップの状況を確認したいときは、メールのリンクからではなく、ご自身のスマホのSpotifyアプリや、ブックマークした公式サイトから確認する。
- 「人間であることを確認」の画面や、メールから開いたログイン画面には、何も入力しない。
- 家族や知人にも、同じようなメールが届いたら無視するよう伝える。
■ もしログイン情報を入力してしまったら
- メールのリンクは使わず、公式アプリや公式サイトからSpotifyにログインして、すぐにパスワードを変更する。
- 同じパスワードを他のサービスでも使っている場合は、そちらも変更する。
- アカウントの設定に、ほかの端末のログインを外せる機能があれば使う。
- 支払い方法(カード)を登録している場合は、利用明細に覚えのない請求がないか確認し、あればカード会社へ連絡する。
- 不安が残る場合は、消費者ホットライン「188」や、警察の相談窓口「#9110」に相談する。
まとめ
「Spotify – お支払い方法の確認が必要です」は、詐欺メールです。
メンバーシップの期限切れという理由で「更新」を迫り、偽の人間確認画面から偽のログイン画面へ誘導して、メールアドレスとパスワードを盗もうとします。送信元には、身元を証明する記録もありませんでした。
ボタンは押さず、確認はいつものアプリやブックマークから。周りの方にも教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net