『詐欺メール』Amazonから「【重要】ログイン状況のご確認」と、来た件
あれもこれも偽装
※ご注意ください!
当エントリーは迷惑メールの注意喚起を目的とし、悪意を持ったメールを発見次第
できる限り迅速にをもっとうにご紹介しています。

このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取しようとします。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!

第三者不正利用を騙る

アマゾンを騙った詐欺メールは本当に多いもので皆さんもうんざりしていることと思います。
今朝もまた、アマゾンを名乗り不正ログインを理由にリンクへ誘いこむユーザーアカウントを
盗み取ろうと目論むフィッシング詐欺メールが何通か届いております。
今回は、その中で新種が1通ありましたのでご紹介しようと思います。

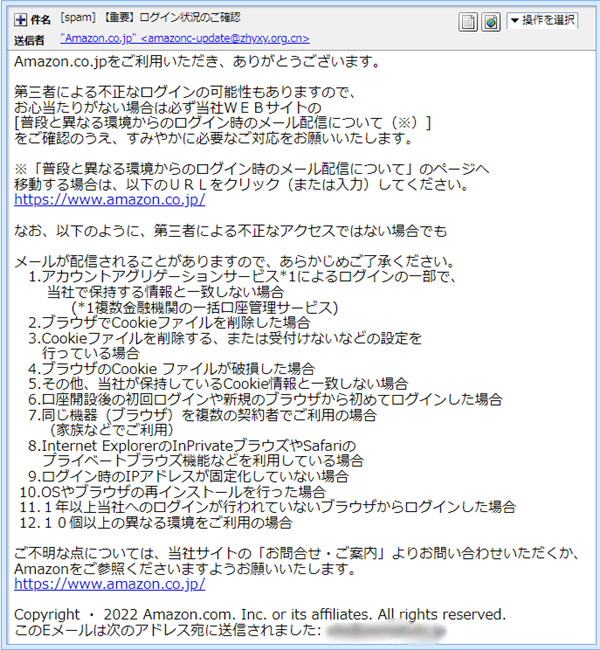
では、メールのプロパティーから見ていきましょう。

件名は
「[spam] 【重要】ログイン状況のご確認」
このメールには既に”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。

差出人は
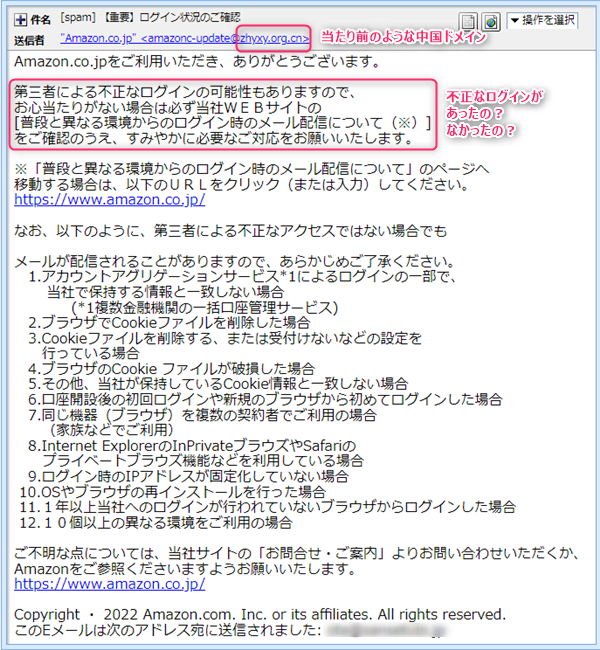
「”Amazon.co.jp” <amazonc-update@zhyxy.org.cn>」
承知の上でやっているのでしょうが、簡単イン偽装できるはずなのになぜ”Amazon.co.jp“を
名乗っているのにメールアドレスがアマゾンのものではないのでしょうか?
一度ひざを突き合わせてきちんと理由を聞いてみたいものです。(笑)
それ以前に”amazonc-update@zhyxy.org.cn”ってメールアドレスもウソかも知れませんよ!
その辺りも含めて次の項で確認してみたいと思います。


存在しないドメインからのメール?!

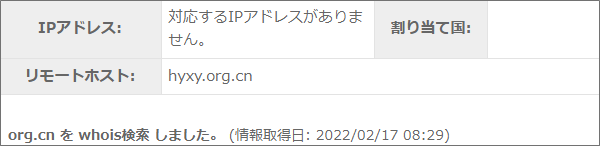
差出人のメールアドレスに使われていたドメインは”zhyxy.org.cn”
このドメインは本当に使われているものなのでしょうか?
確認してみると、どうやらこのドメインは現在未使用のようです。
と言うことは、この差出人はメールアドレスを偽装してこのメールを送ってきたようです。

では、このメールのヘッダーソースを確認し調査してみます。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「<amazonc-update@zhyxy.org.cn>」

”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。

Message-ID:「<09151A69CF4259BD1B643A5442DECB2E@tncz>」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from tncz (unknown [113.70.183.206])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

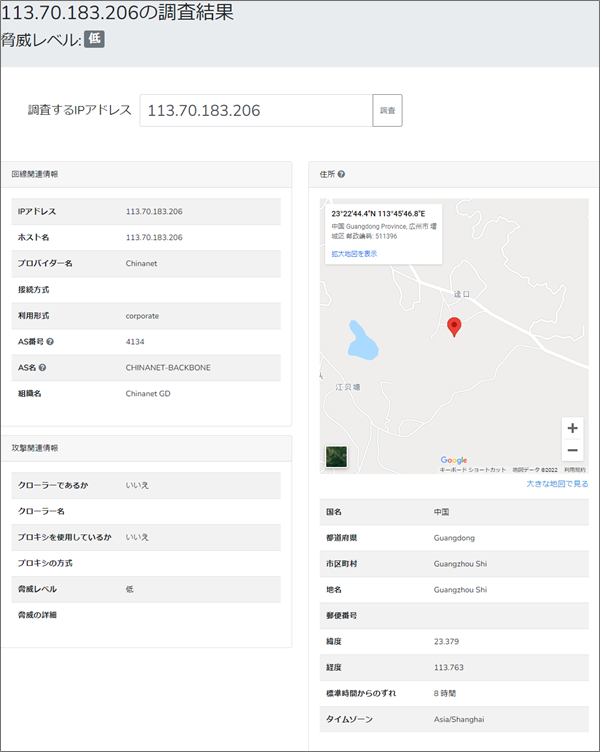
では、この”Received”にあったIPアドレス”113.70.183.206”を使ってそのサーバーの情報を
拾ってみます。

出てきたのは香港の北西部にある広州市の地図。
この付近に置かれたメールサーバーを利用してこのメールを発信したようです。


リンク偽装発覚!

では本文です。

このメールの書き方ですと、根拠が何も書かれていないので不正ログインがあったわけでは
なくあったかもしれないってニュアンスで妙にあやふやな感じのするメールです。
そのくせ不正利用に誤解される項目が12項にも渡って箇条書きにされています。

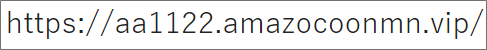
参照しろと書いてあるのはアマゾンのトップページのURLですが、もちろんこれも偽装。
実際に接続されるURLはこちらです。

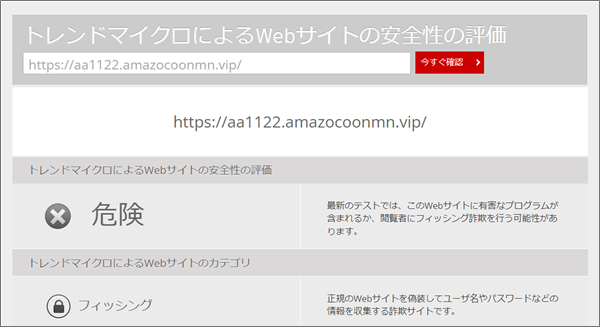
まずは、このサイトの危険性についてトレンドマイクロの「サイトセーフティーセンター」で
確認してみるとこのように出ました。

安全性の評価は「危険」とされていてその理由は「正規のWebサイトを偽装してユーザ名や
パスワードなどの情報を収集する詐欺サイトです。」と書かれています。
やはりリンク先は危険なフィッシング詐欺サイトのようです。

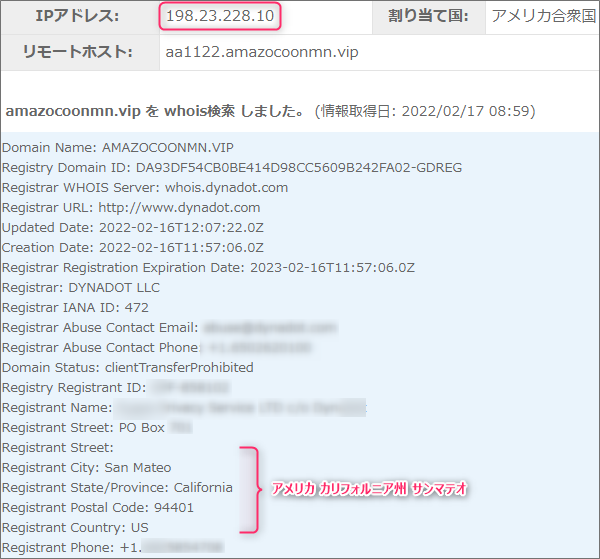
使われているドメインはサブドメインも含めて”aa1122.amazocoonmn.vip”
このドメインは誰の持ち物でどこで使われているものなのでしょうか?
これもきちんと調べておきましょう。
まずは持ち主から。

「アメリカ合衆国カリフォルニア州サンマテオ」にある企業がその持ち主です。
割当てているIPアドレスは”198.23.228.10 ”
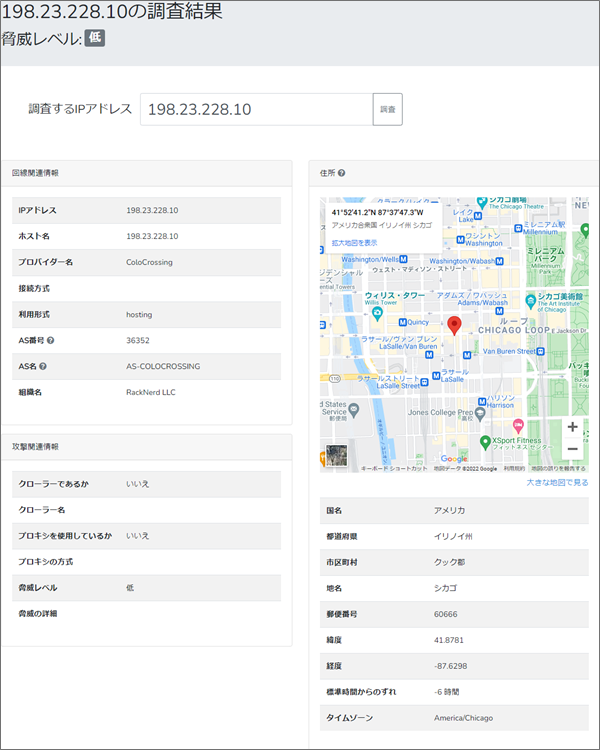
このIPアドレスを元にその割り当て地を確認してみます。

表示されたのはアメリカイリノイ州シカゴの地図。
利用されているプロバイダーは「ColoCrossing」です。
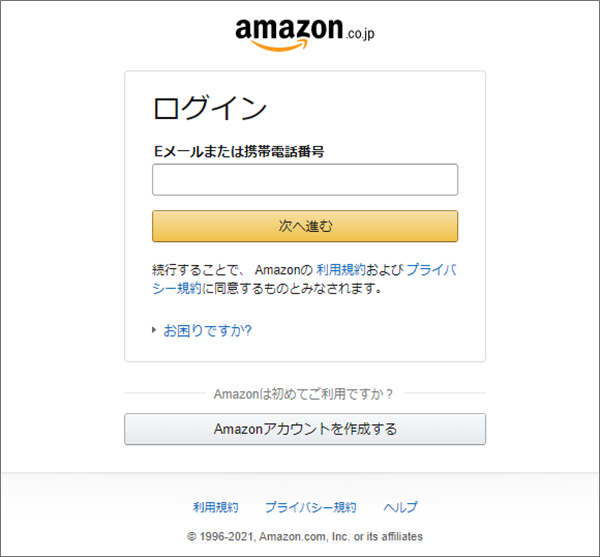
この地で運営されているのはこんな感じのアマゾンの偽サイトです。

本物そっくりなのは、サイトが簡単にダウンロードできてしまうから。
何かの対策をしないと偽サイトが横行してどれが本物なのか分からなくなってしまいます。


まとめ

私には見飽きて何の変哲も無くなってしまったアマゾンを騙ったフィッシング詐欺メール。
でも、SNSなどを見ているとまだまだ騙されて被害に遭う方は後を絶たないようです。
非力ながらこれ以上に被害に遭われる方が増えないように新種が見つかったらできる限り早く
皆さんにお知らせしたいと思っています。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る