HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『詐欺メール』「『Ciseaux de Tailleur』にお問い合わせありがとうございます。」と、来た件
2022年2月7日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

2日連続で
※ご注意ください!
当エントリーは迷惑メールの注意喚起を目的とし、悪意を持ったメールを発見次第
できる限り迅速にをもっとうにご紹介しています。

このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取しようとします。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
目次
  • 1. 仕立て屋のはさみ?!
  • 2. リンク先はロシアのアダルトサイト
  • 3. まとめ

仕立て屋のはさみ?!

昨日ご紹介した「ヒノキ建設」を装い、問い合わせの確認メールを騙ったフィッシング詐欺
メールは、マルウェアーが埋め込まれたエロサイトへ誘いこむものでした。
一夜明けて今朝は、同じような内容のメールが届いております。

では、メールのプロパティーから見ていきましょう。

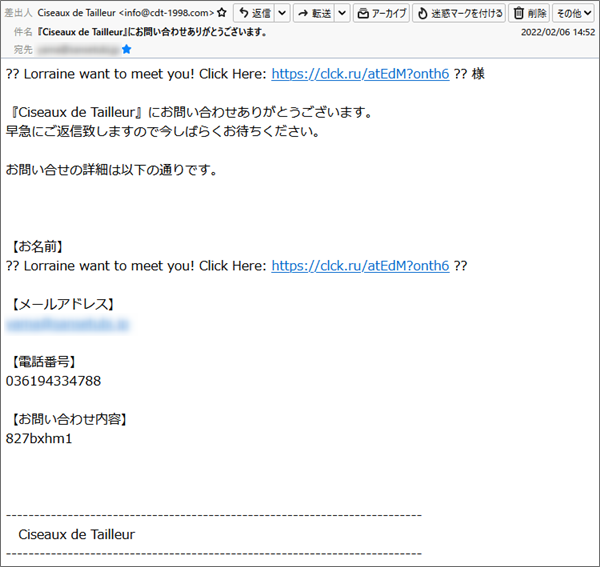
件名は
「『Ciseaux de Tailleur』にお問い合わせありがとうございます。」
このメールは明らかにフィッシング詐欺メールなのに、いつも付いてる”[spam]”とスタンプが
付けられていません。
うちのサーバー時々チョンボするんですよね。。。(;^_^A
もちろん私は、どこにも問合せした記憶はありません。

差出人は
「Ciseaux de Tailleur <info@cdt-1998.com>」
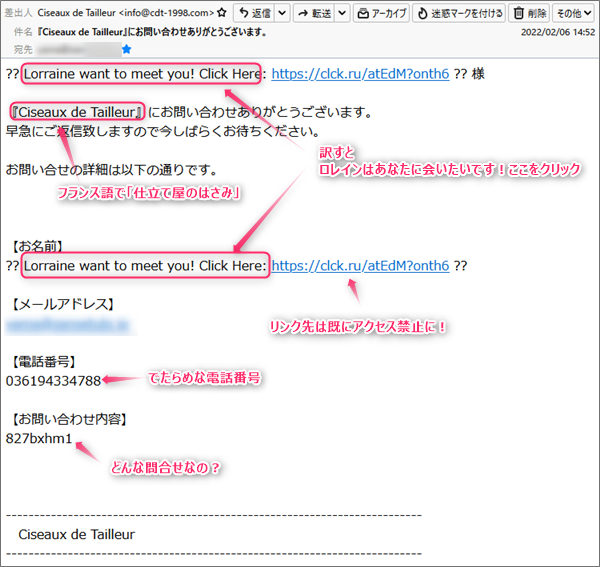
「Ciseaux de Tailleur」とは、フランス語で「仕立て屋のはさみ」と言う意味だそうです。
このメールアドレスは偽装されている可能性が大!

では、このメールのヘッダーソースを確認し偽装かどうか調査してみます。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「<caako717@users004.phy.heteml.jp>」

”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
普通なら、差出人と同じアドレスになるはずですが…
この時点で、差出人のメールアドレスにあるドメイン”cdt-1998.com”と異なる
ドメインが使われたメールアドレスが記載されていますよねから偽装であることが
容易に判断できます。

Message-ID:「<e73d8a19d01bd333a42fe064be2c5dcd@cdt-1998.com>」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from users004.phy.heteml.jp (users004.phy.heteml.jp [157.7.44.142])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

”Return-Path”と”Received”に書かれているドメインは同じものでしたので恐らくこの
差出人の本当のメールアドレスドメインは”users004.phy.heteml.jp”で割当てている
IPアドレスは”Received”に書かれている”157.7.44.142”です。
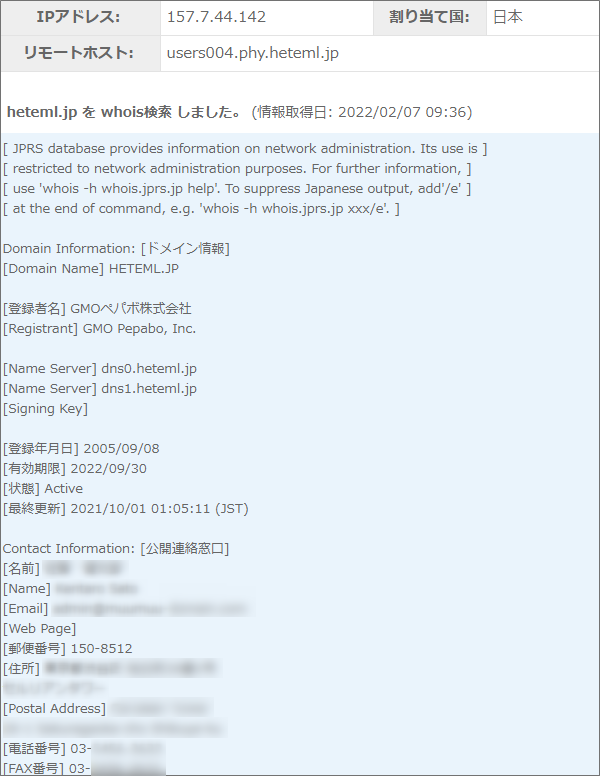
では、この”Received”にあったIPアドレスを使って、持ち主とそのサーバーの情報を
拾ってみます。

ぼかしてありますが、どうやらこのドメインはムームードメインが管理している模様。
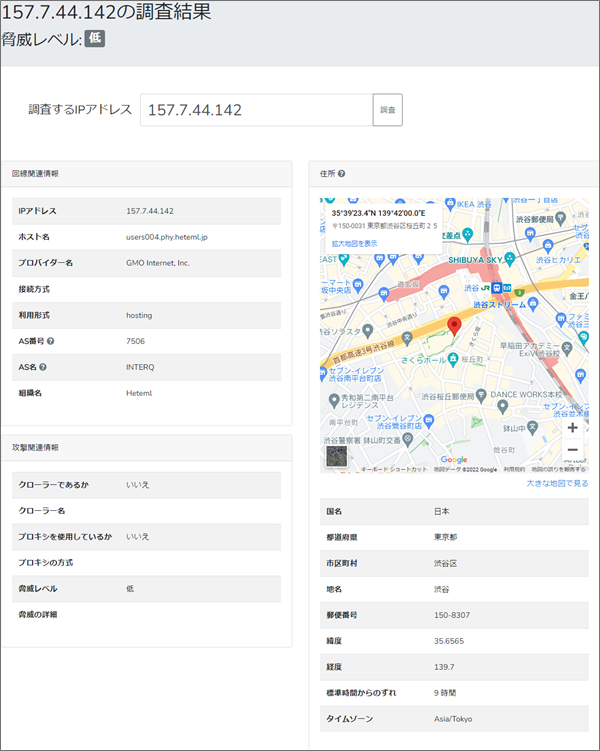
そしてこのIPアドレスは、GMO系のプロバイダー「INTERQ」が所有するもので所在地を
調べると「東京都渋谷区桜丘町」
これはINTERQのサーバー位置かも知れません。

ただし、この”users004.phy.heteml.jp”ってドメインももしかしたら乗っ取られたものかも
知れませんので、一概に差出人ご本人の持ち物とは限りませんので悪しからず。


リンク先はロシアのアダルトサイト

では、本文です。

文頭とお名前のところに書かれているのはなぜだか英文で
「?? Lorraine want to meet you! Click Here:」
と書かれています。
訳すと「ロレインはあなたに会いたいです!ここをクリック」
そんな名前ありますかいな?
メールアドレス以外は全てでたらめで「お問い合わせ内容」なんか「827bxhm1」って
パスワードのような文字が書かれています。

このメールには、頭とお名前のところにリンク先が直書きされています。
そのリンク先のURLがこちらです。

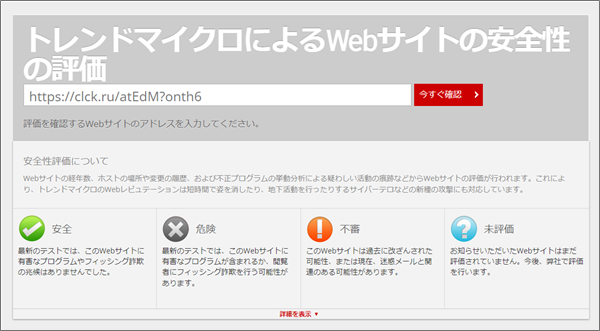
これって昨日ご紹介したフィッシング詐欺メールと同じドメインですね。

このサイトの危険度をトレンドマイクロの「サイトセーフティーセンター」で確認した
ところ「安全」と表示されました。

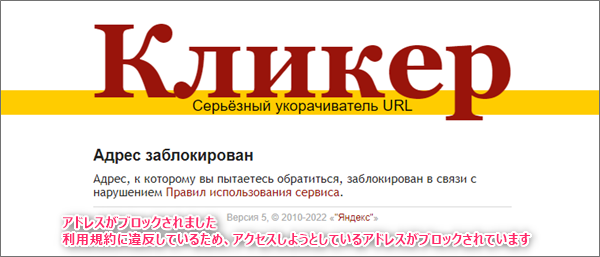
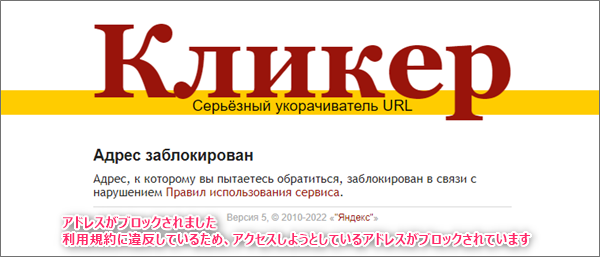
それもそのはず、このサイトは既にアクセスできなくなっていました。

サイトは、ロシア語でこのように書かれています。
「アドレスがブロックされました利用規約に違反しているため、
アクセスしようとしているアドレスがブロックされています。」

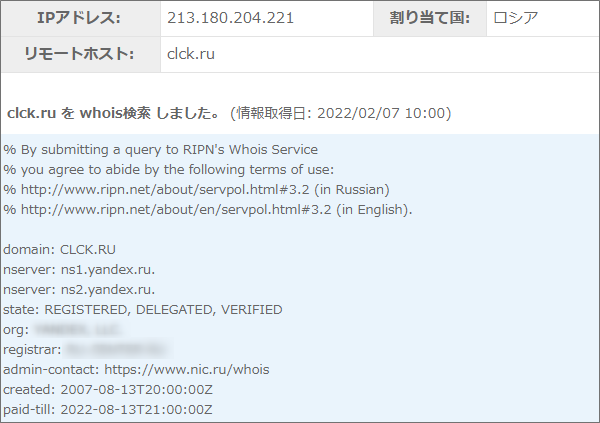
サイトはブロックされていてもドメインは生きています。
では、ここで使われているドメイン”clck.ru”について調べてみました。

”.ru”は、ロシア連邦の国別コードトップレベルドメイン。
”created: 2007-08-13T20:00:00Z”と書かれているのでずいぶん昔から使われているようです。
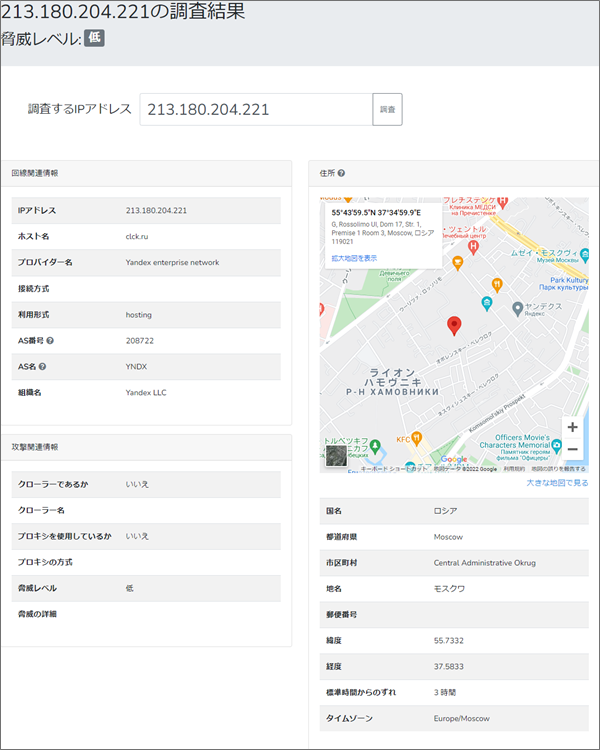
割り当ているIPアドレスが”213.180.204.221”と言うことなので、このIPアドレスの所在地を
確認してみました。

プロバイダーは、ロシアにある「Yandex LLC」で、このIPアドレスの所在はモスクワ。
もちろんこのドメインも乗っ取られたものの可能性もあります。
サイトはブロックされましたが、昨日のリンク先からすると、このURLもリダイレクトされ
他のマルウエアが仕込まれたエロサイトにつながったと思います。


まとめ

2日連続でのアダルトフィッシング詐欺メールでしたね。
この感じからすると、しばらく続くかもしれんせんので注意が必要です。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メールcdt-1998.com,Ciseaux de Tailleur,clck.ru,INTERQ,IPアドレス,Lorraine want to meet you!,Message ID,Received,Return-Path,Site Safety Center,SMS,SPAM,users004.phy.heteml.jp,Yandex,アダルト,エロサイト,お問い合わせありがとうございます,サイバーアタック,サイバー犯罪,スミッシング,ドメイン,なりすまし,フィッシング詐欺,ヘッダーソース,マルウェア,モスクワ,ロシア,ワードサラダ,乗っ取り,仕立て屋のはさみ,偽サイト,拡散希望,注意喚起,渋谷区桜丘町,第三者不正利用,著作権法違反,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』「【ジャックスカード】重要なお知らせ」と、来た件
Next
『詐欺メール』hinokikensetsuから「お問合せありがとうございます」と、来た件
Prev

関連記事

Thumbnail of related posts 000

『詐欺メール』「お支払い情報が使えません」と来た件

無意味な半角スペースの理由は? !ご注意! 当エントリーは迷惑メールの注意喚起を ...

Thumbnail of related posts 133

「更新手続きに伴う『お客様情報』確認のお願い」はセゾンカード詐欺!文中の中国語ミスと、同日の別ドメイン詐欺との「URLトークン一致」が示す正体

HL-META: date=2026-09-26 | brand=セゾンカード ...

Thumbnail of related posts 007

『詐欺メール』『【チケットぴあ / PIA】サービス制限回避のためのご案内』と、来た件

★詐欺メール解体新書★ スマホやタブレットが普及し増々便利になる私たちが生活する ...

Thumbnail of related posts 037

『詐欺メール』『リそなカード2025年3月お支払い金額のご案内』と、来た件

★フィッシング詐欺メール解体新書★ スマホやタブレットが普及し増々便利になる私た ...

Thumbnail of related posts 160

『詐欺メール』『vpassアカウントのセキュリティ確認と情報更新のお願い』と、来た件

  ★フィッシング詐欺解体新書★ スマホやタブレットが普及し増々便利に ...

この記事のトラックバックURL

サイト内検索

Google検索

カレンダー

2026年10月
日 月 火 水 木 金 土
 123
45678910
11121314151617
18192021222324
25262728293031
« 9月    

アーカイブ

カテゴリー

Thumbnail of new posts 094

2026年10月12日 : U-NEXT

「U-NEXT月額サービスのお支払いについてのお願い」は偽メール|決済失敗を装い偽ログイン画面へ誘導

HL-META: date=2026-10-12 | brand=U-NEXT ...
Thumbnail of new posts 161

2026年10月12日 : 三井住友カード

「三井住友カード USJ貸切イベントご招待 当選のご案内」は偽メール|Vpassの偽ログイン画面へ誘導

HL-META: date=2026-10-11 | brand=三井住友カード ...
Thumbnail of new posts 017

2026年10月12日 : eプラス

「e+plus決済情報の再確認・更新手続きのご案内」はイープラスの偽メール|PCはGoogle、スマホは偽ログイン画面

HL-META: date=2026-10-10 | brand=イープラス | ...
Thumbnail of new posts 001

2026年10月12日 : アメリカン・エキスプレス

【AMEX偽メール】件名「リワードポイントのご連絡」5000ポイント付与は詐欺|偽ログイン画面を確認

HL-META: date=2026-10-12 | brand=アメリカン・エ ...
Thumbnail of new posts 194

2026年10月12日 : 本人確認

「給与・退職手当計算の不整合に伴うデータ再確認のお願い」は詐欺メール|社内ポータルのリンク先がなぜかGoogle

HL-META: date=2026-10-12 | brand=社内経理部 | ...

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP