『詐欺メール』『【じゃらんnet】ご利用ありがとうございました。』と、来た件

★フィッシング詐欺メール解体新書★
「生成AI」が普及し増々便利になる私たちが生活する世の中。
詐欺師もこれを逃すはずが無く、怪しいメールにも生成AIが浸透しつつあり
最近では片言の日本語ではなく、違和感のない流暢な言葉を使うメールが多くなりました。
このブログは、悪意を持ったメールを発見次第できる限り迅速にご紹介し
一人でも被害者が少なくすることを願い、怪しく危険なメールを見破る方法の拡散や
送信者に関する情報を深堀し注意喚起を促すことが最大の目的です。
ここにきてようやくホスティングサービスも重い腰を上げセキュリティ強化に取り組みだしたようで
2025年9月より悪質なサイトの取り締まりを強め、多くの詐欺サイトがその対象となり
生まれては直ぐに遮断されるを繰り返しイタチごっこの様相を呈してきました。
当方もサイトに息があるうちにできる限り迅速にご紹介しようと思ってはいますが
掲載する時点で既に閉鎖や接続遮断に追い込まれているサイトが多いのが現状。
この後、最終的にこのメールにつけられたリンクまで調査しますが、これらの理由により
既にリンク先は機能を停止している可能もありますのでご了承ください。
もし気が付かずに詐欺サイトログインしてしまった場合は、まず落ち着いてできる限り早く
パスワードの変更やクレジットカードの利用停止を行ってください。
いつもご覧くださりありがとうございます!
☆当サイトでは、今の観点から不審なメールであるかどうかを解析して行きます☆
- 件名の見出しを確認
- メールアドレスのドメインを確認
- 宛名を確認
- リンク先のドメインを確認
できる限り分かりやすく説明していいます。
最後までお読みいただても5分~10分程度ですのでごゆっくりご覧ください。
最初に1点だけ以下の件ご了承ください。
本来ならメールの本文を画像でお見せする方が分かりやすいかも知れませんが、全てを画像化してしまうとGoolgeなどのキーワード検索に反映されず、不審なメールを受取って不安で検索される方に繋がらない可能性が高くなります。
できる限り沢山の方に見ていただき情報が拡散できるようにあえて本文を丸々コピペしてテキストにてできるだけ受け取ったメールに近い表現にした上で記載しています。
では、進めてまいります。
前書き
「じゃらん」から突然「じゃらんnetをご利用いただき、ありがとうございました」とメールが来ました。
あれ?
私、どこかで宿泊したっけ?
宿泊期間が2025年10月09日 ~ 2025年10月10日と書いてあるんで昨夜のようです。
誰かが私を騙って宿泊したとか?
いやいや、それはないでしょう…
今回は、そんな「株式会社リクルート」が運営する 旅行情報・予約サービス「じゃらん」に成り済ます不審なメールのご紹介となります。
では、詳しく見ていくことにしましょう。
以下、そのメールです。
※テキストだけコピペしてありますので、性質上文字化け等はご容赦ください。
メール本文
ここから本文
↓↓↓↓↓↓
件名:[spam] 【じゃらんnet】ご利用ありがとうございました。
送信者:じゃらんnet 予約サービス <rrmspju@pmac.jp>
 【じゃらん】ご利用ありがとうございました
**** 様
この度は、じゃらんnetをご利用いただき、ありがとうございました。
ホテルプラザ勝川 のご利用はいかがでしたか?
今回利用した宿・ホテル

今回加算予定のポイント

今回加算予定のスコア

↑↑↑↑↑↑
本文ここまで
これらの不審なメールは、皆さんが様々な登録の際に利用したメールアドレスが漏洩し、専門の業者がその漏洩したアドレスを収集たものを入手した詐欺グループが、こういったメールを送っているので、このメールを受取ったのは、私をはじめ「じゃらん」ユーザーばかりではありません。
大量のメールを送った中で、ほんの一部の対象者を狙った数打てば当たる方式の詐欺メールです。
このメールによると、私は昨夜10月10日に愛知県春日井市の「ホテルプラザ勝川」に宿泊したようです。
って、このホテル私の自宅から15分ほどの距離ですがそんな近距離のところにあるホテルにどうして私が宿泊しなきゃならないんでしょうね(笑)
それにしても詐欺師はあれやこれやと色々考えてきますね。
その閃きをもっとほかの違うことに使えばいいのにと、いつも思ってしまいます。
件名の見出しを確認
この件名の見出しには”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いているものは全て迷惑メールと判断されたもの。
うちのサーバーの場合、注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。
メールアドレスのドメインを確認
送信者として記載されているメールアドレスのドメイン(@より後ろ)は「pmac.jp」
ここは送信者がいくらでもウソを書くことができる部分で絶対鵜呑みにしてはいけません。
もうお分かりですよね?
そうです、これは「じゃらんnet」のメールアドレスとは異なります。
「じゃらん」が利用するメールアドレスのドメインは「jalan.net」です。
故にこのドメイン以外のメールアドレスで届いた同社からのメールは全て偽物と言うことになります。
ちなみに「pmac.jp」は、国際税務・関連サービスを行う「PMAC」さんのドメインで「じゃらん」には何の関わりもありません。
では、送信者の素性が分かるメールヘッダーの「Receivedフィールド」から情報を探ってみます。
こちらがこのメールのReceivedフィールドです。
Received: from pmac.jp (58x156x99x34.ap58.ftth.ucom.ne.jp [58.156.99.34])
本来ならここには、送信者のメールアドレスと同じドメインが記載されるはずですがそれとは全く異なる「ucom.ne.jp」なんてドメインが記載されていますね。
これでアドレス偽装はほぼ確定!
調べてみるとこのドメインは「 UCOM(ユーコム)」 という日本の通信事業者が取得しているものです。
Receivedのカッコ内は、送信者が利用したサーバーが自身で刻む唯一信頼できる部分で偽装はできません。
このReceivedフィールドの末尾にあるIPアドレス「58.156.99.34」からメールの発信地を「IP調査兵団」で導き出してみると、東京都千代田区付近です。

最近この辺りは、これら怪しいメール発信地のトレンドです。
宛名を確認
このメールの冒頭には「**** 様」と「宛名」が書かれていますが、なぜかこのメールを受信したメールアドレスのアカウント部分(@より前)。
でも仮にもしこれが本当に「じゃらん」からだとすれば、ユーザーの氏名を絶対知っているはずですからこのような宛名はとても不自然です。
ならどうしてこのような書き方をするのでしょうか?
その原因は、このメールの送信者は受信者の情報をメールアドレスしか知らないわけだから宛名なんて書きようがないからです。
どうせどこかから漏洩したメールアドレスのリストを入手し、そのメール宛に無選別でこういったメールを送信しているのでしょう。
リンク先のドメインを確認
さて、本文の「ポイント残高照会へ」と書かれた部分に付けられた詐欺サイトへのリンクですがURLは以下の通りです。
【h**ps://www.sociatop.com/login】
(直リンク防止のため一部の文字を変更してあります)
これまた「じゃらんnet」のドメインとは異なるものが利用されていますね。
あれ?このドメインって1つ前に書いた「T-Connect」を騙ったメールでもリンク先に使われていました。
どうやら同一犯の仕業のようですね!
このドメインに関する情報はそちらをご覧いただくとして、リンク先はどのようなサイトなのかざっくり見ておきましょう。

やっぱり「T-Connect」を騙ったメールと全く同じセキュリティチェックが開きましたね!
ということは次も携帯電話の番号を求めてきてセキュリティコードによる認証を行うページが開くはずです。
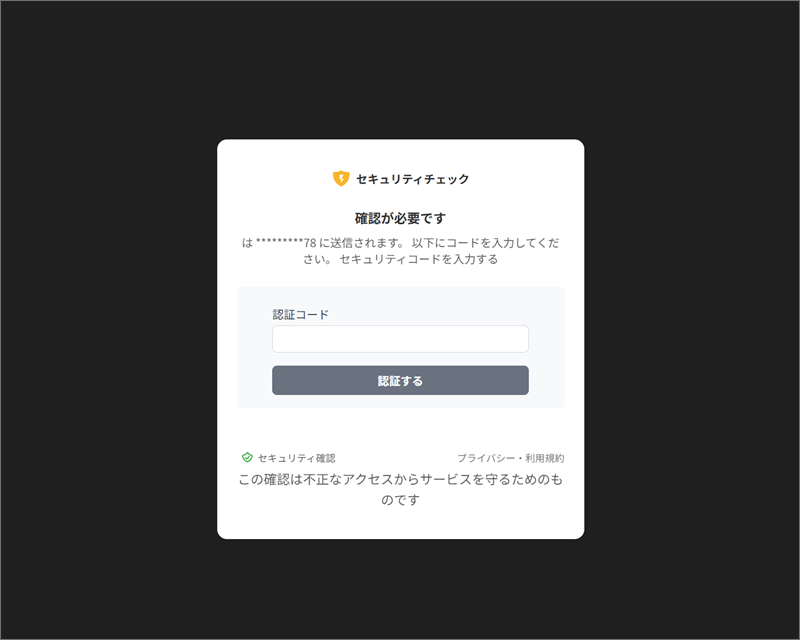
もちろん本当の携帯番号なんて入力できないので、この先本当にセキュリティコードが届くかどうかは確認するなんてできませんが…
まとめ
恐らくこのメールの目的は T-Connect の時と同じで、詐欺目的ではなく愉快犯による迷惑メールでしょう。
こんなことして何が面白いのか…
こんなことしている時間をもっと別のことに有効に使えば良いと思うのは私だけじゃありませんよね?
恐ろしいことに、今、こうしている間にも大量のフィッシング詐欺メールが発信されたくさんのフィッシング詐欺サイトが作られ消滅していきます。
次から次に新種のメールが届くので常に意識して被害に遭わないようご注意ください。
いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体
 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析