ドメインが神奈川学園のもの?! いつもご覧くださりありがとうございます! 相変わらず梅雨の中休み、最低気温28℃の朝から強烈な日差しと暑さに梅雨明け前からもううんざりです💦
さて、そんな蒸し暑さを助長するかのように『三井住友カード』を名乗る者からこのようなメールが
届きました。
 母さん、私のカードで異常な動きが確認されたって!
三井住友カードセキュリティチームからの重要な警告って来たけど
不正利用でもされているんだろうか? でもメールの差出人にパパのメールアカウント(@より前)が
書かれていたり、件名の末尾にも同じようにパパの
アカウントが書いてあるし。
それよりなにより差出人のメールアドレスのドメイン(@より後ろ)が
三井住友カードの物とは違うわね! お母さん、良いところに気付きましたね!
そうなんです、怪しいメールが来たらまず最初に差出人のメールアドレスのドメインを確認するのが鉄則
ここで半分以上の詐欺メールが見破れますよ! では、このメールを解体し詳しく見ていきましょう!
まずはプロパティーから見ていきます。 件名は『[spam] 三井住友カードセキュリティチームからの重要な警告*****』
ご承知の通り件名欄は、差出人が書き込むものですからいくらでも適当に記入できます。
この件名には”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに『迷惑メール』フォルダーに勝手に保存されるような仕組みもあります。 差出人は
『”*****” <accounts@kanagawa-kgs.ac.jp>』
皆さんはご存じでしょうか?
この差出人欄は完全に自己申告制で、誰でもウソが書けるフィールド。
ですから、ここは信用できない部分です。 三井住友カードのからのメールの場合、メール本文内の署名欄に書かれている通り
そのドメインは”vpass.ne.jp”となるはず。
でもここにはそれとは異なる”kanagawa-kgs.ac.jp”なんてドメインが
使われていますね。
因みにこのドメインは『学校法人 神奈川学園』さんの物でした。
まさか神奈川学園が三井住友カードのメールを代行するなんて
考えられませんもんね!
”Received”に怪しげなドメインが では、このメールが悪意のあるメールであることを立証していきましょうか!
まず、このメールのヘッダーソースにある”Received”を確認し調査してみます。
私が愛用のThunderbirdの場合、『表示(V)』⇒『メッセージのソース(O)』と進むと見られますよ。 | Received:『from jianzhengqian.com (unknown [14.103.84.133])』 | ここに掲げた”Received”は、ヘッダー内に複数ある”Received”の中で時系列が一番古いもので
このメールを差出したデバイスの情報と最初に通過したサーバーの情報が刻み込まれています。 おやおや?ここにはまた”jianzhengqian.com”なんて別のドメインが
記載されていますね。
これも併せて調べておく必要がありそうですよ! 末尾の4つに区切られた数字の集まりはIPアドレスと呼ばれるいわばインターネット上の住所や電話番号で
同じ数字の集まりは世界中に1つしかありません。
因みに、この数字の集まりじゃあまりにも煩雑でわかりにくいので、それに文字を割り当て分かり易くした
ものがドメインと呼ばれるものです。 ”Received”の前半のドメイン部分は、往々にして偽装されていることが多いものですが、末尾のIPアドレスは
送信者のデバイスに割当てられたもので偽装することができません。 このIPアドレスが差出人のメールアドレスのドメインに割当てられているものと一致すれば
メールアドレスの偽装は無かったことが証明されますが、そうでない場合、特定電子メール法
違反となり処罰の対象とされます。 ※特定電子メール法違反
・個人の場合、1年以下の懲役または100万円以下の罰金
・法人の場合、行為者を罰する では、メールアドレスにあったドメイン”kanagawa-kgs.ac.jp”が差出人本人のものなのかどうかを
『Grupo』さんで調べてみます。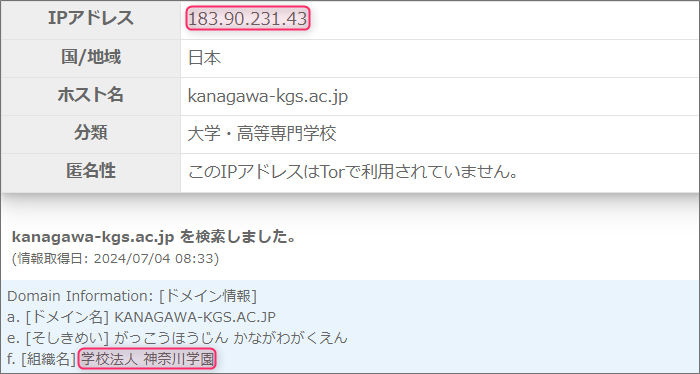 ほらね!
『学校法人 神奈川学園』さんの持ち物ですよ。
これによると”183.90.231.43”がこのドメインを割当てているIPアドレス。
本来このIPは”Received”のIP”14.103.84.133”と同じ数字の羅列になるはずですが
それが全く異なるのでこのメールのドメインは”kanagawa-kgs.ac.jp”ではありません。
まずこれでアドレスの偽装は確定です! では今度は”Received”にあった”jianzhengqian.com”について同様に『Grupo』さんで調べてみましょう。
 ほらご覧ください。
このドメインを割当てているIPアドレスは”Received”の物と合致しました。
故にこの方の本当のドメインは”jianzhengqian.com”です。 そして持ち主は、中国江蘇省東南部に位置する蘇州市在住の方。 ”Received”に記載されているIPアドレス”14.103.84.133”は、差出人が利用したメールサーバーの情報で
これを紐解けば差出人の素性が見えてきます。
このIPアドレスを元に送信に使われた回線情報とその割り当て地を『IP調査兵団』さんで確認してみます。

(※IPアドレスから導き出された位置情報は、必ずしもそれほど正確ではありません) 代表地点として地図に立てられたピンの位置は、北京にある天安門広場の東側付近。
あくまで大雑把な代表地点なのですが、ここ昔から詐欺メールの発信地として
知られています。
そして送信に利用されたプロバイダーは『Bitnet』
このメールは、この付近に設置されたデバイスから発信され、このBitnetの
メールサーバーを介して私に届けられたようです。
Chromeではしっかりブロックされました では引き続き本文。 三井住友カードをいつもご利用いただき、誠にありがとうございます。
最近のアカウントレビューで、あなたのアカウントにいくつかの異常が確認されました。これらは以下のような問題です:
· 小額の不審な取引が複数回行われています。 · 口座残高の変動が非常に大きいです。 · 普段使用されない地域からのアクセスがありました。 これらの問題により、アカウントの安全が危険にさらされる可能性があります。アカウントをチェックするために、以下のリンクをご利用ください:
SMBC CARDオンライン本人認証サービス
また、パスワードを定期的に変更することで、セキュリティを強化することができます。 | このメールは詐欺メールですから詐欺サイトへのリンクが付けられています。
そのリンクは『SMBC CARDオンライン本人認証サービス』って書かれたところに付けられていて、
そのリンク先をコンピュータセキュリティブランドのトレンドマイクロの『サイトセーフティーセンター』で
検索するとその危険度はこのように評価されていました。
 恐らく新しくて評価の対象にされていないのでしょうね。
このままでは危険なので早急に評価を変更していただけるように私から変更の申請を行っておきます。 このURLで使われているドメインは”huidengding.com”
このドメインにまつわる情報を『Grupo』さんで取得してみます。
 このドメインも中国蘇州市の方の持ち物。
恐らくは同じ人物、または同じ団体でしょう。 割当てているIPアドレスは”43.133.202.227”
このIPアドレスを元にサイト運営に利用されているホスティングサービスと
その割り当て地を再び『IP調査兵団』さんで確認してみます。
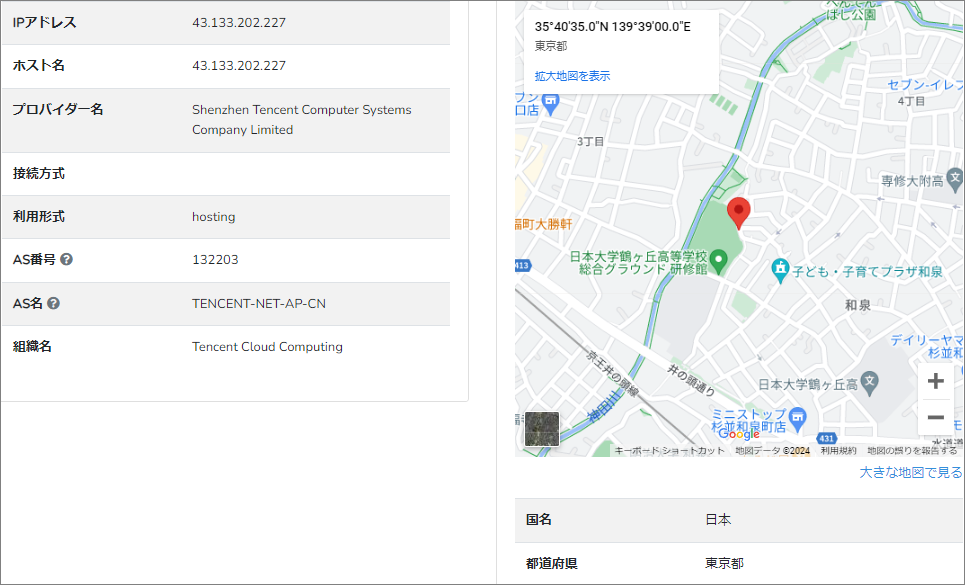
(※IPアドレスから導き出された位置情報は、必ずしもそれほど正確ではありません) 代表地点として地図に立てられたピンの位置は
日本大学鶴ヶ丘高等学校総合グラウンド研修館付近。 こちらもあくまで大雑把な代表地点でございます。
利用されているホスティングサービスは中国の
『Shenzhen Tencent Computer Systems Company Limited』
この辺りに設置されたこのホスティングサービスが運営する
ウェブサーバーに、リンク先の詐欺サイトは構築されているようです。 トレンドマイクロの『サイトセーフティーセンター』での危険度評価からすると、リンク先の
詐欺サイトは、どこからもブロックされることなく無防備な状態で放置されていると思われます。
そんなサイトに、調査を目的で安全な方法を利用して訪れてみることにします。 おっとGoogleでは既にブラックリスト入りしているようでChromeではブロックされました。
 構わず先に進むと本物そっくりのログインページが開きました。
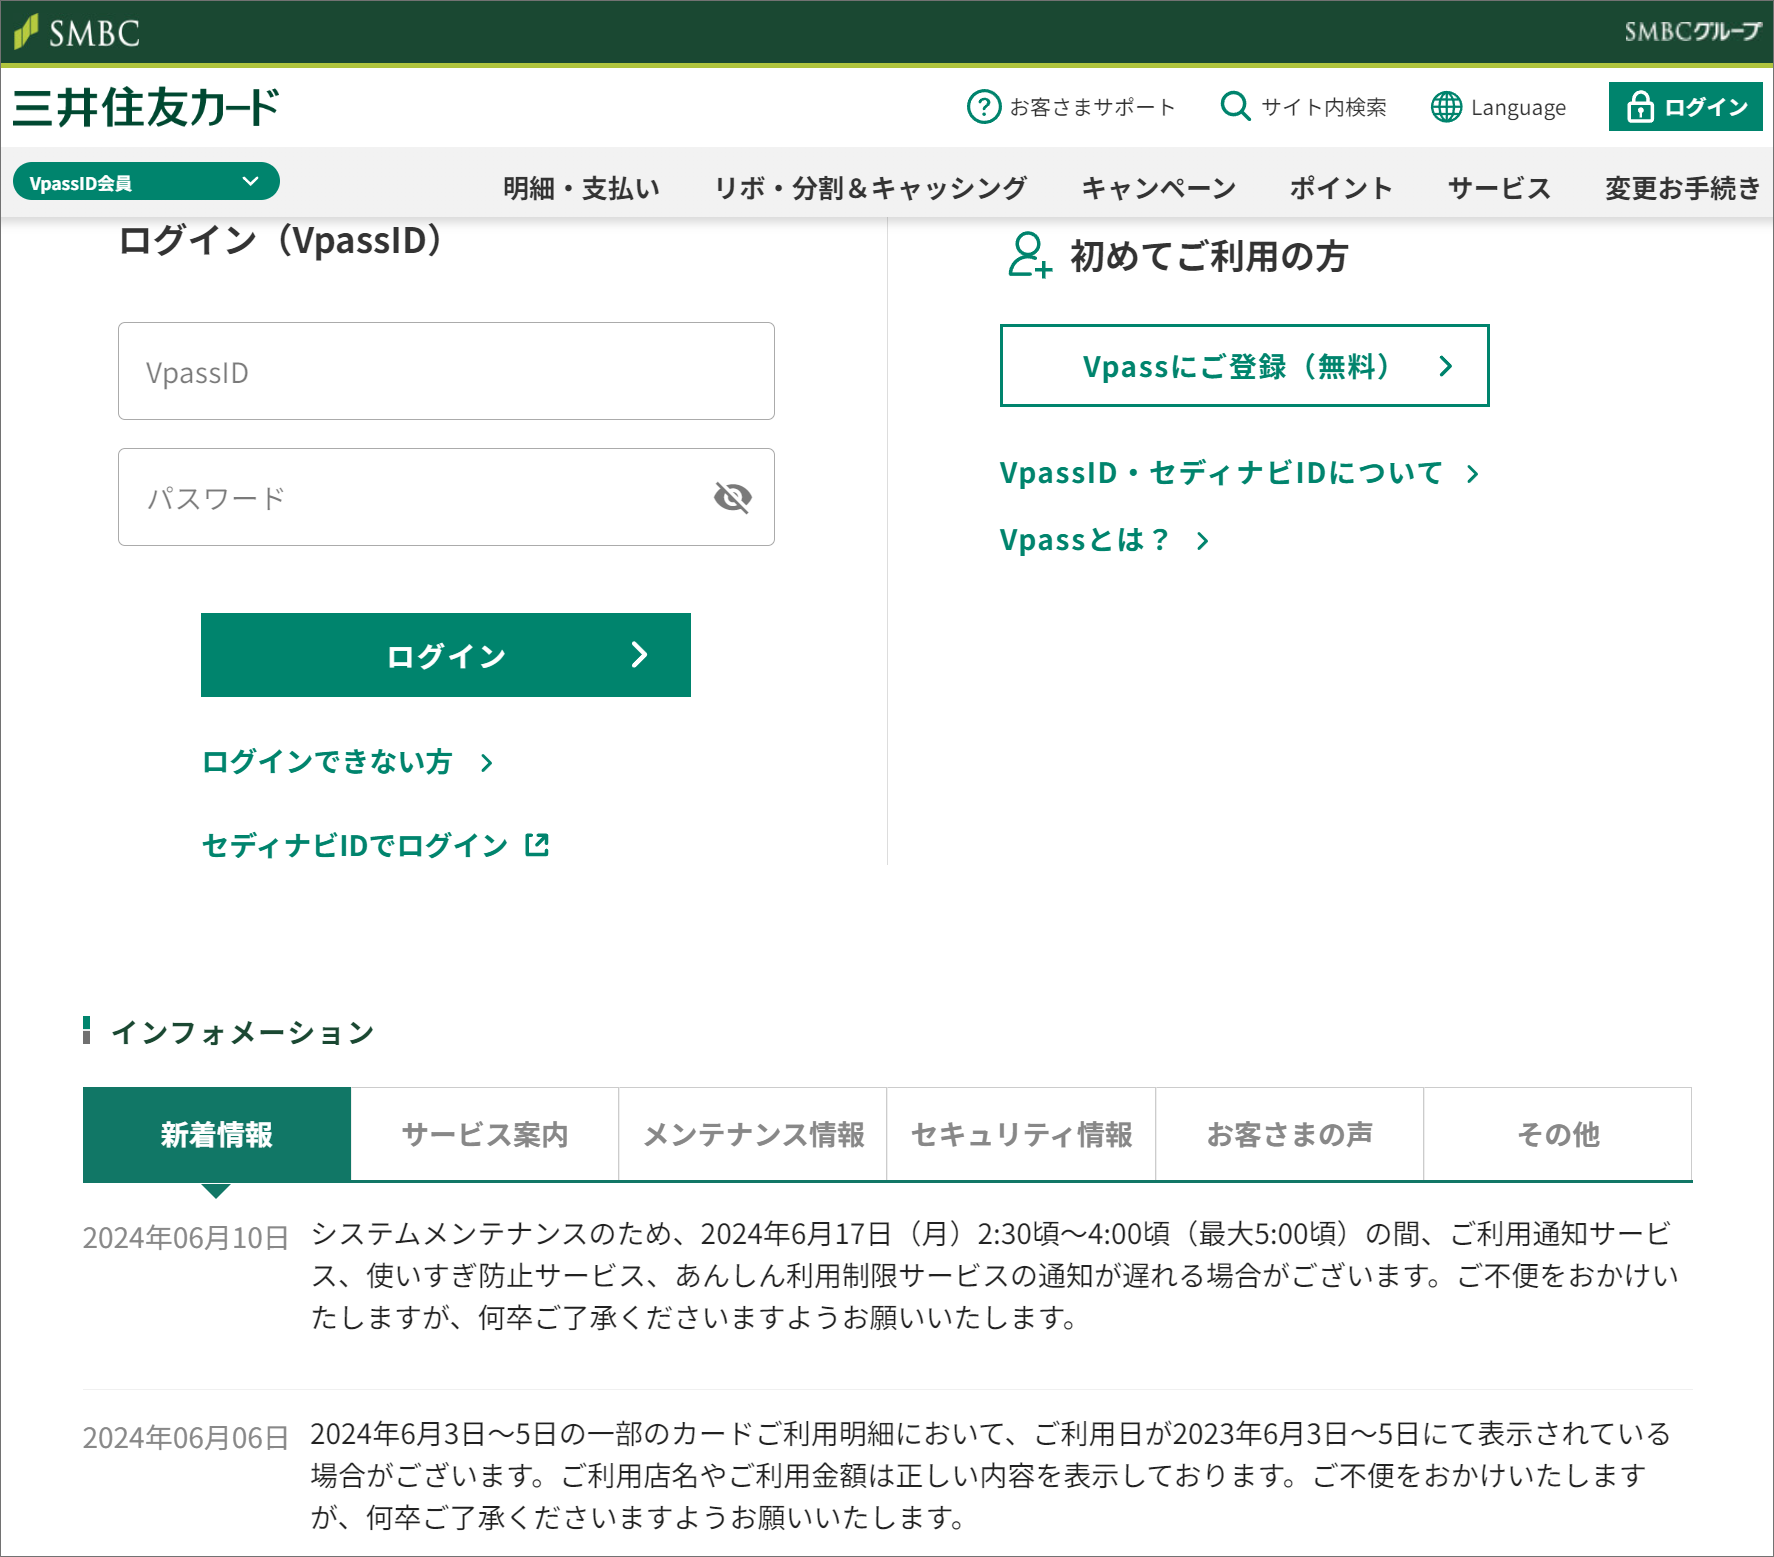 インフォメーションが6月になっているのでやはり詐欺サイトとしては新しいようです。
ここにIDとパスワードを入力してログインボタンを押してしまうと、その情報が詐欺師に流れてしまいます。
そして次に開いたページで個人情報を更新させると称しそれらの情報や、更にはカードの情報まで
詐取されることでしょう。
まとめ 恐ろしいことに、今、こうしている間にも大量のフィッシング詐欺メールが発信されたくさんの
フィッシング詐欺サイトが作られ消滅していきます。
次から次に新種のメールが届くので常に意識して被害に遭わないようご注意ください。 いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;
| 

 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体