【再注意】「【MasterCardカード】:ご利用状況確認のお願い」は偽メール|公式風URLの裏に2段転送と偽の本人確認ページ
Heartland-Lab(ハートランド・ラボ)専門調査レポート
調査レポート:概要(再注意喚起)
カード会社から「ご利用の確認」のお知らせが届くと、「本物かもしれない」と思って、つい開いてしまいます。それはとても自然な反応です。そこにつけ込むメールが、またしても届きました。
2026年11月17日(火)の8時11分ごろ、「Mastercard」を名乗る「【MasterCardカード】:ご利用状況確認のお願い」というメールが届きました。結論から言うと、これは詐欺メールです。リンクは押さず、カード情報は絶対に入力しないでください。「11,000円のショッピング」という、身に覚えのない承認照会を知らせる形で、不安をあおります。
同じ件名のメールは、過去にも当サイトで取り上げています(2026年2月の記事、2025年3月の記事)。今回あらためてご紹介するのは、本文の公式風のURLと実際のリンク先が違うこと、2回の転送を経て偽のカード情報入力ページに着くことなど、確認できた特徴が整理できたためです。
| 緊急性レベル | ★★★★★(5/5) |
| 偽装工作精度 | ★★★★☆(4/5) |
評価の理由:リンク先の偽サイトは、確認した時点で実際に表示され、最終ページでは「手元のカード情報を入力してください」と求められました。入力してしまうと、カードの不正利用につながります。本文では、公式サイトのアドレスのように見える文字を表示し、実際には別のサイトへ送るという細工もありました。
ヘッダー解析情報
| 受信日時 | 2026年11月17日(火)8時11分ごろ(日本時間) |
| 表示される送信者名 | 「Mastercard」 |
| 送信元アドレスのドメイン | gabaitorajiro[.]com(Mastercardの公式ドメインではありません。IPは 183.90.250.91:日本・大阪府のレンタルサーバー。位置は推定) |
| 実際の送信元IP | 181.138.172.154(コロンビア・メデジンの個人向け回線。位置は推定) |
| SPF | softfail(ドメインの持ち主が「このIPからの送信は推奨しない」としている状態) |
| DKIM | 署名あり(判定結果の記載はなく、判定不能) |
| 最初のリンク先 | compass[.]dodoshang[.]com(IPは 43.164.0.24:タイ・バンコクの推定。事業者はTencent Cloud) |
| 最終的な着地点 | flame[.]iwukct[.]asia(IPは 43.165.167.45:日本・東京都の推定。事業者はTencent Cloud) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ このメールは偽物です。Mastercardからのお知らせではありません
リンクには触れず、そのまま削除してください。
届いたメールの内容(文面の再現)
届いたメールの文面を再現します。リンク先は、読めないように伏せています。
件名: 【MasterCardカード】:ご利用状況確認のお願い
送信者: Mastercard

いつもMasterCardカードをご利用いただき、ありがとうございます。
下記の承認照会取引がございましたため、ご確認をお願いいたします。

ご利用日:2026-11-17
ご利用者:本人
ご利用金額:11,000円
ご利用場所:国内加盟店ショッピング
--------------------

※本サービスは大切なお知らせのため、メール配信の許諾をいただいていない方にも配信しております。
※通販サイトなどでのご利用の場合、実際のご利用日時・金額と異なる場合がございます。
※国内でご利用された場合でも加盟店の契約状況により「海外加盟店」と表示される場合がございます。
※ご契約キャンセルとなった場合のお取消し情報は配信されません。

▼万一ご利用に覚えのない場合はこちら
(Mastercardの公式サイトのアドレスに見える文字列。実際のリンク先は別サイト)

▼カードの紛失・盗難に気づかれたらこちら
(同上。実際のリンク先は別サイト)

お客様にはご迷惑、ご心配をお掛けし、誠に申し訳ございません。
何卒ご理解いただきたくお願い申しあげます。

■発行者■
マスターカード ジャパン株式会社
東京都渋谷区桜丘町26番1号セルリアンタワー16階

@ 1994-2026 Mastercard.
無断転載および再配布を禁じます。
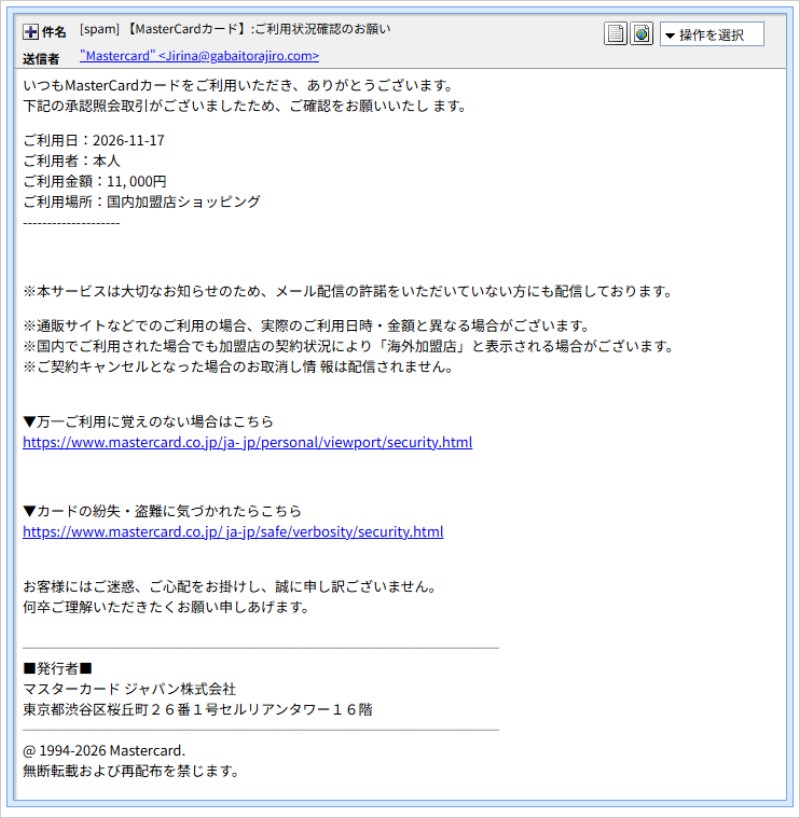
実際に受信したメールの画面。本文中のURLは、公式サイトのアドレスのように見える
「覚えのない場合はこちら」と、2つのリンクが並んでいます。画面に見える文字は公式サイトのアドレスのようですが、クリックした先は別のサイトでした。2つとも、実際の行き先は詐欺側が用意した同じ系統のサイトです。
さらに、「通販サイトなどでは金額が異なる場合があります」「国内でも『海外加盟店』と表示される場合があります」といった注意書きが並びます。「身に覚えがなくても、おかしくない」と思わせて、確認の行動へ誘う工夫と考えられます。
送信ルートと偽装判定
メールが最初に届いた送信元は、IPアドレス 181.138.172.154 です。コロンビア・メデジンの個人向けのインターネット回線(推定)でした。一方、送信元アドレスのドメイン「gabaitorajiro.com」は、日本のレンタルサーバー(IPは 183.90.250.91:大阪府)にあるものでした。
SPFの結果は「softfail」です。ドメインの持ち主が、「このドメインからのメールは、自分のサーバーから出す」と宣言している設定と、今回の送信元が合っていないことを示します。つまり、ドメインの持ち主が想定していない場所から送られたメールです。なお、メールの日付欄も、日本時間ではなく東アジア(+0800)の時間帯で記録されていました。国内のドメインが悪用された可能性も、最初から詐欺用に使われた可能性もあります。この資料からは、どちらかは判断できません。
用語解説:表示されるURLと、実際のリンク先
文字として見えるURLは、行き先とは限りません
メールの中では、「画面に見える文字」と「クリックしたときの行き先」を、別々に設定できます。今回のメールは、見える文字を公式サイトのアドレスのようにしておいて、行き先だけを詐欺サイトにしていました。
見分け方:パソコンでは、リンクにマウスのカーソルを乗せる(クリックはしない)と、画面の隅に実際の行き先が表示されます。スマートフォンでは、リンクを長押しすると、行き先が表示されます。そこが公式サイトのアドレスと違っていたら、押さないでください。
「ロボットではない確認」とは
画面のパーツをスライドさせて、人間かどうかを確かめる仕組みです。本物のサイトでも使われますが、詐欺サイトでも、「ちゃんとした安全確認のページ」に見せるために使われます。自動でサイトを調べる仕組みを避ける狙いもあると考えられます。
誘導先サイトの調査
メール中の2つのリンクは、どちらも hxxps://compass[.]dodoshang[.]com/timbre と hxxps://compass[.]dodoshang[.]com/beryllium に向いています。Mastercardの公式サイトではありません。ここから、さらに別のサイト flame[.]iwukct[.]asia へ転送され、最終的に偽のページが表示されました。途中の経路の細かい動きまでは確認できていません。
最初に表示されたのは、次のような「接続の確認」というスライダー式の画面でした。
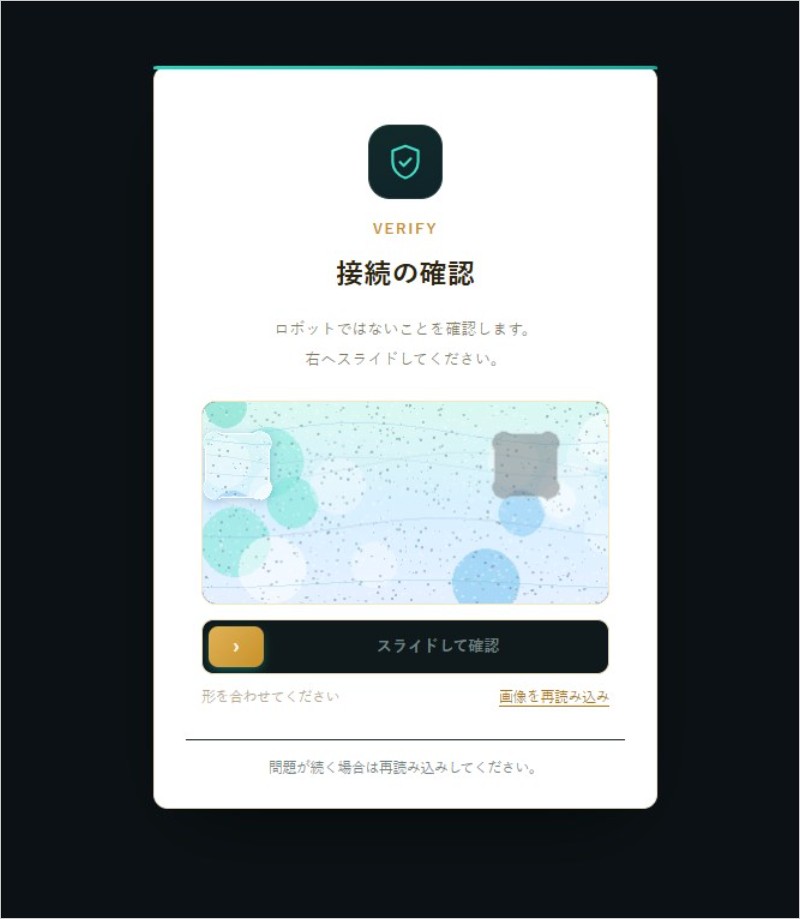
最初に表示された「ロボットではないことの確認」画面。右へスライドさせると次へ進む
スライドさせると、次のページが表示されます。
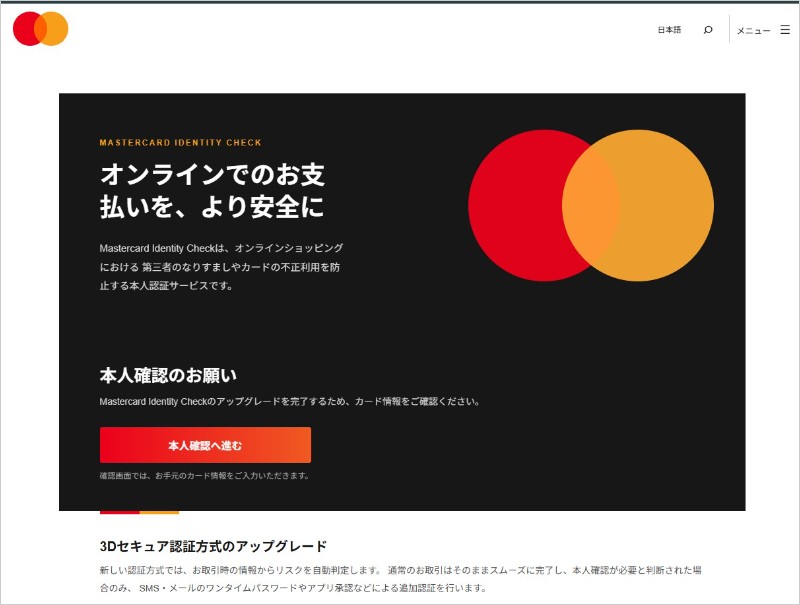
「Mastercard Identity Check」を名乗る偽ページ。カード情報の入力へ誘導する
この偽ページは、「Mastercard Identity Check」という実在のサービス名を借りて、「本人確認のお願い」「アップグレードを完了するため、カード情報をご確認ください」と求めます。ボタンの下には、「確認画面では、お手元のカード情報をご入力いただきます」と書かれていました。ここでカード番号などを入力すると、そのまま詐欺側に渡ってしまいます。
転送先のドメインを調べると、次のことが分かりました。
dodoshang[.]com:2026年1月に登録され、11月13日に登録情報が更新されています。登録事業者は中国のXiamen Nawang Technologyです。iwukct[.]asia:2026年1月に登録され、同じく11月13日に登録情報が更新されています。登録事業者は中国のChengdu West Dimension Digital Technologyです。- どちらのドメインも、リンク先のIPアドレスはTencent Cloud(43.x系)です。DNSの設定に含まれる管理者の名前の一部(dnsconct)が共通で、シリアル番号も連番になっていました。同一の運営元の可能性が考えられますが、断定はできません。
メールの送信元は国内のレンタルサーバー、リンク先は中国の登録事業者で取得された別々のドメインと、複数の仕掛けが組み合わされています。1つひとつは小さな違いでも、全体を見ると、手間をかけて作られた詐欺であることが分かります。
注意点と対処法
まず、これだけ覚えておけば大丈夫です
- メールのリンクは押さない。画面に見えるURLが公式サイトのように見えても、行き先は別かもしれません。
- カード番号・有効期限・セキュリティコードは、メールのリンク先に入力しない。
- 利用の確認は、カード裏面の電話番号や、カード会社の公式アプリ・会員サイトから、自分で行いましょう。
- 「11,000円」のような身に覚えのない金額が書かれていても、慌てて操作せず、まず手を止めてください。
もし、カード情報を入力してしまっても、責める必要はありません。落ち着いて、次の順番で対応してください。
- ページを開いただけなら:何も入力せずに閉じれば大丈夫です。
- カード情報を入力してしまったら:すぐに、カード裏面の電話番号に連絡して、カードの利用停止と再発行を依頼してください。
- ワンタイムパスワード(SMSなどで届く数字)も入力した場合:その旨をカード会社に伝えてください。
- 利用明細を確認する:身に覚えのない請求がないか、しばらくは明細をこまめに見ましょう。
- 同じパスワードを他でも使っている場合:そちらも変更してください。
- 迷ったら相談を:消費者ホットライン「188」や、警察相談専用電話「#9110」に相談できます。
同じ件名のメールは、過去にも届いています。詳しい解説は、こちらの記事(2026年2月)と、こちらの記事(2025年3月)もご覧ください。
まとめ
Mastercardを装う「ご利用状況確認」のメールは、時間がたっても、細工を変えながら何度も届きます。公式風のURLに見えても、リンクは押さず、カード情報は入力せず、カード裏面の電話番号や公式アプリから確かめてください。
カードを使うご家族や友人が、同じメールで慌てないように、このページを共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報は推定です:ip-sc.net を参照
🛡️ Heartland 管理者が推奨する「究極の対策セット」
マスターカード,本人確認,詐欺メールMasterCard,Mastercard Identity Check,カード情報,ご利用状況確認,フィッシング,マスターカード,偽サイト,承認照会,本人確認,詐欺メール
Posted by heart