【詐欺】「マイル最終利用日について」は偽メール|ANAを装い「Android版公式アプリ」へ誘導、不正アプリに注意
Heartland-Lab(ハートランド・ラボ)専門調査レポート
調査レポート:概要
火曜の朝、通勤前にスマートフォンを開いたら、「マイル最終利用日」という文字が目に入った。貯めたマイルの期限が切れると言われたら、思わず手が止まってしまいますよね。
2026年11月17日(火)の8時17分ごろ、「【ANA マイルサポート】」を名乗る「マイル最終利用日について」というメールが届きました。結論から言うと、これは詐欺メールです。ボタンは押さず、添付ファイルも開かないでください。「保有マイル15,000マイル」「最終利用日は12月31日」と具体的な数字で焦らせ、「Android版公式アプリを入手」というボタンへ誘導します。
ボタンの先のページの中身は確認できていませんが、アプリを入れさせる手口だった場合は、偽のアプリをスマートフォンに入れさせる「不正アプリ」の可能性があります。また、同じ日に届いたANAのブラックフライデーを装う偽メールと、インフラに共通点がありました。
| 緊急性レベル | ★★★★☆(4/5) |
| 偽装工作精度 | ★★★★☆(4/5) |
評価の理由:本物そっくりのロゴと整ったデザインで、「保有マイル」「最終利用日」という自分に関係ありそうな情報を並べています。アプリをインストールさせる狙いがあれば、被害はパスワードの入力だけでは済みません。さらに、送信者名と件名には見えない文字の細工があり、メールを開いたかどうかを知らせる「開封確認」の要求まで付いていました。
ヘッダー解析情報
| 受信日時 | 2026年11月17日(火)8時17分ごろ(日本時間) |
| 表示される送信者名 | 「【ANA マイルサポート】」(実際の保存文字列は逆順に細工されています) |
| 送信元アドレスのドメイン | parcel.zcyte[.]com(ANAの公式ドメインではありません) |
| 送信元IP | 52.231.176.138(韓国・釜山のMicrosoftクラウド。位置は推定) |
| SPF | pass(詐欺側が自分のドメインに設定したもの) |
| DKIM | 署名あり(判定結果の記載はなく、判定不能) |
| 開封確認の要求 | あり(メールが開かれたかを知らせるよう求める記載) |
| 添付ファイル | Xz.xnupho(拡張子が不審なため、当サイトでは開封・解析していません) |
| リンク先ドメイン | zcyte[.]com(IPは 43.165.191.149:日本・東京都の推定。事業者はTencent Cloud) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ このメールは偽物です。ANAからのお知らせではありません
ボタン・添付ファイルには触れず、そのまま削除してください。
届いたメールの内容(文面の再現)
届いたメールの文面を再現します。ボタンのリンク先は、読めないように伏せています。
件名: マイル最終利用日について
送信者: 【ANA マイルサポート】
添付ファイル: Xz.xnupho

マイル最終利用日のお知らせ

平素よりANAマイレージクラブをご利用いただき、誠にありがとうございます。

お客様のマイルにつきまして、最終利用日のご案内です。Android版公式アプリにてマイルをご利用いただけます。

お客様の保有マイル
15,000マイル
Android版公式アプリにてご確認いただけます

Android版公式アプリでできること:
・マイル残高・最終利用日の確認
・特典航空券の予約
・搭乗情報のご案内
・キャンペーン情報の受け取り

※ 最終利用日は 2026年12月31日 です。公式アプリにてご確認ください。

[Android版公式アプリを入手]
(リンク先:hxxps://zcyte[.]com/release/HL5fHI)

※ 本メールは送信専用のため、ご返信にはお応えできません。
※ ANAは、お客様のパスワードや暗証番号をメールでお尋ねすることはございません。

全日本空輸株式会社 ANAマイレージクラブ事務局
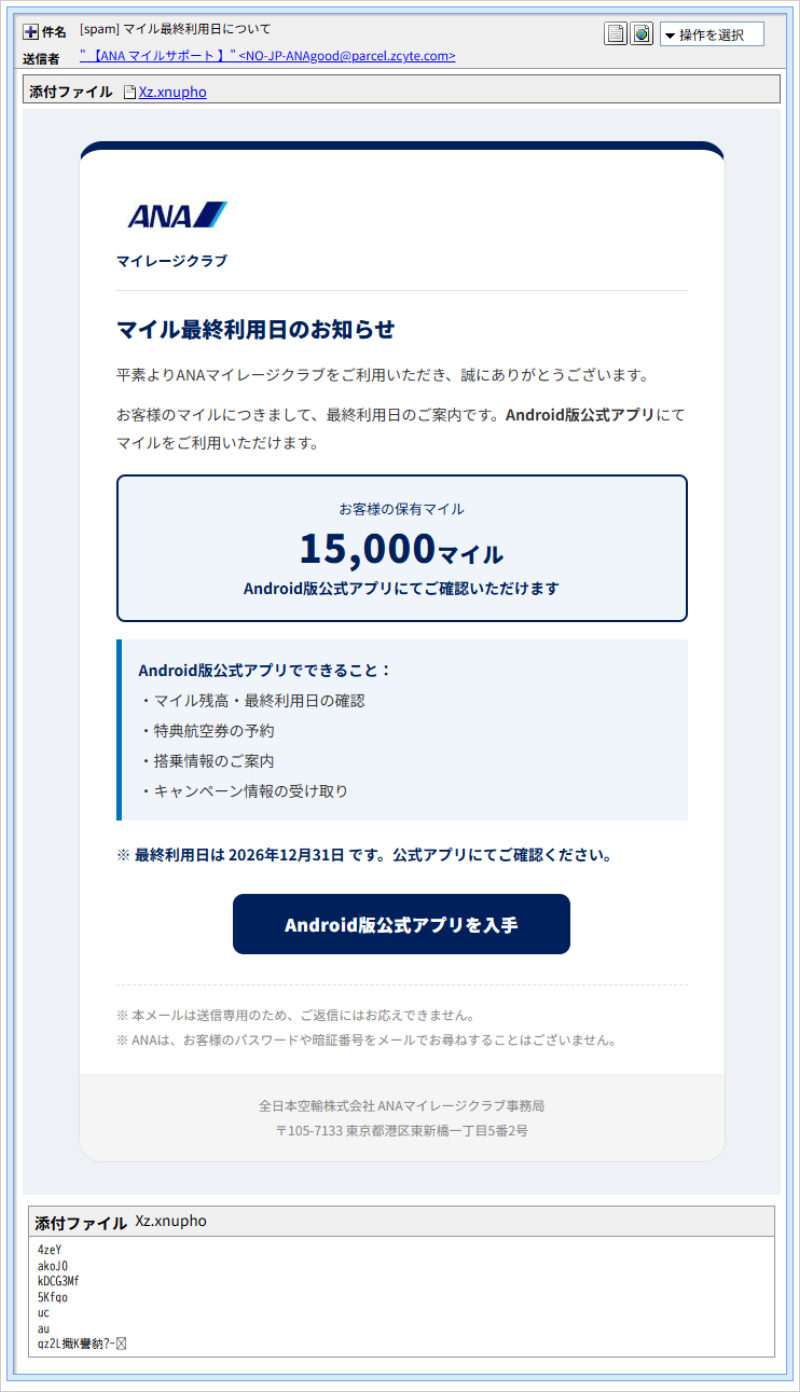
実際に受信したメールの画面。ロゴは正しく表示され、添付ファイル欄には意味のない文字列「Xz.xnupho」が出ている
見た目は、とてもよくできています。ロゴが整って表示され、「パスワードや暗証番号をメールでお尋ねすることはございません」という注意書きまで付いています。本物のお知らせのように安心させる工夫です。ところが、その注意書きを載せておきながら、ボタンの先はANAの公式サイトではありません。
ここで確認したいのが、ボタンの文言です。「Android版公式アプリを入手」とありますが、本物のアプリは、メールのボタンではなく、Google PlayなどのストアやANA公式サイトの案内から、自分で探して入れるのが基本です。メールのボタンから「入手」させる形そのものが、不自然です。
送信ルートと偽装判定
メールが最初に届いた送信元は、IPアドレス 52.231.176.138 です。韓国・釜山にあるMicrosoftのクラウド(位置は推定)で、ANAのサーバーではありません。送信元のアドレスは NO-JP-ANAgood@parcel.zcyte[.]com で、ドメインは「zcyte.com」という、ANAとは無関係のものでした。
SPFがpassで、電子署名(DKIM)も付いているため、安心に見えるかもしれません。ですが、これは詐欺側が自分で用意したドメインに、自分で設定した認証に通っているだけです。ANAから届いた証拠にはなりません。
もうひとつ注目したいのが、「開封確認」の要求です。メールのヘッダーに、読まれたときに知らせを送るよう求める記載(Return-Receipt-ToやDisposition-Notification-To)が付いていました。メールが開かれたかどうかを詐欺側が知りたがっている形跡で、「このアドレスは生きている」と確かめるための仕掛けと考えられます。なお、ヘッダーにはメールソフトとして「Apple Mail」と書かれていましたが、送信元はクラウドのサーバーなので、信用できない参考情報です。
用語解説:見えない文字と、不正アプリ
ゼロ幅文字と、逆さの送信者名
このメールの件名には、画面に表示されない「ゼロ幅文字」という見えない文字が差し込まれていました。送信者名にも、文字を右から左に並べる特殊な制御文字が使われており、実際の保存順は逆になっていますが、画面上は正しい向きに見えます。いずれも、迷惑メールの自動判定をすり抜けやすくする狙いがあると考えられます。
どうやって見つけたか:件名をコピーして、プログラム用のコード表示(見えない文字を \u200b のような記号で見せる表示)に貼り付けたところ、あちこちに記号が現れて、見えない文字が入っていると分かりました。
不正アプリとは
本物のアプリのふりをして、スマートフォンに入れさせる、悪意のあるアプリのことです。入れてしまうと、画面に表示される情報や入力したパスワード、SMSなどを盗み見られる恐れがあります。Androidでは、Google Playなどの公式ストア以外から入れるアプリが、特に危険です。
誘導先サイトの調査
メール中のボタンは、hxxps://zcyte[.]com/release/HL5fHI に向いています。ANAの公式サイトではありません。ボタンのリンク先そのものは、安全のため開いていません。
トップページ(zcyte[.]com)に手動でアクセスしたところ、「404 Not Found」と表示されました。ご案内すると言いながら、案内先が見つからないというわけです。
トップページにアクセスすると、404(ページが存在しない)と表示された
このドメインは2023年12月に登録されたもので、直近の11月12日に登録情報が更新されています。登録事業者はGname、DNSの管理はCloudflareです。リンク先のIPアドレス 43.165.191.149 は、日本・東京都(推定)にある中国系Tencent Cloudのサーバーです。位置は推定で、運営者の居場所を示すものではありません。
ここで、同じ日に届いたANAのブラックフライデーを装う偽メールを思い出してください。そちらも、登録事業者がGname、DNSがCloudflare、リンク先がTencent Cloud(43.x系のIP)、トップページが同じ文面の404画面でした。メールの送信にも、自分のドメインにSPFやDKIMを設定するやり方が使われています。同一の犯人とは断定できませんが、似た仕組みを使う仲間である可能性は考えられます。
ボタンの先の中身は確認できていないため、本当にアプリを入れさせるのかは断定できません。ただ、「アプリを入手」という誘導は、画面にパスワードを入力させる従来のフィッシングより、被害が大きくなりやすい手口です。
注意点と対処法
まず、これだけ覚えておけば大丈夫です
- メールのボタンから、アプリを入れない。本物のアプリは、Google Playなどのストアで、自分で探して入れましょう。
- 添付ファイルは開かない。拡張子が見慣れないものは特に危険です。
- マイルの残高や期限が気になるときは、ANAの公式アプリや、ブックマークしておいた公式サイトから、自分で確かめましょう。
- 「保有マイル」や「最終利用日」など、自分に関係ありそうな数字があっても、メールの内容は信じないでください。
もし、アプリを入れてしまっても、責める必要はありません。誰にでも起こりうることです。落ち着いて、次の順番で対応してください。
- ページを開いただけなら:何も入力せずに閉じれば大丈夫です。
- アプリを入れてしまったら:そのアプリを、設定の「アプリ」から削除してください。そのうえで、Google Playの「Playプロテクト」などでスキャンをかけましょう。
- 「提供元不明のアプリ」の許可を出していたら:許可をオフに戻してください。
- パスワードを入力してしまったら:ANAの公式サイトやアプリから、パスワードを変更してください。同じパスワードを他で使っていれば、そちらも変更します。
- カード番号を入力した、または不審な請求があるとき:すぐにカード会社へ連絡してください。
- 迷ったら相談を:消費者ホットライン「188」や、警察相談専用電話「#9110」に相談できます。
iPhoneをお使いの方も、油断はできません。この手口は「Android版」となっていますが、同じ詐欺グループが、iPhone向けに別の誘導をしてくる可能性もあります。
まとめ
ANAを装う「マイル最終利用日」の偽メールは、本物そっくりの見た目と、具体的なマイルの数字で焦らせます。ボタンの先がアプリの入手だったとしても、メールからは入れず、ストアや公式サイトで自分で確かめてください。
マイルを貯めているご家族や友人が、同じメールで慌てないように、このページを共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報は推定です:ip-sc.net を参照
🛡️ Heartland 管理者が推奨する「究極の対策セット」
ANA,不正アプリ系,不正アプリ配布系,詐欺メールANA,ANAマイレージクラブ,Androidアプリ,なりすまし,フィッシング,マイル,マイル最終利用日,不正アプリ,偽アプリ,詐欺メール
Posted by heart