HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『詐欺メール』「【重要なお知らせ】JCBカード ご利用確認のお願い」と、来た件
2022年6月20日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

JCBなのにAmazonがチラ見
※ご注意ください!
このブログエントリーは、フィッシング詐欺メールの注意喚起拡散を目的とし
悪意を持ったメールを発見次第できる限り迅速にをもっとうにご紹介しています。

このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取しようとします。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
また、気が付かずにログインしてしまった場合は、まず落ち着いてできる限り早く
パスワードの変更やクレジットカードの利用停止を行ってください。
目次
  • 1. ”jcb.co.jp”は確かに「JCBカード」のドメインですが…
  • 2. あれ?Amazonでしたっけ?(笑)
  • 3. なかなか力の入った本文
  • 4. まとめ

”jcb.co.jp”は確かに「JCBカード」のドメインですが…

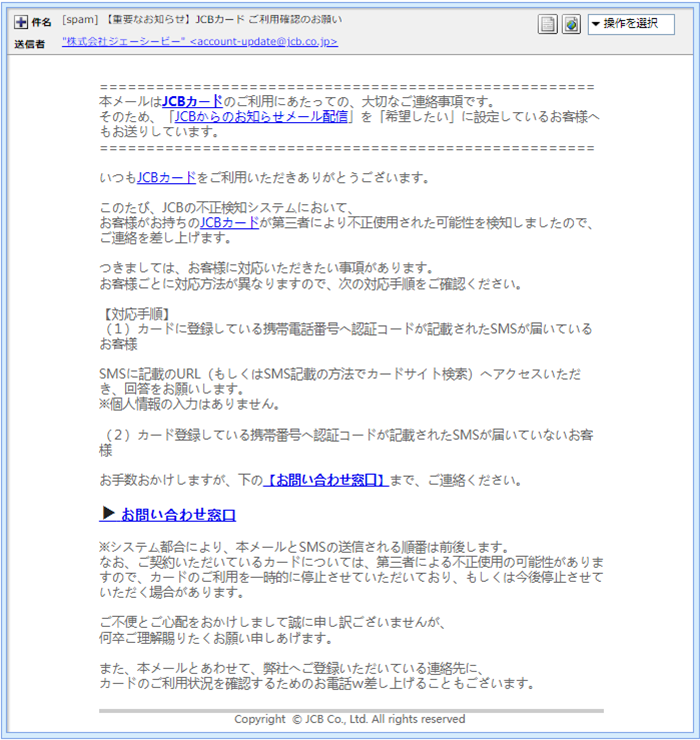
JCBカードに成りすますフィッシング詐欺メールも多いものですが、今回このようなメールが届きました。

書かれているのは例によって第三者不正利用を疑ったものですが、対応について事細かに
書かれています。

では、このメールもプロパティーから見ていきましょう。

件名は
「[spam] 【重要なお知らせ】JCBカード ご利用確認のお願い」
ご承知の通り件名欄は、差出人が書き込むものですからいくらでも適当に記入できます。
この件名には”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。

差出人は
「”株式会社ジェーシービー” <account-update@jcb.co.jp>」
皆さんはご存じでしょうか?
この差出人欄は完全に自己申告制で、誰でもウソが書けるフィールド。
ですから、ここは信用できない部分です。

上手く化けているつもりでしょうけど…
”jcb.co.jp”は確かに「JCBカード」のドメインですが、件名に”[spam]”とあるので
このメールは詐欺メール故に偽装の疑いがあります。
その辺りを含め、次の項で見ていくことにしましょう。


あれ?Amazonでしたっけ?(笑)

では、このメールがフィッシング詐欺メールであることを立証していきましょうか!
まず、このメールのヘッダーソースを確認し調査してみます。
私が愛用のThunderbirdの場合、「表示(V)」⇒「メッセージのソース(O)」と進むと見られますよ。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「amazonj-account@hdwvzujt.cn」

”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
あれ?Amazonでしたっけ?(笑)
それにいつの間にか中国のドメインになっていますよ…(;^_^A

Message-ID:「8170972810B828B5BE96A9116910715C@piixf」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from piixf (unknown [113.68.83.209])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

やるまでありませんが、まずは、”jcb.co.jp”について情報を取得してみます。
このドメインを割当てているIPアドレスが”Received”に記載されているものと同じなら
差出人のメールアドレスだと認めますが、そうでない場合、特定電子メール法違反となり
処罰の対象とされます。
※特定電子メール法違反
・個人の場合、1年以下の懲役または100万円以下の罰金
・法人の場合、行為者を罰するほか、法人に対して3000万円以下の罰金
さて、どう出るのでしょうか?

”104.18.166.43”がこのドメインを割当てているIPアドレス。
本来同じでなけれならない”Received”のIPアドレスが”113.68.83.209”ですから全く異なります。
これでアドレス偽装は確定。
この方にはしっかり罪を償っていただかなければなりませんね!

この中で一番重要なのは”Received”
これを紐解けば差出人の素性が見えてきます。
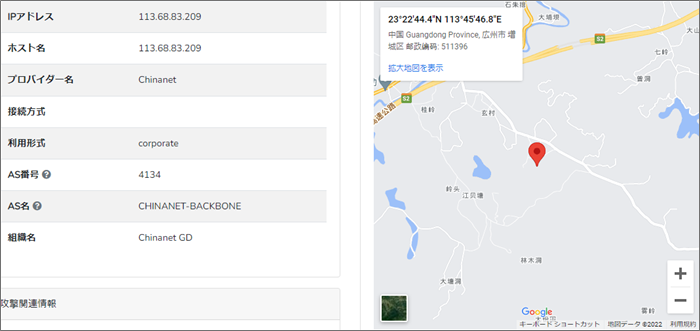
”Received”のIPアドレス”113.68.83.209”は、差出人が利用しているメールサーバーのもの。
このIPアドレスを元にその割り当て地を確認してみます。

IPアドレスを元にしているので、かなりアバウトな位置であることをご承知いただいた上でご覧ください。

ピンが立てられたのは、中国広東省広州市付近です。
このメールは、この付近に設置されたメールサーバーを介して私に届けられたようです。


なかなか力の入った本文

では引き続き本文。

いつもJCBカードをご利用いただきありがとうございます。

このたび、JCBの不正検知システムにおいて、
お客様がお持ちのJCBカードが第三者により不正使用された可能性を検知しましたので、ご連絡を差し上げます。

つきましては、お客様に対応いただきたい事項があります。
お客様ごとに対応方法が異なりますので、次の対応手順をご確認ください。

【対応手順】

(1)カードに登録している携帯電話番号へ認証コードが記載されたSMSが届いているお客様
SMSに記載のURL(もしくはSMS記載の方法でカードサイト検索)へアクセスいただき、回答をお願いします。
※個人情報の入力はありません。

(2)カード登録している携帯番号へ認証コードが記載されたSMSが届いていないお客様

お手数おかけしますが、下の【お問い合わせ窓口】まで、ご連絡ください。

▶ お問い合わせ窓口

対応手順の部分がなかなか手が込んでいますね。
でもこのメールは、フィッシング詐欺メールなので詐欺サイトへのリンクが付けられています。
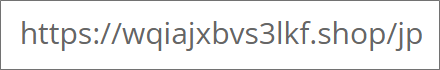
そのリンクは「お問い合わせ窓口」って書かれたところに張られていて、リンク先の
URLがこちらです。

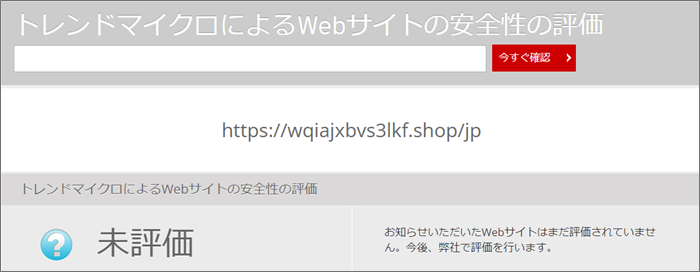
このサイトの危険性をトレンドマイクロの「サイトセーフティーセンター」で確認してみます。

おっと、まだ「未評価」のようです。
このようなフィッシング詐欺サイトがこの評価ではあまりにも危険すぎます。
評価を変更していただけるよう早速申請しておきます。

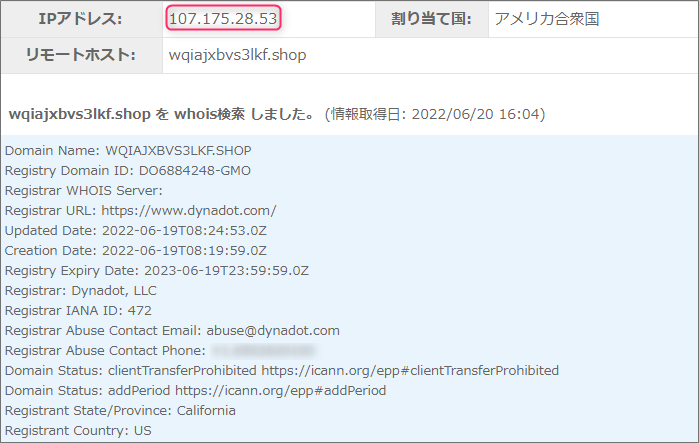
このURLで使われているドメインは、サブドメインを含め”wqiajxbvs3lkf.shop”
このドメインにまつわる情報を取得してみます。

申請者は、アメリカにあるレジストラ「Dynadot」

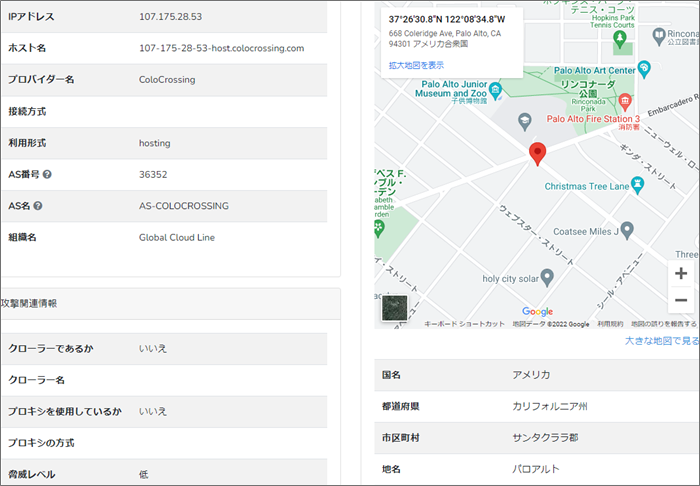
このドメインを割当てているIPアドレスは”107.175.28.53”
このIPアドレスを元にその割り当て地を確認してみます。

ピンが立てられのは、アメリカカリフォルニア州サンタクララ付近。
この辺りに設置されたウェブサーバーに、リンク先の詐欺サイトは構築されているようです。

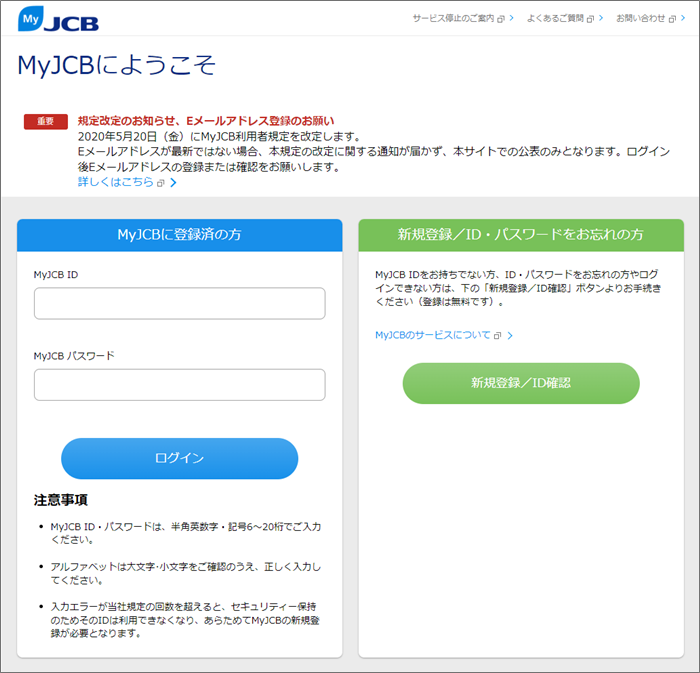
安全な方法でリンク先の詐欺サイトに調査目的で訪れてみました。

開いたのはJCBカードユーザー専用のインターネットサイトの「MyJCB」
もちろん偽サイトですから絶対にログインしないでください!


まとめ

今回は、メールアドレスも偽装されていて本文もなかなか手が込んでいるので判断が難しいかも
知れませんが、少し詳しく調べることであっさりと詐欺だと判断できましたね。

恐ろしいことに、今、こうしている間にも大量のフィッシング詐欺メールが発信されたくさんの
フィッシング詐欺サイトが作られ消滅していきます。
次から次に新種のメールが届くので常に意識して被害に遭わないようご注意ください。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

今、拡散中の詐欺メール
  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析 3.4k件のビュー
  • 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった 2.2k件のビュー
  • 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体 1.2k件のビュー
  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも 1.1k件のビュー
  • 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった 0.9k件のビュー

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メール【重要なお知らせ】JCBカード ご利用確認のお願い,107.175.28.53,113.68.83.209,account-update@jcb.co.jp,Dynadot,hdwvzujt.cn,IPアドレス,jcb.co.jp,MyJCB,Received,Site Safety Center,SPAM,wqiajxbvs3lkf.shop,サイバーアタック,サイバー犯罪,ドメイン,なりすまし,フィッシング詐欺,ヘッダーソース,偽サイト,危険,拡散希望,株式会社ジェーシービー,注意喚起,特定電子メール法,第三者不正利用,著作権法違反,見分け方,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』「Amazon.co.jpの注文番号249-0545162-1436634」と、来た件
Next
『詐欺メール』「ヨドバシドットコム:「お客様情報」パスワード変更の連絡」と、来た件
Prev

関連記事

Thumbnail of related posts 071

『詐欺メール』『[楽天] ユーザIDのご確認/カード情報更新のお知らせ』と、来た件

  ★フィッシング詐欺解体新書★ スマホやタブレットが普及し増々便利に ...

Thumbnail of related posts 016

『詐欺メール』「【お知らせ「えきねっと」について)】」と、来た件

「アカウントリマインダーリスク」ってAmazonの成りすましでも見た気が ※ご注 ...

Thumbnail of related posts 142

『詐欺メール』法人JAネットバンクから『【重要·最終通知】お取引目的等の再確認(当日中必須)』と、来た件

★フィッシング詐欺メール解体新書★ 「生成AI」が普及し増々便利になる私たちが生 ...

Thumbnail of related posts 136

『詐欺メール』『【Amazon】会員状態が一時的に停止中です』と、来た件

★詐欺メール解体新書★ スマホやタブレットが普及し増々便利になる私たちが生活する ...

Thumbnail of related posts 093

『詐欺メール』「【アマゾン】重要なお知らせ!」と、来た件

日本語がおかしなメール ※ご注意ください! 当エントリーは迷惑メールの注意喚起を ...

この記事のトラックバックURL

サイト内検索

今、拡散中の詐欺メール

  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析3.4k件のビュー
  • 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった2.2k件のビュー
  • 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体1.2k件のビュー
  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも1.1k件のビュー
  • 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった0.9k件のビュー

管理者おすすめの防犯グッズ

広告

【最強の物理防壁】YubiKey 5 NFC
Amazonで詳細を見る
【定番の安心】ウイルスバスター クラウド 3年版
Amazonで詳細を見る
【個人情報を守る】家庭用シュレッダー
Amazonで詳細を見る

Google検索

アーカイブ

カテゴリー

Thumbnail of new posts 005

2026年10月5日 : Apple

『Apple Accountが不正利用されるおそれがあります』は詐欺メール!PCは404、スマホは偽の「人間確認」を経て本物のAppleへ飛ばすチェック回避の細工を解析

HL-META: date=2026-10-05 | brand=Apple(な ...
Thumbnail of new posts 073

2026年10月5日 : クレジットカード関連

『秋のプレゼント:3,940ポイント受取手続きのご案内』はセゾンカードの詐欺メール!PCでは入口を閉じ、スマホだけに偽ログイン画面を出す二面構えを解析

HL-META: date=2026-10-05 | brand=セゾンカード( ...
Thumbnail of new posts 031

2026年10月5日 : 詐欺メール

『お忘れ物について』は詐欺メール!書類預かりを装う偽Microsoftサポート詐欺を3つのセキュリティが即ブロック

HL-META: date=2026-10-05 | brand=Microso ...
Thumbnail of new posts 192

2026年10月5日 : eオリコ

【警告】オリコ「オリコポイント有効期限のお知らせ」は偽メール!9/20と同じキットが番号とランダム文字を変えて再来

HL-META: date=2026-10-05 | brand=オリコ | s ...
Thumbnail of new posts 036

2026年10月5日 : Apple

【警告】Apple「Appleアカウントへのサインイン通知」は偽メール!件名と本文が食い違い、プレビュー文には中国語が混入

HL-META: date=2026-10-05 | brand=Apple | ...
2026年10月
日 月 火 水 木 金 土
 123
45678910
11121314151617
18192021222324
25262728293031
« 9月    

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP