件名「こんにちは」だけの怪しいメール|差出人名「[%链接池]」と「サービスを確認する」リンクの正体
週末にたまったメールを整理していると、「これ、誰から? 何の用?」と首をかしげるメールが混ざっていることがありますよね。今回は、件名がたった一言「こんにちは」だけの、不思議なメールです。
結論:このメールは迷惑メール(詐欺の一種)です。リンクは押さず、そのまま削除してください。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:件名「こんにちは」だけの怪しいメール
| 危険度 | 緊急性:★☆☆☆☆(1/5)急かす言葉はなく、静かに誘うタイプです 偽装精度:★☆☆☆☆(1/5)ブランド名もなく、差出人名や日本語にも崩れが目立ちます 被害の重大さ:★★★★☆(4/5)リンク先は、セキュリティソフトが「不正プログラム配信」と警告したサイトでした |
| 届いた日時 | 2026年11月6日(金)18:25ごろ(日本時間) |
| 件名 | こんにちは |
| 差出人の表示 | 「[%链接池]」(配信ツールのひな形が、置き換わらないまま残ったもの) |
| 送信元IP | 20.255.153.237(Microsoftのクラウドサーバー) |
| 認証結果 | SPF:pass(攻撃者自身のドメインとして)/DKIM:署名あり(検証結果は未確認) |
| リンク先 | セキュリティソフトが「不正プログラム配信」と警告してブロック。その後、サイト自体も閉鎖されました。表示の切り替え(クローキング)は確認されませんでした |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは、一斉送信された怪しいメールです
届いたメールの内容
メールの中身は、とても短いものでした。会社名も商品名もなく、「サービスを確認する」というリンクだけが目立ちます。
こんにちは

いつもご利用いただきありがとうございます。
s便利なサービスをぜひお試しください。

[ サービスを確認する ]
 → hxxps://(海外のコンサル会社風ドメイン)/(ランダムな英数字10文字)

今後ともよろしくお願いいたします。
実際のメール画面は次のとおりです。メールソフトによっては、「サービスを確認する」が青いボタンで表示されます。
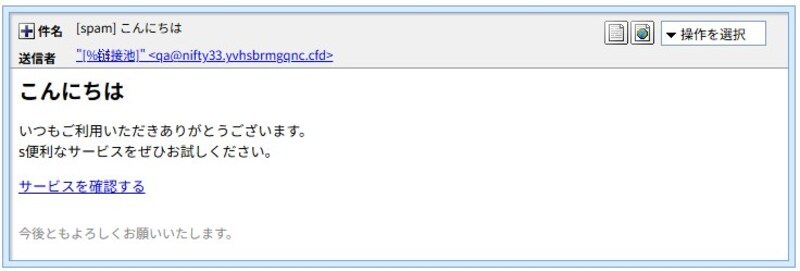
実際に届いたメールの画面。差出人名は「[%链接池]」と表示されています。
送信ルートと偽装の見抜きどころ
| 表示名 | 「[%链接池]」 |
| 実際の送信アドレス | qa@nifty33.yvhsbrmgqnc[.]cfd(有名なプロバイダー名を思わせる文字列を含みますが、無関係のドメインです) |
| 送信サーバーのIP | 20.255.153.237(Microsoft Corporation、AS8075のクラウド) |
| 宛先の書き方 | 「宛先非公開」(undisclosed-recipients)。大勢に同じ内容を一斉送信する形です |
| SPF | pass(ただし、攻撃者自身のドメインに対する合格です) |
| DKIM | 署名は付いていましたが、検証結果の記録がないため、ここでは判定していません |
IPアドレスの調べでは、地図上の位置は香港・九龍(旺角)と表示されました。ただし、これはクラウド事業者の登録上の場所で、攻撃者本人の居場所ではありません。
ヘッダーには、送信用のサーバーにログインして送った記録(認証付きの送信)が残っていました。攻撃者が、自分で用意したサーバーとドメインから、まとめて送っていると考えられます。iPhoneのメールアプリが名乗る名前も記録に残っていましたが、実際の送信元は前述のクラウド上のサーバーでした。
※メールヘッダー詳細は個人情報保護のため非掲載
📖 用語メモ
- 差し込み変数:メールの配信ツールが、宛先ごとに名前などを自動で入れ替えるための「穴あき部分」です。入れ替えに失敗すると、「[%…%]」のような記号がそのまま表示されます。
- SPF/DKIM:メールの送信元が、そのドメインの持ち主かどうかを確かめる仕組みです。詐欺師が自分のドメインで設定すれば通ってしまうため、「本物のしるし」にはなりません。
- 名前解決エラー(DNSエラー):URLのドメイン名に対応するサーバーが見つからない状態です。サイトが閉鎖されたときなどに起こります。
詳しく調べると分かった「ほころび」
① 差出人名に残った「ひな形」
差出人名は「[%链接池]」でした。差出人名のエンコード(送信用の符号化)を展開して確認したところ、この文字列がそのまま入っていました。前後の「[% %]」は配信ツールの差し込み変数の書き方で、中の「链接池」は中国語で「リンクの置き場(リンクプール)」という意味です。つまり、本来は別の名前に置き換わるはずの管理用ラベルが、そのまま届いてしまったと考えられます。ひな形の置き忘れという、攻撃者のミスです。
② 本文の日本語も崩れている
本文は「いつもご利用いただきありがとうございます。s便利なサービスをぜひお試しください。」で、「s」が1文字だけ取り残されています。何のサービスなのか、どこの会社なのかも一切書かれていません。さらに、メールの設計図(HTMLソース)を展開すると、内部の題名は「ご挨拶」で、件名の「こんにちは」とも食い違っていました。
③ 何の用事かを言わない「誘い方」
このメールは、不安をあおる言葉や、急がせる言葉を使いません。「確認する」というリンクで、ただ好奇心を誘うだけです。ボタンを押すと、「このアドレスは実際に使われている」と相手に知られるおそれもあります(いわゆる生存確認)。
リンク先を調べると――セキュリティソフトが警告
リンク先のURLは、海外のコンサルティング会社風のドメインに、ランダムな英数字のパスを付けたものでした。乗っ取られた正規サイトか、使い捨ての踏み台の可能性があります。アクセスしようとすると、まず、ウイルス対策ソフトの警告画面が表示されました。
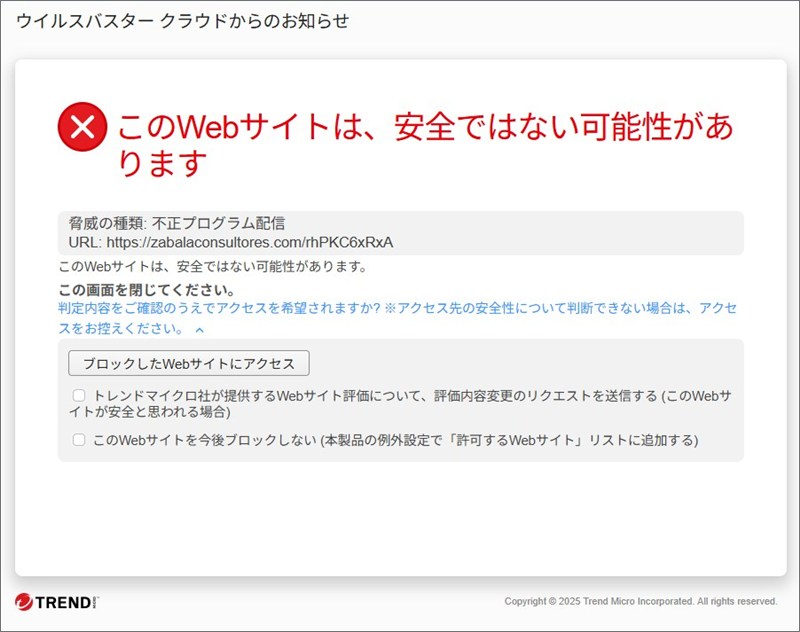
利用しているセキュリティソフトの警告画面。脅威の種類は「不正プログラム配信」でした。
「不正プログラム配信」とは、ウイルスなどの悪意あるプログラムを、利用者のパソコンやスマホに送り込もうとするサイトのことです。ブロックされたため、ページの中身までは確認できていません。そのあと、サイト自体も閉鎖されたようで、アクセスするとエラーになりました。
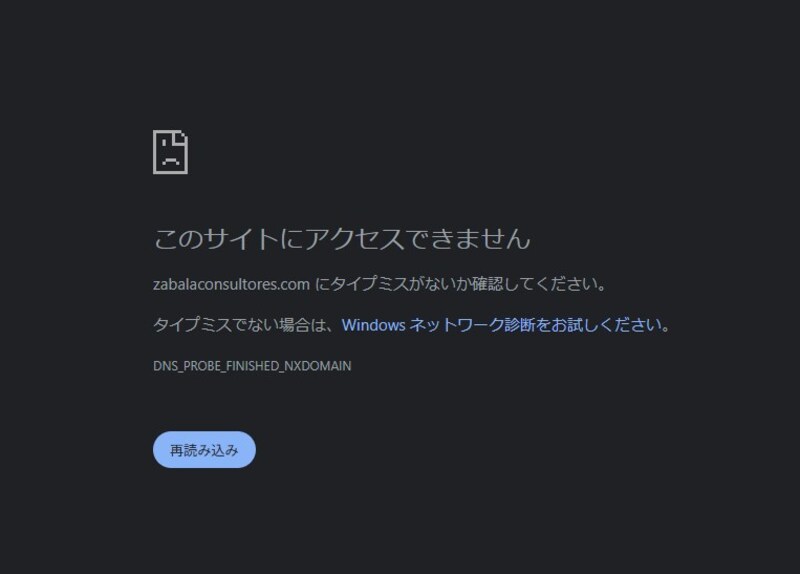
後日アクセスしたときの表示。ドメインの名前解決ができず、サイトは閉鎖された状態でした。
なお、端末や環境によって表示が変わる細工(クローキング)は、確認されませんでした。サイトが閉鎖されていても、安全になったわけではありません。同じ手口のメールが、別のサイトへのリンクで届く可能性があります。
届いたとき・操作してしまったときの対処法
まだ何も押していない方
- 「サービスを確認する」は押さず、メールを削除してください。
- 会社名や用件がはっきり書かれていないメールは、返信も、リンクを押すのもやめましょう。
- セキュリティソフトを、最新の状態に保っておきましょう。
リンクを押した、または警告画面が出た方
慌てなくて大丈夫です。次の順に対応してください。
- 警告画面が出たときは、そのまま画面を閉じてください。「ブロックしたWebサイトにアクセス」のボタンは押さないでください。
- ページが開いた場合は、ファイルのダウンロードや、画面の指示に従う操作はしないでください。
- ファイルを保存・実行してしまったときは、すぐにセキュリティソフトでスキャンし、ネットワークから切り離して詳しい人に相談してください。
- IDやパスワードを入力してしまった場合は、そのサービスのパスワードを、公式の画面から変更してください。
まとめ
- 件名「こんにちは」だけのメールは、一斉送信された怪しいメールです。
- 差出人名「[%链接池]」は、配信ツールのひな形が置き換わらないまま残ったものでした。
- 本文は「s便利な…」と崩れ、会社名も用件も書かれていません。
- リンク先は、セキュリティソフトが「不正プログラム配信」と警告したサイトでした。
「誰から? 何の用?」と思うメールは、返信もクリックもしないのが一番の守りです。ご家族や身近な方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。