なぜ「アプラス」がそのメールアドレスを使う?? あくびが出るほどに見飽きてしまった文章のメールが、「株式会社アプラス」を騙って
送られてきました。
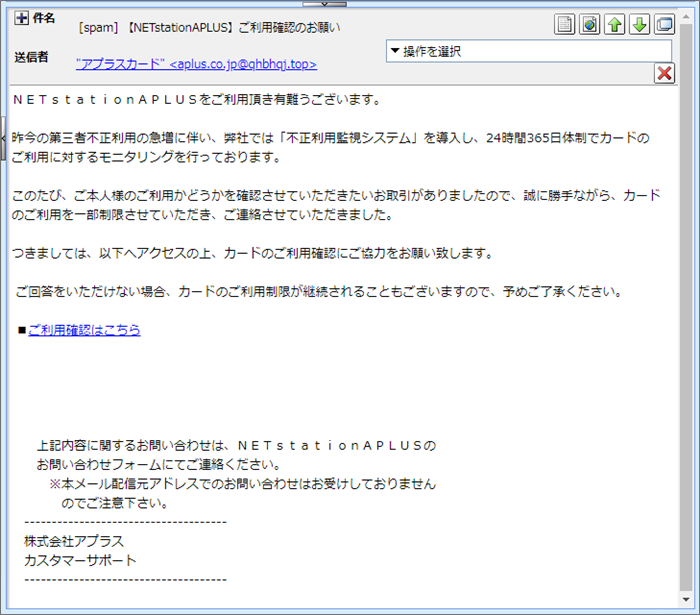 いつも思うのですが、どーしてアルファベットを全角にしたがるのでしょうか?
私には到底理解できません…(汗)
書かれているのは、例によって第三者不正利用を疑ったもの。 では、このメールもプロパティーから見ていきましょう。 件名は
「[spam] 【NETstationAPLUS】ご利用確認のお願い」
この件名には”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。 差出人は
「”アプラスカード” <aplus.co.jp@qhbhqj.top>」
「アプラス」さんには、れっきとした”aplus.co.jp”ってドメインをお持ちです。
それなのにこのような何の関連性の無いルドメインを使った
メールアドレスで大切なユーザーにメールを送るなんて絶対にあり得ません!
サンディエゴのメールサーバーから では、このメールがフィッシング詐欺メールであることを立証していきましょうか!
まず、このメールのヘッダーソースを確認し調査してみます。
私が愛用のThunderbirdの場合、「表示(V)」⇒「メッセージのソース(O)」と進むと見られますよ。
ソースから抜き出した「フィールド御三家」がこちらです。 | Return-Path: 「aplus.co.jp@qhbhqj.top」 ”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。 | | Message-ID:「20220525194019613633@qhbhqj.top」 ”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。 | | Received:「from qhbhqj.top (unknown [38.54.24.101])」 ”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。 | まずは、”qhbhqj.top”について情報を取得してみます。
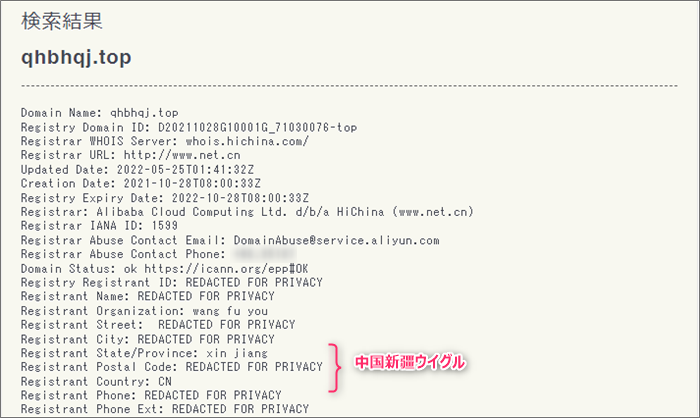 このドメインの申請者は、中国の新疆ウイグルの方。であることが判明しました。
でもそれ以外はみんなプライバシー保護でマスクされています。 次にこのドメインを割当てているIPアドレスを抽出してみます。
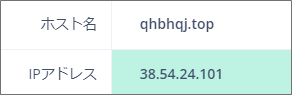 ”38.54.24.101”がこのドメインを割当てているIPアドレス。
”Received”に書かれているのも”38.54.24.101”ですから全く同じなので今回の差出人は
メールアドレスを偽装していませんでした。 この中で一番重要なのは”Received”
これを紐解けば差出人の素性が見えてきます。
”Received”のIPアドレス””は、差出人が利用しているメールサーバーのもの。
このIPアドレスを元にその割り当て地を確認してみます。
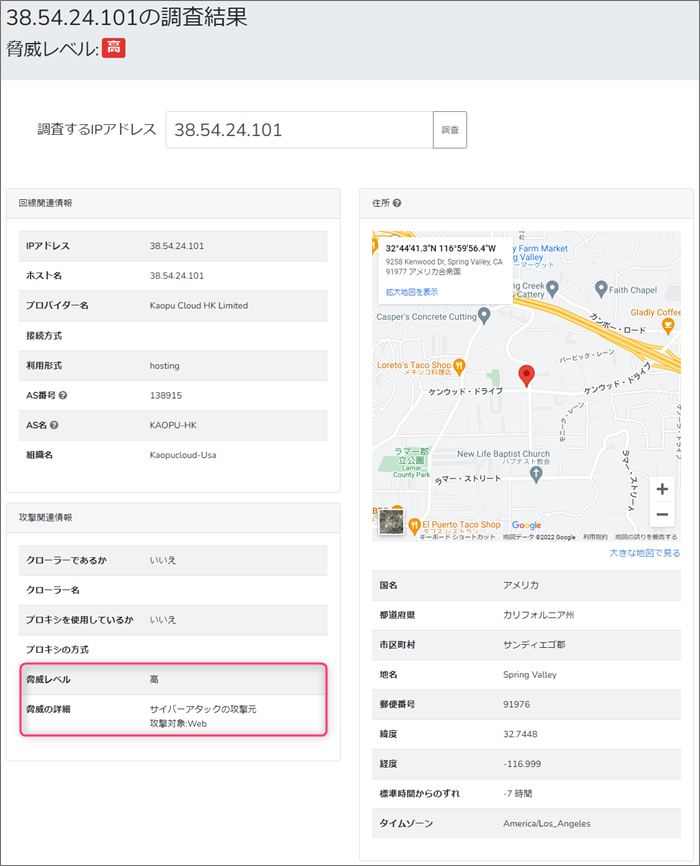 IPアドレスを元にしているので、かなりアバウトな位置であることをご承知いただいた上でご覧ください。 ピンが立てられたのは、ピンが立てられたのは、カリフォルニア州のサンディエゴ付近です。
よく見ると、このIPアドレスの持つ脅威レベルは「高」で、脅威の詳細は「サイバーアタックの攻撃元」
攻撃対象は「メール」とされていますから、悪意のある物として周知されているようです。
クソ長いURLのサイト では引き続き本文。 | NETstationAPLUSをご利用頂き有難うございます。 昨今の第三者不正利用の急増に伴い、弊社では「不正利用監視システム」を導入し、
24時間365日体制でカードのご利用に対するモニタリングを行っております。 このたび、ご本人様のご利用かどうかを確認させていただきたいお取引がありましたので、
誠に勝手ながら、カードのご利用を一部制限させていただき、ご連絡させていただきました。 つきましては、以下へアクセスの上、カードのご利用確認にご協力をお願い致します。 ご回答をいただけない場合、カードのご利用制限が継続されることもございますので、
予めご了承ください。 | ね、おかしいでしょ?全角のアルファベットって。
ほんと、なぜそんなことするのでしょうか?(;^_^A このメールは、フィッシング詐欺メールなので詐欺サイトへのリンクが付けられています。
そのリンクは「ご利用確認はこちら」って書かれたところに張られていて、リンク先の
URLがこちらです。
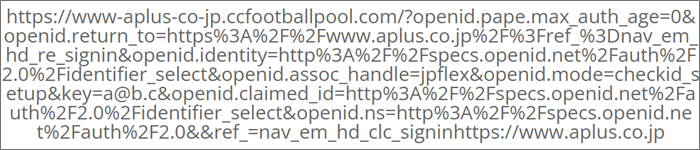 はぁ?
前代未聞です…
なんでしょうこのクソ長いURLは??(汗)
締めにhttps://www.aplus.co.jpって…(笑) このサイトの危険性をトレンドマイクロの「サイトセーフティーセンター」で確認してみます。
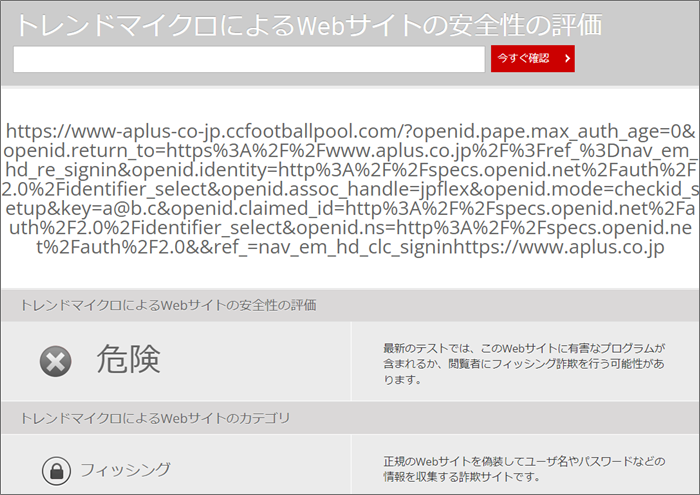 このように既に危険サイトと認識されており、カテゴリは「フィッシング」と書かれています。 このURLで使われているドメインは、サブドメインを含め”www-aplus-co-jp.ccfootballpool.com”
このドメインにまつわる情報を取得してみます。
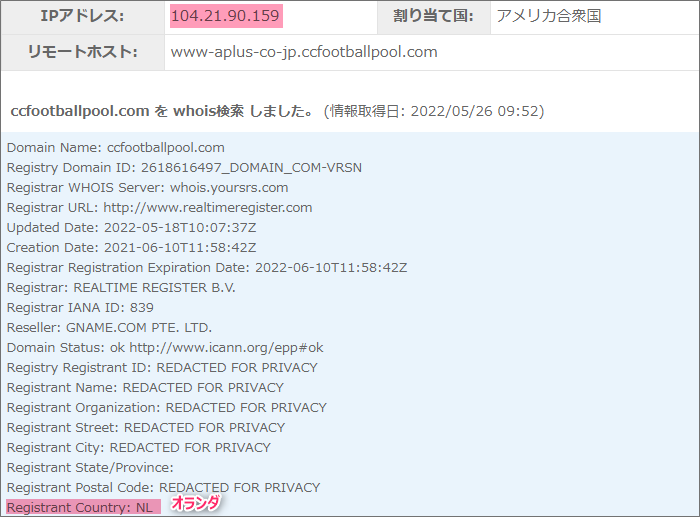 これまた見事にプライバシー保護でマスクされています。
辛うじて分かるのは、申請はオランダから行われていることぐらい。 このドメインを割当てているIPアドレスは”104.21.90.159”
このIPアドレスを元にその割り当て地を確認してみます。
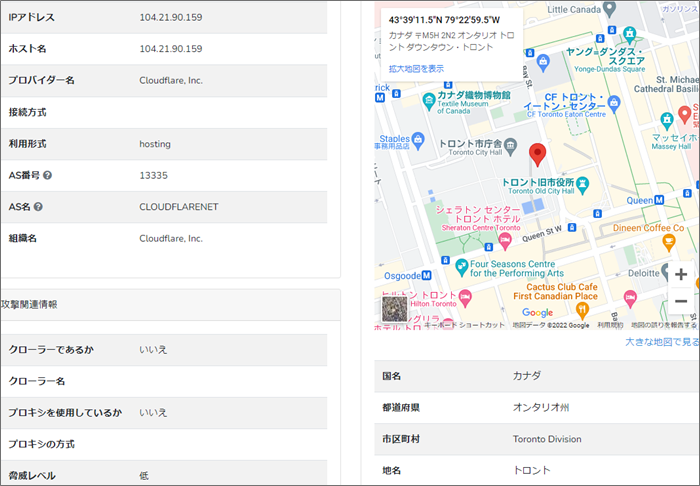 ピンが立てられのは、カナダのトロントにある「旧トロント役所」付近。
この辺りに設置されたウェブサーバーに、リンク先の詐欺サイトは構築されているようです。 危険と言われると見に行きたくなるのが人情と言うもの。
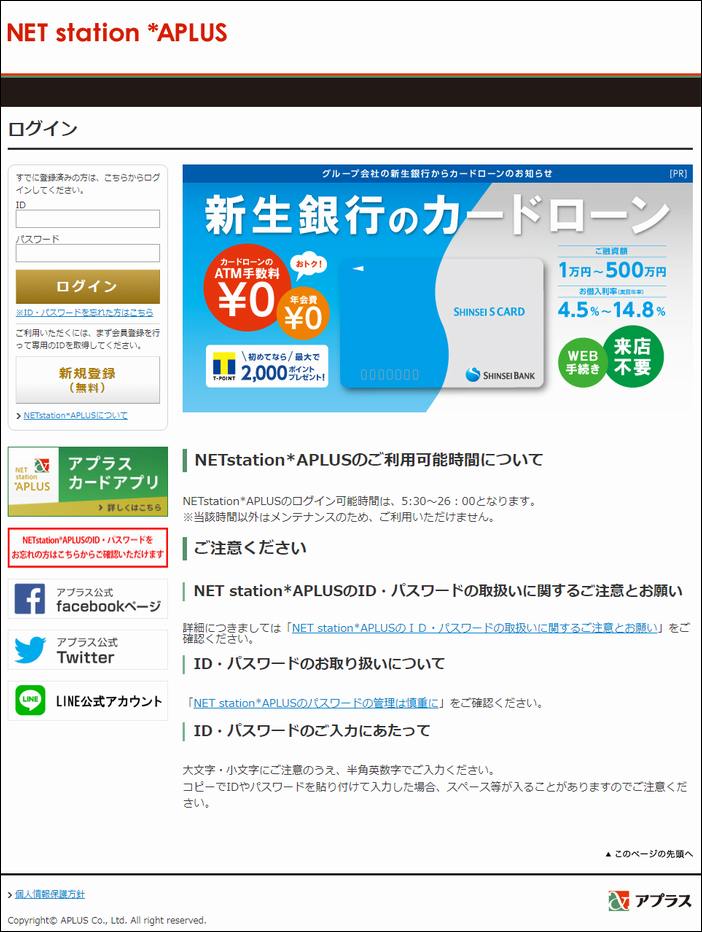
安全な方法でリンク先の詐欺サイトに調査目的で訪れてみました。
開いたのはアプラスカード会員専用のウェブサイトの「NETstation*APLUS」こクーロン
もちろん偽の詐欺サイトなので絶対にログインしないでください!
まとめ 教訓として、アルファベット表記が全角のメールは信用できないということ!
そして、差出人のメールアドレスとリンク先のドメインに注目すれば必ず見分けられますので
お忘れなくです。 いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^; |