「よろしくお願いします!」脅迫メール|「アダルトサイトで感染」「19万円相当のビットコイン」の要求は偽の脅しです
もし、見知らぬ人から「あなたの秘密を知っている」というメールが届いたら、誰だって心臓がどきっとします。その反応は、とても自然なものです。
今日は、「よろしくお願いします!」という、ごく普通の件名で届いた脅迫メールを調べました。結論から言うと、中身は根拠のない「はったり」でした。
HEARTLAND-LAB SECURITY REPORT
件名「よろしくお願いします!」の脅迫メール
「アダルトサイトで感染した」「19万円相当のビットコインを送れ」は偽の脅しです
結論:これは詐欺メール(セクストーション=性的な脅迫を装った金銭要求)です。お金を送る必要も、返信する必要もありません。メールにはリンクも添付ファイルもなく、「感染した」「動画を撮った」と言える証拠は何も示されていませんでした。
| 危険度 | ★★★☆☆(中) ウイルスの心配はありませんが、驚いて送金や返信をしてしまうと被害につながるため |
| 受信日 | 2026年10月18日(日)午前1時47分ごろ(日本時間) |
| 件名 | よろしくお願いします! |
| 差出人 | 名前は空欄で、アドレスだけが表示(hotmail.comの個人アドレス風:mr***@hotmail[.]com)。実際の送信手続きでは別のドメイン ejfb[.]com が使われていた |
| 送信元IP | 61.222.211.70(台湾の通信会社HiNet/中華電信。地図上は台北) |
| SPF / DKIM | SPFは不合格(送信を許可されていないIP) / DKIM(電子署名)は無し |
| リンク・添付 | どちらもなし(本文のみ) |
| 要求内容 | 19万円相当のビットコインを48時間以内に送金せよ(送金先アドレスは悪用防止のため非掲載) |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールに書かれている「感染」も「動画」も、証拠はありません。
偽の脅し(詐欺)です。返信も送金もせず、そっと削除して大丈夫です。
詐欺メールの本文
届いた本文は次のとおりです。ビットコインの送金先アドレスは、悪用を防ぐため載せていません。
どうも、こんにちは。
まずは自己紹介をさせていただきますね。私はプロのプログラマーで、自由時間ではハッキングを専門にしております。
今回残念なことに、貴方は私の次の被害者となり、貴方のオペレーティングシステムとデバイスに私はハッキングいたしました。

数ヶ月間、貴方を観察してきました。
端的に申し上げますと、貴方がお気に入りのアダルトサイトに訪問している間に、貴方のデバイスが私のウイルスに感染したのです。

このような状況に疎い方もいらっしゃいますので、より細かく現状を説明いたします。
トロイの木馬により、貴方のデバイスへのフルアクセスとコントロールを私は獲得しています。
よって、貴方の画面にあるもの全てを閲覧、アクセスすることができ、カメラやマイクのON/OFFや、他の様々なことを貴方が知らない間に行うことが可能です。

その上、貴方のソーシャルネットワークやデバイス内の連絡先全てにもアクセスを行いました。

なぜ今までウイルス対策ソフトが全く悪質なソフトウェアを検出しなかったんだろうとお考えではないかと思います。

実は、私のスパイウェアは特別なドライバを利用しており、頻繁に署名が書き換えられるため、貴方のウイルス対策ソフトでは捕らえられなかったのです。

画面の左側では貴方がご自分を楽しませている様子、そして右側ではその時に視聴されていたポルノ動画を表示するようなビデオクリップを作成いたしました。
マウスを数回クリックするだけで、あなたの連絡先やソーシャルメディアのお友達全員に転送することができます。
この動画を公開アクセスのオンラインプラットフォームにアップロードしたら貴方は驚くかもしれませんね。

朗報は、まだ抑止することができることです。
ただ 19万円 相当のビットコインを私のBTCウォレットに送金いただくだけで止められます(方法がわからない方は、オンライン検索すれば、段階ごとに方法を説明した記事が沢山見つけられるはずです)。

私のビットコインウォレット(BTC Wallet): (送金先アドレスは非掲載)

貴方の入金が確認できるとすぐに、卑猥な動画はすぐに削除し今後私から2度と連絡がないことを約束します。
この支払いを完了させるために48時間(きっちり2日間)の猶予がございます。
このメールを開くと既読通知は自動的に私に送られるため、その時点でタイマーは自動的にカウントを開始します。

送金できない場合はメールにてお問い合わせください。

このメールを誰かに転送しようとしていることが分かると、すぐに貴方の卑猥な動画を公開させます。

合理的に考えて、バカな真似はこれ以上しないでください。わかりやすい説明を段階を踏んでお伝えをしたつもりです。今貴方がすべきことは私の指示に従って、この不快な状況を取り除くことです。

ありがとうございます。幸運を祈ります。
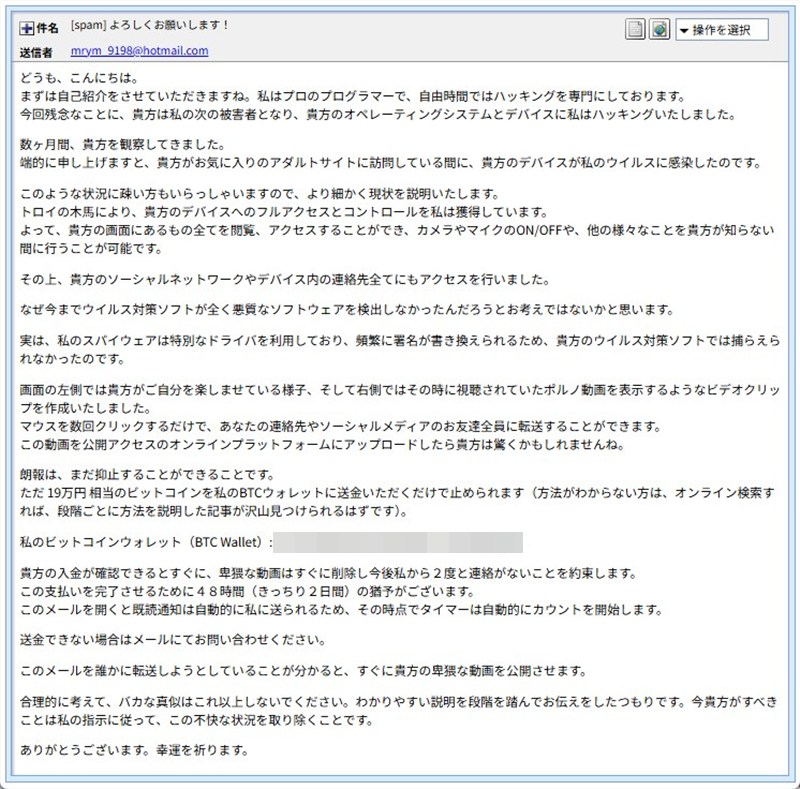
実際に届いたメールの画面(宛先と送金先アドレスは伏せています)
💡ここで!用語解説「セクストーション」
「性的な(セックス)」と「恐喝(エクストーション)」を組み合わせた言葉で、「恥ずかしい映像を持っている」と脅してお金を出させる手口です。多くは、同じ文面を大量にばらまくだけで、実際には何も持っていません。
「嘘」と分かるポイント
怖い言葉が並んでいますが、落ち着いて見ていくと、ほころびだらけです。
① 宛名も、名前も、具体的な情報もない
「貴方」としか書かれていません。本当にあなたを数か月も観察していたなら、名前くらいは書けるはずです。個人を特定できる情報が何一つないのは、誰にでも同じ文面を送っている証拠です。
② 感染させる手段が、そもそも見当たらない
メールには、リンクも添付ファイルもありません。HTML形式の本文を調べても、画像や外部につながる仕掛けは見つかりませんでした。メールを読んだだけでスマホやパソコンがウイルスに感染することは、この内容では考えにくいです。
③ 「開くと既読通知が届き、タイマーが始まる」も根拠なし
本文には、開封を知らせる仕掛けは見当たりませんでした。「48時間以内」という期限は、考える時間を奪って慌てさせるための演出です。
④ 「ウイルス対策ソフトに見つからない」は、言い逃れ
「特別なドライバで署名を書き換えるから検出されない」とありますが、これは「見つからないのは当然です」と先回りしているだけです。感染した証拠としては、何も示されていません。
⑤ 動画のサンプルも、連絡先の一部も示されていない
本物の盗撮や盗み見をしていたなら、証拠の一部を見せて信じさせるはずです。このメールは、「作成いたしました」と書くだけでした。
⑥ 「転送したらすぐ公開」は、相談を封じる決まり文句
誰かに相談されると困るので、「転送を検知する」と書いて、家族や警察への相談を止めようとしています。そんな検知の仕組みはなく、相談しても何も起きません。
なお、「アダルトサイトを見ていた」と書かれると、恥ずかしさで冷静でいられなくなる方もいるかもしれません。ですが、この文面は誰にでも同じものが送られています。あなたの行いを知っているわけではありませんので、ご自分を責める必要はありません。
送信ルートと、詳しく調べて分かったこと
次に、メールの作りも調べました。ここは少し専門的なので、読み飛ばしても大丈夫です。
① 差出人の表示と、実際の送信ドメインが別
画面に出る差出人は、名前が空欄のhotmailアドレスです。ところが、送信の手続きで使われていたドメインは ejfb[.]com でした。見た目の差出人と、実際の送り元が食い違っています。
② 送信元IPは台湾の通信会社で、SPFは不合格
送信元は 61.222.211.70 でした。台湾の通信会社HiNet(中華電信)のIPで、調査サイトでは台北、「法人向け」の回線として表示され、脅威レベルは「低」でした。メールの日付も台湾時間(日本より1時間遅れ)で書かれていて、台湾からの送信という点と矛盾はありません。ただし、日付の時刻は送る側が自由に設定できるので、決め手にはなりません。また、これは回線の場所であって、犯人の居場所とは限りません。乗っ取られた機器や、中継として使われた機器の可能性もあります。さらに、SPFは「不合格」でした。SPFは「このIPから、このドメインのメールを送ってよい」という登録と照らす仕組みで、不合格は「許可された送り元ではない」という意味です。DKIM(電子署名)も付いていませんでした。
③ 名乗られたドメインは、売りに出されている古いドメイン
送信手続きに使われた ejfb[.]com は、2007年に登録された古いドメインです。調べたところ、現在は「販売中」として表示されていました。ドメインの接続先は 13.248.169.48(Amazonのクラウド。地図上はカナダのモントリオール)で、これは販売ページを置いている側と見られます。メールを送ったIPではありません。つまり、犯人は「他人の持ち物」を名乗っているだけと考えられます。「プロのプログラマー」を名乗る割に、ずいぶん借り物が多いようです。
④ メールソフトの名乗りが、20年以上前のもの
送信に使われたメールソフトとして、「Microsoft Outlook Express 6」と名乗る記載がありました。とても古いソフトの名前で、いまの環境では使われません。この記載は、送る側が自由に書けるので、何か決め手になるわけではありませんが、不自然な点のひとつです。
※メールヘッダー詳細は個人情報保護のため非掲載
判定:根拠のない「はったり」の脅迫メールです
- 宛名・氏名など、個人を特定する情報が一切ない
- リンクも添付もなく、感染させる手段が見当たらない
- 動画などの証拠が、一部も示されていない
- 差出人の表示と、実際の送信ドメインが別
- SPF不合格で、DKIMもなし。名乗られたドメインは売りに出ていた
注意点と対処法
驚いたときほど、「何もしない」ことがいちばん安全な行動です。
- ビットコインは送らない。一度送ると取り戻すのは極めて難しく、送っても脅しが止まる保証はありません。
- 返信もしない。返事をすると「このアドレスは生きている」と知らせてしまい、似たメールが増えるおそれがあります。メールは削除して大丈夫です。
- 念のため、使っているパスワードの使い回しがないかを見直し、可能なら二段階認証を設定しておくと安心です。
- もしメールに、あなたが実際に使っているパスワードが書かれていた場合は、そのパスワードを使っているサービスのものをすべて変更してください。
- 不安が消えないときや、続けて届くときは、ひとりで抱えず、消費者庁の相談窓口(消費者ホットライン188)や、最寄りの警察署、警察相談専用電話(#9110)に相談できます。
まとめ
- 「よろしくお願いします!」の件名で届く、ハッキングとビットコインを要求するメールは、詐欺メールです。
- 「感染した」「動画を撮った」と言える証拠は何も示されておらず、リンクも添付もありませんでした。
- 送信元は台湾のIPで、名乗られたドメインは売りに出ているものでした。
合言葉は、送らない・返信しない・ひとりで悩まない。身近な人にも、ぜひ知らせてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス情報の参照元:ip-sc.net(IP調査兵団)