【重要】Amazonからの感謝の気持ちは詐欺!ギフトカード16,000円分で偽アプリへ誘導
日曜の朝、コーヒーを片手にスマホでメールをチェック……そんな、ほっとひと息ついたタイミングで届くと、つい開いてしまうのが「ギフトカードをお贈りします」という甘いお知らせです。今回は、そんな気持ちのすきまをねらった、Amazonを装うメールを調べました。
HEARTLAND-LAB SECURITY REPORT
【重要】Amazonからの感謝の気持ち
ギフトカード16,000円分は「偽アプリ」への入口でした
結論:これは詐欺メールです。メールのリンクは開かず、アプリも入れないでください。調べると、見る端末(パソコンかスマホか)によって表示を変える、手の込んだしかけも見つかりました。
| 危険度 | ★★★★★(非常に高い) スマホに不正なアプリを入れさせるのが目的のため |
| 受信日 | 2026年10月17日(土) |
| 装っている相手 | Amazon(Amazon.co.jp) |
| 件名 | 【重要】Amazonからの感謝の気持ち |
| 送信元IP | 20.121.28.86(アメリカ・Microsoft系のクラウド) |
| SPF / DKIM | pass / pass ※攻撃者が自分で用意したドメインで通しているため、安全の証明にはなりません |
| 添付ファイル | あり(拡張子が不審なため当サイトでは開封・解析していません) |
| 誘導先 | hxxps://hgghf[.]com/k/Iq0He見る端末で表示が変わる(クローキング) |
| 誘導元サーバー | 43.164.190.251(韓国・ソウル、Tencent系のホスティング) |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールはAmazonからではありません。
偽物(詐欺)です。ギフトカードも、アプリも、存在しません。
届いたメールの内容
本文は次のとおりです。見た目はAmazonそっくりで、ギフトカード番号の欄に「コピーする」ボタンまで付いていました。
お買い物感謝ギフトカード 16,000円分

日頃のご愛顧に感謝し、ギフトカードをお贈りします。

ギフトカード番号(16,000円分)
23EN-HJRO-OVQM-B0NJ
有効期限:令和8年10月18日まで

ギフトカードをご利用いただくには、Amazonアカウントガードアプリのダウンロードが必要です。アプリをインストールの上、以下の手順で兌換をお願いいたします。

有効期限まであと2日:令和8年10月18日までに兌換を完了してください。期限後はギフトカードが無効となります。

兌換手順
1 Amazonアカウントガードアプリをダウンロードし、起動してください
2 アプリ内の「ギフトカード兌換」をタップしてください
3 先ほどコピーしたギフトカード番号を「ギフトカード番号」入力欄に貼り付けてください
4 「兌換する」ボタンをタップして、兌換を完了してください

兌換完了後:ギフトカードはお客様のお名前のAmazonアカウントに自動的に紐付け(バインド)されます。Amazon.co.jpでのお買い物にご利用いただけます。

[ こちらからAmazonアカウントガードをダウンロード ](hxxps://hgghf[.]com/k/Iq0He)

ご注意:ギフトカードの兌換には、最新版のAmazonアカウントガードアプリが必要です。兌換できない場合は、アプリを最新版に更新するか、Amazonカスタマーサービスまでお問い合わせください。

本メールは送信専用です。ご返信いただいてもお答えできません。
ご不明な点は、Amazonカスタマーサービスまでお問い合わせください。
© Amazon.com, Inc. or its affiliates
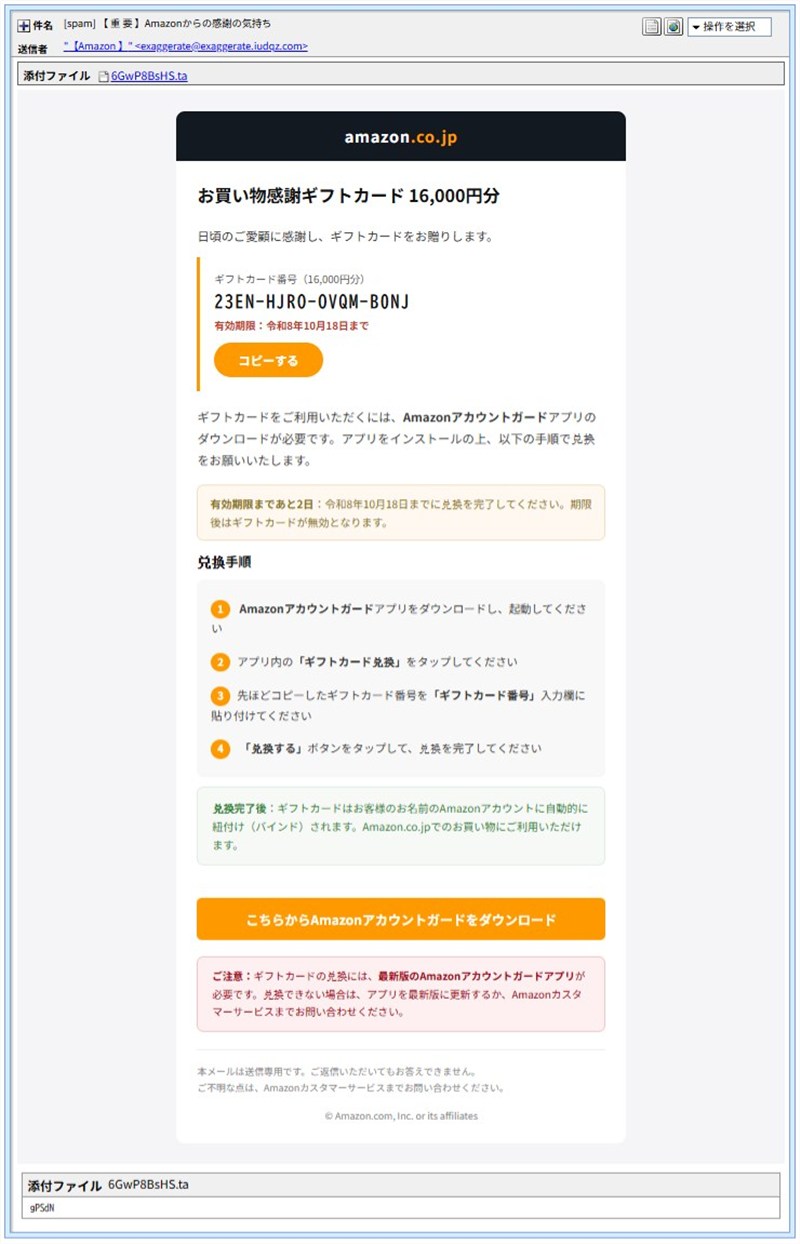
▲ 実際に届いたメールの画面。件名にも差出人にも「Amazon」と出ています
ここで一番の問題は、ギフトカードを受け取るために、専用アプリを入れさせようとしていることです。カードの番号は、アプリを入れさせるための飾りにすぎません。
ちなみに、攻撃者のうっかりも見つかりました。メールを受け取ったのは10月17日なのに、「有効期限まであと2日」と書かれています。期限が18日なら、実際は「あと1日」です。日数の計算までは、気が回らなかったようです。
もうひとつ、日本語にも手がかりがあります。普通なら「引き換え」と書くところを「兌換(だかん)」と書いていたり、「紐付け(バインド)」と言い換えていたりと、少し不自然な言い回しが混じっています。
送信ルートと「なりすまし」の細工
メールの記録をたどると、外から最初に届いた送信元は 20.121.28.86 でした。アメリカにあるMicrosoft系のクラウドです。名乗りのドメインは exaggerate[.]iudqz[.]com でしたが、このIPの逆引き名は別のドメイン(amcfw[.]ciichlj[.]com)でした。また、メールソフトにはiPhoneのメールアプリを名乗る記載がありますが、実際の送信元はクラウドのサーバーです。
SPFとDKIMは、どちらも「pass」でした。これは、攻撃者が自分で用意したドメインの設定を正しく整えているためで、passだからといって安全という意味ではありません。
見えない細工① 差出人名は「逆さま」に書かれていた
画面では「【Amazon】」と見える差出人名ですが、ヘッダーの原文をデコードして文字の記号が見える形にすると、実際の並びは「nozamA」と逆順でした。その前後に、文字の向きを右から左に切り替える特殊な制御文字が置かれていて、画面上だけ「Amazon」と読めるようになっています。
見えない細工② 件名の中に「見えない文字」
件名の「Amazon」の前後にも、ゼロ幅スペースという見えない文字が入っていました。どうやって見つけたかというと、ヘッダー原文の件名にある「=?UTF-8?B?…」という暗号のような文字列をデコードし、テキストエディタやコード表示で開くと、見えない文字が「U+200B」といった記号として画面に出てきます。迷惑メール判定ソフトが「Amazon」という単語を見つけにくくするための細工とみられます。
ことば解説
| SPF / DKIM | 送信元の「身分証」のような仕組みです。ただし、自分で用意したドメインなら悪いサイトでも通ります。 |
| クローキング | 見る人や端末によって、見せる画面を切り替えるしかけです。調べる人にはおとなしい画面を、ねらった相手には悪い画面を見せます。 |
| ゼロ幅文字 | 画面に何も表示されない特殊な文字です。単語の途中に混ぜて、機械の検査をすり抜けるために使われます。 |
リンク先を詳しく調べると分かったこと
メールの「ダウンロード」ボタンは、hxxps://hgghf[.]com/k/Iq0He につながっていました。このアドレスは入口にすぎず、見る端末によって、行き先が変わるようになっていました。順番に見ていきます。
ステップ1 まず「ロボットではありません」の画面
最初に出るのは、白い画面に「I’m not a robot」のチェックボックスだけが置かれたページです。本物のGoogleの認証画面に似せています。人にとっては見慣れた画面で安心感があり、一方で自動で調べるツールの目をそらすことにも使われます。
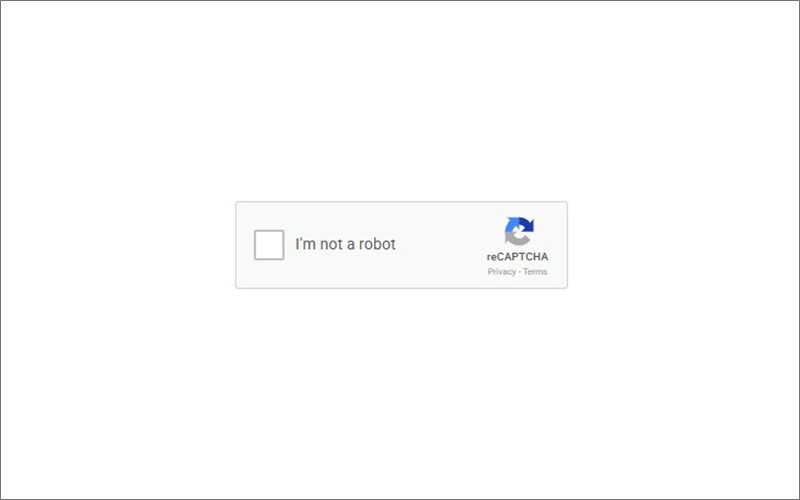
▲ 最初に表示される、本物のGoogle認証に似せた画面
ステップ2 パソコンで開くと「スマホで開いて」とQRコード
パソコンで開くと、thefishguha-jp[.]com という別のアドレスに切り替わり、「システムメンテナンスのため、このウェブサイトはパソコンからはご利用いただけません」と表示されました。画面の中心にはQRコードがあり、スマホで読み取るよう促しています。Amazonのメールなのに、なぜかVISAのロゴが出ているのも不自然です。パソコンでは何も起きないように見せて、スマホへ誘導するための画面と考えられます。
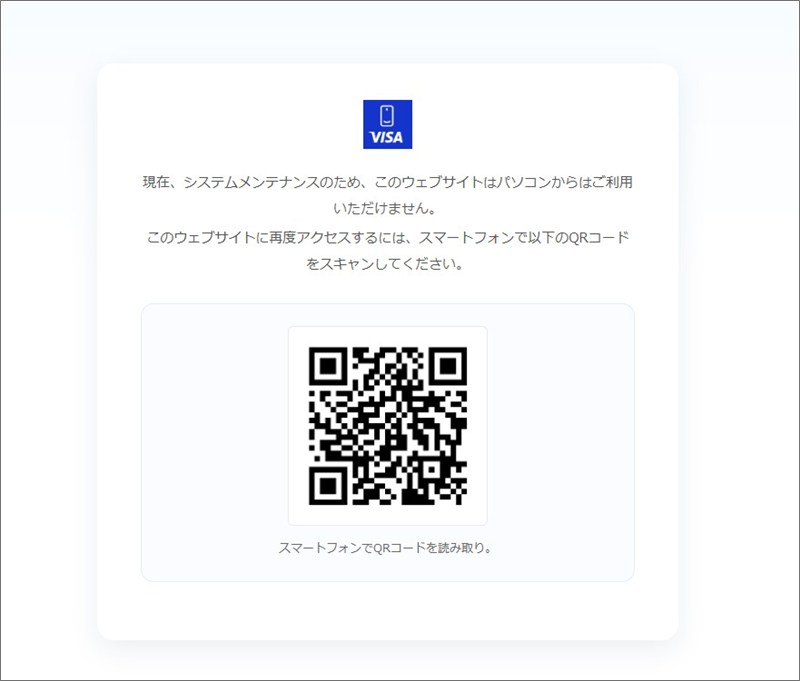
▲ パソコンで開いたときの画面。スマホでQRコードを読み取るよう求めてくる
ステップ3 スマホで開くと「偽のGoogle Play」画面
スマホで開くと、domloupspfn-jp[.]com に切り替わり、Google Playのストア画面そっくりのページが表示されました。「VisaApp」というアプリで、「4.8★」「100万+ダウンロード」と人気があるように見せています。「インストール」ボタンの下には、「アプリを更新」「権限を許可」といった説明画像まで並んでいました。
ここでいちばん危ないのは、説明画像が「不明なアプリのインストール」の許可をオンにさせようとしていることです。本物のストアでは、こうした許可は必要ありません。この許可を出すと、悪意のあるアプリがスマホに入る入口を自分で開けてしまうことになります。
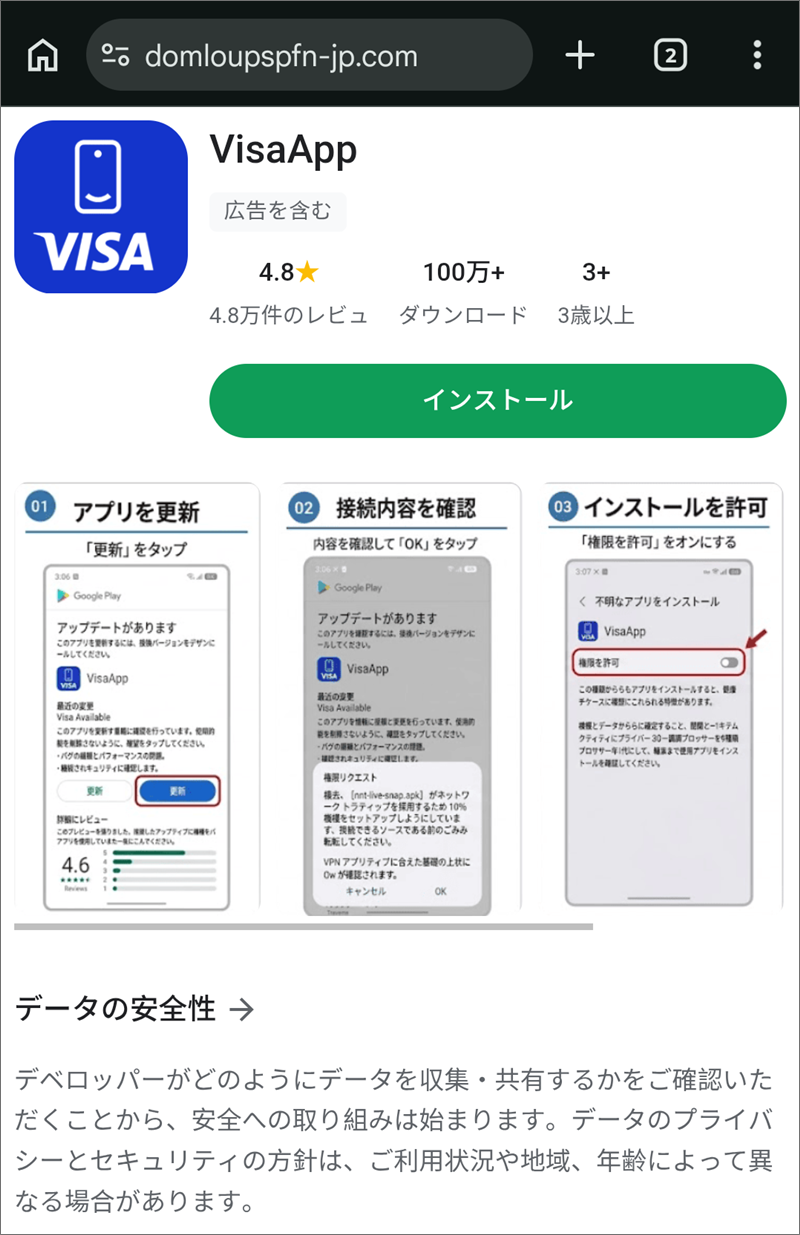
▲ スマホで開いたときの画面。Google Playに似せた偽のストアページ
入口のドメインについて
最初の入口になっている hgghf[.]com は、2024年11月に登録されたドメインで、登録の期限は2026年11月20日です。登録者の情報は非公開にされていました。今は「このドメインは販売中」という表示が出ていて、いつもは目立たない状態にしてあるように見えます。同じサーバー(43.164.190.251、韓国・ソウルのTencent系ホスティング)には、ほかにも9つのサイトが載っていると表示されました。
なお、同じ日(10月17日)には、件名を変えた同じ系統のメールが、確認できただけで15通ほど届いていました。「アプリ登録特典のお知らせ」「対象キャンペーンのご案内」「キャッシュバックのお知らせ」など、5種類の件名です。送信者の表示も「Amazonギフトカード」「Amazonカスタマーサービス」などと、少しずつ変えてありました。
注意点と対処法
まず、これだけは守ってください
- メールのボタンやリンクは開かない。QRコードも読み取らない。
- メールから案内されたアプリは入れない。公式アプリは、スマホのストアで自分で「Amazon」と検索して入手する。
- 「不明なアプリのインストール」を許可しない。
- 添付ファイルは開かず、メールごと削除する。
もし、リンクを開いたり、アプリを入れてしまったら
あわてなくて大丈夫です。多くの人が、本物そっくりの画面で迷うように作られています。落ち着いて、次の順で対応してください。
- 入れてしまったアプリは、すぐにアンインストールする。
- 「不明なアプリのインストール」の許可を、オフに戻す。
- スマホのセキュリティ機能でウイルススキャンをかける。
- アプリを開いてしまった場合は、別の端末から、Amazonやメール、銀行・カード会社のパスワードを変更する。
- カード情報や暗証番号を入力してしまった場合は、すぐにカード会社・銀行へ連絡する。
- 不安なときは、消費者ホットライン「188」や、警察の相談専用電話「#9110」に相談する。
「ギフトカード」「キャッシュバック」「感謝の気持ち」といった言葉は、つい気になってしまうものです。うっかり開きそうになったとしても、決して恥ずかしいことではありません。大切なのは、「アプリを入れてください」と言われた時点で、いったん手を止めることです。
まとめ:「アプリを入れて」は詐欺のサイン
Amazonを装うメールのギフトカードは偽物で、狙いは偽アプリの設置でした。同じようなメールが届いたら、家族や友人にも「アプリを入れさせようとするメールは詐欺」と伝えてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には ip-sc.net(IP調査兵団) を参照しています。