Amazon「本日の配送にてご不在でした」は詐欺!18件名の波状攻撃とゼロ幅文字まみれの本文、Appleへの誤爆まで発覚した新型キットを解析
シルバーウィークで気が緩みがちなこの時期、宅配便の再配達通知に心当たりがある方も多いのではないでしょうか。そんな油断を見透かしたように、今回はAmazonを騙る大規模な波状攻撃が届きましたので、じっくり解析していきます。
調査レポート:概要
| 騙られたブランド | Amazon(一部Appleへの誤流用あり) |
| 確認件数 | 18件名以上の波状攻撃(同一送信日) |
| 総合危険度 | ★★★★☆ |
| 手口の巧妙さ | ★★★★★(ゼロ幅文字を全面使用、多段クローキング) |
| 送信元 | 20.120.38.113(Microsoft Azure/米国) |
| 着地サイト | 中国系クラウド → シンガポールのデータセンター経由の偽サイト |
⚠ これはAmazonからの正規メールではありません。本文中のリンクは絶対にクリックしないでください。
届いたメールの再現
実際に届いたメールのうち、代表的な1通を再現します。※メールヘッダー詳細は個人情報保護のため非掲載です。
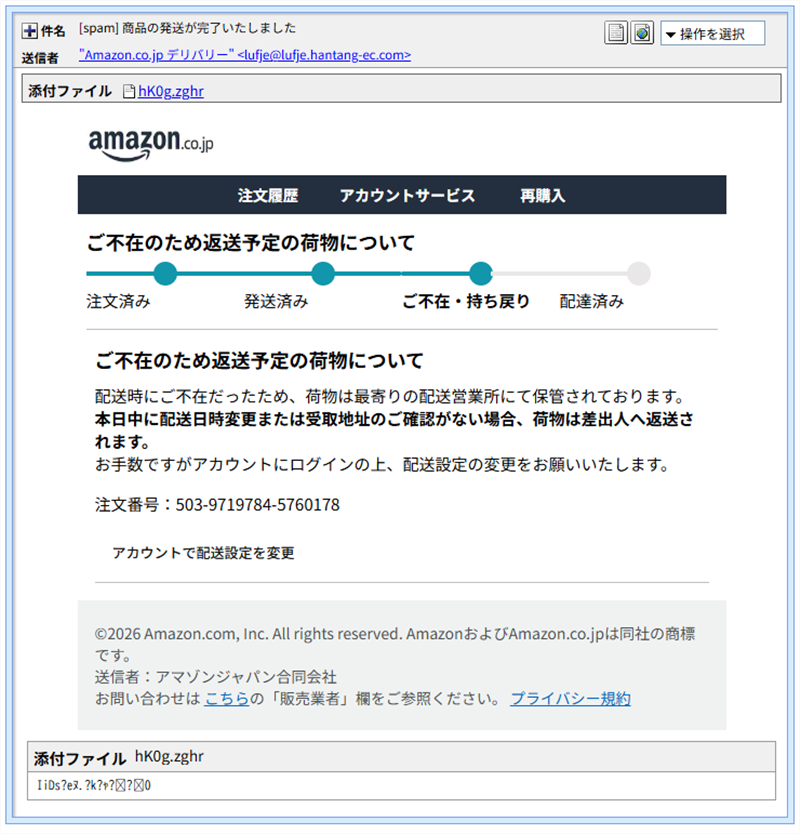
件名:[spam] 商品の発送が完了いたしました
送信者:"Amazon.co.jp デリバリー" <lufje@lufje.hantang-ec.com>
添付ファイル:hK0g.zghr

ご不在のため返送予定の荷物について
配送時にご不在だったため、荷物は最寄りの配送営業所にて保管されております。
本日中に配送日時変更または受取地址のご確認がない場合、荷物は差出人へ返送されます。
お手数ですがアカウントにログインの上、配送設定の変更をお願いいたします。

注文番号:503-9719784-5760178
[アカウントで配送設定を変更]
添付ファイル「hK0g.zghr」は見慣れない拡張子で、感染リスクを避けるため当サイトでは開封・解析していません。
送信ルートと偽装の判定
Received-SPFの結果を確認したところ、送信元IPは 20.120.38.113(Microsoft Azure/米国バージニア州)で、SPFはPassしています。ただし、これは攻撃者自身が用意したドメインに対して正規に設定されているだけで、Amazon本物のドメインとは無関係です。DKIM署名も同じ攻撃者ドメインに対して付与されており、いわば「自分の家の鍵は自分で作って正規に開けている」状態です。
また、返信先アドレスには受信者を識別するための文字列がVERP形式(バウンス管理用のアドレス変換)で機械的に埋め込まれており、送信先ごとに個別のアドレスを自動生成していることが分かります。大量送信を前提とした、業務用スパムツールの典型的な作りです。
💡ここで! 用語解説
ゼロ幅文字:目には見えないのに、文字データとしては存在する特殊な記号。件名や本文をテキストエディタに貼り付けたり、HTMLソースとして表示したりすると、通常の文章の中に不自然な区切りとして浮かび上がってきます。
クローキング:アクセスしてきた端末(パソコンかスマホか)や地域によって、表示する内容を自動的に切り替える手口。セキュリティ担当者やクローラーがパソコンから調査してもハズレの画面しか見えないようにする、いわば「相手を選ぶ詐欺サイト」です。
ほぼ全文字列にゼロ幅文字――念の入った偽装
件名や送信者名をBase64デコードして中身を確認したところ、表示上は「Amazonのデリバリー」に見える文字列の内部に、目に見えない特殊な文字が複数個所に挟み込まれていました。同様の手口は、メール本文のHTMLソース全体――ナビゲーションの文言、進捗バーの各ラベル、本文の案内文、さらにはボタンの文字列に至るまで、ほぼすべての表示文字列に仕込まれていることが確認できました。ブランド名や定型文をそのままの文字列として検出するタイプのフィルタを、意図的にすり抜けようとする作りだと考えられます。
本文中には、目に見えない形で埋め込まれた識別用の文字列(j769ri)も発見しました。配信ロットや個体を区別するための管理用IDと見られます。
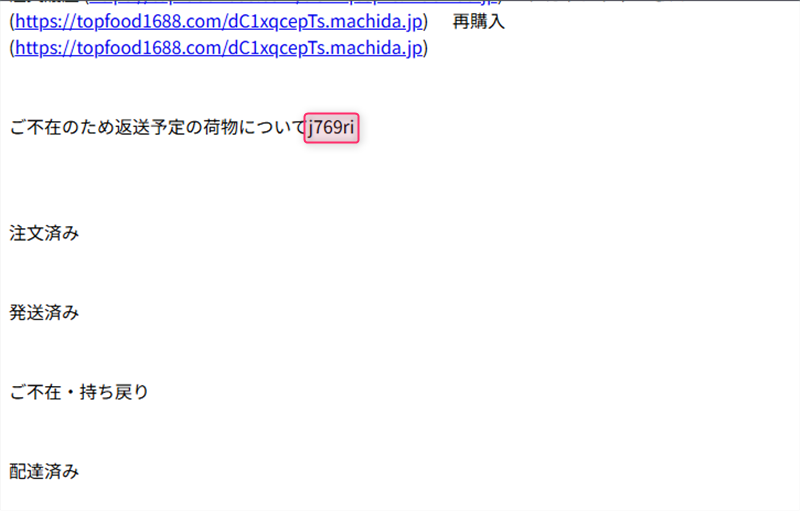
HTMLソース内に隠されていた識別用文字列「j769ri」
フィッシングサイトの多段解析――PCとスマホで別の顔
本文中のリンクは、パソコンとスマートフォンでまったく違う挙動をする、典型的なクローキング仕様でした。
①パソコンからアクセス:着地ドメイン(43.167.184.76)にアクセスすると「404 Not Found」が表示され、それ以上は何も起きません。調査・解析されることを見越した対策と考えられます。
②スマートフォンからアクセス:同じリンクにスマホでアクセスすると、まず「盾アイコンをすべてタップしてください」というボット確認画面が表示されます。
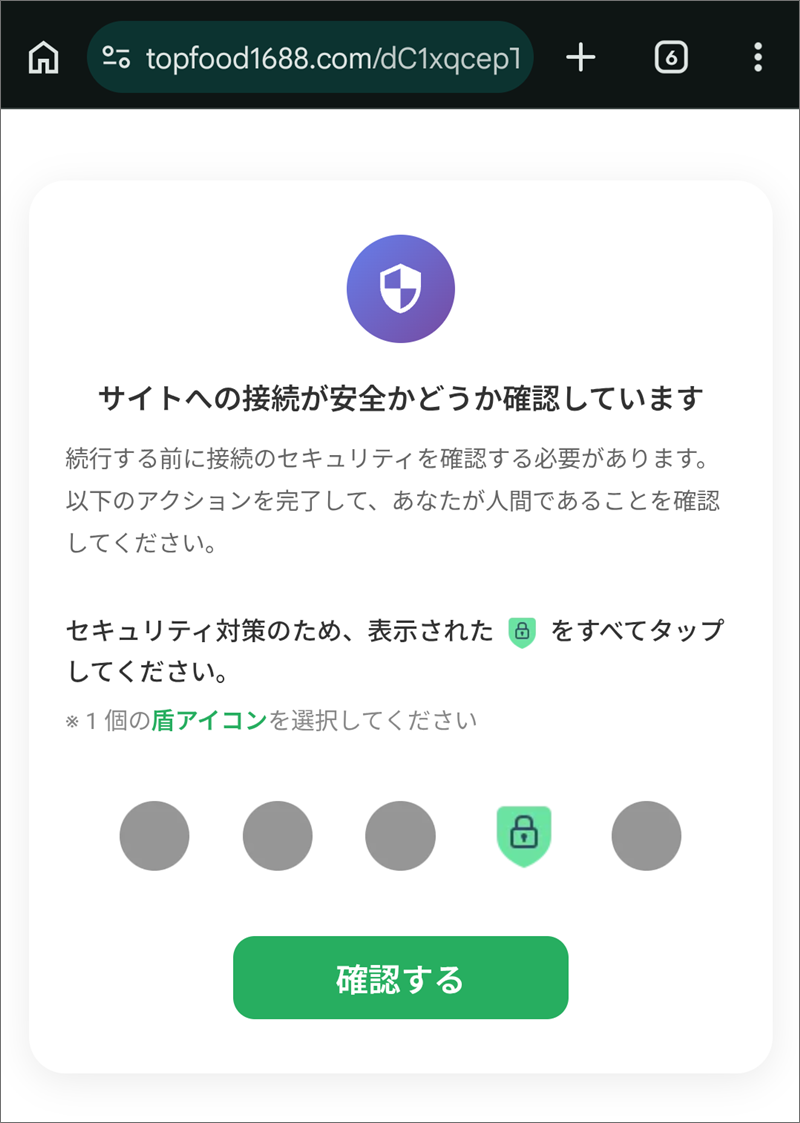
スマホでアクセスした際に表示される、ボット確認を装った画面
この確認を通過すると、まったく別のドメイン(43.164.1.32)へ転送され、本物そっくりの偽Amazonログイン画面が表示されます。
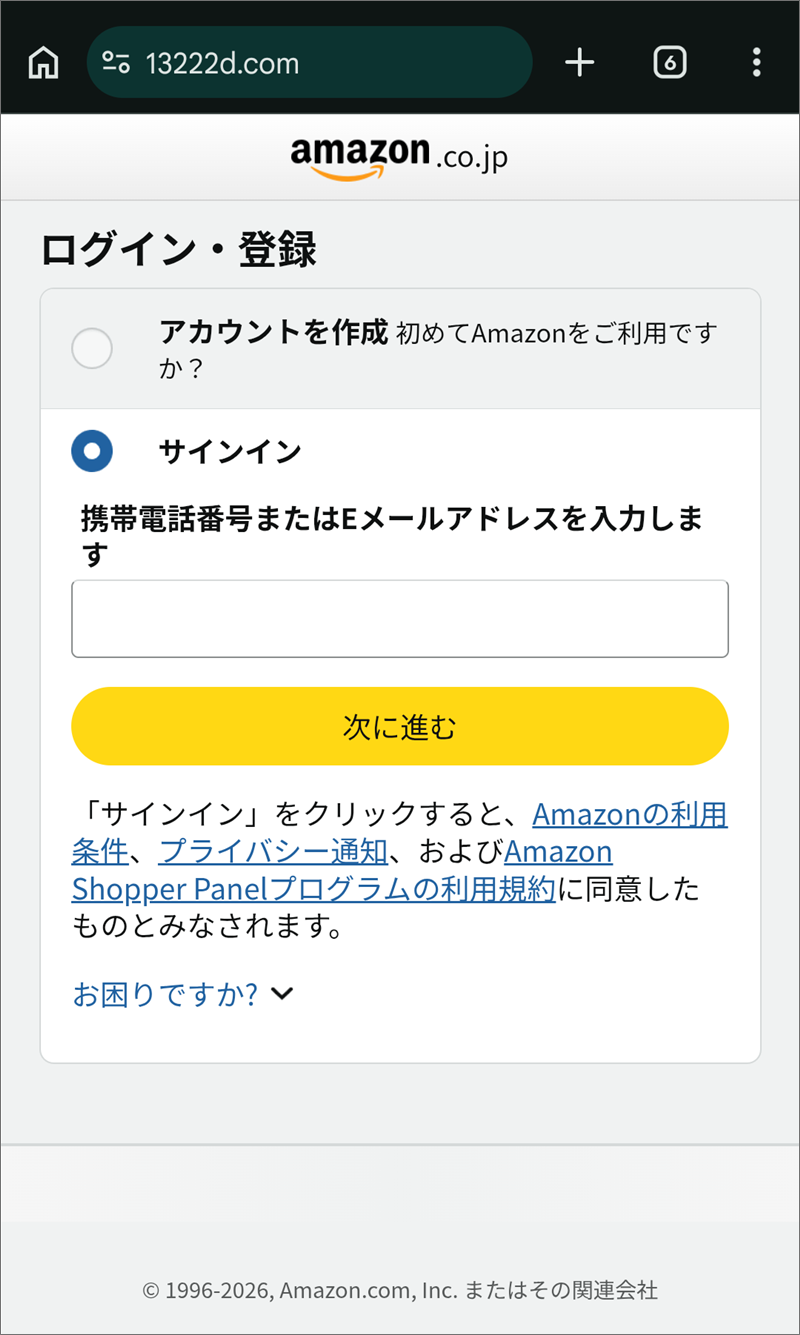
CAPTCHA通過後に表示される、偽のAmazonログイン画面
着地インフラも興味深く、初期着地は中国拠点のクラウド事業者、最終的な偽ログインページはシンガポールのデータセンター系ホスティングと、複数のクラウド事業者・地域をまたいで構成されていることが確認できました。
18種類の件名で届いた波状攻撃
同日中に、以下のような件名バリエーションで一斉に届いています。心当たりのある件名がないか、ぜひ確認してみてください。
【本日お届け】ご登録の住所・置き配設定をご確認ください
【本日到着】ご注文の商品をお届けします
本日中の配送日時変更をお願いいたします
配送ご不在のお知らせ:再配送日時のご設定を
商品の発送が完了いたしました
本日の配送にてご不在でした:再配送をご設定ください
ご注文商品の持ち戻りについて
配送業者よりご連絡する場合がございます|本日お届け分
お届け予定の荷物が営業所に戻りました
配送営業所にて荷物を保管中です
配送状況のお知らせ(本日お届け分)
おまけ:同じキットがAppleにも誤って使い回されていた
実は今回の波状攻撃の中に、「Apple」を名乗りながら送られてきたメールが紛れ込んでいました。件名は「【重要】 お支払い情報の確認が完了していません」で、送信者名にも「Apple」の文字が使われています。ところが、このメールのHTML本文を確認すると――中身は一切変更されておらず、Amazon版とまったく同じテンプレートでした。ロゴの代替テキストは「Amazon」のまま、フッターには「©2026 Amazon.com, Inc.」「送信者:アマゾンジャパン合同会社」という表記がそのまま残っており、ボタンの文言も「アカウントで配送設定を変更」というAmazon版と同一の文言でした。
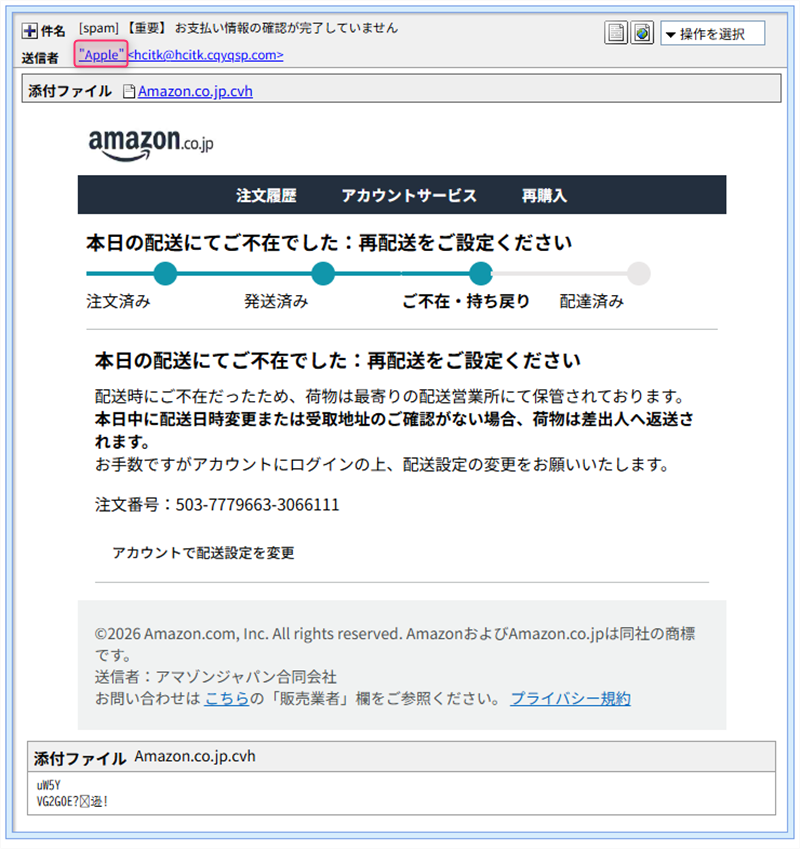
インフラ面でも直結が確認できています。この「Apple」を騙るメールの送信元IPも同じくMicrosoft Azure(米国)で、着地ドメインは表向き別の名前でしたが、名前解決した先のIPアドレスはAmazon版とまったく同一でした。さらにスマホでの最終的な着地(偽ログイン画面)も、Amazon版とまったく同じものにたどり着きます。件名や送信者名だけを差し替えて量産する一方、肝心の本文の差し替えを忘れてしまったのでしょう。詐欺師にも案外、詰めの甘いところがあるようです。
なお、このApple版のメールには、実在しない通信キャリアのサーバーを経由したかのように見せかける、偽装されたヘッダー情報も追加で仕込まれていました。もっともらしい見た目を作ろうとする執念は感じますが、肝心の中身の使い回しがすべてを台無しにしています。
注意点と対処法
「配送」「不在」「支払い」といった言葉に反応して焦ってしまう気持ちはよく分かりますが、まずは落ち着いて次の点をご確認ください。
- メール内のリンクは絶対にクリックせず、気になる場合はAmazon公式アプリやブラウザから直接ログインして確認してください
- 見慣れない拡張子の添付ファイルは絶対に開かないでください
- スマホとパソコンで見え方が変わるサイトは、それ自体が強い警戒サインです
- 誤ってログイン情報を入力してしまった場合は、速やかにパスワードを変更してください
Amazon公式の見分け方については、Amazon.co.jpヘルプ「なりすましメールの見分け方」もあわせてご確認ください。
この記事が役に立ったら、ぜひ周りの方にも共有してください。
Data Provided by Heartland-Lab Security Research Unit/送信元・着地IPの調査にはip-sc.netを利用しています。使用配色テーマ:Amethyst
X投稿文案:Amazonを騙る詐欺メール、18件名の波状攻撃を解析。件名・送信者名・本文のほぼ全てにゼロ幅文字を仕込み、PC/スマホでクローキング。同じキットがAppleにも誤って流用されていました。 #Amazon #フィッシング詐欺 #迷惑メール https://ymg.nagoya/amazon-fusai-zerowidth-kit-2026/
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体