【詐欺メール】「【送料無料&代引きOK】お迷いの商品はございませんか?」ショップ名が空欄のまま届いた偽ブランド通販の勧誘メール
まだ眠い朝の6時台、スマホが震えて「お得情報」が届く。そんな時間帯のメールは、頭が働いていないぶん、うっかり開いてしまいやすいものです。今日は、そんな朝のすきに届いた通販メールを調べました。
これは安心して買える通販のお知らせではありません
お店の名前も、運営者の情報も書かれていないメールのリンクから、買い物をしないでください。
届いたメールの内容
件名は「【送料無料&代引きOK】お迷いの商品はございませんか?安心してお届けします」でした。先頭の「[spam]」は、受信側のメールサービスが付けた迷惑メールの印です。本文は次のとおりです(詐欺サイトのURLは、誤って開かないよう一部を伏せています)。
お客様各位

日頃のご愛顧に感謝を込めて、本日はとっておきの「お得情報」をお届けいたします!
「ハイブランドのデザインを気軽に楽しみたい」
「まとめ買いでもっとお得にゲットしたい」

そんなお客様のご要望にお応えして、特別なキャンペーンを開催中です!

■ 注目のおすすめ企画 ■
1. 【2点セットコンビネーション】
   バッグ×財布、時計×アクセサリーなど、相性抜群の2点セットが驚きの特別価格に!
2. 【低価格スタイル特集】
   お財布に優しいプチプラ価格で、高見えする人気デザインを多数ご用意いたしました!

もちろん、すべて【全国送料無料】&【安心の代金引換(COD)】にてお届けいたします。
ご注文から最短翌日発送!お急ぎの方もぜひご利用ください。

お得なこの機会をお見逃しなく!

▼ 特設ページはこちら ▼
公式オンラインショップを見る
(hxxps://myshoplinelv[.]shop/adsb)

--------------------------------------------------
[ショップ名]
※配信停止をご希望の場合はこちら:[配信停止]
--------------------------------------------------
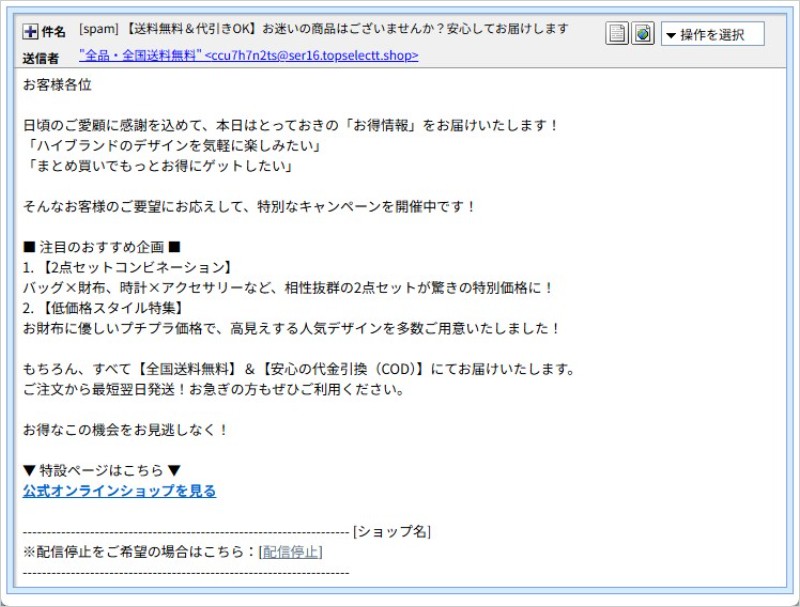
▲ 実際に届いたメールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
いちばんの手がかりは「[ショップ名]」
メールの最後の区切り線のすぐ下に、「[ショップ名]」とだけ書かれています。本来はここにお店の名前が入るはずの、雛形(テンプレート)の穴埋め欄です。入れ忘れたまま、そのまま大量に送ってしまったようです。
本物の通販会社のメールなら、お店の名前、運営会社、問い合わせ先が必ず書かれています。「公式オンラインショップ」と名乗りながら、店名がどこにもないメールは、それだけで怪しいと判断できます。
ちなみに、差出人の名前にも「全品・全国送料無料」と、宣伝文句がそのまま入っています。お店の名前より、安さを前に出したかったのかもしれません。
「安心の代金引換」は、安心の保証ではありません
メールには「全国送料無料」「安心の代金引換(COD)」と、安心をうたう言葉が並んでいます。代金引換は、荷物を受け取るときに代金を支払う方法で、クレジットカード番号を入れなくて済むため、安全そうに見えます。
ですが、そうとは限りません。
- 多くの場合、中身を確認する前にお金を支払うことになります。届いた商品が期待と違っていても、お金を取り戻すのは難しくなります。
- 注文のときに、名前・住所・電話番号といった個人情報を相手に渡すことになります。
- ブランド品が定価の何分の一もの価格で売られているときは、本物とは考えにくく、届かない可能性もあります。
送信ルートと、使い捨てのドメイン
このメールは、送信元の確認(SPF)に合格していました。ただし、これは犯人が自分で取得した topselectt[.]shop というドメインでの結果なので、「本物の証明」にはなりません。
- 実際に送った機器のIPは
45.205.6.124です。場所は、調査サービスによって米国だったりセーシェルだったりと食い違い、特定できませんでした。 - メールのリンク先のドメイン
myshoplinelv[.]shopは、2026年11月18日に取得されたばかりでした。受信のわずか2日前です。 - そこから転送される最終的なサイト
japanluxeselect[.]shopは、2026年10月30日の取得です。 - 3つのドメインは、どれも同じ登録事業者(West263)で取得され、DNSにはCloudflareが使われていました。使い捨てにしやすい、よく似た作りのドメイン群とみられます。
- メール末尾の「配信停止」のリンクも、同じ詐欺ドメイン(
myshoplinelv[.]shop)を指していました。押しても配信は止まらず、逆に「このアドレスは生きている」と伝えてしまうおそれがあります。
用語メモ:むずかしい言葉をやさしく
代金引換(COD):商品を受け取るときに、配達員にお金を払う支払い方法です。
SPF(エスピーエフ):「この名乗りのメールは、この機器から送ってよい」という届け出と照らし合わせる仕組みです。犯人が自分のドメインで届け出れば、合格します。
Cloudflare(クラウドフレア):サイトの本当の場所を隠して中継する、海外のサービスです。正規のサイトも使っているため、これを使っているだけで悪いとは言えませんが、サイトの所在地が分からなくなります。
リンクの先で何が起きるのか
メールの「公式オンラインショップを見る」を開くと、myshoplinelv[.]shop を経由して、最終的に japanluxeselect[.]shop のサイトへ飛ばされます。サーバーのIPは 104.21.2.217 と 104.17.232.29 で、どちらもCloudflareのものでした。犯人の居場所を示すものではありません。
① セキュリティソフトは「安全ではない」とブロックした
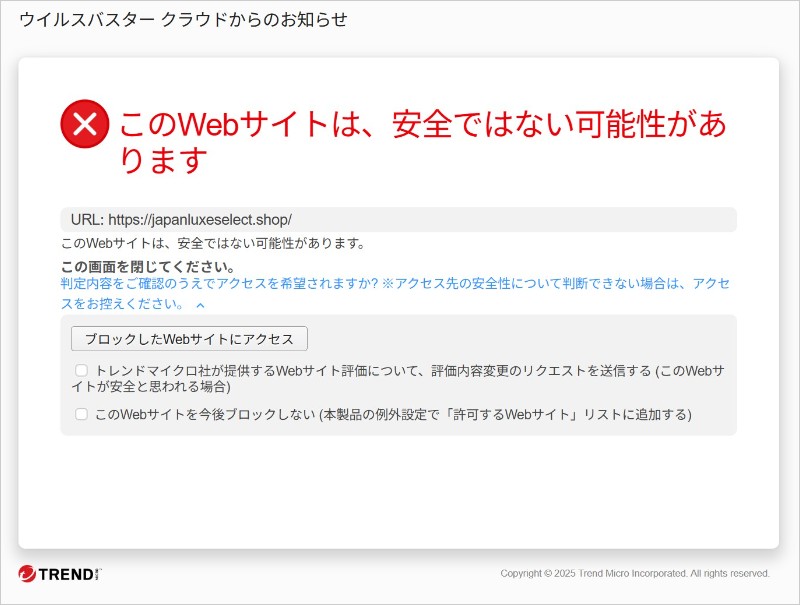
▲ ウイルスバスタークラウドが表示した、「このWebサイトは、安全ではない可能性があります」のブロック画面
調査時、ウイルスバスタークラウドは、このサイトを「安全ではない可能性があります」とブロックしました。一方、Chromeの確認では警告は出ていません。警告が出ていないからといって、安全とは限りません。セキュリティソフトを使っていると、こうした場面で助けになります。
② 現れたのは、ブランド品を大安売りするネットショップ
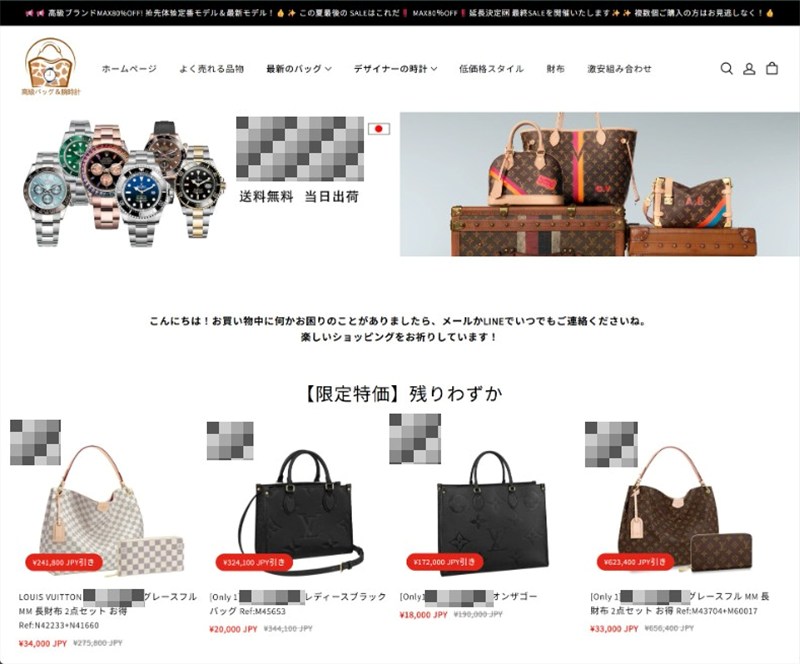
▲ リンク先のサイト。ロゴには、こちらでモザイクをかけています
サイトの上部には「高級ブランド MAX80%OFF」「この夏最後のSALE」「延長決定」と、季節外れの言葉が並んでいます。すでに冬なのに「この夏最後」と書いてあるのは、使い回しの文言のようです。
商品の欄には、「¥190,000」の元値に取り消し線を引いて「¥18,000」と書くなど、元値の約1/10の価格が並んでいます。「限定特価 残りわずか」と、急がせる言葉も添えられています。
今回の調査では、表示を切り替える仕掛け(クローキング)は確認されていません。
注意点と対処法
- メールのリンクは開かない。「配信停止」のリンクも押さずに、そのまま削除する。
- お店の名前や運営会社が書かれていない通販メールは、買わない。
- ブランド品が極端に安いときは、「本物ではないのでは?」と立ち止まる。「代引きだから安心」とは考えない。
- もし注文してしまっても、責めないでください。代引きの荷物が届いても受け取りを断り、すでに支払ってしまった場合は、早めに配送会社や警察、消費生活センターへ相談しましょう。
- 注文でカード番号を入力してしまった場合は、すぐにカード会社へ連絡する。
- 困ったときは、消費者ホットライン「188(いやや!)」に電話して相談できます。
- ご家族、とくに高齢の方にも、こうしたメールがあることを話題にしておく。
まとめ
「【送料無料&代引きOK】お迷いの商品はございませんか?」は、偽ブランド通販へ誘導するメールとみられます。ショップ名が空欄のまま届いたことが、何よりの手がかりでした。
似たメールが届いたら、リンクも配信停止も使わず、まわりの人にもこの記事を教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には ip-sc.net の情報を参照しました。