【ANA詐欺メール】「ANAにキュン!」BLACK FRIDAY特別拡大版のお知らせは偽物!スマホだけ不正アプリに誘導
旅行やマイルのお得な話は、つい中身が気になってしまいますよね。ブラックフライデーを前に「特典をご用意しました」と届いたら、なおさらです。
今朝届いた「ANAにキュン!」BLACK FRIDAY特別拡大版のお知らせを詳しく調べました。結論から言うと、これは詐欺メールです。ボタンは押さず、アプリも入れないでください。
この「ANAにキュン!」のお知らせは 偽物 です
ANAを名乗るメールのボタンから、アプリを入れてはいけません。
届いたメールの中身
メールの本文は次のとおりです。マイル交換、旅行クーポン、ショッピングと、ANAの特典らしい項目が並んでいますが、すべてこのメールの中だけの話です。
件名:「ANAにキュン!」BLACK FRIDAY特別拡大版のお知らせ
送信者:ANA BLACK FRIDAY

BLACK FRIDAY 期間限定セール
マイル交換、旅行パッケージ、公式ショッピングの多重特典をご用意しました。
開催期間:2026年11月20日(金)~11月30日(月)

[ ANAアプリをダウンロードして特典に参加 ]

1. マイル交換特典
国内線:全路線対象。搭乗期間は2027年1月7日~2月28日です。
国際線:36路線対象(ハワイ、北米、欧州、アジアなど)。
抽選特典:減額マイル交換後に自動エントリーされ、抽選で10,000マイルが当たります。

2. 旅行パッケージクーポン
国内ダイナミックパッケージ:最大25,000円割引クーポン
海外ダイナミックパッケージ:最大150,000円割引クーポン
海外ホテル:単体予約でマイル3倍。

3. 公式ショッピング特典
ANA Mall:マイル8倍、条件達成で最大20倍。最大76%OFF
ANA Shopping A-style:最大60%OFF。
ANA Mileage Mall:対象店舗でマイル最大5倍。

4. 「ANAにキュン!」特別版
11月28日~30日にBLACK FRIDAY特別拡大版を開催します。

※ 数量限定・先着順のため、なくなり次第終了となります。
※本文を文字で再現したものです(一部抜粋)。メールヘッダー詳細は個人情報保護のため非掲載です。
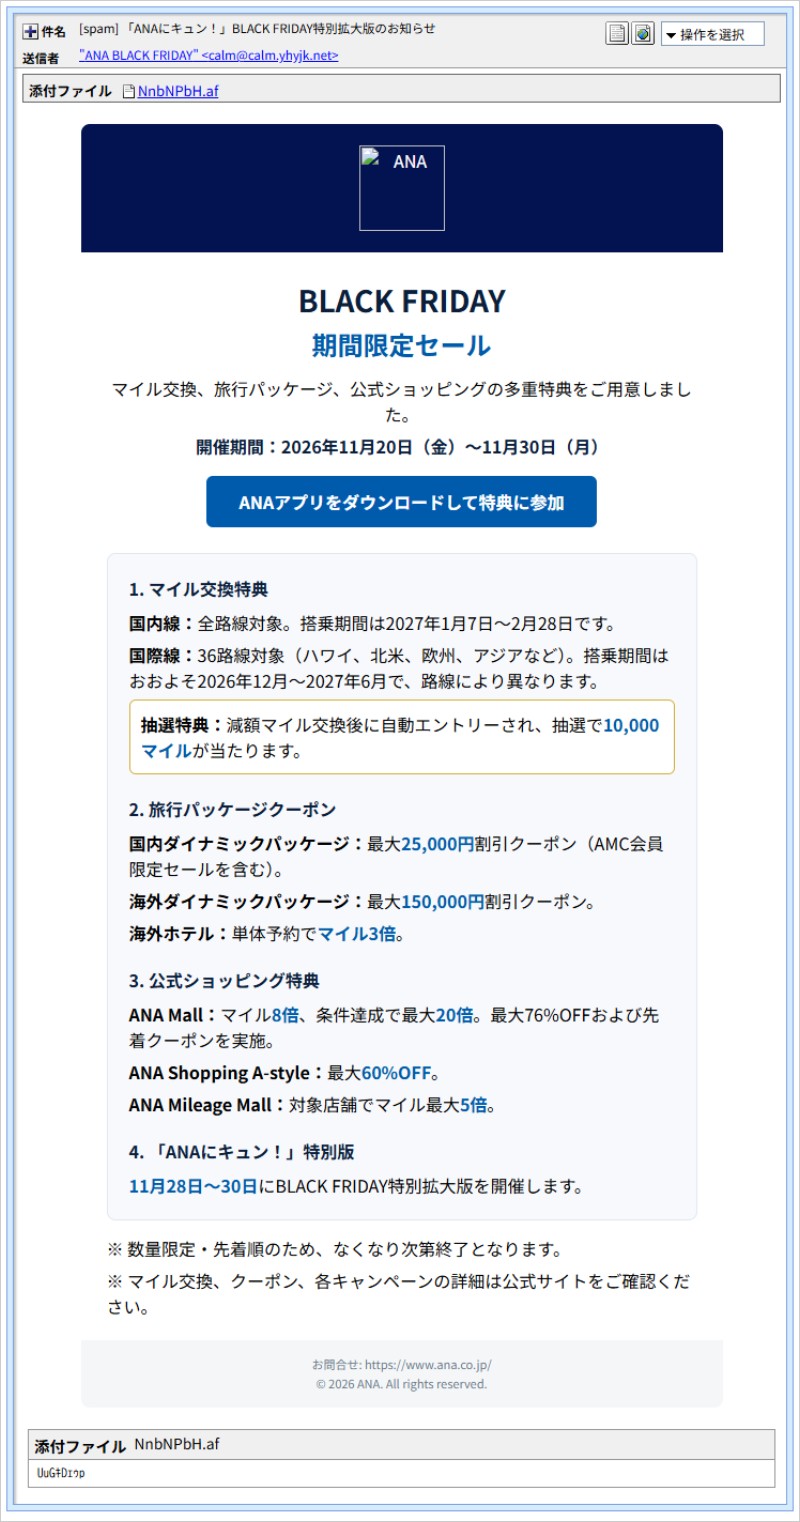
▲ 実際に届いたメールの画面。ロゴの画像が表示されず、「ANA」という代替の文字だけが出ています。
本物らしく見せたいメールのロゴが読み込めていないのは、攻撃者のうっかりでしょうか。また、「数量限定・先着順」の一言で、気持ちを急がせようとしています。
送信ルートと偽装の見破りポイント
| 項目 | 調べて分かったこと |
| 送信者名 | 画面では「ANA BLACK FRIDAY」ですが、実際の保存は「YADIRF KCALB ANA」と逆順です。右から左へ並べる特殊な文字を使って、正しい順に見せています。 |
| 送信元 | ANAのドメインではなく、yhyjk[.]net のサブドメインから送られていました。 |
| SPF | 合格(pass)でも安心できません。送り手が自分で用意したドメインに「このIPから送ってよい」と書いておけば、その通りに送れば合格になるためです。 |
| リンクの食い違い | 本文の下の方には公式の www.ana.co.jp が書かれていますが、ボタンの実際の行き先は hxxps://yhyjk[.]net/mrrurejP でした。 |
| 添付ファイル | NnbNPbH.af は一般的ではない拡張子で、メールソフトでは文字化けのような文字列が表示されました。感染のおそれがあるため、開封・解析していません。 |
| 見えない文字 | 件名に2か所、本文に76文字ぶん、画面に表示されない文字が混ぜてありました。 |
- SPF・DKIM:メールの送り主が本物かを確かめるための仕組みです。ただし、ドメインを自分で用意した詐欺の送り主でも、設定すれば合格になります。
- 見えない文字:画面には何も表示されないのに、コンピューターには文字として扱われる特殊な文字です。文字の間に混ぜておくと、見た目は同じでも別の文字列になります。
- クローキング:見る人のパソコンやスマホによって、表示するページを切り替える手口です。調べる側にだけ無害なページを見せることもあります。
どうやって見つけたの? メールの元データ(ソース)を文字コードのまま取り出して調べると、見えない文字が見つかります。件名や本文をメモ帳などのテキストエディタに貼り付け、見た目より実際の文字数が多くないかを数える方法でも、気づくきっかけになります。
1通ごとに文字列を変えて、機械的な見張りをすり抜けようとする手間は、もう少し別のことに使えば世の中のためになったでしょうに。
ボタンの先は、こう続いていました
ここからは、メールのボタンの先を、順番に追った記録です。画面の順番どおりに説明します。
1段目:「人間であることを確認」
ボタンを押すと、まず中継役の yhyjk[.]net(IPは43.167.85.247)に着きます。ここで「人間であることを確認」という画面が出ます。「個人情報の入力は求めません」と書いてあり、安心させる作りです。
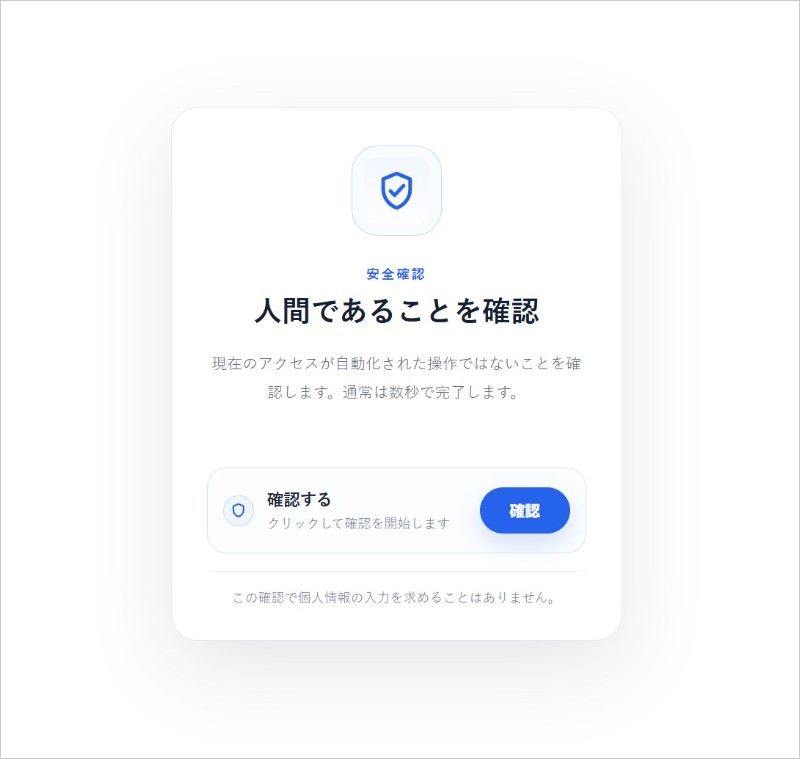
▲ 1段目:「人間であることを確認」の画面
2段目:ウイルスバスターがフィッシングと警告
次の転送先 corporateair-jp[.]com に進もうとした段階で、ウイルスバスター クラウドが「脅威の種類:フィッシング」と警告を出しました。セキュリティソフトが働いていれば、ここで止まります。
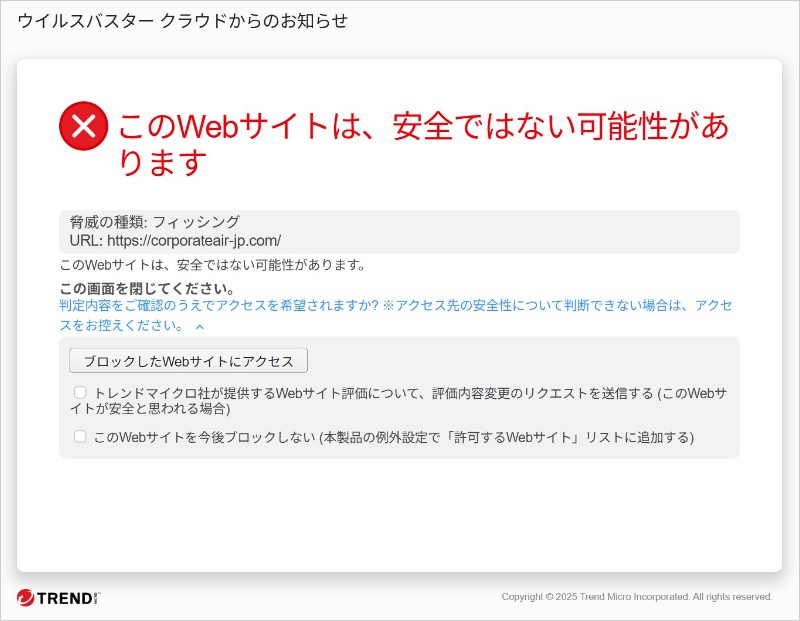
▲ 2段目:セキュリティソフトの警告画面
3段目:本物そっくりの「ロボットではありません」
続いて、GoogleのreCAPTCHAに似せた「I’m not a robot」の画面が出ます。毎日のようにネットで見かける画面なので、つい押してしまいがちです。
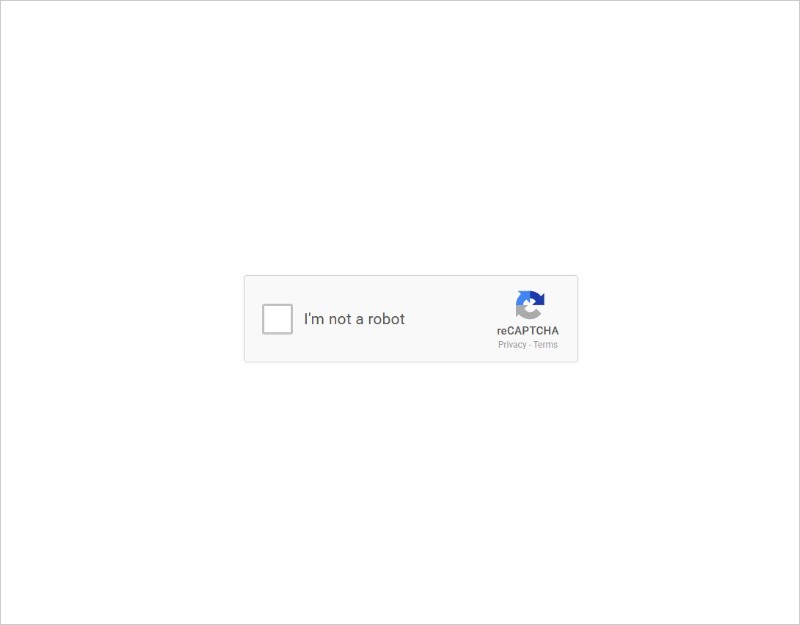
▲ 3段目:reCAPTCHAに似せた画面
4段目:パソコンにはQRコード、スマホには偽のアプリ
パソコンで開くと、「システムメンテナンスのため、このウェブサイトはパソコンからはご利用いただけません」と表示し、スマホでQRコードを読み取るよう求めます。QRコードは読み取っていません。
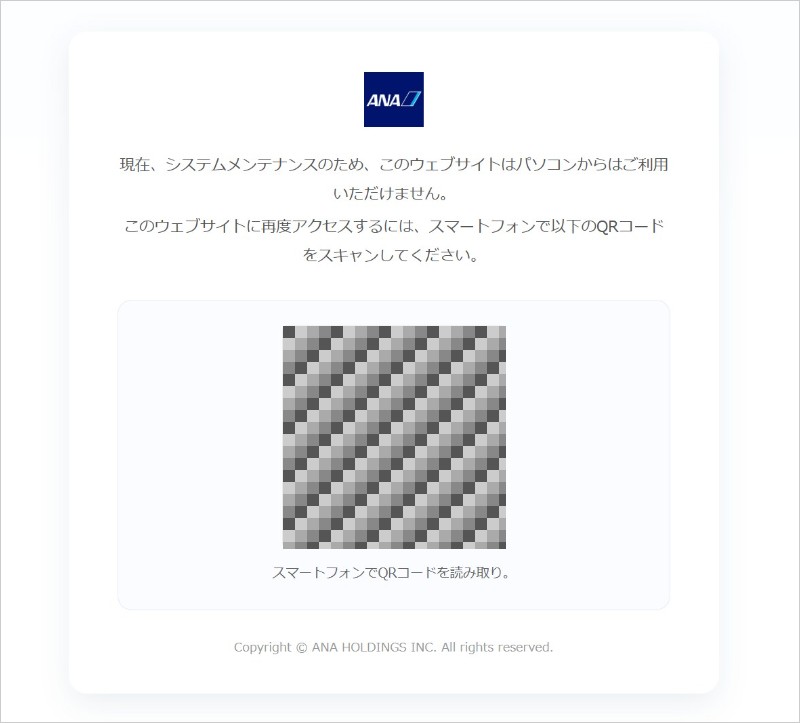
▲ 4段目(パソコン):スマホで読み取るよう求めるQRコードの画面
スマホで開くと、openwebdesign-jp[.]com で偽のアプリ配布ページが表示されました。Google Playによく似た作りで、「ダウンロード100万+」「評価4.8」といった数字まで並べています。さらに、不明なアプリのインストールを許可するよう手順を案内していました。
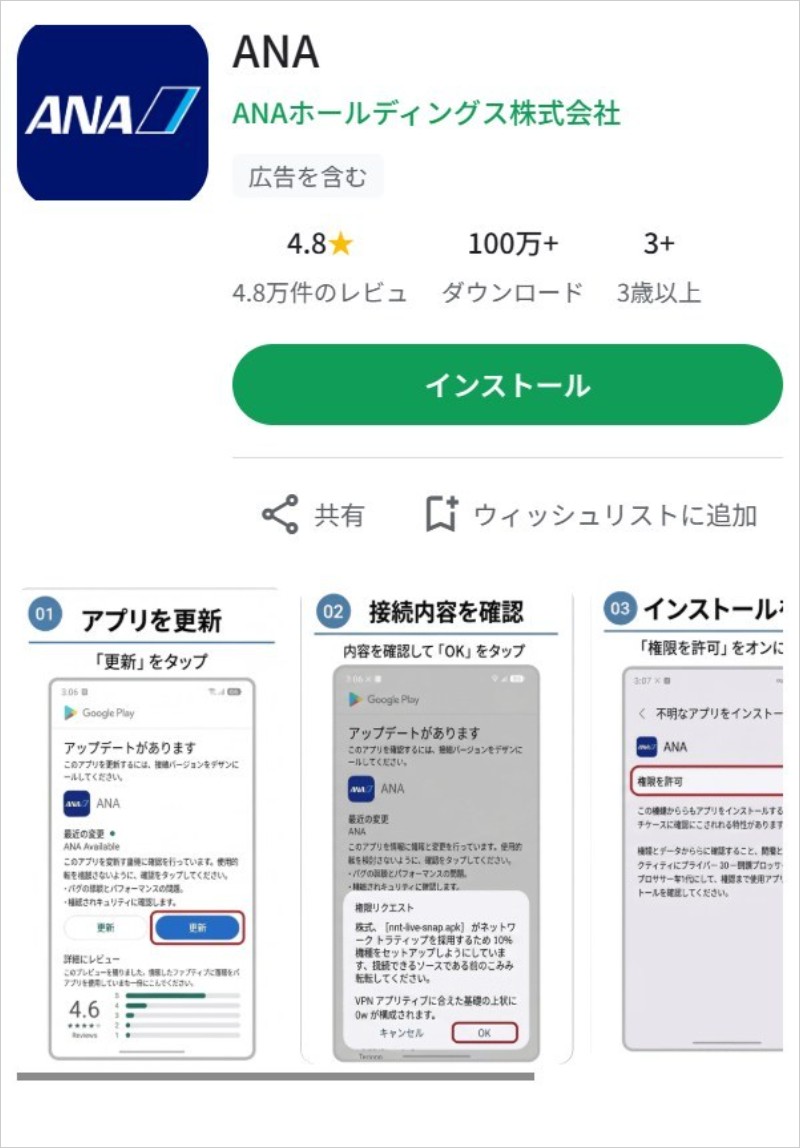
▲ 4段目(スマホ):偽のアプリ配布ページ。「権限を許可」へ進ませる手順まで案内している
- パソコン:
corporateair-jp[.]comでQRコード画面を表示 - スマホ:
openwebdesign-jp[.]comで不正アプリ配布ページを表示
※当サイトでの手動観測です。パソコンで確認しただけでは、スマホ側の危険なページに気づけません。
関係するドメインとサーバー
| ドメイン | 役割 | IPと登録の状況 |
calm.yhyjk[.]net | メールの送信元 | 20.230.191.76(米国/Microsoft)。SPFにこのIPだけを許可すると書いてあります。 |
yhyjk[.]net | ボタンの中継先 | 43.167.85.247(Tencent Cloud)。ドメインは2020年の登録ですが、前日11/18に情報が更新されていました。 |
corporateair-jp[.]com | パソコン向けの着地点 | 104.198.122.168(Google Cloud)。11/16に新規登録。 |
openwebdesign-jp[.]com | スマホ向けの着地点 | 同じ 104.198.122.168。11/16に新規登録。 |
※2つの着地点は、登録から数日のドメインです。誘導先のIPは位置情報の推定では日本(東京)と表示されますが、クラウドサービスのため、実際の運営者の所在地を示すものではありません。
※2つの新しいドメインの登録業者と、中継先IPの登録名には、いずれも「Aceville」の名前が出てきます。偶然かどうかは分からず、同一人物と断定はできません。
関連する記事
同じ日に、同じようなANAのメールが100通を超えて届いています。あわせてご覧ください。
- 11/19|「ANAにキュン!」BLACK FRIDAY特別拡大版を騙る件名一覧(100通超)
- 11/17|「11/20~30|ANA BLACK FRIDAY 特別企画のご案内」は偽物!
- 11/16|三井住友カードを装う「ID変更完了のご案内」の偽メール(同じ
104.198.122.168が確認されています。同一犯とは断定できません)
注意点と対処法
- ボタンもリンクも添付ファイルも開かない。特典の確認は、公式アプリや、ご自分で登録した公式サイトのブックマークから行いましょう。
- アプリは、App StoreやGoogle Playの公式の画面からだけ入れてください。メールやQRコードから案内されたアプリは入れないでください。
- 「不明なアプリのインストールを許可」を求められたら、そこで止まってください。許可は、本当に必要なとき以外はオンにしないでください。
- もしアプリを入れてしまっても、あなたのせいではありません。すぐにそのアプリを削除し、不明なアプリの許可をオフに戻したうえで、マイレージクラブなど主なサービスのパスワードを変えてください。不安なときは、お近くの警察の相談窓口(警察相談専用電話 #9110)に相談してください。
- 「人間であることを確認」や「I’m not a robot」の画面が、メールのリンクの先で出てきたら要注意です。確認ボタンを押す前に、画面を閉じましょう。
ANA公式の注意喚起ページ(外部サイト):
まとめ
「ANAにキュン!」BLACK FRIDAY特別拡大版のお知らせは、ANAを装った詐欺メールです。ボタンの先は、パソコンならQRコード、スマホなら偽のアプリ配布ページに切り替わり、見る端末でわざと表示を変えていました。
SPFが合格していても、本物の証明にはなりません。ボタンを押す前に、このページと見比べてください。
スマホでメールを読む機会の多いご家族には、「メールから、アプリは入れない」と一言伝えておくと安心です。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報の確認には ip-sc.net を参照しています。