「ご登録携帯電話番号確認のお願い」はVisaを騙る詐欺メール|一時的な利用制限と偽パズル認証に注意
朝、目が覚めてスマホを開くと、夜中から明け方にかけてメールが何通も届いていた。そんな経験は、どなたにもあるのではないでしょうか。
寝ぼけた頭のままだと、「カードが一時停止されています」の文字に、ドキッとして指が動いてしまいがちです。今回は、そんな時間帯に届いたVisaカードを装う偽メールを調べました。
■ メールヘッダー解析(送信者情報)
| 件名 | ご登録携帯電話番号確認のお願い |
| 送信者名(表示上) | visajapan |
| 実際の送信元ドメイン | 国内のレンタルサーバー上のドメイン(Visaとは無関係。第三者のドメインが悪用された可能性があるため、名前は伏せています) |
| 実際の送信元IP | 151.70.135.105(イタリア・ナポリ付近の、個人向けのインターネット回線と推定) |
| SPF(送信元認証) | Softfail(許可されていないサーバーから送信) |
| DKIM(電子署名) | 署名はあるが、検証結果の記載なし(判定不能) |
| 受信日時 | 2026年11月18日 4:42頃(日本時間) |
※メールヘッダー詳細は個人情報保護のため非掲載
🚫 これは偽物です
Visaが送ったメールではありません。リンクを押さず、返信もせず、そっと削除してください。
届いたメールの本文
本文の内容を書き起こしました。URLはクリックできないよう加工しています。
件名:ご登録携帯電話番号確認のお願い
差出人表示:visajapan

一時的な利用制限のお知らせ

Visaカードサービス
一時的な利用制限のお知らせ
カードが一時停止されています
セキュリティ上の理由により、現在ご利用できません
お客様のVisaカードで通常と異なる動作が検出されました。
安全維持のため、カード利用を一時的に止め、確認手続きへのご協力をお願いしています。

確認された内容:
通常外の地域での決済試行
短時間での高額利用の連続
不審なオンライン購入の検出

■セキュリティ対策
万一の不正利用を防ぐため、異常な活動が見つかると自動で利用制限がかかる場合があります。
心当たりのない取引は速やかにカード会社までご連絡ください。

【 本人確認を行い利用再開する 】
(実際のリンク先:hxxps://magnet.uhxhik.asia/conjunct)

Visaカードから直接確認手続きを求めるメールは送信しません
本人確認手続きは必ず上記公式サイトから行ってください
不審なリンクや電話での情報入力を求められることはありません

このメールについて
このメールはVisaカードをご利用のお客様にお送りしています。
配信停止はこちらから行えます。
お問い合わせはお問い合わせフォームからご連絡ください。
※本メールにご返信頂いてもお答えできませんのでご了承ください。
【発行元】Visaカードセキュリティセンター
Visaカスタマーサポート
※メールヘッダー詳細は個人情報保護のため非掲載
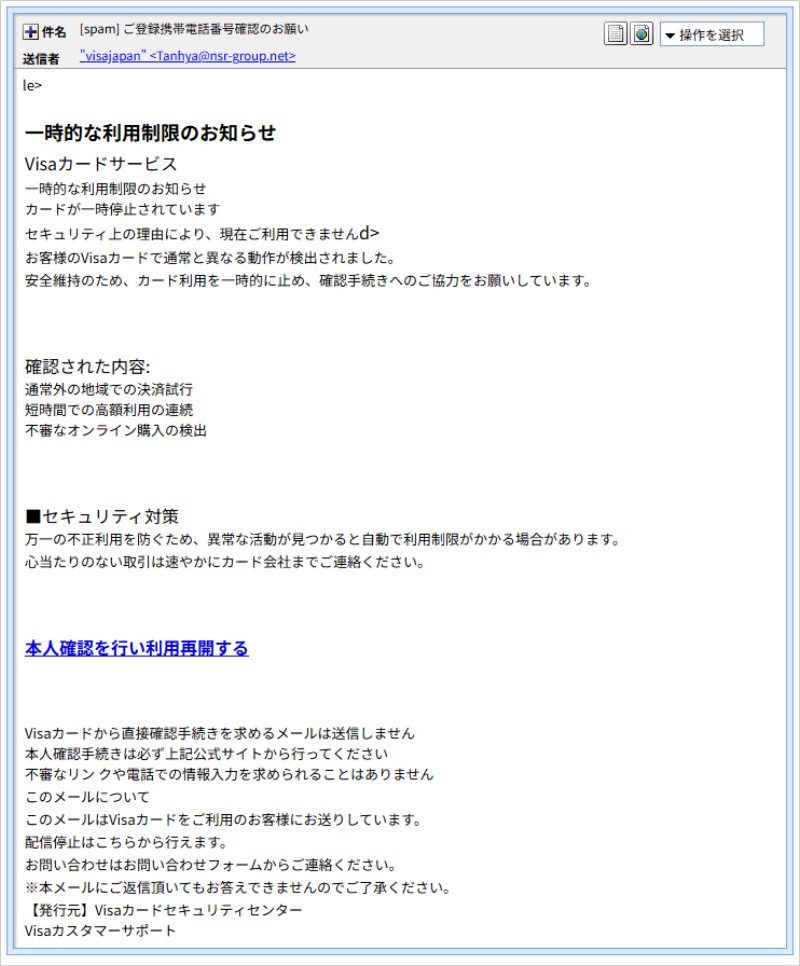
▲ 実際に届いたメールの画面
このメールには、「うまいところ」と「ほころび」の両方があります。
- うまいところ:「カードが一時停止されています」と、いきなり困りごとを突きつけます。「通常外の地域での決済試行」など、それらしい理由も並べて、確認したくなる気持ちをあおります。
- 件名と中身がちぐはぐ:件名は「ご登録携帯電話番号確認のお願い」なのに、本文には携帯電話番号の話が一切ありません。使い回しの文面を、別の筋書きにそのまま貼り付けたような印象です。
- うっかりミス:画面には、HTMLの切れ端(
le>やd>)が、そのまま文字として表示されています。作り込みの甘さが出てしまいました。 - 自己矛盾:「Visaカードから直接確認手続きを求めるメールは送信しません」と書いておきながら、そのメール自身が確認手続きを求めています。「必ず上記公式サイトから」の「上記サイト」とは、偽サイトへのリンクのことでした。
ちなみに、メールのソースには、意味のない名前の装飾設定(CSS)や、ランダムな文字列が大量に埋め込まれていました。これは、迷惑メールを見分ける仕組み(フィルター)の目をごまかすための、よくある工夫だと考えられます。
どこから送られてきたのか
差出人の表示名は「visajapan」ですが、実際のメールアドレスのドメインは、Visaとは無関係の国内のレンタルサーバー上のものです。第三者のドメインが悪用された可能性があるため、名前は伏せています。
| 実際の送信元 | 151.70.135.105イタリア・ナポリ付近の、個人向け回線と推定 |
| 本来の持ち主側のサーバー | 182.48.49.145国内のレンタルサーバー(大阪と推定) |
このドメインの持ち主は、「このサーバー以外から送られたメールは、あまり信用しないでください」という設定(SPF)を公開していました。今回の送信元は、その持ち主のサーバーではなく、イタリアの回線だったため、判定はSoftfail(許可外の疑いあり)になりました。
送信時刻の記載は「+0800」(中国やシンガポールなどと同じ時間帯)になっていましたが、こうした記載は自由に書き換えられるため、参考程度にとどめます。
位置情報はあくまで推定です。個人向け回線から送られたことは、攻撃者が別人のパソコンなどを経由している可能性を示しますが、送った人の居場所を示すものではありません。
📖 ちょっと難しい言葉のおさらい
- SPF(エスピーエフ)/Softfail:「このサーバーから送ってよい」と、ドメインの持ち主が事前に登録しておく仕組み。登録外のサーバーから届くと、「Softfail(要注意)」などと判定されます。
- 3Dセキュア:ネット通販でカードを使うときに、本人であることを追加で確かめる仕組み。今回の偽ページは、これをかたっていました。
- パズル認証(CAPTCHA):「あなたは人間ですか?」を確かめるために、パズルや文字を操作させる画面。本物のサイトでも使いますが、詐欺サイトにも「それらしさ」の演出として使われます。
- クラウドサーバー:インターネット上で借りられるサーバー。借りた人がどこにいても、サーバーの設置場所が表示されます。
リンクの先を調べると分かったこと
調査では、表示された画面の確認にとどめ、ID・パスワード・カード情報などの入力は一切行っていません。リンクの先は、次のような流れになっていました。
① メール内のリンク
「本人確認を行い利用再開する」のリンク先は hxxps://magnet.uhxhik.asia/conjunct でした。IPアドレスは 43.164.0.24(中国系大手のクラウド「Tencent Cloud」のサーバー。タイ・バンコクと推定)です。
② 最終的な行き先
たどり着いた最終地点は hxxps://frozen.vfdsaz.asia/NmSWcgGq/ でした。メール内のリンクとはホスト名が違うため、途中で別のサイトへ転送されたとみられます(途中の経路までは確認できていません)。IPアドレスは 43.165.167.45(同じくTencent Cloudのサーバー。東京と推定)です。
③ 偽のパズル認証
最初に開くのは、「アクセスを確認しています」「パズルを右へスライドしてください」という画面です。安心感を出す演出のほか、調査用の自動チェックをふるい落とす目的の可能性もありますが、確認はできていません。
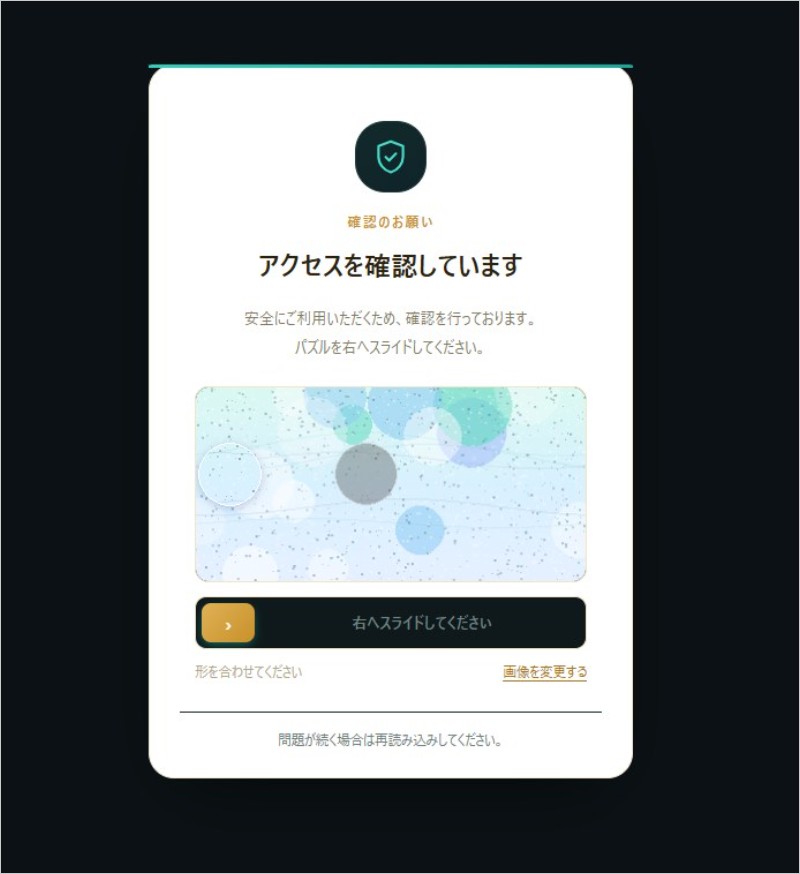
▲ 最初に表示される偽のパズル認証画面
④ Visaそっくりの偽ページ
その先には、Visaのロゴや配色をまねた「3Dセキュアのアップグレード」という偽ページが開きました。「本人確認へ進む」ボタンの先で、カード情報の入力を求められるとみられます(ボタンの先の画面までは確認していません)。
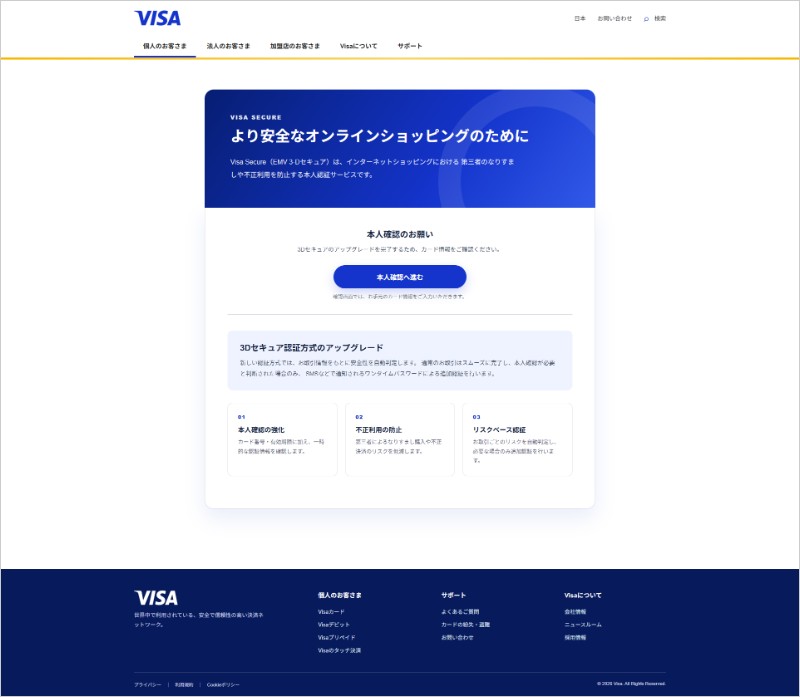
▲ Visaをまねた偽の「本人確認のお願い」ページ
なお、調査用の環境でこの最終ページのURLを開こうとした際には、セキュリティソフト(ウイルスバスター クラウド)が「フィッシング」としてブロックしました。セキュリティソフトは心強い味方ですが、すべての偽サイトを止められるわけではありません。まずは、リンクを押さないことが大切です。
⑤ ドメインの素性
uhxhik.asia:2026年2月2日に登録された、できたての新しいドメインです。vfdsaz.asia:2026年1月24日の登録で、11月13日に設定が変更されていました(メール受信の5日前です)。- 2つとも、同じ中国の登録業者で、名前を管理するサーバーも同じです。サーバーはどちらもTencent Cloudで、同じ運営者が管理している可能性があります。
前日のMasterCard騙りと同じサーバーでした
調査の過程で、今回のリンク先のIPアドレス2つ(43.164.0.24 と 43.165.167.45)が、前日の11月17日に調べた、MasterCardを装う偽メール(件名「【MasterCardカード】ご利用状況確認のお願い」)と同じだったことが分かりました。
同じ犯人と断定はできませんが、サーバーを使い回している可能性があります。ブランド名だけを、MasterCardからVisaに替えているのかもしれません。前日の記事は、こちらからご覧いただけます。
カード会社の名前が違っても、「カードが止まった」「本人確認を」という筋書きが同じなら、疑ってかかって大丈夫です。
届いたときの対処法
- リンクは押さない。返信もせず、迷惑メールとして処理するか、削除してください。
- 気になるときは、ご自分で確かめる。お持ちのカード会社の公式アプリや、ブックマークしておいた公式サイトから、普段どおりログインして利用状況を見てください。メールのリンクは使いません。
- パズルが出ても、入力しない。メールのリンクから開いた画面では、パズル認証が出ても、カード番号や暗証番号、携帯電話番号などは入力しないでください。
- もし情報を入力してしまったら。すぐに、カードの裏面に書かれた連絡先へお電話ください。利用の確認や、カードの停止・再発行について相談できます。同じパスワードを他のサービスにも使っている場合は、そちらも変更してください。
- ご家族にも知らせる。特にスマホのメールをよく開く方には、「こういうメールが来ても押さないでね」と、ひとこと伝えておくと安心です。
もし押してしまっても、ご自分を責めないでください。早めに動けば、被害を防げることが多いです。
まとめ:「カードが止まった」は、まず疑う
件名と本文がちぐはぐで、リンクの先は偽のパズル認証と偽のVisaページ。このメールの本当の目的は、カード情報を入力させることでした。不安になったときほど、リンクを押さず、公式アプリやブックマークから確認する。この習慣が、いちばんの防御になります。身近な方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照元:IP調査兵団(ip-sc.net)