カードご利用通知(確定)および登録情報のご案内はオリコ騙りの詐欺メール|見分け方と対処法
カードの利用通知メールは、買い物のあとにスマホでさっと目を通す、という方も多いのではないでしょうか。「確定」と書かれていると、つい中身まで開いて確かめたくなりますよね。
今回は、そんな気持ちにそっと入り込んでくる、オリコカードを装った偽メールを調べました。
■ メールヘッダー解析(送信者情報)
| 件名 | カードご利用通知(確定)および登録情報のご案内 |
| 送信者名(表示上) | カスタマーサポート |
| 実際の送信元ドメイン | upwin.laro789.asia(オリコの公式ドメインではありません) |
| 実際の送信元IP | 34.143.65.234(Google Cloud/米国オレゴン州と推定) |
| SPF(送信元認証) | pass(ただし安全の証明ではありません) |
| DKIM(電子署名) | 署名はあるが、検証結果の記載なし(判定不能) |
| 受信日時 | 2026年11月17日 18:40頃(日本時間) |
※メールヘッダー詳細は個人情報保護のため非掲載
🚫 これは偽物です
オリコが送ったメールではありません。リンクを押さず、返信もせず、そっと削除してください。
届いたメールの本文
本文の内容を、そのまま書き起こしました(宛名は、メールアドレスの一部が入っていたため伏せています。URLはクリックできないよう加工しています)。
件名:カードご利用通知(確定)および登録情報のご案内
差出人表示:カスタマーサポート

(メールアドレスの@より前の部分) 様

いつも「オリコカード」をご利用いただき、誠にありがとうございます。
「ご利用通知(確定)」をご希望されている会員さまへ向けて、「eオリコ」より重要なお知らせを配信しております。

◇ご案内
---------------------------------------------------------------
カードのご利用情報を更新いたしましたので、速やかにお知らせいたします。
eオリコメニュー「ご利用状況>ご利用明細照会」より詳細をご確認ください。
---------------------------------------------------------------

●利用カード:Orico Card THE POINT

・eオリコログイン(詳細確認)
hxxps://eorico.pcmn.orico.co.jp/eorico/pub/scr9060010/begin
(※この表示URLと、実際のリンク先は別のサイトでした)

---------------------------------------------------------------
■ご利用に覚えのない場合について
---------------------------------------------------------------
お問合せの多いご利用先は下記よりお確かめください。
hxxps://www.orico.co.jp/support/request/

●カード利用の一時停止をご希望の方は下記よりお手続きください。
eオリコメニュー「各種サービス申込>カード利用一時停止」

---------------------------------------------------------------
■ご利用通知(確定)の配信停止について
---------------------------------------------------------------
eオリコメニュー「各種サービス申込>カード利用通知」にて配信停止(再開)することが可能です。

=========================
本メールは配信専用のため、ご返信いただいても、お問合せにお答えすることができません。
お心当たりのない場合やお問合せにつきましては、下記フォームよりご連絡ください。
■お問合せフォーム■
hxxps://www.orico.co.jp/support/mail/card.html
(以下、会社名・所在地・Copyright表記)
※メールヘッダー詳細は個人情報保護のため非掲載
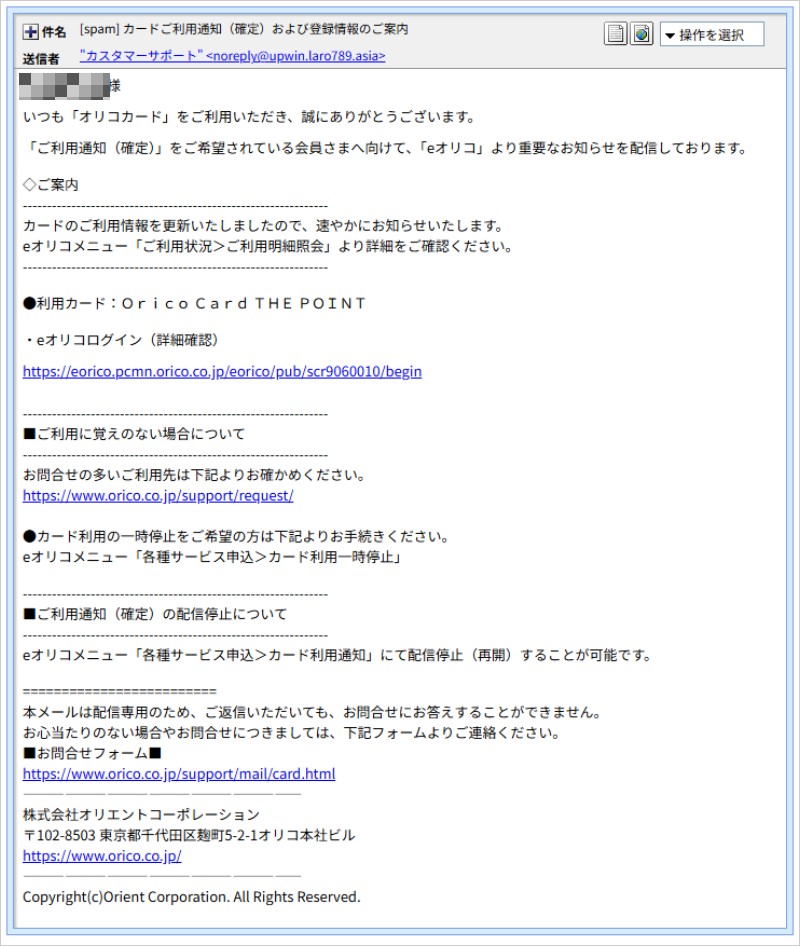
▲ 実際に届いたメールの画面(宛名はぼかし処理済み)
ここで、このメールの「うまいところ」と「怪しいところ」を整理しておきます。
- うまいところ:金額やおどし文句がなく、「ご利用通知」という落ち着いた内容です。万が一の備えとして、本物のオリコ公式サイトのURLも混ぜて、安心感を出しています。
- 怪しいところ:「ご利用通知(確定)」と言いながら、利用日時・金額・店名といった肝心の中身が何もありません。
- 宛名:お名前ではなく、メールアドレスの@より前の部分がそのまま入っていました。名簿から自動で差し込んだつもりが、そのまま見えてしまったようです。ここは攻撃者の詰めの甘さですね。
本文中のリンクのうち、「eオリコログイン(詳細確認)」の1本だけが別の場所につながっていました。次の章で詳しく見ていきます。
どこから送られてきたのか
送信元のドメイン upwin.laro789.asia は、オリコの公式サイトとは関係のないドメインです。差出人の表示名は「カスタマーサポート」とだけあり、オリコの名前はどこにも入っていません。
| 確定した送信元 | 34.143.65.234Google Cloud(Google LLC)のサーバー。推定位置は米国オレゴン州The Dalles |
| 参考情報 | 102.220.161.220配送記録の一番下に残っていたIP。スロベニアのレンタルサーバー業者と推定(この記録は偽装できるため、参考扱い) |
位置情報はあくまで推定です。Googleのようなクラウド事業者のサーバーは、借りた人がどこにいても、データセンターの場所が表示されます。ですので、この位置は「送った人の居場所」ではありません。
また、SPFという送信元チェックは「pass」でしたが、これは「そのドメインの持ち主が、このサーバーからの送信を許可した」という意味にすぎません。偽メールを送る側が自分のドメインで設定すれば、通ってしまいます。「pass=安心」ではないことは、覚えておいてください。
もうひとつ、調査時点でこの送信用サブドメインは、すでに名前が引けない状態(存在しない扱い)になっていました。使い捨てにされた可能性があります。
📖 ちょっと難しい言葉のおさらい
- SPF(エスピーエフ):「このサーバーから送ってよい」と、ドメインの持ち主が事前に登録しておく仕組み。登録さえすれば、偽メールの送り手でも通ります。
- DKIM(ディーキム):メールに付ける電子的なハンコ。ただし、付いているだけでは、本物かどうかは分かりません。
- Cloudflare(クラウドフレア):世界中のサイトが使う、表の窓口のような会社。ここを経由すると、本当のサーバーの場所は外から見えにくくなります。
- リダイレクト:あるURLを開くと、自動で別のURLへ移動させる仕組み。見えているURLと、行き着く先が違うことがあります。
リンクの先を調べると分かったこと
調査では、表示された画面の確認にとどめ、IDやパスワード、カード情報などの入力は一切行っていません。
① 表示と実際のリンク先が違う
「eオリコログイン(詳細確認)」の下には、公式サイト風のURLが表示されています。ところが、クリックした先は別のサイト hxxps://traintoheal.net でした。これは、見えている文字と本当の行き先を別々に書けるメールの仕組み(HTMLメール)を悪用したものです。
② 最終的な行き先
たどり着いた最終地点は hxxps://laro789.asia/hbsraitb/ でした。メールの送信元ドメインと同じ「laro789.asia」です。送る側と受ける側が、同じ運営者である可能性が高いと考えられます(途中の転送の経路までは確認できていません)。

▲ 最終着地点に表示されたメッセージ(英語で「リクエストがタイムアウトしました」と表示)
調査時点では、ログイン画面は確認できませんでした。偽サイトのはずが、「申し訳ありません、時間切れです」と英語で丁寧に謝ってくるだけ。詐欺なのに、やけに礼儀正しいですね。ただし、アクセスした端末や時間によって表示が変わる可能性は、否定できません。
③ ドメインの素性
laro789.asia:登録は2025年11月29日、更新期限は2026年11月29日。traintoheal.net:登録は2024年12月3日、更新期限は2026年12月3日。- 2つとも、同じ登録業者(GNAME)で、名前を管理するサーバーも同じ組み合わせです。さらに、設定の最終変更記録が2026年11月16日の約2秒違いで並んでおり、まとめて操作された可能性があります(メール受信の前日です)。
- 2つのドメインとも表の窓口にCloudflareを使っています。
104.21.18.133(traintoheal.net)と104.21.16.187(laro789.asia)は、どちらもCloudflareのIPです。調べる情報源によって米国やカナダと表示が分かれますが、サイト運営者の居場所を示すものではありません。
なお、サイトの正確な場所は、Cloudflareに隠れているため分かりませんでした。
届いたときの対処法
- リンクは押さない。返信もせず、迷惑メールとして処理するか、削除してください。
- 気になるときは、ご自分で確かめる。お持ちの公式アプリや、ブックマークしておいた公式サイトから、普段どおりログインして利用状況を見てください。メールのリンクは使いません。
- もし情報を入力してしまったら。すぐに、カードの裏面に書かれた連絡先へお電話ください。利用の確認や、カードの停止・再発行について相談できます。同じパスワードを他のサービスにも使っている場合は、そちらも変更してください。
- ご家族にも知らせる。特にスマホのメールをよく開く方には、「こういうメールが来ても押さないでね」と、ひとこと伝えておくと安心です。
もし押してしまっても、ご自分を責めないでください。早めに動けば、被害を防げることが多いです。
まとめ:ログインは「メールから」ではなく「ご自分で」
「確定」「ご案内」と書かれていても、中身のない利用通知は要注意です。リンクを押さず、公式アプリやブックマークから確認する。この習慣だけで、この手の偽メールの多くは防げます。身近な方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照元:IP調査兵団(ip-sc.net)