【Amazon偽メール】「¥37,500の請求」から偽のWindows警告へ…電話させる二段構えの手口
【実録】Amazon偽メールの正体:¥37,500の請求から偽のWindows警告へ誘導する二段構え
■ メールヘッダー解析(送信者情報)
件名:【緊急】不正な請求の可能性があります(¥37,500)
送信者名:noreply@amazon.co.jp(表示上)
表示上の送信元アドレス:noreply@amazon.co.jp(なりすまし)
実際の送信元IP:103.90.207.49(インド・ハリヤーナー州ファリダバード付近と推定)
送信元の認証結果:SPF(送信元の正しさを確かめる仕組み)が 不合格(Fail)
受信日時:2026年11月17日 17:45頃(日本時間)
ご覧の通り、このメールはAmazonを装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
届いた偽メールの本文
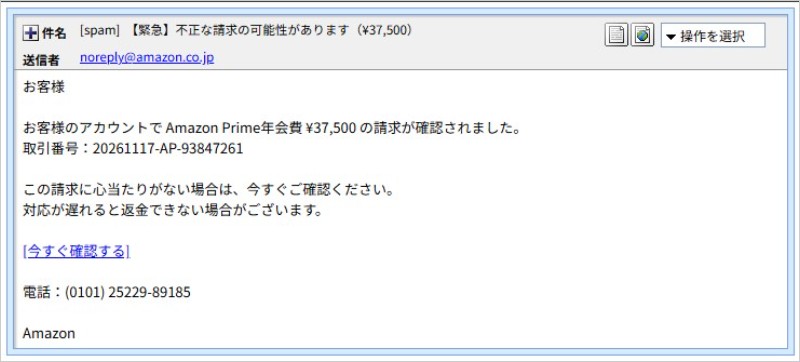
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです。
お客様

お客様のアカウントで Amazon Prime年会費 ¥37,500 の請求が確認されました。
取引番号:20261117-AP-93847261

この請求に心当たりがない場合は、今すぐご確認ください。
対応が遅れると返金できない場合がございます。

[今すぐ確認する]

電話:(0101) 25229-89185

Amazon
「心当たりがない場合は今すぐ」「対応が遅れると返金できない」という文面で、考える時間を与えずに[今すぐ確認する]のボタンを押させようとしています。本文にはもう1つ、「電話:(0101) 25229-89185」という電話番号も書かれています。
送信ルート及び偽装判定
■ 送信ルート及び偽装判定
Received-SPFヘッダー解析(サーバー通過証明):
Received-SPF: Fail (SPF fail - not authorized) identity=mailfrom; client-ip=103.90.207.49; helo=axntech-dynamic-49.207.90.103.axntechnologies.in; envelope-from=noreply@amazon.co.jp
【偽装判定】:
SPFは「このメールを送ってよいサーバーかどうか」を確かめる仕組みです。「not authorized(許可されていない)」と判定されたということは、amazon.co.jpの名前を使っていながら、Amazonが送信を許可していないサーバーから届いたことを意味します。送信元は、インドの通信会社に割り当てられたIPアドレス 103.90.207.49 で、Amazonの公式サーバーとは一切関係がありません。
送信時刻の記載:
メールのDate(送信日時)は Tue, 17 Nov 2026 14:10:13 +0530 と、インド標準時(日本より3時間30分遅い時刻)で記録されています。日本時間に直すと17:40ごろで、受信した17:45とほぼ一致します。
発信元ロケーション解析:
IPアドレス:103.90.207.49(AS134316 / IAXN Telecom)
推定位置:インド・ハリヤーナー州ファリダバード(28.4112, 77.3132)
脅威レベル:高(ip-sc.net判定)
Googleマップ:【位置情報を確認する】
※複数の位置情報サービスで、いずれもインド(ハリヤーナー州ファリダバード)と推定されました。ただしIPアドレスからの推定位置であり、実際の所在地を示すものではありません。また、メールの配送記録は偽装できるため、あくまで参考情報です。
※送信サーバーの名前(HELO)に含まれる「49.207.90.103」という数字は、送信元IP「103.90.207.49」を逆の順番に並べたもので、別のサーバーではありません。
フィッシングサイト詳細解析
■ フィッシングサイト詳細解析
誘導先URL(伏せ字):hxxps://3op3ywnt.s3.us-east-1.amazonaws.com/index.html
最終的に表示されたページ:hxxps://3op3ywnt.s3.us-east-1.amazonaws.com/i91pibebptdp.html
リンクドメイン:amazonaws.com(AWS=Amazonのクラウドサービスの共通ドメイン)
サイトサーバーIP:16.182.68.130(ほか複数)
ロケーション:アメリカ・バージニア州アッシュバーン (39.0438, -77.4874)
マップ:【Googleマップで表示】
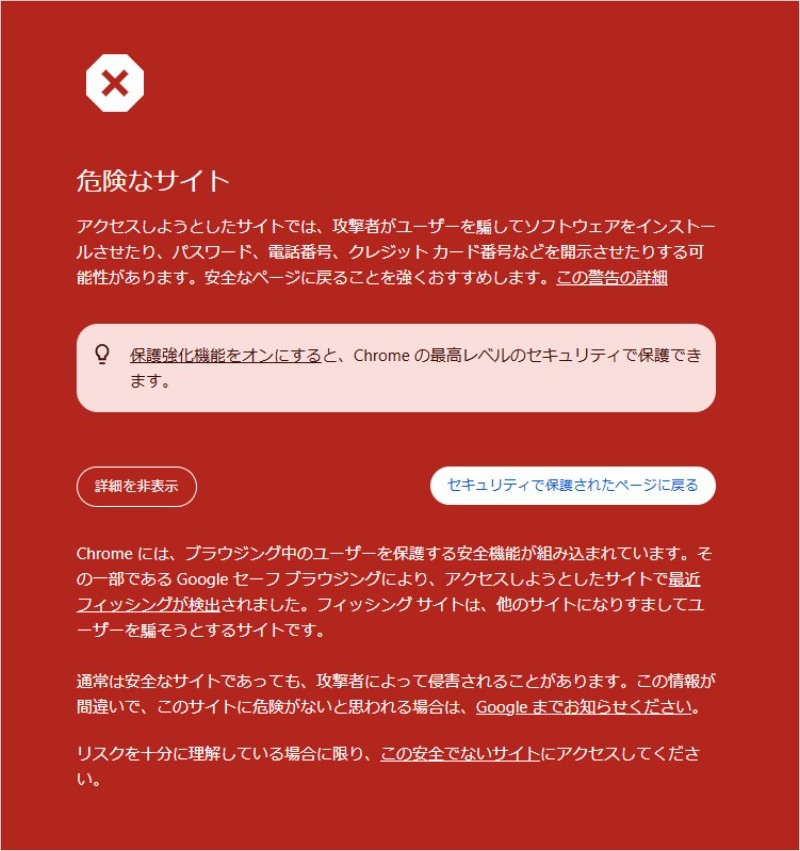
【サイトの状態】:調査時点では、Google Chromeが「危険なサイト」と警告してアクセスを止める状態になっていました。画面には「攻撃者がユーザーを騙してソフトウェアをインストールさせたり、パスワード、電話番号、クレジットカード番号などを開示させたりする可能性があります」と表示されます。
【ここが落とし穴】:
リンク先のURLに「amazonaws.com」と入っているため、「Amazonのサイトだから安心」と思い込んでしまうおそれがあります。しかしAWSのS3は、誰でもファイルを置ける「ネット上の貸し倉庫」のようなサービスです。URLにAmazonの文字があっても、置かれているのはAmazonの公式ページではなく、第三者が用意した偽ページです。
※解析データに基づき、amazonaws.comは11月15日の日本郵便を装うメール、11月17日の駐車違反を装うメールでも誘導先として使われていました。同じ人物の仕業とは断定できませんが、ブランドを変えながら同じ「貸し倉庫」が繰り返し使われています。また、閲覧する端末による表示の出し分け(クローキング)は確認されませんでした。
正体は「偽のWindows警告」 ― 画面が赤くなっても電話しないで
確認ボタンの先で表示されたのが、次の画面です。Amazonの請求の話はどこかへ消え、突然「Microsoft Windows 防護システムからの警告!」と表示されます。
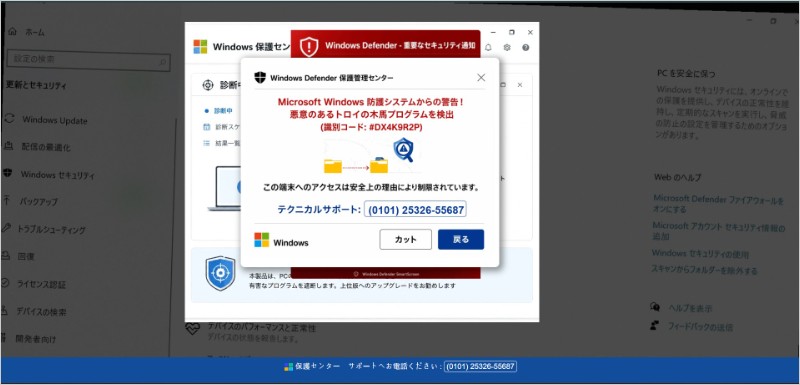
■ 偽の警告画面に書かれていたこと
- 「Microsoft Windows 防護システムからの警告! 悪意のあるトロイの木馬プログラムを検出(識別コード:#DX4K9R2P)」
- 「この端末へのアクセスは安全上の理由により制限されています」
- 「テクニカルサポート:(0101) 25326-55687」(画面の下の青い帯にも同じ番号が表示)
- 背景には、本物のWindowsの設定画面にそっくりな絵が使われています
■ 偽物だと分かる3つのポイント
- 電話番号が書いてある:マイクロソフトは、エラーメッセージや警告メッセージに電話番号を載せないと公式に案内しています。電話番号つきの警告は、それだけで偽物です。
- 番号が「(0101)」で始まる:「010」は日本から海外へかけるときの国際電話の番号で、続く「1」はアメリカ・カナダ宛てを示します。日本のサポート窓口の番号ではありません。メールの本文に書かれた番号(25229-89185)と、警告画面の番号(25326-55687)は別の番号ですが、どちらも同じ「(0101)」で始まっています。
- Amazonとマイクロソフトが突然つながる:メールはAmazonの請求の話だったのに、移動先ではマイクロソフトの警告に変わっています。ここまで来れば、被害者の不安を次々に切り替えて、焦らせて電話させるのが目的だと分かります。
電話をかけると、「ウイルスを取り除く」という名目で、パソコンの遠隔操作ソフトを入れさせられたり、サポート料金やギフトカードを要求されたりするおそれがあります。
画面いっぱいの警告を消す方法(誰でもできる手順)
■ まず、落ち着いてください
画面が真っ赤になったり、大きな音が鳴ったりしても、パソコンが壊れたわけでも、ウイルスに感染したわけでもありません。ネットのページが、画面いっぱいに大きく表示されているだけです。初めて見ると誰でも慌てます。まず深呼吸して、次の順番で試してください。画面の中のボタン(「カット」「戻る」など)や、表示されている電話番号には触れないでください。
■ パソコン(Windows)の場合 ― 上から順に試す
- 「Esc(エスケープ)」キーを押す:キーボードの左上にあるキーです。画面いっぱいの表示が元の大きさに戻ることがあります。うまくいかなければ、2〜3秒ほど押したままにしてみてください。
- 「Ctrl」キーを押しながら「W」キーを押す:今開いているページ(タブ)が閉じます。
- 「Alt」キーを押しながら「F4」キーを押す:ブラウザ(ChromeやEdgeなど)のウィンドウごと閉じます。
- それでも消えないとき:「Ctrl」「Alt」「Delete」の3つのキーを同時に押し、出てきた画面で「タスクマネージャー」を選びます。一覧から使っているブラウザ(ChromeやEdgeなど)をクリックして、右下の「タスクの終了」を押します。
- 最後の手段:電源ボタンを長く押して、電源を切ります。保存していない作業が消えることがあるので、ほかの方法を試したあとにしてください。
■ Macの場合
- 「Esc」キーを押す。
- 「command」キーを押しながら「W」キーを押す(ページを閉じる)。
- それでも消えないときは、「option」「command」「Esc」の3つを同時に押し、使っているブラウザを選んで「強制終了」を押す。
■ スマートフォンの場合
画面の下から上へ指をすべらせて(ホームボタンがある機種はボタンを2回押して)、開いているアプリの一覧を出します。警告が出ているブラウザ(SafariやChromeなど)の画面を、上へ弾くように動かすと、アプリが終了します。
■ 消したあとの注意
- ブラウザを開き直したときに「ページを復元しますか?」と出たら、「復元」は押さないでください。もう一度、偽の警告が開いてしまいます。
- もし電話をかけてしまった、あるいは相手に言われて操作ソフトを入れてしまった場合は、すぐにインターネットを切り(Wi-Fiを切る、LANケーブルを抜く)、家族や警察の相談窓口(#9110)に相談してください。
- カード番号や口座の情報を伝えてしまったときは、すぐにカード会社や銀行に連絡してください。
注意点と対処法
■ 注意点と対処法
- メールの中のボタン・リンクを開かない:リンク先は、焦らせて電話させるための偽ページです。
- 請求の確認は、公式アプリかブックマークから:Amazonの公式アプリや、自分で登録したブックマークからログインして、注文履歴やメッセージセンターを見てください。本物のお知らせなら、そこに表示されます。
- メールに書かれた電話番号に電話しない:Amazonの公式ヘルプも、怪しいメールに書かれた電話番号やURLなどの連絡先は使わないよう案内しています。
- 「今すぐ」「返金できなくなる」にあわてない:金額の大きさと期限で不安をあおるのは、詐欺メールの典型的なやり方です。
- 画面に赤い警告と電話番号が出たら偽物:電話はかけず、上の方法で画面を閉じてください。
- 公式の注意喚起の参照:
詐欺の見分け方(Amazon公式ヘルプ)
マイクロソフトのサポートを装った詐欺にご注意ください(マイクロソフト公式)
テクニカル サポート詐欺を回避して Microsoft に知らせる(マイクロソフト公式)
本レポートの結論
「Amazon Prime年会費 ¥37,500」の請求メールは、確認ボタンの先にWindows Defenderを装った偽の警告画面を用意し、国際電話の番号へ電話をかけさせる、二段構えのサポート詐欺でした。請求の不安から、ウイルスの不安へと次々に焦らせるのが狙いです。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net