「【重要】セキュリティ侵害の恐れに伴うパスワード変更および二段階認証設定のお願い」は詐欺メール!情報セキュリティ部を装う全社員宛フィッシングの手口
ご覧のとおり、このメールは「社内の情報セキュリティ部」を装った偽物です。被害を未然に防ぐため、この解析結果を職場の仲間や家族にも共有してください。
偽メールの内容
届いたメールの件名と本文を、そのまま再現します(社名の部分は伏せ字、内線番号は伏せています)。
件名:【重要】セキュリティ侵害の恐れに伴うパスワード変更および二段階認証設定のお願い
社員各位

平素より大変お世話になっております。
(社名伏せ字)情報セキュリティ部でございます。

現在、当社の社内システムおよびネットワークに対する不審なアクセスと、
情報漏洩の可能性がある異常な挙動が検知されております。

アカウントの安全性を確保するため、全社員を対象に、
本メール受信後24時間以内に以下の対応を必須とさせていただきます。

1. 社内ポータルより現在のパスワードを変更する
2. 二段階認証(2FA)を有効化する

お手数をおかけいたしますが、下記リンクより速やかに
セキュリティ設定の更新をお願いいたします。

>>【設定画面URL】 パスワード変更・二段階認証の設定はこちら
 (リンク先:hxxps://begaruzur.z1.web.core.windows.net/ikpg4/)

※本件は全社員必須の対応となります。期限内に設定が完了しない場合、
セキュリティ保護のためアカウントが一時制限される場合がございますので
ご注意ください。

何卒ご理解とご協力を賜りますようお願い申し上げます。

--------------------------------------------------
(社名伏せ字)情報セキュリティ部
セキュリティ対応窓口(内線):●●●●
ITヘルプデスク(内線):●●●●
--------------------------------------------------
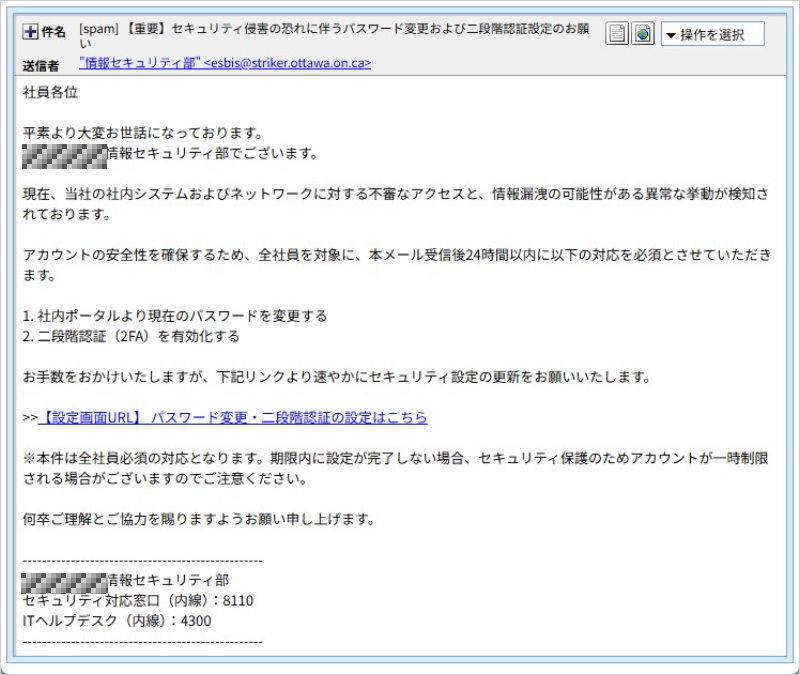
▲ 実際に届いた偽メールの画面(社名の部分は伏せ字です)
ここが怪しい:偽メールの5つの特徴
- 「全社員必須」「24時間以内」と急がせる。焦らせて、考える時間を奪うのが狙いです。
- 「社内ポータルより」と書きながら、実際のリンクは社外のクラウド上のページ。本文と実際の行き先が食い違っています。
- 日本語の「情報セキュリティ部」なのに、送信元はカナダのドメイン。表示名は自由に書けますが、アドレスは隠せません。
- 「アカウントが一時制限される」と不安をあおる。不安な気持ちを利用して、リンクを押させようとしています。
- 社名や内線番号まで入れて、“社内メールらしさ”を演出。本物らしく見せる工夫ですが、メールの技術的な裏づけはありませんでした。
送信ルート及び偽装判定
メールの「通り道」を調べると、社内メールとは思えない点がいくつも見つかりました。表で、メールの見かけと実際に確認できたことを比べます。
| 項目 | メールの見かけ | 実際に確認できたこと |
| 送信者 | 社内の情報セキュリティ部 | アドレスのドメインはstriker.ottawa.on.ca。社内とは無関係の海外ドメインです。 |
| 接続元 | 社内のメールシステム | 77.92.55.123。ポーランドの家庭向けケーブル回線の事業者のIPで、接続名にも「cable-modem」と入っていました。 |
| SPF | (表示なし) | 記録なし(none)。送信元が正規かどうかを確かめる材料がありませんでした。 |
| DKIM/DMARC | (表示なし) | DKIMは判定できず。送信元ドメインにDMARCの設定もありませんでした。 |
| 送信ソフト | iPhoneのメールアプリ | そう名乗る表示はありますが、書き換えられる情報です。社内の正規システムから送られたメールの形ではありません。 |
送信元ドメインstriker.ottawa.on.caは2000年に登録された古いドメインですが、現在の設定には不自然な点があります。ドメインが指す先は「自分自身」を意味する特別なアドレスになっていて、まるで「住所欄に自宅と書いてあるだけの封筒」のようです。このドメインの持ち主が送ったのか、名前だけを借りられたのかは、外部からは断定できません。
接続元のIP(77.92.55.123)は、ip-sc.netでは脅威レベル「高」と判定されていました。ただし、家庭向け回線のIPは、乗っ取られた機器や中継に使われている場合もあるため、攻撃者本人の居場所とは言い切れません。
※メールヘッダー詳細は個人情報保護のため非掲載です。
📘 用語解説(むずかしい言葉をやさしく)
- SPF(エスピーエフ):「このメールは、本当にこのドメインの持ち主が送ったものか」を確かめるための仕組みです。記録がないと、確かめようがありません。
- サポート詐欺:「ウイルスに感染した」などの偽の警告画面を出し、表示された電話番号にかけさせて、お金や遠隔操作を狙う手口です。
- Azureの静的Webサイト:Microsoftのクラウドで、誰でもWebページを公開できる機能です。「Microsoftのドメイン」だからといって、Microsoftが運営するページとは限りません。
■ フィッシングサイト詳細解析
メールの「設定画面URL」のリンクを調べました。このリンクは、段階を追って次のようになっていました。なお、リンク先のURLは安全のため、クリックできない形で表示しています。
ステップ1:リンクを押すと、セキュリティソフトが止める
リンク先はhxxps://begaruzur.z1.web.core.windows.net/ikpg4/でした。この住所は、Microsoft Azureの「静的Webサイト」の置き場所です。調べたところ、IPは57.150.59.100(スウェーデンのMicrosoft設備と推定)でした。ただしこれは「借りた置き場所」の位置で、運営者の居場所を示すものではありません。また、ip-sc.netでの脅威レベルは低めでしたが、IPが安全でも、そこに置かれたページが安全とは限りません。
このページは、ウイルスバスターが「フィッシング」と判定してブロックしました。Chromeも「危険なサイト」と警告を出しました。セキュリティ機能が働いたら、画面の指示に従ってページを閉じてください。
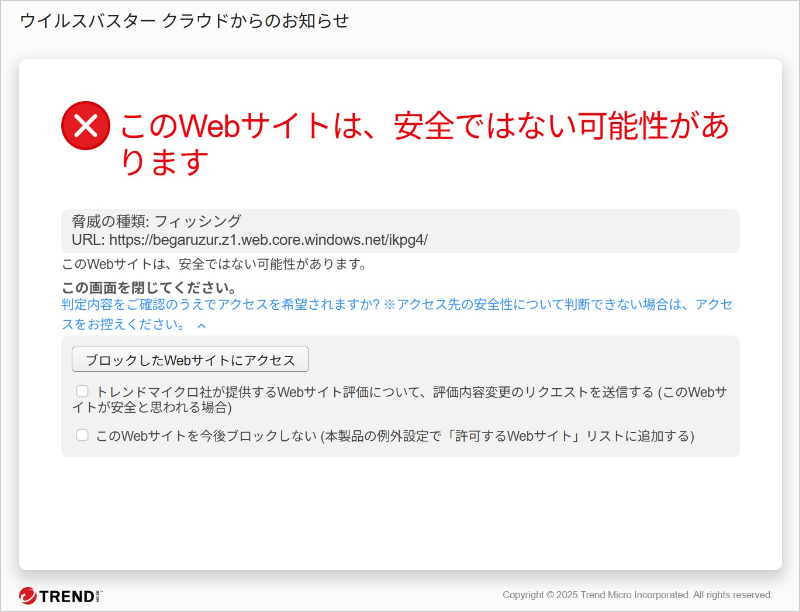
▲ ウイルスバスターは、このURLを「フィッシング」と判定してブロックしました
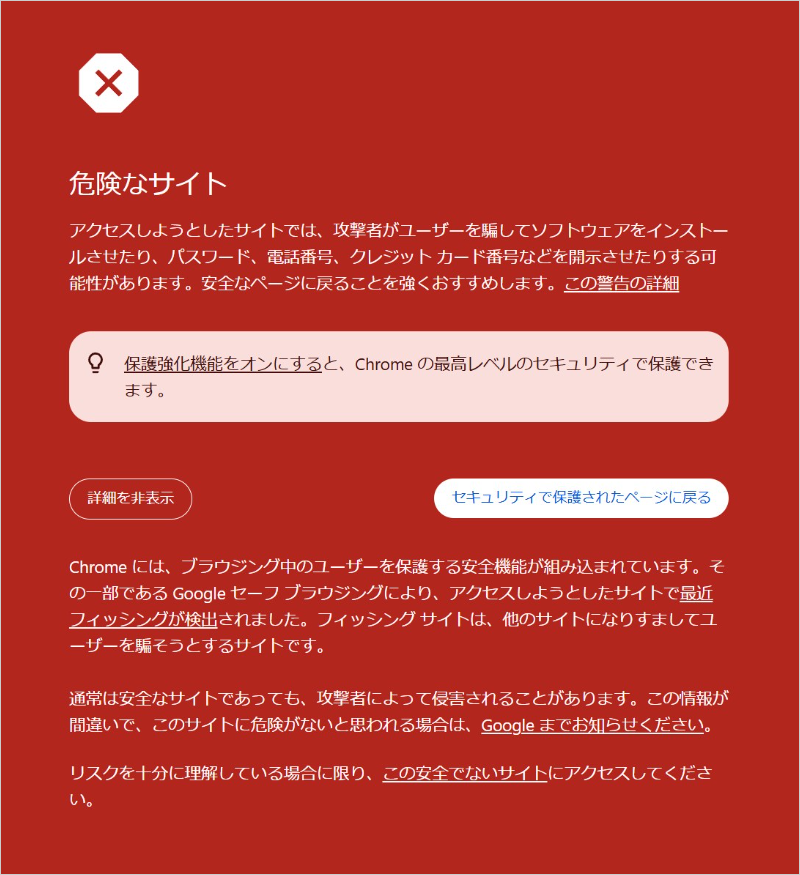
▲ Chromeも「危険なサイト」として警告を表示しました
ステップ2:偽のWindows警告と偽サポート電話番号
調査目的で最終着地点を確認すると、メールのリンク先(…/ikpg4/)から、同じサイト内の別ページ(…/ikpg4/q03f94ikxtpm.html)に移動し、次の画面が表示されました。
メールは「パスワードを変更してください」という話だったのに、着いた先にはパスワードの入力欄はなく、「Windows Defender」を名乗る警告と電話番号がありました。「悪意のあるトロイの木馬を検出」「この端末へのアクセスは制限されています」と不安をあおり、表示された電話番号にかけさせる典型的なサポート詐欺です。
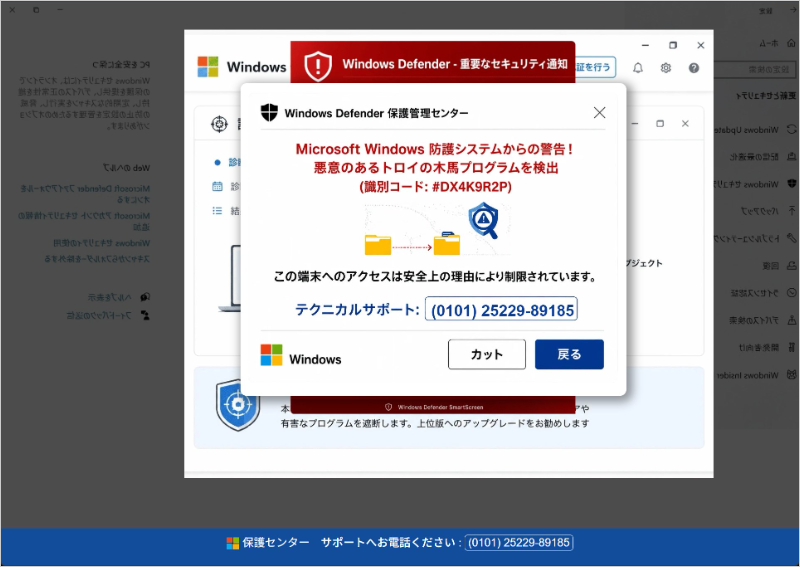
▲ 最終着地点:Windows Defenderを装った偽の警告と、偽のサポート電話番号
ここで、攻撃者のミスを2つ紹介します。1つ目は、表示されている電話番号の形が、日本の電話番号として見慣れない並びになっていること。2つ目は、「重大なウイルスを検出した」と言いながら、解決策として出してくるのが「電話をかけてください」だけだということです。本物のWindowsの警告が、電話番号を表示して電話での連絡を求めることはありません。
この電話番号にかけると、オペレーターを名乗る人物から、遠隔操作ソフトのインストールや、お金の支払い(プリペイドカードなど)を求められるおそれがあります。表示された番号には、絶対に電話をかけないでください。
注意点と対処法
まず覚えておきたいこと
- メール内のリンクからパスワードや二段階認証の設定をしない。設定が必要なときは、普段使っている社内の画面から行います。
- 本物かどうか迷ったら、メールに書かれた連絡先ではなく、普段使っている社内の窓口に、別の手段(直接の声かけや、いつもの電話・チャットなど)で確認してください。
- 全社員宛の「急ぎ」のメールほど、一呼吸おきましょう。周りに同じメールが届いているか、聞いてみるだけでも効果があります。
- 画面に警告が出て電話番号が表示されても、その番号にはかけない。画面は閉じて大丈夫です。
もしリンクを開いてしまったら
- 何も入力せず、何も押さずに、ブラウザのタブやウィンドウを閉じてください。閉じられない場合は、パソコンを再起動してかまいません。
- 開いただけで感染することはまれです。慌てなくて大丈夫ですが、念のためセキュリティソフトで確認し、社内のIT担当者にも伝えておきましょう。
もし何か入力したり、電話をかけたりしてしまったら
- パスワードを入力した場合:すぐに、本物の画面から該当アカウントのパスワードを変更してください。同じパスワードを使っている他のサービスも変えましょう。
- 電話をかけた、遠隔操作ソフトを入れた場合:パソコンのネット接続を切り、社内のIT担当者へすぐ連絡してください。お金を払ってしまった場合は、警察相談専用電話(#9110)、または消費者ホットライン(188)に相談できます。
- どれも、だまされた人が悪いわけではありません。プロでも判断を迷う巧妙さですので、早めに相談することが一番の対策です。
まとめ:「社内の重要なお知らせ」でも、リンクからパスワードや二段階認証を設定させるメールは、まず疑ってください。
同じ手口のメールは、ほかの会社や職場にも届いている可能性があります。職場の仲間やご家族にも、このページを共有してください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net