松井証券「アンケート調査のお願い」LAWSONギフトカード2000円分進呈は偽物|本物そっくりのURLに偽サイトを仕込む手口を解析
コンビニのレジ横には、ギフトカードがずらりと並んでいます。2000円分のカードが、アンケートに答えるだけでもらえると言われたら、つい指が動いてしまうかもしれません。今回のメールは、その「ちょっとお得」という気持ちを狙っていました。
ご覧の通り、このメールは松井証券を装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
1. 届いたメールの内容
普通の文章だけの、飾りのないメールです。ロゴも画像もありません。本物の松井証券のお知らせを写し取ったような、落ち着いた文面でした。
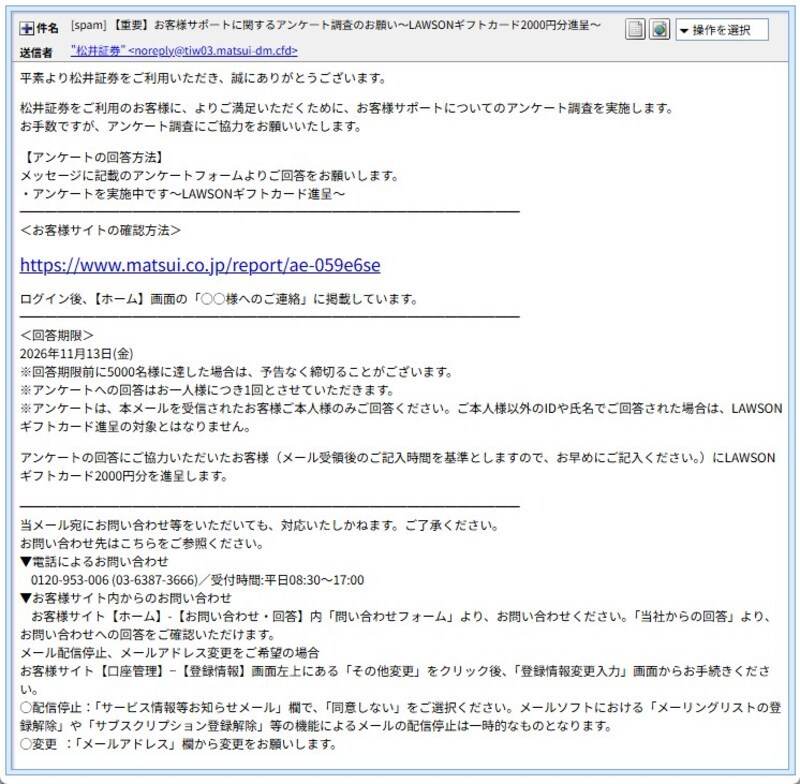
▲ 届いた偽メールの画面
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです。
平素より松井証券をご利用いただき、誠にありがとうございます。

松井証券をご利用のお客様に、よりご満足いただくために、お客様サポートについてのアンケート調査を実施します。
お手数ですが、アンケート調査にご協力をお願いいたします。

【アンケートの回答方法】
メッセージに記載のアンケートフォームよりご回答をお願いします。
・アンケートを実施中です〜LAWSONギフトカード進呈〜
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
<お客様サイトの確認方法>

https://www.matsui.co.jp/report/ae-059e6se
(※画面に見える文字です。実際のリンク先は、別のドメインです)

ログイン後、【ホーム】画面の「○○様へのご連絡」に掲載しています。
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
<回答期限>
2026年11月13日(金)
※回答期限前に5000名様に達した場合は、予告なく締切ることがございます。
※アンケートへの回答はお一人様につき1回とさせていただきます。
※アンケートは、本メールを受信されたお客様ご本人様のみご回答ください。ご本人様以外のIDや氏名でご回答された場合は、LAWSONギフトカード進呈の対象とはなりません。

アンケートの回答にご協力いただいたお客様(メール受領後のご記入時間を基準としますので、お早めにご記入ください。)にLAWSONギフトカード2000円分を進呈します。
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
当メール宛にお問い合わせ等をいただいても、対応いたしかねます。ご了承ください。
お問い合わせ先はこちらをご参照ください。
▼電話によるお問い合わせ
 0120-953-006 (03-6387-3666)/受付時間:平日08:30〜17:00
▼お客様サイト内からのお問い合わせ
 お客様サイト【ホーム】-【お問い合わせ・回答】内「問い合わせフォーム」より、お問い合わせください。「当社からの回答」より、お問い合わせへの回答をご確認いただけます。
メール配信停止、メールアドレス変更をご希望の場合
お客様サイト【口座管理】−【登録情報】画面左上にある「その他変更」をクリック後、「登録情報変更入力」画面からお手続きください。
○配信停止:「サービス情報等お知らせメール」欄で、「同意しない」をご選択ください。……(以下、配信停止の手順の説明が続きます)
「アンケートに答えるだけで、LAWSONギフトカード2000円分」と、手軽なごほうびを見せつけて、リンクを押させる文面です。「先着5000名」「メール受領後のご記入時間を基準」と、早く押さないと損をする気持ちにもさせています。
一方で、末尾の電話番号(0120-953-006)は、松井証券の公式サイトに載っている、顧客サポートの本物の番号でした。配信停止の手順などの文章も、本物のメールを写したように見えます。偽物のメールは、本物の連絡先を混ぜて、信用させようとします。
※メールに載っている電話番号は、公式のものと一致していても、このメールが本物だという証拠にはなりません。
2. 同じ件名が4時間で30通以上、届き続けました
このメールは、1通だけではありません。同じ件名のメールが、11月11日の昼すぎから夕方まで、ほぼ途切れずに届いていました。
■ 件名「アンケート調査のお願い〜LAWSONギフトカード2000円分進呈〜」の届いた時間帯(確認できた30通)
確認できただけで、12:25から16:38までの間に30通です。一覧の画面は、12:25の下にも続いていました。それより前に届いた分は数えていないため、実際はもっと多いはずです。最後の1通は16:38に届き、その後、18時ごろまでは届いていません。
差出人名は、すべて「松井証券」でした。件名も同じで、本文を変えて見せるような工夫は見当たりません。一方で、同じ文面のメールに「アンケートへの回答は、お一人様につき1回」と書いてあるのに、筆者には30通以上届いています。1回でいいはずなのですが、ずいぶん念入りです。
- LAWSONギフトカード型(このメール):今日12:25〜16:38に30通以上。
- 「登録情報再確認のお願い」型:今日は7:31〜17:24に31通。昨日(11月10日)の分も、一覧の画面だけで20通以上並んでいました(差出人名が「Service」の1通も混ざっています)。
- 「緊急認証強化」型:11月4日から、日付を変えて届いていました。解説記事はこちらです。
※通数は、筆者宛ての1つのメールアドレスに届いた分を、一覧の画面から数えたものです。画面に映っていない分や、見落としにより、実際の数と多少ずれる可能性があります。「登録情報再確認」型の本文とリンク先は、調べていません。
3. 送信ルート及び偽装判定
■ 送信ルート及び偽装判定
Receivedヘッダー解析(サーバー通過証明):
Received: from tiw03.matsui-dm.cfd (tiw03.matsui-dm.cfd [20.86.186.73]) …… Wed, 11 Nov 2026 16:38:52 +0900
【偽装判定】:
松井証券の本物のドメインは「matsui.co.jp」です。このメールの送信ドメイン「matsui-dm[.]cfd」は、「matsui」の文字を入れて似せただけの、無関係なドメインでした。末尾の「.cfd」も、日本の会社のメールではあまり見かけない形です。しかも、このドメインが登録されたのは昨日(11月10日)でした。
最初に接続した場所:
通過記録をさかのぼると、メールを最初に作って送り出した接続の跡が残っていました。smtp.reset-protection.wakayama.jp [2.86.57.148] から、攻撃者自身のメールサーバーに、IDとパスワードで入って(認証つきで)接続しています(16:36:40)。受信者に届いたのは、その約2分後です。名前は日本の地域ドメインのように見えますが、IPアドレス(2.86.57.148)の本当のホスト名は「ppp-2-86-57-148.home.otenet.gr」で、ギリシャの家庭用回線(OTEnet)でした。名乗った名前と、実際の持ち主が食い違っています。
認証結果の読み方:
SPF(送信元の認証)は「pass」で、DKIM(電子署名)もありました。ただし署名をしたのは、攻撃者自身のドメイン「tiw03.matsui-dm[.]cfd」です。認証が通っていても、本物の松井証券である証明にはなりません。攻撃者が、自分で用意したドメインの認証を通しただけです。
送信元IPの性質と所在地:
- 20.86.186.73:マイクロソフト社のサーバー(AS8075)。個人の回線ではなく、サーバー用(ホスティング)のIPです。位置はオランダ・アムステルダムと表示されます。脅威レベルは「低」です。今日の三井住友カードを装う偽メールも、マイクロソフト社のIPから送られていましたが、同じ人物の仕業かどうかは分かりません。
- 2.86.57.148(最初の接続元):ギリシャのOTEnet(AS6799)の回線で、位置はアッティカ県の郊外と表示されます。脅威レベルは「低」です。乗っ取られた家庭の回線や、中継役として使われた可能性もあるため、この回線の持ち主を犯人と決めつけることはできません。
※IPアドレスの位置情報は、サーバーがある場所の目安です。犯人がその場所にいるとは限りません。脅威レベルが「低」でも、安全という意味ではありません。
4. 見えているURLと、押したときの行き先がちがう
メールの中ほどに、大きな青い文字でURLが書かれています。
画面に見える文字:https://www.matsui.co.jp/report/ae-059e6se
実際のリンク先(伏せ字):hxxps://jiefanhome[.]com/tyceshi/copbgxajbj
画面に見えるのは、松井証券の本物のドメイン(matsui.co.jp)のURLです。ところが、押すと全く別のドメインへ飛びます。これを「リンクのすり替え」と呼びます。
💡ここで! 言葉の解説
リンクのすり替え:画面に見える文字と、押したときの本当の行き先を、別々に作れる仕組みを悪用した手口です。パソコンなら、リンクの上にマウスを重ねると、本当の行き先が画面の下に出ます。スマホでは、長く押すと確認できる場合があります。
パス(URLの後半)の「tyceshi」の「ceshi」は、中国語の発音で「テスト」を意味する言葉に見えます。本番のつもりで、試験用の名前を残したのかもしれません。もちろん、筆者の想像です。
また、メールには「アンケートは、ログイン後のホーム画面の『○○様へのご連絡』にも載っています」と書かれています。メールのリンクを押さなくても、自分でお客様サイトに入って確かめるように見せかけた文面ですが、その直前に、すり替えたURLを置いています。
見えない文字の細工は、今日の三井住友カードの偽メールで多用されていましたが、このメールの件名・差出人名・本文には見つかりませんでした(メールを文字データとして読み込み、画面に出ない記号を数えました)。細工に頼らず、文面とリンクのすり替えだけで勝負しているようです。
5. リンク先とドメインを調べました
すり替えられたリンクの先を、パソコンで開いてみました。
まず、ウイルスバスターが「フィッシング」と判定して、「このWebサイトは、安全ではない可能性があります」とブロックしました。
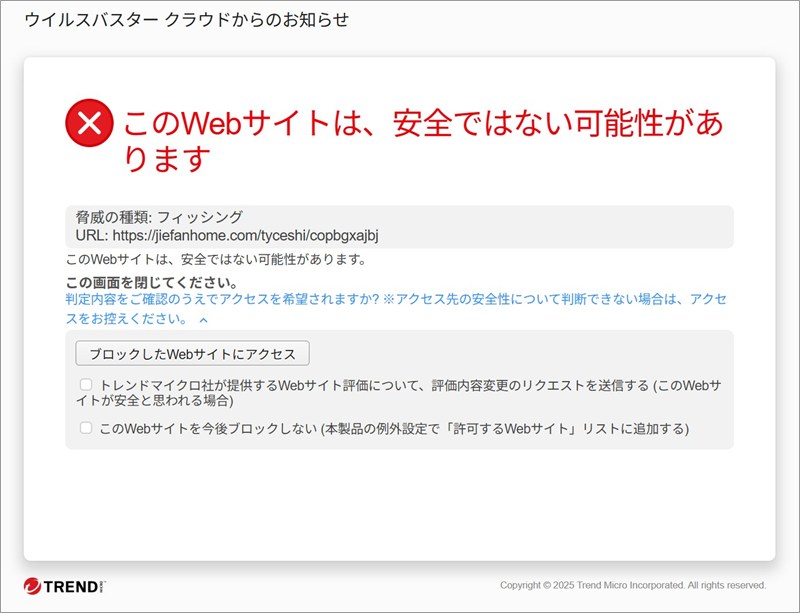
▲ セキュリティソフトは、この時点で「フィッシング」と判定してブロックしました
Chromeでも、Googleのセーフブラウジングが「危険なサイト」と警告しました。
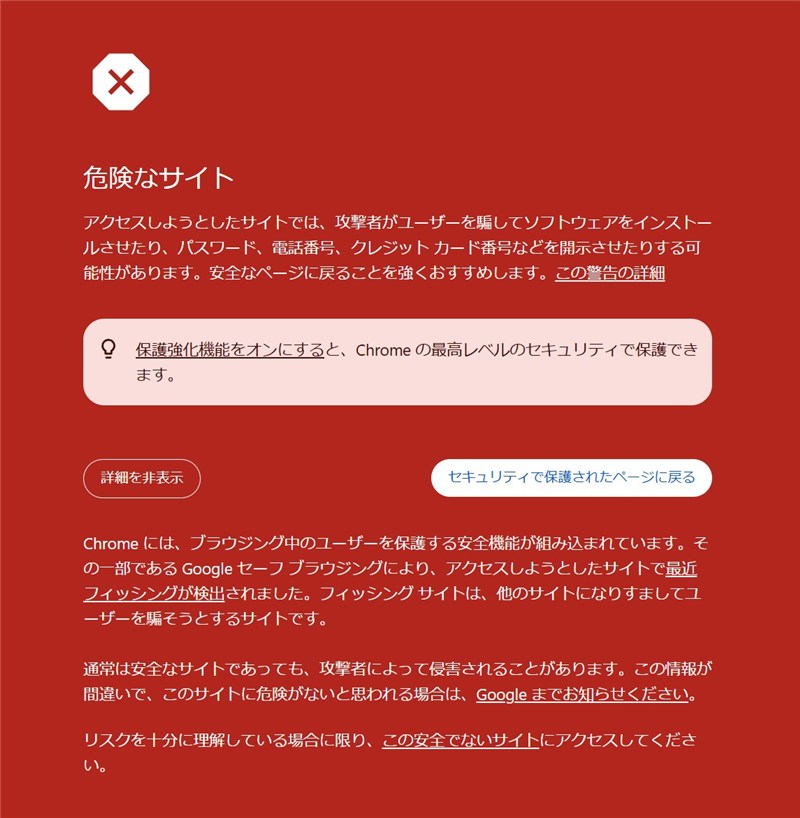
▲ Chromeも「危険なサイト」と警告します
警告を承知で進もうとしても、「このサイトにアクセスできません」と出て、ページは開けませんでした。調べた18時ごろには、リンク先はすでに停止していたとみられます。ページの中身(何を入力させるのか)は、確認できていません。
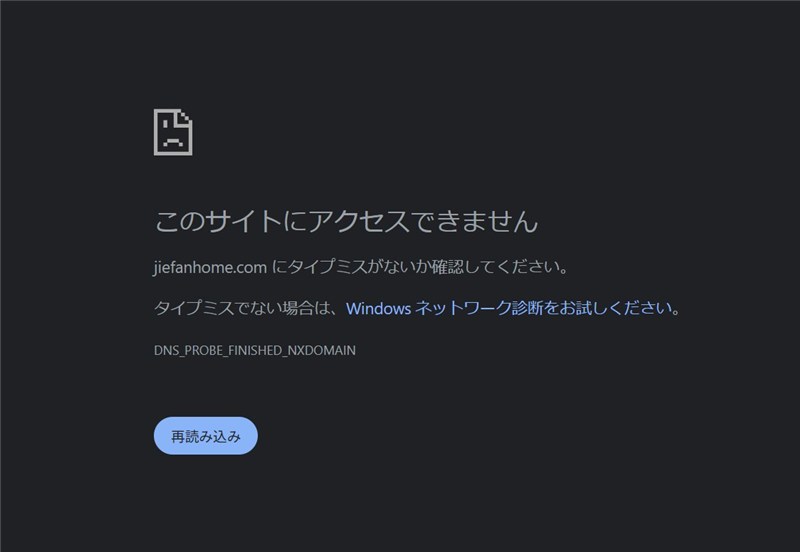
▲ 「DNS_PROBE_FINISHED_NXDOMAIN」。ドメインの名前が引けない状態です
■ フィッシングサイト詳細解析
誘導先URL(伏せ字):hxxps://jiefanhome[.]com/tyceshi/copbgxajbj
リンクドメイン:jiefanhome[.]com(松井証券とは無関係のドメインです)
ドメインの登録情報:登録は2026年1月10日で、約10か月前です。登録業者はオランダの Metaregistrar BV、ネームサーバー(住所録の役目をするサーバー)はCloudflareです。DomainToolsには、過去11年分のIPの履歴が残っており、以前に別の持ち主が使っていたドメインを取り直した可能性があります(経緯は確認できていません)。
停止されていた状態:登録情報は、今日の17時ごろ(日本時間)に更新され、ステータスが「clientHold」になっていました。これは、登録業者がドメインの名前引きを止めている状態です。メールが届いたのは16:38で、その約20分後に停止された計算になります。誰の申し出で止めたのかは、分かりません。
サイトサーバーIP・ロケーション:名前が引けない状態だったため、確認できませんでした。
送信ドメイン(matsui-dm[.]cfd)の登録情報:登録は昨日(2026年11月10日)で、登録から1日しか経っていません。登録業者は米国の Global Asset Domains で、所有者の情報は非公開になっていました。ネームサーバーはCloudflareで、リンク先の「jiefanhome.com」と同じ組み合わせです。同じ組み合わせなのは、同じ人物が管理している可能性を示しますが、偶然の一致もあり得るため、断定はできません。
【サイトの状態】:調べた時点(11月11日 18時ごろ)では、ウイルスバスターとChromeがともに危険と判定し、ドメインの名前引きも止まっていました。パソコンとスマホで画面が変わるかどうかは、サイトが開けなかったため、確認できていません。
※IPアドレスの位置情報は、サーバーがある場所の目安です。犯人がその場所にいるとは限りません。メール内に書かれた情報だけで、犯人を特定することはできません。
6. 注意点と対処法
■ 注意点と対処法
- URLを押さない:「アンケートに答えるとギフトカード進呈」というメールは、まず疑ってください。見えているURLが本物そっくりでも、押した先が同じとは限りません。
- 松井証券の公式の案内を確認:松井証券は公式ページで、メールだけでキャンペーンを知らせることはないと説明しています。キャンペーンかどうかは、公式サイトの一覧や、お客様サイトのお知らせで確かめてください。
- 公式の入り口から入る:ブックマークした公式サイトや、公式アプリから、自分で開いてください。メールのリンクで入る必要はありません。
- パスキーの活用:松井証券は、パスワードを使わないログイン方式「パスキー」を導入し、登録を順次必須にしています。偽サイトにパスワードを入れてしまう被害に強いとされているので、公式の案内に従って設定しましょう。
- 公式の注意喚起を参照:松井証券「偽メールおよび偽サイトのご注意と対策」
■ もし押してしまったら、入力してしまったら
- パスワードを変える:ログインIDやパスワード、取引暗証番号などを入力してしまった場合は、すぐに、公式の入り口から、パスワードと取引暗証番号を変更してください。
- 松井証券に連絡する:公式サイトの問い合わせ先(顧客サポート:フリーコール0120-953-006、平日8:30〜17:00)へ相談してください。
- 同じパスワードの見直し:同じパスワードを使い回している他のサービスも、あわせて変えてください。
- 相談する:消費者ホットライン「188」、警察庁のサイバー事案に関する相談窓口があります。
本レポートの結論
「アンケートに答えるとLAWSONギフトカード2000円分」と持ちかけ、本物そっくりのURLの裏に偽サイトを仕込んだメールでした。同じ件名が、4時間で30通以上届いています。リンク先は調べた時点で止まっていましたが、新しいドメインを用意すれば、同じ手口は何度でも繰り返せます。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net