【感謝還元】周年記念に伴う特別還元枠の進呈手続きは偽物|アイフル「大還元祭」の正体
11月も半ばを過ぎると、年末に向けて何かと出費がかさんできます。返済の負担を感じている人ほど、「ご返済免除」という言葉には目が止まるもの。今回は、その弱みに狙いを定めたメールを調べました。
ご覧の通り、このメールはアイフルを装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
1. 届いたメールの内容
画像のないシンプルな文章のメールです。「創業周年記念」「全員対象」「ハズレなし」と、うまい話が並びます。
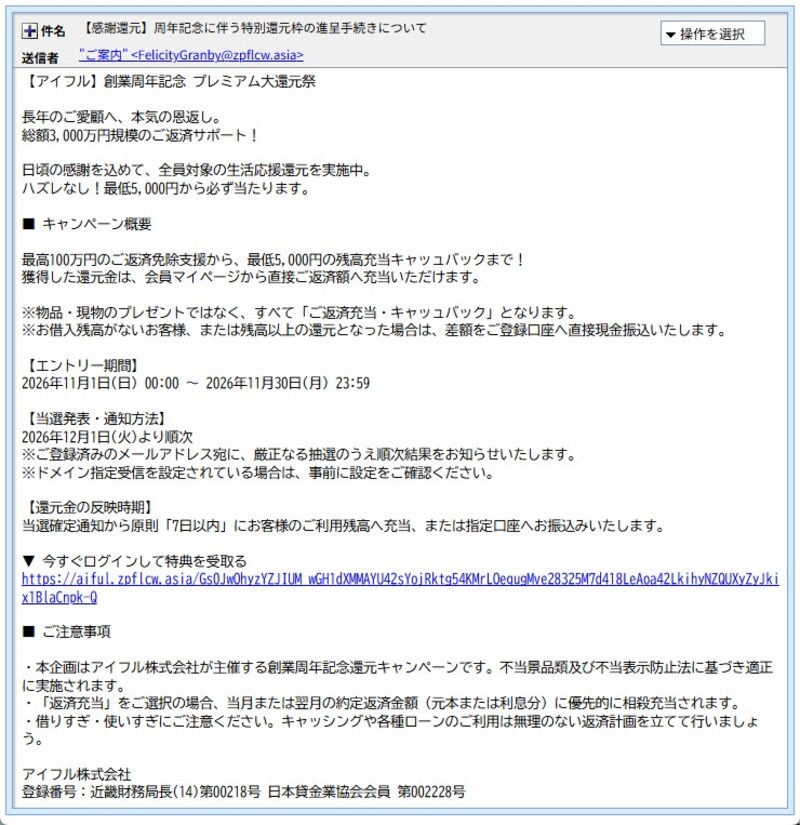
▲ 届いた偽メールの画面
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです(リンクは伏せ字にしてあります)。
【アイフル】創業周年記念 プレミアム大還元祭

長年のご愛顧へ、本気の恩返し。
総額3,000万円規模のご返済サポート!

日頃の感謝を込めて、全員対象の生活応援還元を実施中。
ハズレなし!最低5,000円から必ず当たります。

■ キャンペーン概要

最高100万円のご返済免除支援から、最低5,000円の残高充当キャッシュバックまで!
獲得した還元金は、会員マイページから直接ご返済額へ充当いただけます。

※物品・現物のプレゼントではなく、すべて「ご返済充当・キャッシュバック」となります。
※お借入残高がないお客様、または残高以上の還元となった場合は、差額をご登録口座へ直接現金振込いたします。

【エントリー期間】
2026年11月1日(日) 00:00 ~ 2026年11月30日(月) 23:59

【当選発表・通知方法】
2026年12月1日(火)より順次
※ご登録済みのメールアドレス宛に、厳正なる抽選のうえ順次結果をお知らせいたします。
※ドメイン指定受信を設定されている場合は、事前に設定をご確認ください。

【還元金の反映時期】
当選確定通知から原則「7日以内」にお客様のご利用残高へ充当、または指定口座へお振込みいたします。

▼ 今すぐログインして特典を受取る
hxxps://aiful[.]zpflcw[.]asia/(長い英数字・伏せ字)

■ ご注意事項

・本企画はアイフル株式会社が主催する創業周年記念還元キャンペーンです。不当景品類及び不当表示防止法に基づき適正に実施されます。
・「返済充当」をご選択の場合、当月または翌月の約定返済金額(元本または利息分)に優先的に相殺充当されます。
・借りすぎ・使いすぎにご注意ください。キャッシングや各種ローンのご利用は無理のない返済計画を立てて行いましょう。

アイフル株式会社
登録番号:近畿財務局長(14)第00218号 日本貸金業協会会員 第002228号
注目したいのは、メールの中にある言い分の食い違いです。「当選の発表は12月1日から」と書きながら、すぐ下では「今すぐログインして特典を受取る」と急がせています。まだ当選も決まっていないのに、「今すぐ受け取れ」と言っているのです。しかも「お借入残高がないお客様」にも現金を振り込むとあり、アイフルを使っていない人が読んでも「自分も対象かも」と思える作りになっています。
2. 送信ルート及び偽装判定
■ 送信ルート及び偽装判定
Receivedヘッダー解析(サーバー通過証明):
Received: from e234-61.smtp-out.ap-northeast-1.amazonses.com ([23.251.234.61]) …… Tue, 10 Nov 2026 13:27:59 +0900
【偽装判定】:
送信ドメイン「zpflcw[.]asia」は、アイフルとは一切関係のないドメインです。メールを送ったのは、AmazonのメールサービスSES(Simple Email Service)のサーバーでした。誰でも借りられる配信サービスを使って、大量に送っているとみられます。
認証結果の読み方:
SPF(送信元の認証)は「pass」で、DKIM(電子署名)も2つ付いていました。ただし署名をしたのは、攻撃者のドメイン「zpflcw[.]asia」と、Amazon(amazonses.com)です。「resend」という名前の鍵が使われていて、メール配信サービスを経由した形跡があります。認証が通っていても、本物のアイフルである証明にはなりません。攻撃者が、自分で借りたドメインの認証を通しただけです。
送信元IPの性質と所在地:
- 23.251.234.61:Amazon Web Services(AS16509)。個人の回線ではなく、メール配信用のサーバー(ホスティング)です。ホスト名は東京リージョン(ap-northeast-1)を示していますが、IPアドレスの位置情報はアメリカ・カリフォルニア州ロサンゼルスと表示されます。脅威レベルは「低」です。
※IPアドレスの位置情報は、サーバーがある場所の目安です。犯人がその場所にいるとは限りません。脅威レベルが「低」でも、安全という意味ではありません。大手の配信サービスは多くの人が使うため、IP自体に悪い評判が付きにくいのです。
3. 見えない文字が、件名の約7割を占めていた
このメールには、画面に見えない特殊な記号が、件名にも本文にも大量に埋め込まれていました。同じ手口は、同じ日に調べたJCBを装う偽メールでも見つかっています。
💡ここで! 言葉の解説
文字の向きを反転させる記号:アラビア語など、右から左へ書く言葉のために用意された、見えない記号です。これを使うと、文字の並びが内部では逆になっていても、画面では正しい順番で表示されます。
- 見つけ方:メールを文字として読み込み、見えない制御記号が何個あるかを数えました。
- 結果:件名は88文字のうち60文字、本文は約1,400文字のうち約500文字が、見えない記号でした。
- 例①:件名の「還元」は、内部では「元還」の順で保存されています。「特別」も「別特」の順でした。画面では正しく読めます。
- 例②:本文の「アイフル」は「ルフイア」、「3,000万円」は「円万000,3」、「キャッシュバック」は「クッバュッャキ」の順で保存されています。末尾の「アイフル株式会社」も、同じ逆順でした。
「アイフル」「還元」「キャッシュバック」といった、迷惑メールの判定で目を付けられやすい言葉を、わざと逆さに保存しているとみられます。機械には言葉がバラバラに見え、人の目には普通の文章に見えるのが、やっかいなところです。
4. ボタンの先を調べました
リンクを開くと、まず「ロボットではないことを確認してください」という、Cloudflare(クラウドフレア)の確認画面が出ました。
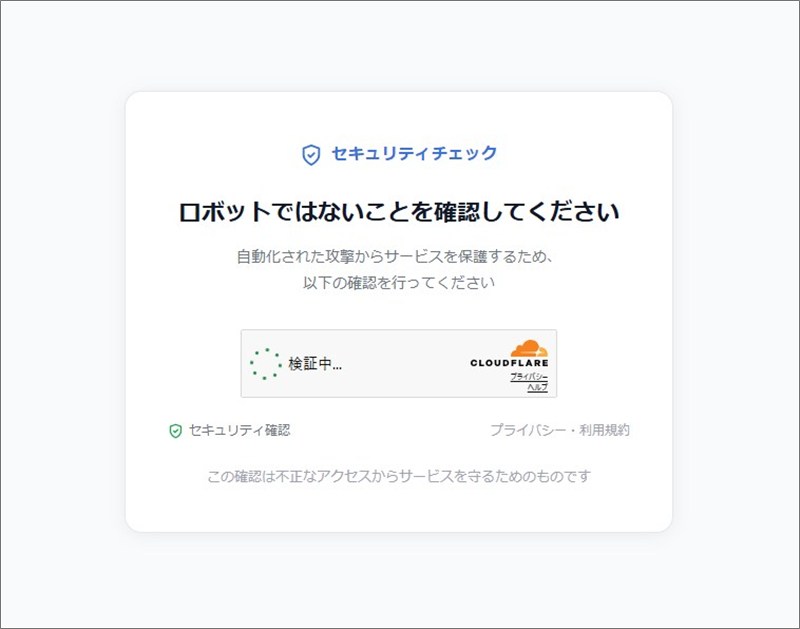
▲ 最初に表示される「セキュリティチェック」
この確認を通ると、アイフルのロゴ入りの偽ページが現れました。「創業周年記念 プレミアム大還元祭」「長年のご愛顧へ、本気の恩返し。」と、メールと同じ言葉が並び、大きな赤いボタン「ログインして受取る」があります。
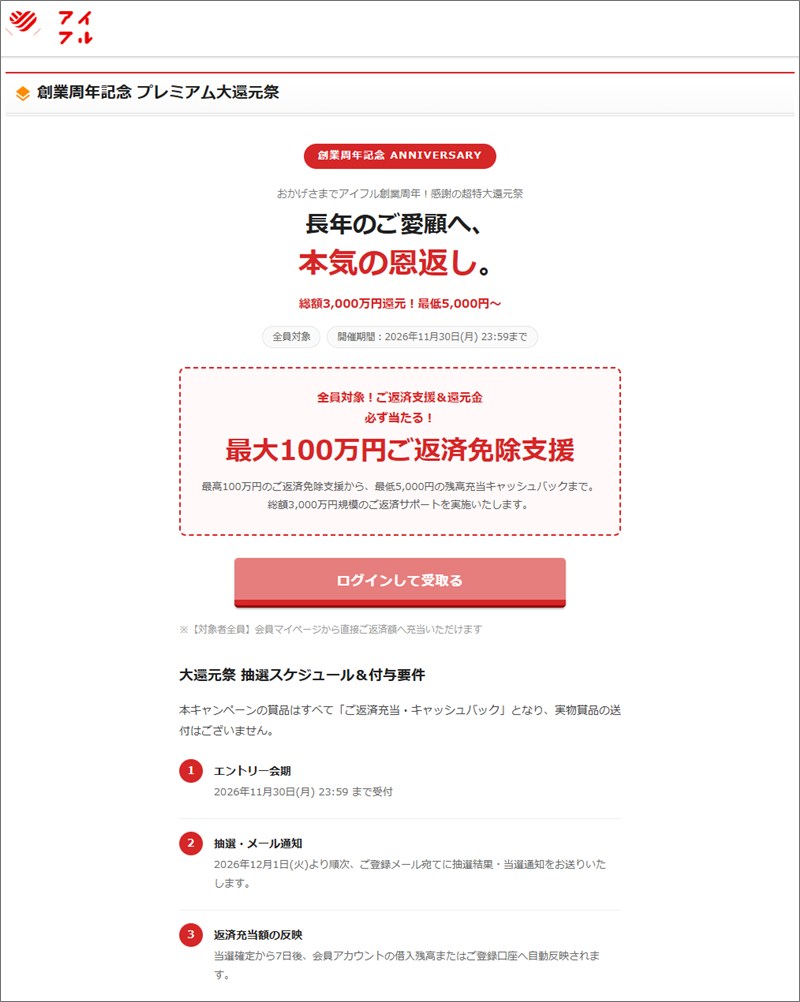
▲ アイフルのロゴ入りの偽キャンペーンページ
ページにも、おかしな点があります。「全員対象」「必ず当たる」と書きながら、下には「抽選スケジュール」があり、「抽選結果をお送りします」と続きます。全員が必ず当たる抽選なら、それはもう抽選ではありません。くじ引きの意味を、攻撃者には考え直してもらいたいところです。
■ フィッシングサイト詳細解析
誘導先URL(伏せ字):hxxps://aiful[.]zpflcw[.]asia/(長い英数字)
偽ページのURL(伏せ字):hxxps://nkflyer[.]com/welcome(リンクを調べて、たどり着いた先です)
リンクドメイン:zpflcw[.]asia(送信元と同じ親ドメインです。社名の「aiful」を前に付けて、公式のように見せています)
ドメインの登録情報:登録は2026年2月3日で、約9か月前に取得されています。レジストラ(登録業者)は中国の業者(Chengdu West Dimension Digital Technology)、登録者の情報は非公開、国は中国と表示されます。ネームサーバー(住所録の役目をするサーバー)はCloudflareです。
サイトサーバーIP:172.80.28.248(eSited Solutions)。個人の回線ではなく、サーバーを貸す事業者の設備です。同じサーバーに、他のサイトが約70件置かれていると表示されます。
ロケーション:アメリカ・ロサンゼルス(33.7379, -118.29)
マップ:【Googleマップで表示】
【サイトの状態】:調べた時点(11月11日 朝)では、偽ページが表示されました。パソコンとスマホで表示を変える仕掛けは、確認されませんでした。ボタンの先の画面は確認していません。「nkflyer[.]com」の登録情報やIPは未確認です。
最初のCloudflareの確認画面は、人が操作しているかどうかを調べる仕組みです。セキュリティ会社などの自動巡回プログラムを通さず、偽ページを見つけにくくする狙いがあるとみられます。
※IPアドレスは、ドメイン全体の登録情報に表示されたものです。メール内のリンクの子ドメイン(aiful.zpflcw.asia)が同じサーバーかどうかは、確認できていません。
5. 会社の登録番号にも、ほころびが
メールの最後には、貸金業者の登録番号が書かれています。本物らしさを出すための仕掛けです。ところが、日本貸金業協会の協会員名簿(2026年7月末現在)では、アイフルの登録番号は「近畿財務局長(15)第00218号」でした。メールの「(14)第00218号」とは、括弧内の数字が違います。協会員番号「第002228号」は、名簿と一致します。
括弧の中の数字は、登録の更新回数を表します。古い登録番号を使い回したとみられます。「周年記念」の大還元祭を開いておきながら、肝心の登録の更新は追いついていないようです。
※ただし、登録番号が正しく書かれていても本物とは限りません。見分けるときは、メール以外の方法で確かめることが大切です。
6. 注意点と対処法
■ 注意点と対処法
- ボタンを押さない:「全員対象」「必ず当たる」「返済免除」は、うますぎる話です。借入のある人にも、ない人にも当てはまる文面は、疑ってください。
- 公式で確かめる:アイフルの公式サイトや公式アプリから、自分でアクセスして確認してください。メールのリンクは使わないでください。
- IDやパスワードを入力しない:「ログインして受取る」と促されても、メール経由の画面には入力しないでください。
- 公式の注意喚起を探す:アイフル公式サイトで「フィッシング」を検索すると、注意喚起のページが見つかります。過去にも、アイフルをかたるフィッシングは確認されています(INTERNET Watchの記事)。
■ もし入力してしまったら
- アイフルに連絡する:IDやパスワードを入力した場合は、自分で調べた公式の連絡先へ、すぐに連絡してください。メールに書かれた連絡先は使わないでください。
- パスワードを変える:同じパスワードを使っている他のサービスも、あわせて変えてください。
- 利用状況を確認する:身に覚えのない借入や、登録情報の変更がないか、確認を続けてください。
- 相談する:消費者ホットライン「188」、警察庁のサイバー事案に関する相談窓口があります。
本レポートの結論
「総額3,000万円」「最大100万円の返済免除」と信じさせ、偽のログイン画面へ誘うメールでした。社名や重要な言葉は、見えない記号で逆さに隠してあります。偽ページの前にはCloudflareの確認画面まで用意されていました。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net