【MyJCB】USJ 1デイ・スタジオ・パス(ペア)電子チケットご確認のお願い|本物のキャンペーン画像を使った偽JCBメール
「当選しました」というメール、最近もらったことはありますか? 懸賞に応募した覚えがなくても、「カード会社のキャンペーンなら、どこかで応募していたかも」と思ってしまうのが人情です。今回は、その心理に狙いを定めたメールを、じっくり調べました。
ご覧の通り、このメールはJCBを装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
1. 届いたメールの内容
画面の上部には、JCBのロゴとハロウィーンのバナーが大きく表示されます。これらの画像は、JCBの本物のサーバーから読み込まれていました。だからこそ、一見すると本物そっくりです。
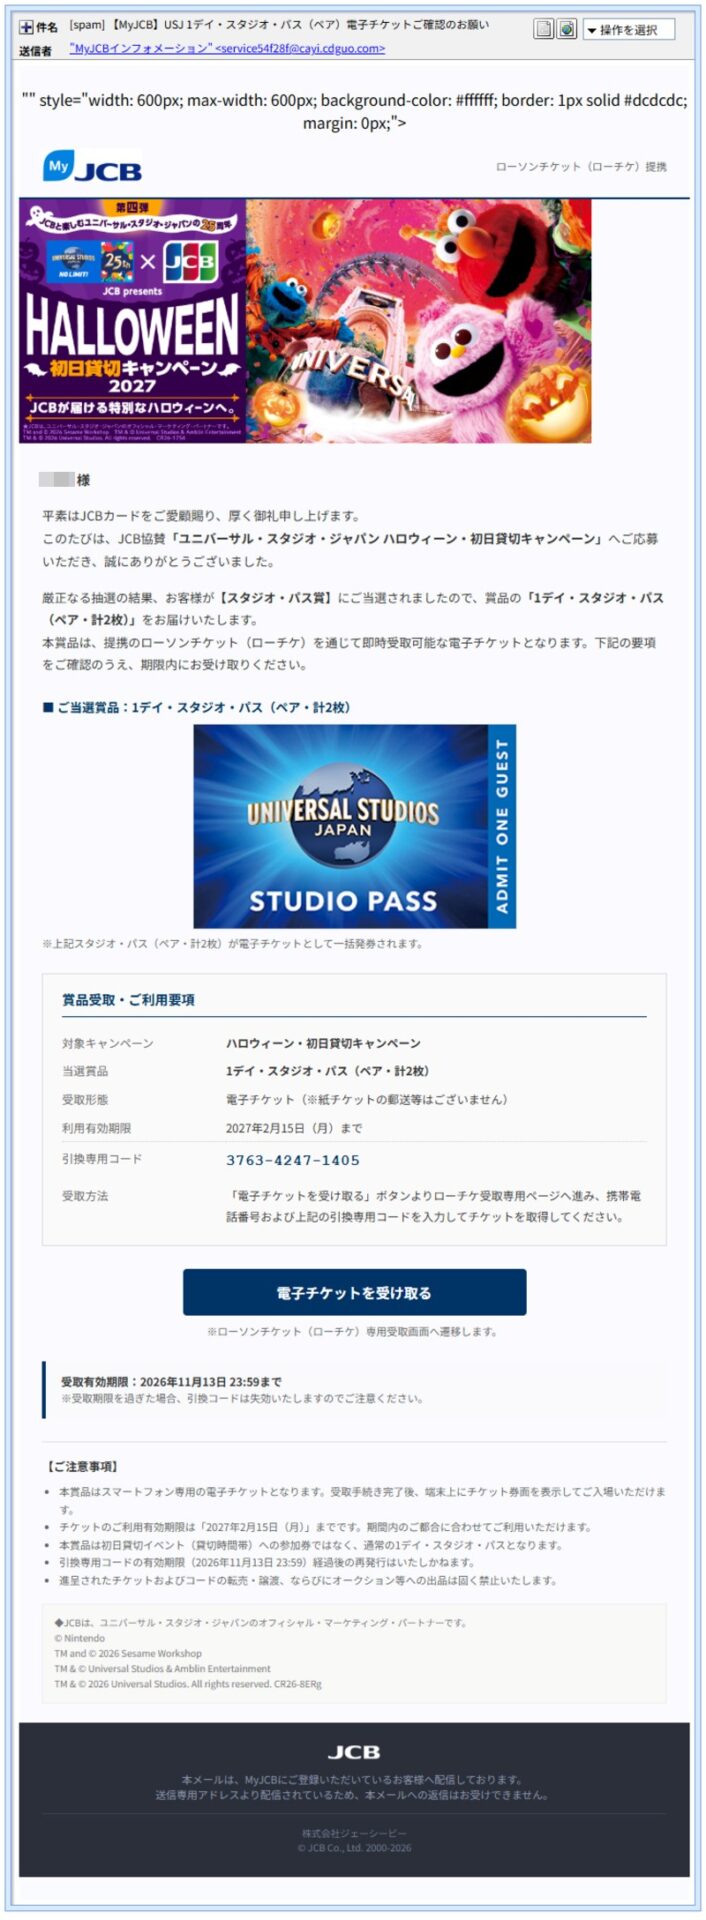
▲ 届いた偽メールの画面(個人情報は伏せてあります)
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです(宛名と引換コードは伏せてあります)。
〇〇 様

平素はJCBカードをご愛顧賜り、厚く御礼申し上げます。
このたびは、JCB協賛「ユニバーサル・スタジオ・ジャパン ハロウィーン・初日貸切キャンペーン」へご応募いただき、誠にありがとうございました。

厳正なる抽選の結果、お客様が【スタジオ・パス賞】にご当選されましたので、賞品の「1デイ・スタジオ・パス(ペア・計2枚)」をお届けいたします。
本賞品は、提携のローソンチケット(ローチケ)を通じて即時受取可能な電子チケットとなります。下記の要項をご確認のうえ、期限内にお受け取りください。

■ご当選賞品:1デイ・スタジオ・パス(ペア・計2枚)

【賞品受取・ご利用要項】
対象キャンペーン:ハロウィーン・初日貸切キャンペーン
当選賞品:1デイ・スタジオ・パス(ペア・計2枚)
受取形態:電子チケット(※紙チケットの郵送等はございません)
利用有効期限:2027年2月15日(月)まで
引換専用コード:●●●●-●●●●-●●●●
受取方法:「電子チケットを受け取る」ボタンよりローチケ受取専用ページへ進み、携帯電話番号および上記の引換専用コードを入力してチケットを取得してください。

[電子チケットを受け取る]
※ローソンチケット(ローチケ)専用受取画面へ遷移します。

受取有効期限:2026年11月13日 23:59まで
※受取期限を過ぎた場合、引換コードは失効いたしますのでご注意ください。

【ご注意事項】
・本賞品はスマートフォン専用の電子チケットとなります。
・本賞品は初日貸切イベント(貸切時間帯)への参加券ではなく、通常の1デイ・スタジオ・パスとなります。
・引換専用コードの有効期限経過後の再発行はいたしかねます。
・進呈されたチケットおよびコードの転売・譲渡、ならびにオークション等への出品は固く禁止いたします。
この日は、同じ系統の別の件名も届いていました。差出人名や件名の末尾に、ランダムな文字(「AV-6vAA」など)を付けているものもあります。

▲ 同じ日に届いた、同系統の件名(迷惑メール一覧)
2. 本物のキャンペーンと見比べると
実は、JCBが「USJ ハロウィーン初日貸切キャンペーン2027」を実施しているのは本当です。だからこそ、このメールは信じやすいのです。ただ、カード会社が公開している案内(SMBCカードのキャンペーンページ)と並べると、食い違いが見えてきます。
| 項目 | 本物のキャンペーン | 届いた偽メール |
| キャンペーン期間 | 2026年9月16日〜2027年2月15日(まだ開催中) | 11月10日の時点で「抽選の結果、当選」と通知 |
| 当選の発表 | 2027年7月上旬ごろの賞品発送で発表 | メールで「電子チケットを即時お届け」 |
| 応募の条件 | 対象カードでエントリーし、期間中に1万円(税込)以上を利用 | 「ご応募いただきありがとうございました」(応募した覚えがなくても届く) |
本物のキャンペーンは、まだ当選の発表時期にすらなっていません。メールの「利用有効期限:2027年2月15日」は、本物のキャンペーンの終了日と同じ日付です。本物の日付を、そのまま使い回したとみられます。
※キャンペーンの賞品の中身は、一部、本物とメールで共通しているとみられます。見分けるうえで重要なのは、賞品よりも「いつ・どうやって知らされるか」です。
3. 送信ルート及び偽装判定
■ 送信ルート及び偽装判定
Receivedヘッダー解析(サーバー通過証明):
Received: from cayi.cdguo[.]com (cayi.cdguo[.]com [34.84.205.147]) …… Tue, 10 Nov 2026 18:22:24 +0900
Received: from mailgw12.cayi.cdguo[.]com ([133.242.175.135]) …… Tue, 10 Nov 2026 17:53:47 +0900
【偽装判定】:
送信ドメイン「cdguo[.]com」は、JCBとは一切関係のないドメインです。メールは、日本国内の2台のサーバーを経由して届いています。メールが作られてから届くまで、約30分かかっています。配信の順番待ちをしていたのかもしれません。
認証結果の読み方:
SPF(送信元の認証)は「pass」でしたが、これは攻撃者が自分のドメインで認証を通しただけで、正規のメールの証明にはなりません。DKIM(電子署名)も、署名したのは攻撃者自身のドメインです。
送信元IPの性質と所在地:
- 34.84.205.147:Google LLC(Googleクラウド)。個人の回線ではなく、誰でも借りられるサーバー(ホスティング)です。位置は日本・東京都渋谷区と表示されます。脅威レベルは「低」です。
- 133.242.175.135:さくらインターネットの仮想サーバー(VPS)です。位置は日本・東京都千代田区と表示されます。脅威レベルは「低」です。
※IPアドレスの位置情報は、サーバーがある場所の目安です。犯人がその場所にいるとは限りません。脅威レベルが「低」でも、安全という意味ではありません。借りたばかりのサーバーは、まだ悪い評判が付いていないだけの場合があります。
4. 見えない文字で、フィルターをすり抜けようとしていた
メールのHTML(画面を作るための文章)を調べると、画面には見えない特殊な記号が、本文とタイトルに大量に埋め込まれていました。
💡ここで! 言葉の解説
文字の向きを反転させる記号:アラビア語など、右から左へ書く言葉のために用意された、見えない記号です。これを使うと、文字の並びが内部では逆になっていても、画面では正しい順番で表示されます。
- 見つけ方:メールのHTMLを文字として読み込み、見えない制御記号が何個あるかを数えました。
- 結果:文字を反転させる記号が72個、向きを区切る記号が79個ありました。件名と送信者名には、ありませんでした。
- 例:タイトルの「ご当選」は、内部では「当ご選」の順で保存されています。画面では「ご当選」と正しく読めます。
「当選」「賞品」といった言葉を、内部ではバラバラに並べて、迷惑メール判定の目をごまかす狙いとみられます。人の目には普通の文章に見えるのが、やっかいなところです。
5. ボタンの先を調べました
■ フィッシングサイト詳細解析
誘導先URL(伏せ字):hxxps://cdguo[.]com/mail/(長い英数字)?s=9980
転送先URL(伏せ字):hxxps://web-l-tikes[.]webuncovered[.]com/login.php
リンクドメイン:cdguo[.]com(送信元・返信先と同じ親ドメインです。1つのドメインで、送信も返信も中継もまかなっています)
ドメインの登録情報:登録は2025年12月3日です。情報が更新されたのは2026年11月10日で、メールの配信の約1.5時間前でした。レジストラ(登録業者)はGname(シンガポール)、ネームサーバー(住所録の役目をするサーバー)はCloudflareです。
サイトサーバーIP:104.21.69.2(Cloudflare)。位置はカナダ・トロントと表示されますが、これはCloudflareの窓口の場所です。本当のサーバーの場所は分かりません。
【サイトの状態】:転送先のドメインは、調べた時点(11月11日 朝)でアクセスできませんでした。ページの中身は確認できていません。確認できた範囲では、パソコンとスマホで表示を変える仕掛けは見られませんでした。
転送先のURLの末尾が「login.php」なので、何かの入力画面だったとみられます。メール本文には、「携帯電話番号と引換コードを入力してください」とあります。入力させる情報を集めることが狙いだったと考えられますが、閲覧できなかったため、実際に何を集めていたかは断定できません。
ちなみに、転送先の名前は「web-l-tikes」。「ローチケ」を意識した綴りのようですが、ticket の c が抜けてtikes になっています。偽サイトの名前を決める段階で、見直しはされなかったようです。メールの最上部にも、HTMLのタグの断片が画面にそのまま表示されていました。仕上げの確認は、あまり得意ではないのかもしれません。
※リンク先を閲覧できなかったため、これ以上の解析はしていません。
6. 注意点と対処法
■ 注意点と対処法
- ボタンを押さない:応募した覚えのない「当選」は、まず疑ってください。期限が近いことも、焦らせるための常套手段です。
- 公式で確かめる:キャンペーンの情報は、JCBの公式サイトやMyJCBアプリで確認してください。当選の連絡も、メールのリンクからは確認せず、公式の画面から調べます。
- 電話番号やコードを入力しない:受取のために携帯電話番号を入力させる案内は、特に注意が必要です。
- 公式の注意喚起を参照:JCB「JCBをかたるフィッシング詐欺にご注意ください」
■ もし入力してしまったら
- カード会社に連絡する:カード番号などを入力した場合は、カード裏面の番号へすぐ連絡して、利用停止と再発行を相談してください。
- パスワードを変える:同じパスワードを使っている他のサービスも、あわせて変えてください。
- 利用明細を確認する:身に覚えのない請求がないか、しばらく確認を続けてください。
- 相談する:消費者ホットライン「188」、警察庁のサイバー事案に関する相談窓口があります。
本レポートの結論
本物のキャンペーンの画像と日付を借りて、「当選しました」「期限は3日後」と信じさせる偽メールでした。本物のキャンペーンは、当選発表の時期にすら、まだなっていません。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
■ 参考にした情報
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net