【注意】「お荷物の水濡れについてのお詫び」Amazon配送倉庫を装う偽メール、PCはQR・スマホは偽アプリ配布ページへ
ネットで注文した荷物が、濡れた状態で届いたらしい。そんな連絡が来たら、「注文した覚えはないけれど、ひょっとして…」と気になってしまいませんか。
その心理につけ込む、Amazonの配送倉庫を装う偽メールが、午前中に次々と届きました。結論から言うと、このメールは詐欺です。ボタンは押さず、そっと削除してください。
HEARTLAND-LAB SECURITY RESEARCH UNIT | 調査レポート
「Amazon 配送倉庫」を装う詐欺メール
「お荷物の水濡れについてのお詫び」
「配送中に荷物が水濡れした」とお詫びし、返金・交換・再発送をちらつかせて、ボタンから「Amazon提携アプリ」をダウンロードさせようとします。ボタンの先は、パソコンで開くとQRコードの画面、スマホで開くと偽の「Amazon配送状況」アプリの配布ページに切り替わる仕掛けでした。
危険度:★★★★★ (偽アプリを入れさせ、端末の情報や操作を奪うおそれ/不正利用被害)
| 受信 | 2026年11月10日(火)10:04頃(日本時間)。同じ系統のメールが、7:08〜10:04に12通届いています(下の一覧参照) |
| 件名 | ご注文番号に係るお荷物の水濡れについてのお詫びと今後の対応のお願い(件名の中に、見えない文字が1か所入っています) |
| 差出人の表示 | 「【Amazon 配送倉庫】」(画面上だけそう読めるよう、文字の並びに細工あり) |
| 送信元ドメイン | shipment.qiandadan.com(Amazonとは無関係。親ドメインは qiandadan.com) |
| 送信サーバー | 20.57.194.197(同じ日の別の詐欺メール2件と同じ「20.」で始まるアドレス帯。所在地の確認はできていません) |
| SPF | pass(攻撃者が自分のドメインで通しただけで、Amazonが送った証明ではありません) |
| DKIM | 署名はあるが、受信側の検証結果は記録なし(判定不能) |
| 誘導先 | 「Amazon提携アプリをダウンロードして配送倉庫と連絡」ボタン → hxxps://qiandadan[.]com/content/sHXl → 端末によって行き先が切り替わる(PCはQRコード画面、スマホは偽アプリの配布ページ) |
| 添付ファイル | あり(soWGX.htssecc)。聞き慣れない拡張子のため、当サイトでは開封・実行していません |
※メールヘッダー詳細は個人情報保護のため非掲載
【偽物です】このメールは公式ではありません
Amazonとは一切関係のない、なりすましメールです。
届いたメールの内容
本文は、次のような内容でした。Amazonのロゴ入りの、見た目はきれいなHTMLメールです。(注文番号などの数字は、伏せ字にしています)
お荷物の水濡れに係るお詫びとご案内

[ロゴ画像]

お客様へ

平素よりAmazonをご利用いただき、誠にありがとうございます。

このたび、お客様がご注文された商品(注文番号:503-●●●●●●●-●●●●●●)につきまして、配送中の天候によりお荷物が水濡れしてしまった旨が報告されました。ご迷惑をおかけし、誠に申し訳ございません。

商品の状態についてご確認いただき、返金・交換・再発送のいずれをご希望か、担当の配送員と直接ご相談いただけますようお願いいたします。

つきましては、お手数ではございますが、下記ボタンよりAmazon提携アプリをダウンロードいただき、お住まいの地域の配送倉庫と直接ご連絡のうえ、今後の対応についてご確認・ご希望をお伝えくださいますようお願いいたします。

なお、本件に関するお手続きの期限はございます。お早めのご確認をお願いいたします。

お問い合わせ番号:503-●●●●●●●-●●●●●●
ご対応可能な内容:返金・交換・再発送
ご連絡先:ご担当の配送倉庫

[Amazon提携アプリをダウンロードして配送倉庫と連絡](hxxps://qiandadan[.]com/content/sHXl)

このEメールは配信専用です。返信しないようお願いいたします。
ご不明な点は、Amazonカスタマーサービスまでお問い合わせください。
注文番号を書いて本物らしく見せながら、返金・交換・再発送という「お客様に得な話」まで添えているのが、この手のメールの厄介なところです。本文の目的は、ボタンを押させて「提携アプリ」を入れさせることだけです。
同じ日に届いた件名の一覧
11月10日の7:08〜10:04の約3時間に、当サイトの受信箱で画面上に確認できた分だけで12通が届いていました。差出人の表示はどれも「【Amazon 配送倉庫】」で、件名は11種類です(「お届け予定のお荷物の所在が確認できない件」だけ、同じ件名が2回届いています)。筋書きは「破損」「水濡れ」「紛失」「開封」「所在不明」の5通りに分かれます。次の件名に心当たりがあれば、同じ詐欺メールの可能性が高いので、ご注意ください。
| 受信時刻 | 筋書き | 件名 |
| 7:08 | 破損 | Amazonからのお知らせ:お荷物の破損に伴う返金・再発送のお手続きについて |
| 7:20 | 開封 | 配送途中にお荷物が開封された件についてのご案内と内容確認のお願い |
| 7:49 | 所在不明 | お届け予定のお荷物の所在が確認できない件についてのご連絡とご確認のお願い |
| 7:50 | 紛失 | 配送センターからのご報告に基づく商品紛失のお詫びと対応方法のご案内 |
| 8:01 | 開封 | Amazonからのお知らせ:お荷物開封に伴う返品・交換・返金のご案内 |
| 8:22 | 紛失 | お客様のご注文途中における紛失についてのお詫びとご対応のご案内 |
| 8:23 | 破損 | お荷物の破損が確認された件についてのお詫びと対応選択のご案内 |
| 8:51 | 破損 | Amazonより:商品破損のお詫びと返金・再発送希望のご確認のお願い |
| 8:58 | 水濡れ | お客様のご注文商品の配送中における水濡れについてのお詫びとご対応のご案内 |
| 9:37 | 破損 | 配送中の商品破損に関するお詫びならびに返品・返金・再発送のご案内 |
| 9:38 | 所在不明 | お届け予定のお荷物の所在が確認できない件についてのご連絡とご確認のお願い |
| 10:04 | 水濡れ | ご注文番号に係るお荷物の水濡れについてのお詫びと今後の対応のお願い |
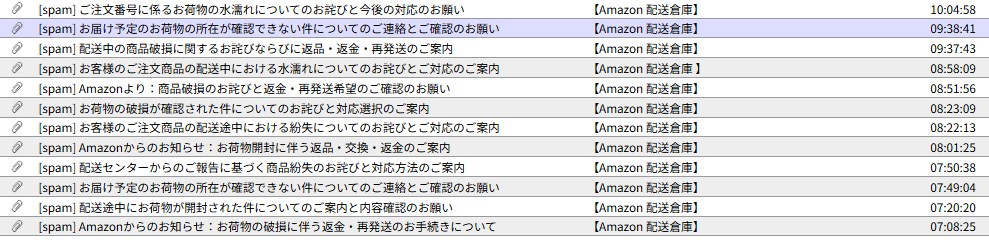
▲ 実際に届いた12通の一覧画面(※メールヘッダー詳細は個人情報保護のため非掲載)
※本記事で詳しく調べたのは、最後の10:04の1通です。それ以外は、件名と差出人の表示を一覧にしたもので、本文や中身までは調べていません。同じ系統の可能性が高いとみていますが、確認できていない点はご了承ください。
詳しく調べると分かったこと
- 差出人のアドレスが、Amazonとは無関係です。送信元は
shipment.qiandadan.comでした。ただし、Amazonは公式ヘルプで、自社のメールはさまざまなドメインから送ると案内しており、アドレスだけで本物かどうかを見分けるのは難しいと言えます。公式が案内する確かめ方は、Amazonの「メッセージセンター」に同じメールがあるかを見ることです(Amazon:詐欺目的の連絡を見分ける)。 - 差出人の名前に、文字の並びを逆にする細工がありました。メールの記録を文字単位で調べると、差出人名は元の文字が「
【庫倉送配 nozamA】」と逆順に並んでいて、その前に「右から左へ並べる」特殊な制御文字が付いていました。そのため、画面では「【Amazon 配送倉庫】」と読めます。さらに、逆順にした「nozamA」の途中にも見えない文字が混ぜてあり、「Amazon」と続けて書いた文字列を探すフィルターを、二重にすり抜けようとしているようです。 - 見えない文字が、本文に25か所も埋め込まれていました。件名に1か所、本文のテキスト部分とHTML部分にそれぞれ25か所、画面では見えない文字が入っています。種類は、単語をつなぐ文字(
\u2060)が11か所、\ufeffと\u200cが各5か所、\u200dが3か所、「ゼロ幅スペース」(\u200b)が1か所でした。見つけ方は簡単で、件名や本文をテキストエディタやコード表示の画面に貼り付けると、見えない文字が「\u2060」のような文字として浮かび上がります。特定の言葉で見張っているフィルターを避ける目的とみられます。 - 送信サーバーは、同じ日の別の詐欺メールと同じ帯のクラウドです。
20.57.194.197は、同じ日に届いた中央調査社・三井住友カードを装うメールの送信元(どちらもMicrosoftのクラウド)と同じ「20.」で始まるアドレス帯です。このアドレス自体の所在地は確認できていませんが、同じ系統のクラウドからの一斉送信とみています。クラウドは世界中から借りられるので、サーバーの場所と、送った人の場所は一致しません。SPFが「pass」なのは、攻撃者が自分のドメインに自分のサーバーを登録していたためで、安全の証明にはなりません。 - 「配信停止」の仕掛けで、普通の販促メールに見せています。メールの記録には、配信停止用の情報(
List-Unsubscribe)や、配信リストの名前(promo…)が付いていました。販促メールのような体裁ですが、一方で、メールを作ったソフトの名前は「The Bat!」というパソコン用のメールソフトと名乗っています。同じ時間帯に12通もの一斉送信をしているので、これは名乗っただけの、信用できない記載です。 - 文章に、不自然な点が目立ちます。「担当の配送員と直接ご相談」と「配送倉庫と直接ご連絡」が1通の中で混ざっているうえ、「手続きの期限はございます」と急かしながら、肝心の期限はどこにも書かれていません。注文番号と、「お問い合わせ番号」という別の番号が2つ並んでいるのも不自然です。そして、最後には「ご不明な点は、Amazonカスタマーサービスまでお問い合わせください」と書かれています。ボタンを押させたいのか、問い合わせさせたいのか、方針が定まっていないようです。
- 不審な添付ファイルが付いています。
soWGX.htsseccは、名前も拡張子もランダムで、記録上の大きさは27バイトほどの、意味のない文字の並びでした。感染のおそれがあるため、当サイトでは開封・実行していません。名前と拡張子がランダムな点は、同じ日に届いた別の詐欺メールの添付(foGsG716.zpiu、PJJWgs.hfajz)とそっくりです。
📖 ちょっと難しい言葉をやさしく解説
ゼロ幅スペースなど「見えない文字」:画面には何も表示されない、幅のない文字です。単語の途中に混ぜると、人の目には普通の文章に見えるのに、コンピューターには別の文字列に見えます。
右から左へ並べる制御文字:アラビア語など、右から左へ書く言語のために用意された特殊な文字です。日本語の文字の並びを逆にして入れておき、この文字を付けると、画面上だけ元の順番に読めます。
クローキング:アクセスした人の端末や環境によって、見せる中身を切り替える手口です。調べる人には無害なページを見せて、狙った相手にだけ偽のページを見せます。
APK(エーピーケー):Androidスマホ用のアプリを、公式のアプリストアを通さずに直接入れるための配布用ファイルです。公式ストアの審査を通っていないため、悪意のあるアプリが混ざっていても止められません。
ボタンの先を調べました:PCとスマホで、行き先が変わる仕掛け
「Amazon提携アプリをダウンロードして配送倉庫と連絡」ボタンは、まず hxxps://qiandadan[.]com/content/sHXl を通り、そこから使った端末によって別の場所へ振り分けられます。調査のため、警告画面を承知のうえで当サイトが確認しました。ブラウザ(Chrome)でも、フィッシングの疑いとして次の「危険なサイト」の警告が表示されました。
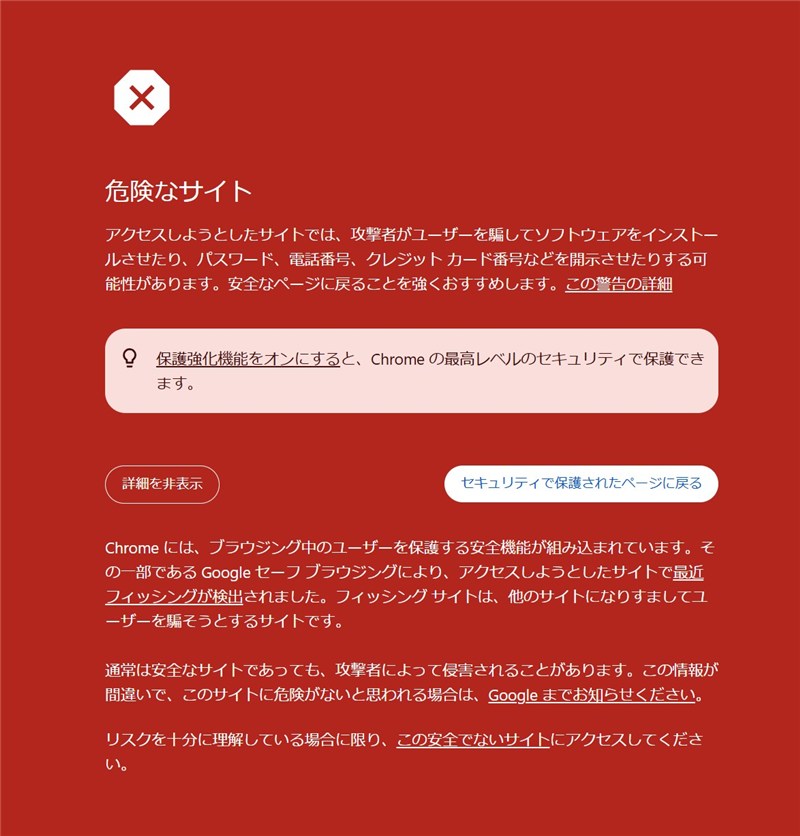
▲ Chromeの警告画面(Googleセーフブラウジングが「最近フィッシングが検出された」と表示)
① パソコンで開くと:警告、そしてQRコード
パソコンで開くと、行き先は hxxps://mandirikarpetu-jp[.]com/ でした。セキュリティソフト(ウイルスバスター)が「脅威の種類:フィッシング」と判定し、ブロック画面が出ました。
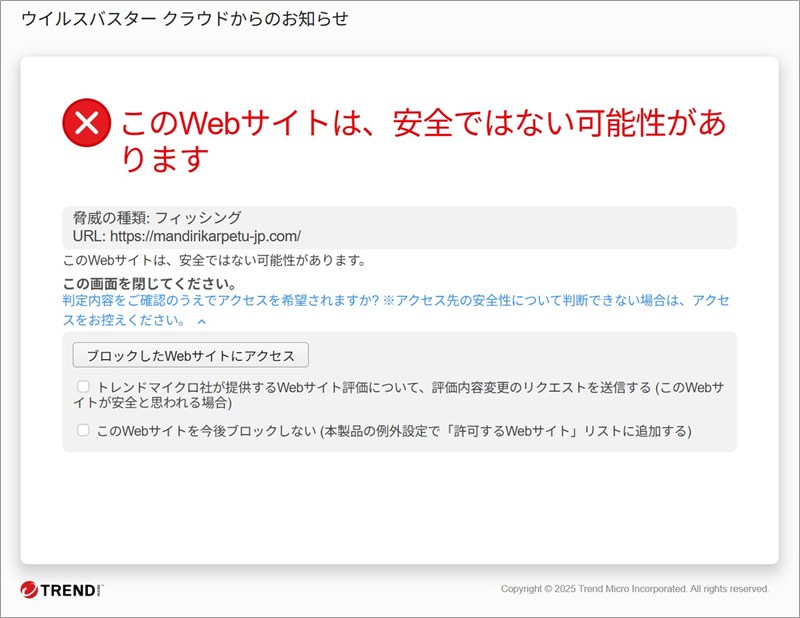
▲ パソコン側の行き先で、ウイルスバスターが「フィッシング」と判定
警告を承知のうえで進むと、Amazonのロゴ入りの画面が表示されました。「現在、システムメンテナンスのため、このウェブサイトはパソコンからはご利用いただけません。このウェブサイトに再度アクセスするには、スマートフォンで以下のQRコードをスキャンしてください」と書かれ、QRコードが表示されています。画面の下には「© 1996-2026, Amazon.com, Inc. またはその関連会社」とまで書いてあります。
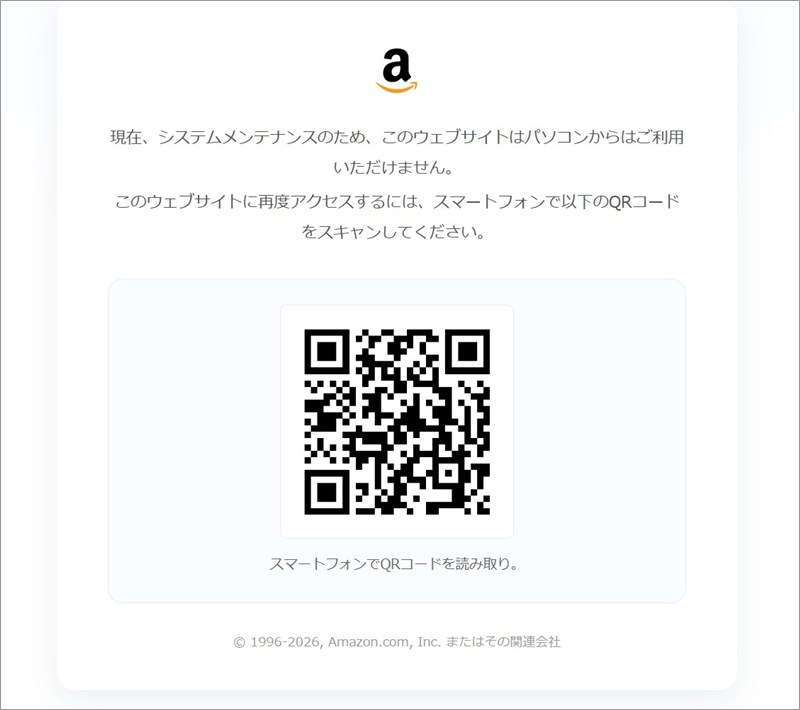
▲ パソコンで表示された偽画面(「パソコンからは利用できません」と、QRコードでスマホへ誘導)
このQRコードを画像から文字として読み取ってみたところ、中身は hxxps://zhongdajituan-jp[.]com という別のドメインでした(読み取りだけで、当サイトはアクセスしていません)。これは、次に説明するスマホ側の行き先と同じドメインです。パソコンの利用者を、スマホへ移らせる狙いとみられます。パソコンの画面では中身を見せず、スマホだけを狙うことで、セキュリティ担当者や調査する人の目を避けているのでしょう。
② スマホで開くと:偽の「Amazon配送状況」アプリの配布ページ
スマホで開くと、行き先は hxxps://zhongdajituan-jp[.]com/ でした。表示されたのは、Google Playのアプリ紹介ページにそっくりな画面です。
- 「Amazon配送状況」というアプリ名に、Amazonのロゴ、「広告を含む」の表示、評価「4.8」、「4.8万件のレビュー」、「1000万+ダウンロード」と並んでいます。本物らしく見せるための数字で、根拠はありません。
- 緑の大きな「インストール」ボタンの下に、3つの手順が絵で説明されています。「アプリを更新」「接続内容を確認」「インストールを許可」で、3つ目には「権限を許可」のスイッチをオンにするよう書かれています。
- 3つ目の手順は、スマホの設定画面にある「不明なアプリをインストール」という項目です。ここをオンにさせるのが、この手口の核心です。公式のアプリストア以外から入れたアプリを、スマホが受け付けるようにする設定だからです。
- 手順の絵の中には、「…apk」というファイル名が書かれているように見えます(APKは、用語解説のとおり、ストアを通さずに入れるアプリの配布用ファイルです)。手順の絵に書かれた日本語は、意味の通らない文字化けのような文章になっていて、詰めの甘さも目立ちます。
- アドレス欄には、赤い×印が付いています。公式のドメインではありません。
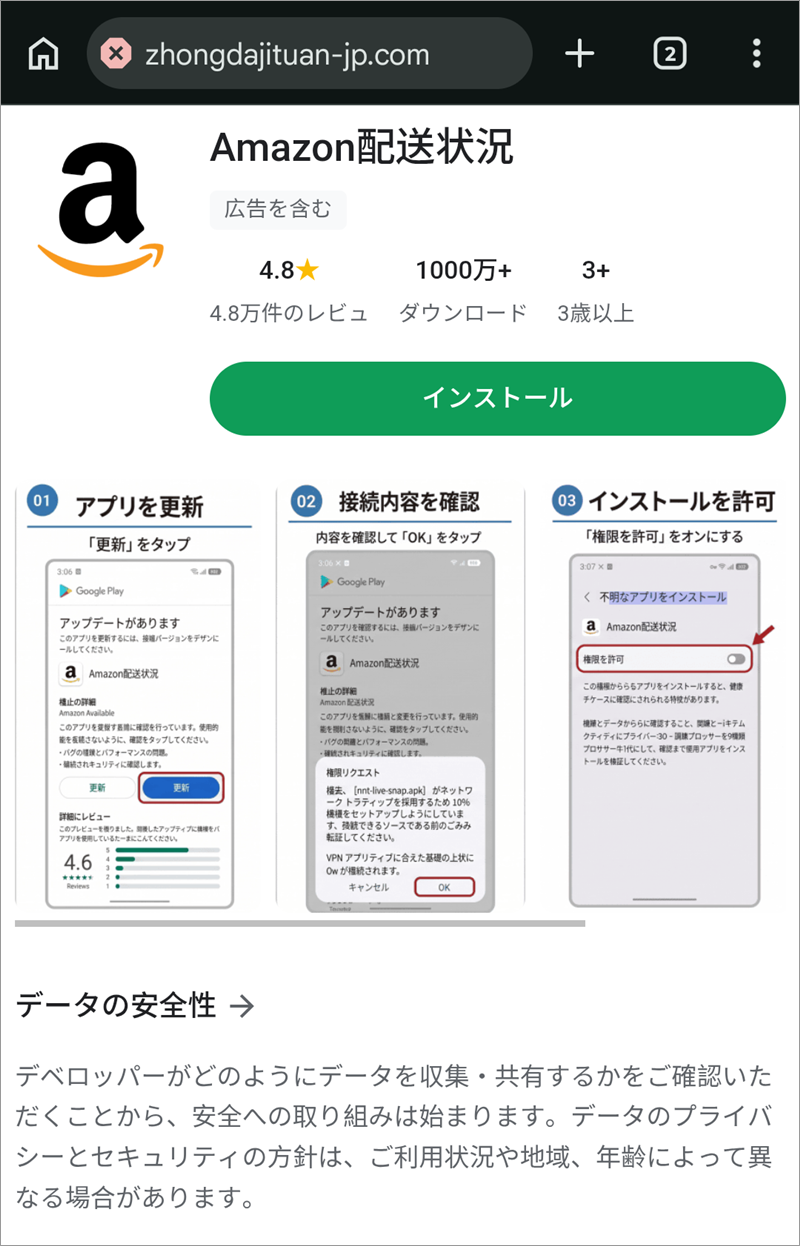
▲ スマホで表示された偽画面(アドレス欄に注目。Google Playの公式ページではありません)
なお、当サイトは「インストール」ボタンを押しておらず、押した先は確認していません。同じ日に届いた別の詐欺メールでも、同じようにスマホの画面から偽アプリのインストールへ誘導されていました。このページも、不正アプリを入れさせる流れの入口である可能性が高いとみています。
ドメインを、まとめて見てみると
| ドメイン | 役割 | 登録の記録(日本時間) | サーバーの所在 |
qiandadan.com | 差出人のドメイン、ボタンの最初の行き先 | 2024年12月12日に登録、2026年11月9日18:45頃に更新 | 43.165.130.125(所在地は未確認) |
mandirikarpetu-jp.com | パソコン用の偽画面(QRコード) | 未確認 | 未確認 |
zhongdajituan-jp.com | スマホ用の偽アプリ配布ページ、QRコードの行き先 | 未確認 | 未確認 |
- 差出人のドメイン
qiandadan.comは、1年近く前の2024年12月に登録された古いドメインで、登録の管理会社はAlibaba Cloud(HiChina)、ネームサーバーはCloudflareです。メール配信の前日の夕方に登録情報が更新されているので、配信に向けて直前に準備をした可能性があります。 - パソコン用とスマホ用のドメインは、どちらも「ローマ字の連なり+-jp.com」という同じ形をしています。日本向けに見せかけた、使い捨てのドメインとみられます。同じ日の別の詐欺メールで使われていたドメインも、まったく同じ形でした。
- パソコンとスマホで表示を切り替える仕掛け(クローキング)を、今回は実際に確認しました。しかもパソコン側の画面は、QRコードでスマホ側のドメインへ案内する作りになっています。
- 表の「サーバーの所在」は、あくまで借りられたクラウドの場所です。どの国のサーバーかと、運営者がどこにいるかは別の話です。空欄の項目は、確認できていません。
同じ日に届いた、手口がそっくりの別の詐欺メール
この日は、中央調査社(内閣府の世論調査を装う)、三井住友カード、そしてこのAmazonと、3つのブランドを名乗る詐欺メールが朝から届きました。ブランドは違いますが、次の点がよく似ています。
- 送信元がMicrosoftのクラウドとみられる「20.」で始まるIP
- 差出人名の文字を逆順にする細工と、見えない文字
- 名前と拡張子がランダムな、中身に意味のない添付ファイル
- パソコンでは無害な画面やQRコード、スマホでは偽アプリへ誘導する切り替え
- ローマ字の連なりに「-jp.com」を付けた、使い捨てのドメイン
同じ仕組みで作られている可能性が高く、次のブランドが狙われても不思議ではありません。詳しくは、こちらの記事をご覧ください。
▶ 【注意】「令和8年度第8回調査へのご協力のお願い」中央調査社を装うメールの正体
▶ 三井住友カード(SMBC)を装う「今月分のお支払い金額が確定しました」偽メールの記事
見分け方と、もし入れてしまったときの対処法
まず、この4つを覚えておいてください
- メールの中のボタンやリンクは押さないでください。荷物や注文が気になるときは、いつも使っているAmazonの公式アプリや、自分で登録したブックマークから、注文履歴を確認しましょう。メールのボタンから、アプリを入れてはいけません。
- Amazonからのメールは、公式のアプリやサイトの「メッセージセンター」で確認できます。同じメールがメッセージセンターになければ、Amazonからのメールではありません(Amazon:詐欺目的の連絡を見分ける)。
- Gmail、Appleメール、Yahoo!メール、ドコモメールをお使いの場合は、Amazonから正式に送られたメールには、メール一覧にAmazonのロゴと公式マークが表示されます。このロゴや公式マークがないメールは、疑ってください(同じ公式ヘルプのページで案内されています)。
- ブラウザの画面で「アプリを更新」「インストールを許可」「不明なアプリをインストール」と言われたら、そこで中止してください。公式のアプリは、公式のアプリストアで入れるものです。
もし入れてしまったら
- 慌てなくて大丈夫です。まず、そのアプリをスマホから削除(アンインストール)してください。消せない、見当たらないときは、無理に操作を続けず、早めに相談先へ連絡しましょう。
- 「不明なアプリのインストール」を許可する設定をオンにした場合は、オフに戻してください。
- スマホで入力したことのあるパスワード(Amazon、メール、銀行、カード会社など)は、別の端末(家族のスマホやパソコンなど)から変更してください。
- Amazonのアカウントの注文履歴に、身に覚えのない注文がないか、カードの利用明細に、身に覚えのない請求がないかを確認してください。見つけたときの連絡先は、メールの記載ではなく、公式サイトで確認しましょう。
- Amazonには、不審なメールを「verify@amazon.co.jp」に転送すると、本当にAmazonからの連絡かを確認できる仕組みがあります(Amazon:詐欺目的の連絡を見分けるの案内より)。
- 相談先には、警察庁のサイバー事案に関する相談窓口、消費者ホットライン「188」、情報セキュリティ安心相談窓口(IPA:03-5978-7509)があります。
なお、この画面の手順はAndroidスマホ向けにみえます(APKというファイル名が見えるため)。ただし、iPhoneをお使いの方も、メールのボタンから何かを入れる必要はありません。
だまされそうになったのは、あなたのせいではありません。「荷物が濡れた」「返金できる」という、気になる話を並べた、よくできた偽メールです。いったん立ち止まって、公式のアプリで確認できたこと自体が、いちばんの防御です。
まとめ:「荷物のトラブル」を口実に、偽アプリを入れさせる手口でした
差出人は無関係のドメイン、リンク先はパソコンではQRコードの偽画面、スマホでは「Amazon配送状況」を名乗る偽アプリの配布ページでした。同じ日に、少なくとも12通が届いています。ご家族や友人にも、ぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地情報の参照元:ip-sc.net(IP調査兵団)