【注意】「令和8年度第8回調査へのご協力のお願い」中央調査社を装うメールの正体|PCは本物の内閣府ページ、スマホは不正アプリ配布ページへ
謝礼つきのアンケートのお願いが届くと、「ちょっと協力してみようかな」と思うことはありませんか?
そんな親切心につけ込む、中央調査社と内閣府を装った偽メールが、朝から大量に届きました。結論から言うと、このメールは詐欺です。ボタンは押さず、そっと削除してください。
HEARTLAND-LAB SECURITY RESEARCH UNIT | 調査レポート
「中央調査社」「内閣府」を装う詐欺メール
「【重要】令和8年度第8回調査へのご協力のお願い」
「謝礼のクオカード500円分」をうたい、「公式アプリのダウンロード」ボタンへ誘導します。ボタンの先は、パソコンで開くと本物の内閣府のページ、スマホで開くと偽のアプリ配布ページに切り替わる仕掛けでした。
危険度:★★★★★ (不正アプリをインストールさせる手口/スマホの情報流出・乗っ取りのおそれ)
| 受信 | 2026年11月10日(火)7:24頃(日本時間) |
| 件名 | 【重要】令和8年度第8回調査へのご協力のお願い(件名の中に、見えない文字が3か所入っています) |
| 差出人の表示 | 「中央調査社 調査事務局」(画面上だけそう見えるよう、文字の並びに細工あり) |
| 送信元ドメイン | bacajuga.com(中央調査社とは無関係。リンク先と同じドメイン) |
| 送信サーバー | 20.114.19.179(アメリカ・ワシントン州/Microsoftのクラウド) |
| SPF | pass(攻撃者が自分のドメインで通しただけで、中央調査社が送った証明ではありません) |
| DKIM | 署名はあるが、受信側の検証結果は記録なし(判定不能) |
| 誘導先 | 「公式アプリのダウンロード」ボタン → 中継ドメイン → 端末によって行き先が切り替わる |
| 添付ファイル | あり(foGsG716.zpiu)。拡張子が不審なため、当サイトでは開封・解析していません |
| 配信数 | 当サイトの受信箱だけで、同じ筋書きのメールが186通(約70分間) |
※メールヘッダー詳細は個人情報保護のため非掲載
【偽物です】このメールは公式ではありません
中央調査社・内閣府とは一切関係のない、なりすましメールです。
届いたメールの内容
本文は、次のような内容でした。調査の目的、対象者の選び方、謝礼、問い合わせ先まで、本物の調査案内のように整っています。
令和8年度第8回調査の概要
「令和8年度第8回調査」の概要
(一社) 中央調査社は、内閣府から委託を受けて、「令和8年度第8回調査」を実施しております。

■ 調査の目的
国の重要施策の企画・立案などに役立てるため、国民の皆様の意識などについてお伺いするものです。

■ 調査をお願いする方
全国にお住まいの日本国籍を有する18歳以上の3,000人

■ 調査をお願いする方の選び方
全国にお住まいの日本国籍を有する18歳以上の方を、全体の縮図となるように、
無作為抽出と呼ばれる統計的方法で、各自治体の住民基本台帳から選ばせていただきました。
住民基本台帳の閲覧につきましては、調査目的・調査結果の公表等の使用を明らかにし、
厳正な審査を受けて、個人情報の守秘を誓約した上で、各自治体の正式な許可を得て閲覧しています。

■ 調査の進め方
郵便でお届けする調査票の質問にお答えのうえ、同封の返信用封筒(切手不要)に入れてご返送いただく方法です。

■ 調査の時期
2026年11月12日(木)~
※返信用封筒に入れて、2026年12月7日(月)までにご投函ください。

■ 調査の謝礼
クオカード(500円分)

■ 調査結果の公表
調査結果は、内閣府の世論調査アプリで公表する予定です
なお、調査期間中は同アプリにおいても「令和8年度第8回調査」を実施していることが確認できます。

公式アプリのダウンロード (hxxps://bacajuga[.]com/w/juegnc)

■ 調査に関するお問い合わせ
調査に関するお問い合わせにつきましては、下記までお願いいたします。
一般社団法人 中央調査社
〒104-8179 東京都中央区銀座5-15-8 時事通信ビル7階
電話番号 03(3549)3125 / 03(3549)3123

プライバシーの保護について
[画像:プライバシーマーク]
弊社は、一般財団法人 日本情報経済社会推進協会の「プライバシーマーク」の使用許可を取得しています。
ご協力いただきましたご意見等は、個人情報保護方針に従い、情報の管理を徹底いたします。
■お答えいただいた内容は、個人が特定できないように加工し、「全体で何%」というようにとりまとめられます。
■皆さまのお名前やご住所などの個人情報は、弊社が厳重に管理して本調査以外の目的で使用することは一切ございません。
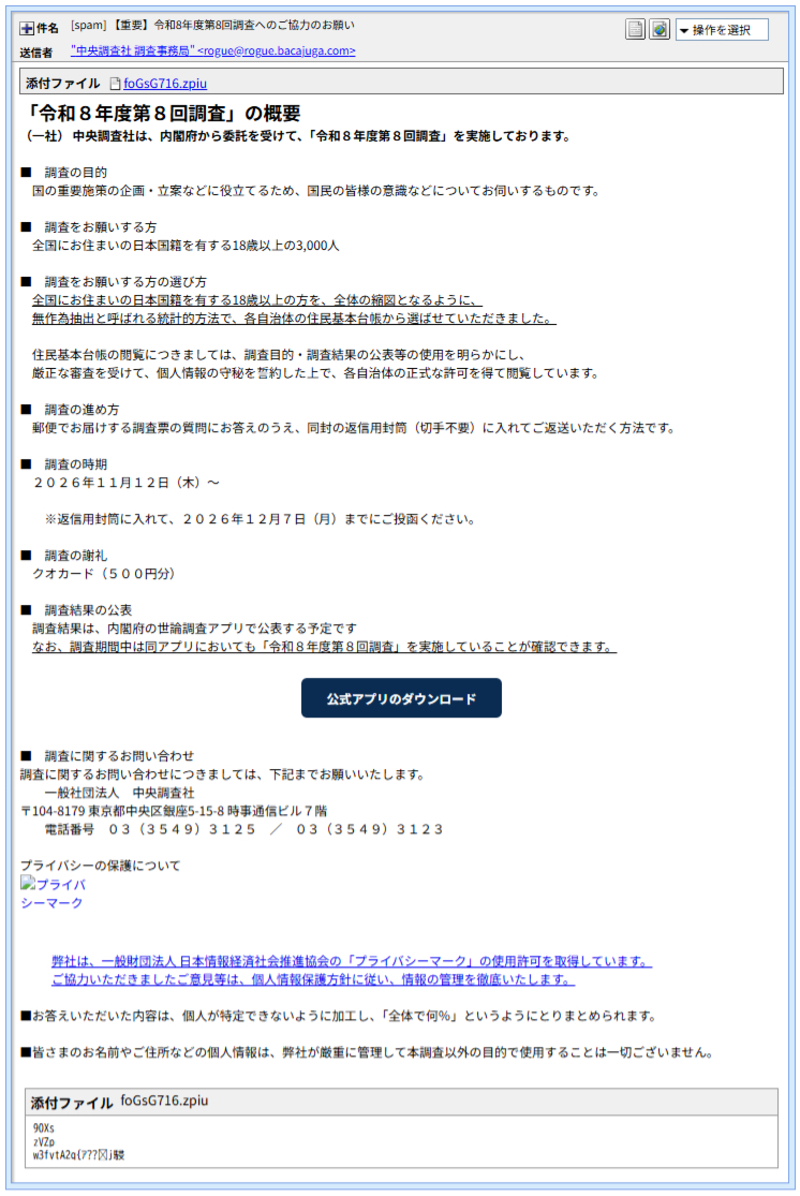
▲ 実際に届いたメールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
よく読むと、おかしな点があります。本文は「調査票は郵便で届く」と説明しているのに、メールの中にあるのは「公式アプリのダウンロード」ボタンだけなのです。調査に協力するだけなら、アプリは必要ありません。
詳しく調べると分かったこと
- 差出人のアドレスが、中央調査社とは無関係です。送信元は
bacajuga.comというドメインで、ボタンのリンク先も同じドメインでした。中央調査社の公式サイトは crs.or.jp で、まったく別のものです。 - 本物の会社の連絡先を、そのまま借りています。メールに書かれた住所(銀座5-15-8)と電話番号(03-3549-3121)は、中央調査社が自社の資料で公表している連絡先と同じでした。実在の組織の情報を使っているので、ここだけ見ると本物らしく見えてしまいます。中身が本物だからといって、このメールが本物とは限りません。
- 差出人の名前に、文字の並びを逆にする細工がありました。メールの記録を文字単位で調べると、差出人名は元の文字が「局務事査調 社査調央中」と逆順に並んでいて、その前に「右から左へ並べる」特殊な制御文字が付いていました。そのため、画面では「中央調査社 調査事務局」と正しく読めます。「中央調査社」という文字列を探して迷惑メールを見分けるフィルターを、すり抜けるための細工とみられます。
- 見えない文字が、あちこちに埋め込まれていました。件名には、画面では見えない「ゼロ幅スペース」という文字が3か所入っています。本文のHTMLの中にも大量に入っています。見つけ方は簡単で、件名や本文をテキストエディタやコード表示の画面に貼り付けると、見えない文字が
\u200bのような文字として浮かび上がります。これも、特定の単語で見張っているフィルターを避ける目的とみられます。 - ヤフーのサーバーを通ったように見せかけた形跡があります。メールの通過記録に、Yahoo!JAPANのサーバーを経由したかのような行が書き込まれていました。しかし、その時刻は実際にメールを受け取った時刻より6分前で、記録の並びとも合いません。日付の記録も、その時刻にそろえてありました。実在する大手のサーバーを通ったように装って、信用させたかったのかもしれません。
- 送信サーバーは、アメリカのクラウドでした。
20.114.19.179は、ワシントン州にあるMicrosoftのクラウドです。クラウドは世界中から借りられるので、サーバーの場所と、送った人の場所は一致しません。SPFが「pass」なのは、攻撃者が自分のドメインに自分のサーバーを登録していたためで、安全の証明にはなりません。 - 不審な添付ファイルが付いています。
foGsG716.zpiuという、ランダムな名前と聞き慣れない拡張子です。感染のおそれがあるため、当サイトでは開封・解析していません。 - 同じメールが、短時間に186通も届きました。約70分の間に、同じ筋書きで差出人名と件名を少しずつ変えたメールが、当サイトの受信箱だけで186通届きました。1通あたりの手間をかけず、数で押し切る手口です。
📖 ちょっと難しい言葉をやさしく解説
ゼロ幅スペース:画面には何も表示されない、幅のない文字です。単語の途中に混ぜると、人の目には普通の文章に見えるのに、コンピューターには別の文字列に見えます。
右から左へ並べる制御文字:アラビア語など、右から左へ書く言語のために用意された特殊な文字です。日本語の文字の並びを逆にして入れておき、この文字を付けると、画面上だけ元の順番に読めます。
クローキング:アクセスした人の端末や環境によって、見せる中身を切り替える手口です。調べる人には無害なページを見せて、狙った相手にだけ偽のページを見せます。
不明なアプリのインストール:Androidスマホには、Google Play以外で配られたアプリを入れる機能があります。標準では許可されておらず、わざわざ許可の設定を変えさせられたら、危険のサインです。
ボタンの先を調べました:端末で行き先が変わる仕掛け
「公式アプリのダウンロード」ボタンのリンク先は、hxxps://bacajuga[.]com/w/juegnc でした。ここから先は、使った端末によって見える世界が変わります。調査のため、警告画面を承知のうえで当サイトが確認しました。
① パソコンで開くと:本物の内閣府のページが表示される
パソコンで開くと、セキュリティソフト(ウイルスバスター)が「このWebサイトは、安全ではない可能性があります」とフィッシング判定のブロック画面を出しました。そのブロックを越えて進むと、最終的に表示されたのは、本物の内閣府「世論調査」のページ(survey.gov-online.go.jp)でした。
つまり、パソコンで「本当にそのアプリがあるのか」と確かめようとした人には、本物のページを見せて安心させる作りです。調べる側の目をそらす狙いがあるとみられます。
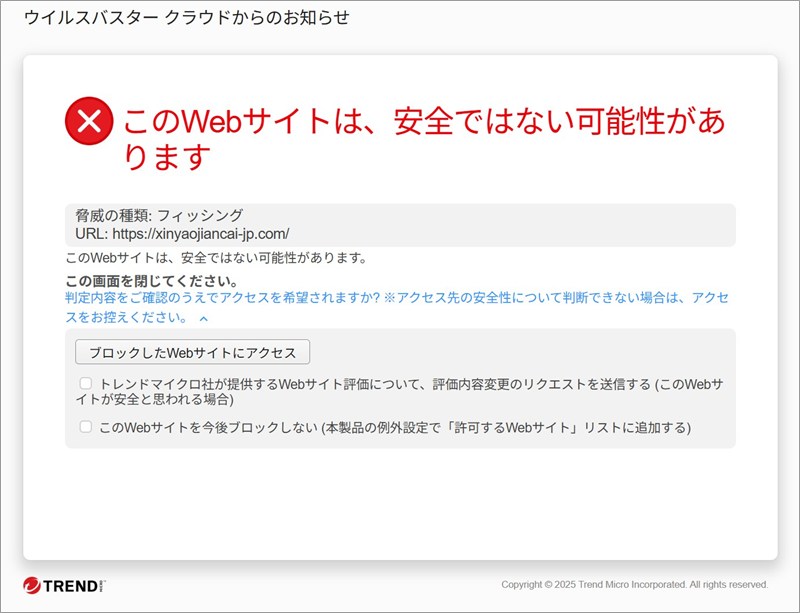
▲ ウイルスバスターが「脅威の種類:フィッシング」と判定
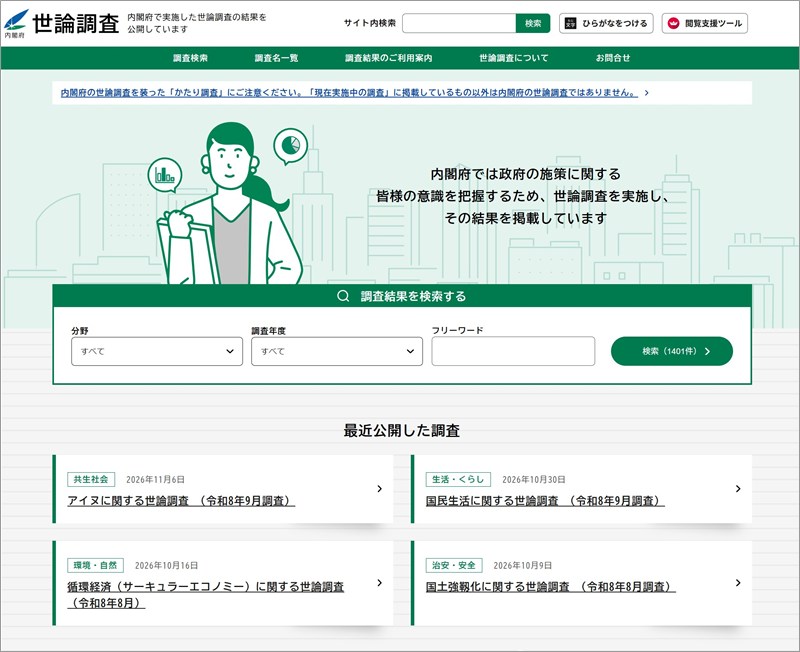
▲ パソコンで最終的に表示された、本物の内閣府「世論調査」ページ(詐欺サイトではありません)
ちなみに、この本物のページの上部には、内閣府の世論調査を装った「かたり調査」への注意書きがあります。実施中の調査として掲載されているもの以外は、内閣府の世論調査ではない、という趣旨です。トップページを確認した範囲では、アプリのダウンロードを案内する表示は見当たりませんでした。
② スマホで開くと:偽のアプリ配布ページが表示される
スマホで開くと、行き先は hxxps://xinyaojiancai-jp[.]com/ でした。ここもトレンドマイクロにより「フィッシング」と判定されています。表示されたのは、Google Playのアプリ紹介ページを真似た偽ページです。
- アプリ名は「世論調査」で、アイコンには内閣府のロゴに似た絵柄が使われています。
- 「4.8★」「4.8万件のレビュー」「1000万+ダウンロード」と、人気のアプリに見せかける数字が並んでいます。この数字は、偽ページなら自由に書けます。
- 緑の「インストール」ボタンの下には、手順の図解まで用意されています。「アプリを更新」「接続内容を確認」「インストールを許可」と進め、「権限を許可」をオンにさせる流れです。これは、Google Play以外から入れるアプリを許可させる操作に見えます。
- 画面上部のアドレス欄に表示されているのは、Google Playではなく
xinyaojiancai-jp.comです。本物のストアではありません。
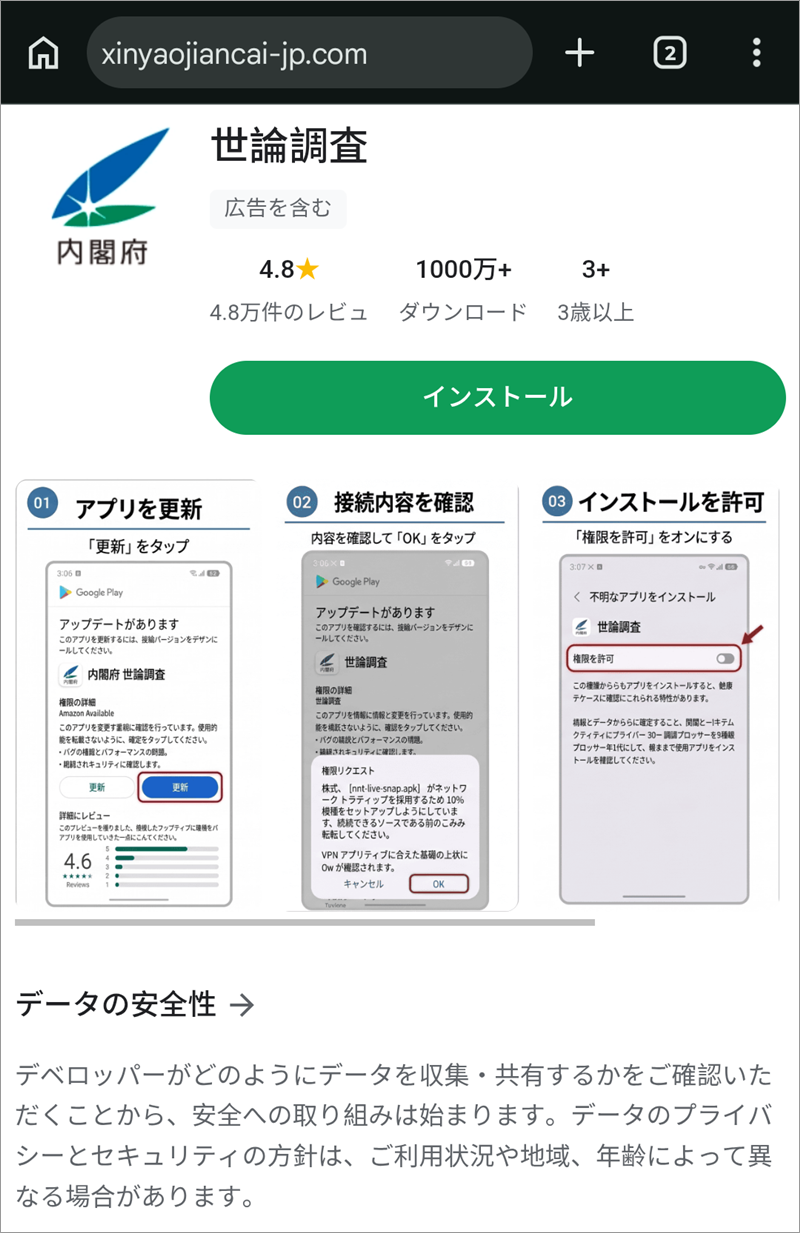
▲ スマホで表示された、Google Play風の偽アプリ配布ページ(アドレス欄に注目)
なお、当サイトはこのページからアプリ本体を入手しておらず、アプリの中身は解析していません。ただ、世論調査のアプリにスマホの設定変更まで求める理由はなく、入れてはいけないアプリと考えるべきです。
ドメインを、まとめて見てみると
| ドメイン | 役割 | 登録日 | サーバーの所在 |
bacajuga.com | 差出人のドメイン/ボタンの中継 | 2025年12月15日(配信の前日に更新) | 43.165.135.79(日本・東京。Tencent系のクラウド) |
xinyaojiancai-jp.com | 偽のアプリ配布ページ(スマホ用) | 2026年11月9日(配信の前日) | 34.97.138.65(日本・大阪。Googleのクラウド) |
- 偽のアプリ配布ページのドメインは、メール配信の前日に登録されたばかりで、過去に登録歴のないドメインでした。使い捨てを前提に、直前に用意したとみられます。
- 差出人のドメインは、2025年12月に登録されたものですが、配信の前日に登録情報が更新されていました。どちらもネームサーバーにCloudflareを使っています。
- 表の「サーバーの所在」は、あくまで借りられたクラウドの場所です。日本国内のサーバーだからといって、運営者が日本にいるとは限りません。IP調査サイトのip-sc.netには、偽アプリ配布ページのIPに対して11件のコメントが寄せられていました。
- パソコンとスマホで表示を切り替える仕掛け(クローキング)を、今回は実際に確認しました。
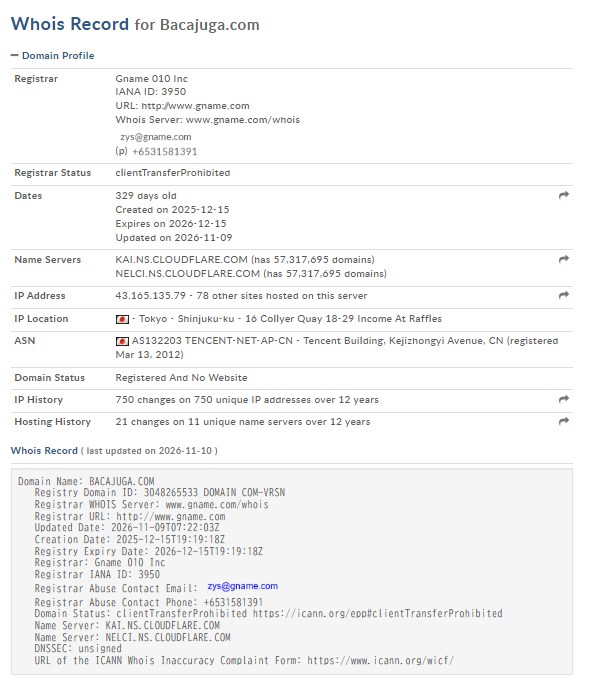
▲ 差出人ドメイン bacajuga.com の登録情報
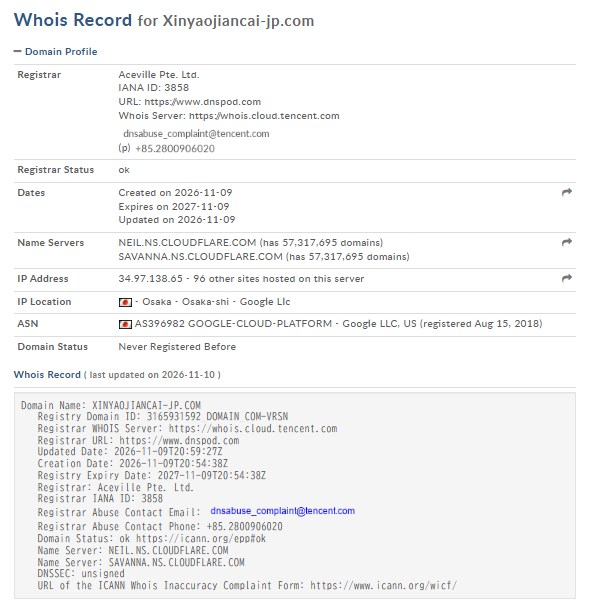
▲ 偽アプリ配布ページ xinyaojiancai-jp.com の登録情報(登録は配信の前日)
見分け方と、もし入れてしまったときの対処法
まず、この3つを覚えておいてください
- メールの中のボタンやリンクは押さないでください。本当に調査の対象に選ばれたなら、調査票は郵便で届きます。気になるときは、メールではなく、内閣府の公式ページ(内閣府 世論調査)で、実施中の調査として載っているかを自分で確かめましょう。
- アプリは、Google PlayやApp Storeなどの公式ストアから入れてください。ブラウザの画面に出た「インストール」ボタンや、「不明なアプリを許可してください」という案内に従ってはいけません。
- 問い合わせたいときは、メールに書かれた電話番号ではなく、公式サイト(中央調査社)で連絡先を確かめてください。
もしアプリを入れてしまったら
- 慌てなくて大丈夫です。まず、そのアプリをアンインストールしてください。消せない、見当たらないときは、無理に操作を続けず、早めに相談先へ連絡しましょう。
- スマホに入力したことのあるパスワードや暗証番号は、別の端末(家族のスマホやパソコンなど)から変更してください。特に、メール、Googleアカウント、ネットバンキング、クレジットカードなどのサービスが大切です。
- 銀行やカードの利用履歴に、身に覚えのないものがないか確認しましょう。心当たりのある場合は、利用中の金融機関に連絡してください。
- 相談先には、警察庁のサイバー事案に関する相談窓口、消費者ホットライン「188」、情報セキュリティ安心相談窓口(IPA:03-5978-7509)があります。
だまされそうになったのは、あなたのせいではありません。実在の調査機関と国の機関の名前を使い、本物のページまで見せる、よくできた偽メールです。「郵送のはずなのに、なぜアプリ?」と立ち止まれたこと自体が、いちばんの防御です。
まとめ:「謝礼つき調査」から、偽アプリへ誘導する手口でした
差出人は無関係のドメイン、リンク先はパソコンでは本物のページ、スマホでは偽のアプリ配布ページでした。同じメールが186通も届いています。ご家族や友人にも、ぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地情報の参照元:ip-sc.net(IP調査兵団)