「【ヨドバシカメラ】おすすめ商品のご案内」件名でJRE POINT 10周年謝恩キャンペーン?偽ビューカードサイトに注意
朝の改札でSuicaをピッとかざす毎日。ポイントが貯まっていると思うと、ちょっと得した気分になりますよね。
そんな気持ちにつけ込む「JRE POINT 10周年」風の偽キャンペーンメールが届きました。結論から言うと、このメールは詐欺です。ボタンは押さず、そっと削除してください。
HEARTLAND-LAB SECURITY RESEARCH UNIT | 調査レポート
「JRE POINT 10周年謝恩キャンペーン」を装う詐欺メール
件名は「【ヨドバシカメラ】おすすめ商品のご案内」
「最大10,000ポイント」で期待をあおり、偽のビューカード画面から「VIEW’s NET」のIDとパスワードを盗もうとします。しかも、件名・本文・偽サイトで名乗るブランドがバラバラです。
危険度:★★★★☆ (ログイン情報を盗む手口/カード会員サイトの乗っ取りのおそれ)
| 受信 | 2026年11月10日(火)7:12頃(日本時間) |
| 件名 | 【ヨドバシカメラ】おすすめ商品のご案内(本文はJRE POINTで、件名と中身が一致しません) |
| 差出人の表示 | 「JRE POINT事務局」 |
| 送信元ドメイン | ftjtzf.mdskyy.com(JR東日本とは無関係の、使い捨てとみられるドメイン) |
| 送信元IP | 35.187.216.245(日本・東京都/Googleのクラウドサーバー) |
| SPF | pass(攻撃者が自分のドメインで通しただけで、JR東日本が送った証明ではありません) |
| DKIM | 署名はあるが、受信側の検証結果は記録なし(判定不能) |
| 誘導先 | tymckj.com(韓国・ソウルのクラウド上の、偽のビューカード画面) |
| 添付ファイル | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
【偽物です】このメールは公式ではありません
JR東日本・JRE POINT・ビューカード・ヨドバシカメラとは一切関係のない、なりすましメールです。
届いたメールの内容
今回は、同じ件名で差出人名だけが違うメールが、未明から朝にかけて3通届いていました。差出人名は「JRE POINT」「JRE POINT事務局」「JR東日本 JRE POINT担当」と、少しずつ変えてあります。

▲ 同じ件名・差出人名違いで3通届いた迷惑メール一覧
本文は、次のような内容でした(読みやすいよう、見た目の改行を整えて再現しています)。
JRE POINT 10周年謝恩キャンペーン
最大 10,000 ポイント

いつもJRE POINTをご利用いただき、
誠にありがとうございます。

10年間のご愛顧に感謝を込めて、
特別なポイントプレゼントをご用意いたしました。

【重要】本キャンペーンのポイント受け取りには、
JRE POINT会員情報のご確認が必要です。

■ キャンペーン特典
特典1:2,000ポイント(期間中、すべての方が対象です)
特典2/40歳以上の方限定※:8,000ポイント
   (特典1と合わせて最大10,000ポイント)

■ キャンペーン期間
2026年11月1日(日)〜 11月15日(日)
※ 11月15日 23:59 まで

[ ポイントを受け取る ]
受け取りにはJRE POINT会員情報の確認が必要です
▼ 詳しくはこちらをご覧ください。

■ 対象カード
ビューカード(Suica 一体型)
JRE POINT会員さまが対象です。
ご登録内容に不備がある場合、ポイントが付与されない場合がございます。

■ JRE POINTをもっと活用する
獲得ポイント数を伸ばすには
ポイント利用数を伸ばすには
Suica・ビューカードの登録方法

※ご利用のサービスにより、ポイント付与時期が異なります。
※「Suica登録状況」および「ビューカード登録状況」は、
 集計対象期間終了日の登録状況により判定します。
※本メールはJRE POINT会員さまへ自動送信しています。
※お心当たりのない場合は、本メールを破棄してください。

このメールアドレスは送信専用です。ご返信いただきましても
お返事できませんので、ご了承ください。
メルマガの配信停止 配信設定はこちらよりご確認ください。

サービス提供
東日本旅客鉄道株式会社
〒151-8578 東京都渋谷区代々木二丁目2番2号
https://www.jreast.co.jp/
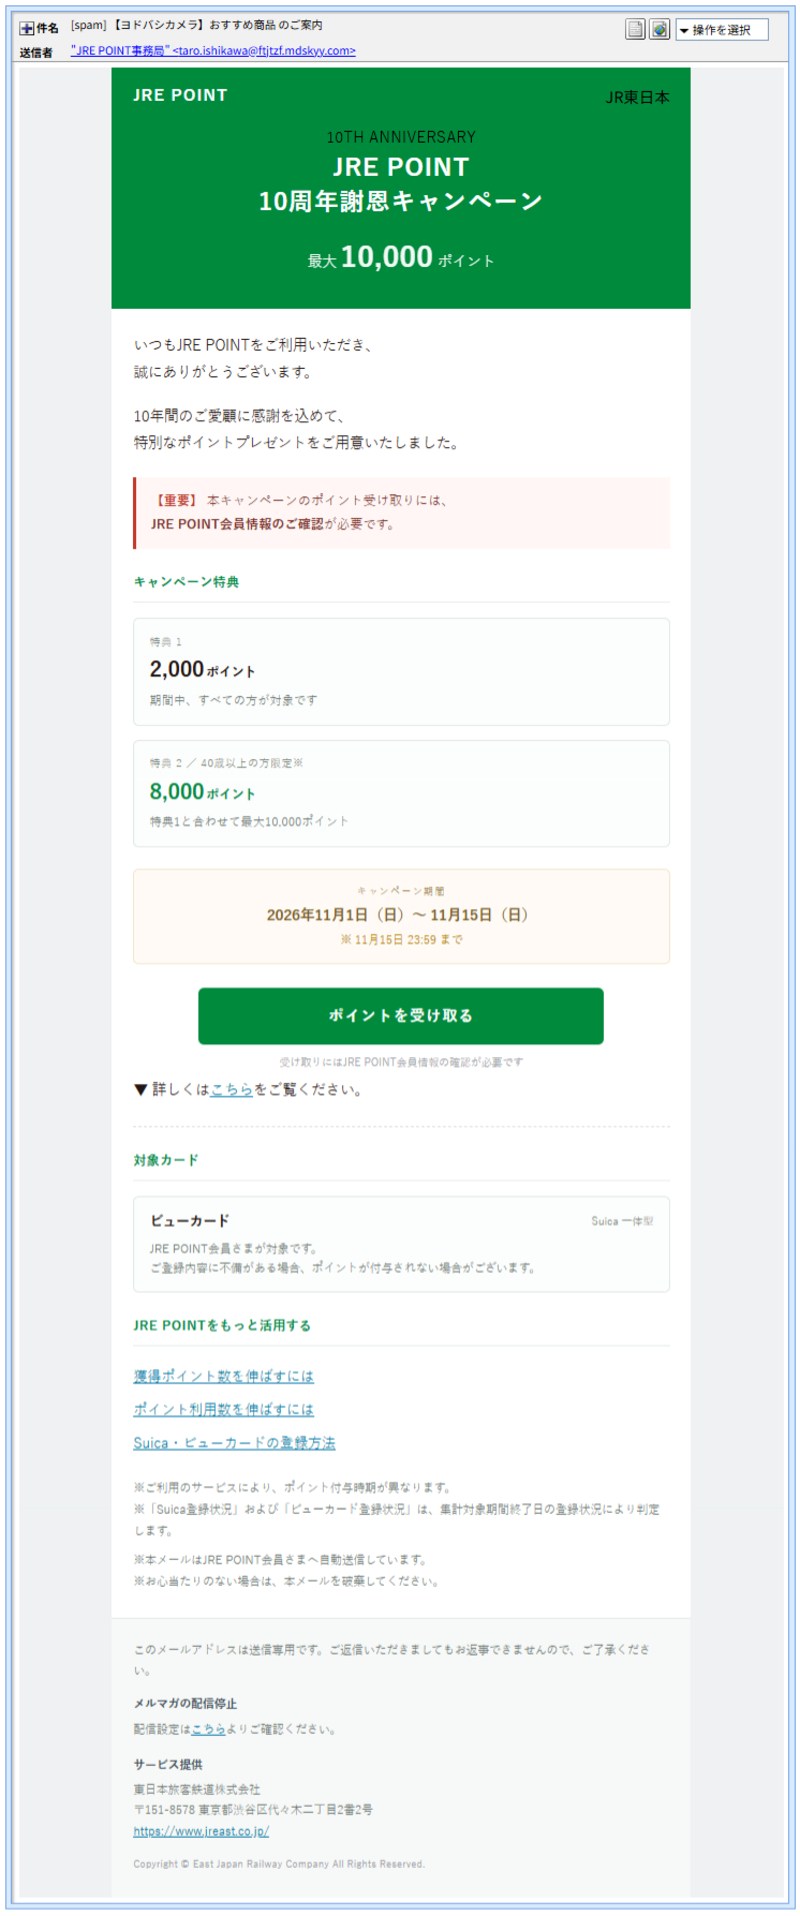
▲ 実際に届いたメールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
緑色の見た目や会社の住所までよくできていますが、ここがいちばんの落とし穴です。画面に出ている「ポイントを受け取る」ボタンも、文中のリンクも、すべて公式サイトではない別のドメインにつながっています。
詳しく調べると分かったこと:ちぐはぐな「なりすまし」
- 1通のメールに3つのブランドが登場します。件名はヨドバシカメラ、本文はJRE POINT、誘導先はビューカード。ひとつのメールで3ブランドとは、さすがに欲張りすぎです。
- 差出人のアドレスがJR東日本とは無関係です。送信元は
ftjtzf.mdskyy.comという、意味のない文字列を並べたドメインでした。 - SPFが「pass」でも安心できません。これは「このドメインから送るのは許可されている」という確認にすぎず、攻撃者が自分のドメインで設定すれば簡単に通ります。
- 送信ソフトの名乗りが矛盾しています。メールには「Thunderbird(パソコン用のメールソフト)」と「Android端末のスマホ用ブラウザ」の両方の名乗りが入っていました。器用なものですが、同時に使うことはありません。偽装の跡です。
- 送信元IPは日本のクラウドでした。
35.187.216.245は、東京都にあるGoogleのクラウドサーバーでした。ただ、クラウドは世界中から借りられるので、送った人が日本にいるとは限りません。 - 年齢で釣っています。「40歳以上の方限定」で8,000ポイントを上乗せする書き方は、特定の年代の「自分だけ特別」という気持ちを狙ったものです。
📖 ちょっと難しい言葉をやさしく解説
SPF(エスピーエフ):「このサーバーからこのドメインのメールを送ってよい」という、ドメインの持ち主が決める登録情報です。持ち主が攻撃者自身なら、合格してしまいます。
リダイレクタ(中継):リンクを押した人を、別のページへ自動で転送するための中継ドメインです。本当の行き先を隠したり、警告をすり抜けたりするために使われます。
クラウドサーバー:世界中の人がお金を払って借りられる、インターネット上のサーバーです。誰でも借りられるため、悪用もされます。
ボタンの先を調べました:3つのドメインを渡り歩く
「ポイントを受け取る」ボタンは、いきなり偽サイトへ行くのではなく、次のように何段階かを経由します。調査のため、警告画面を承知のうえで当サイトが確認しました。
① まずリダイレクタ(中継)を通る
メール内のリンクは、すべて ksdgzs.com という中継ドメインへ向かいます。フッターに見える「https://www.jreast.co.jp/」の表示文字まで、実際のリンク先は中継ドメインでした。表示とリンク先が違うのは、なりすましの典型です。この中継ドメインは、34.104.217.124(日本・東京都のGoogleのクラウド)にありました。
② 警告が出る(ウイルスバスター・Chrome)
転送先のURLは hxxps://tymckj[.]com/ でした。ここでウイルスバスターは「脅威の種類:フィッシング」とブロックし、ChromeもGoogleセーフブラウジングで「危険なサイト」と警告しました。警告が出たら、迷わずそこで引き返してください。これは安心材料でもあります。
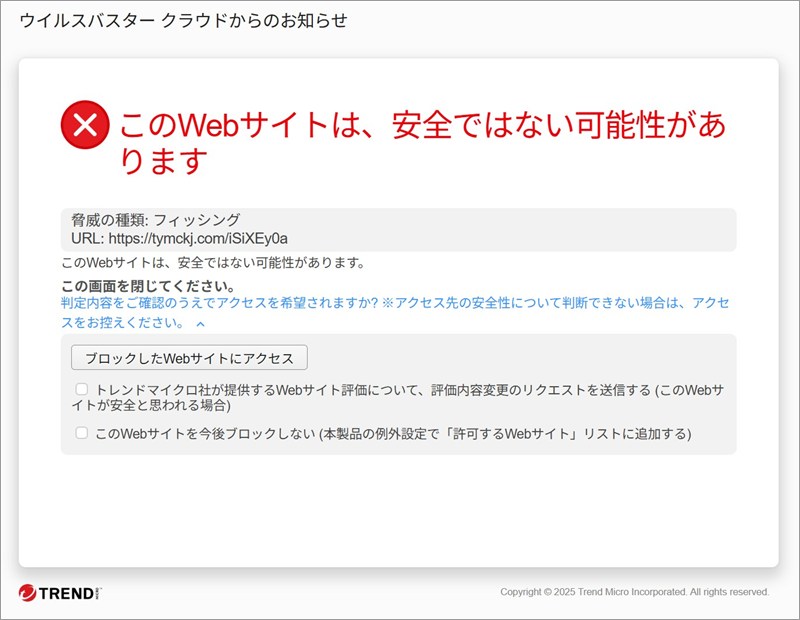
▲ ウイルスバスターが「フィッシング」としてブロック
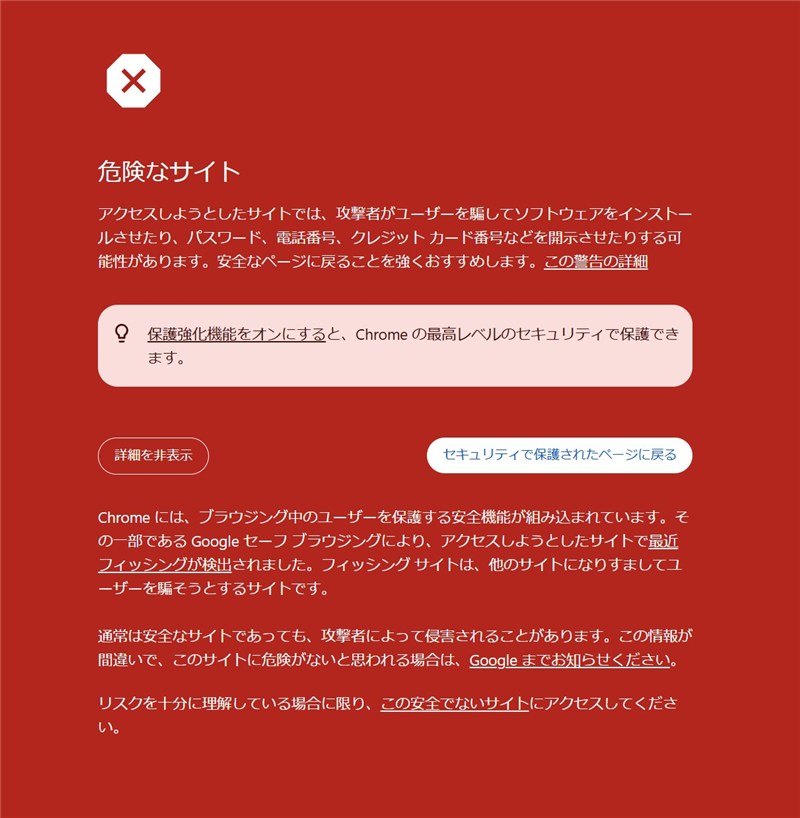
▲ Chromeも「危険なサイト」と警告
③ 偽の「10周年キャンペーン」画面が出る
警告を超えて表示すると、ビューカード風のヘッダーに、JRE POINT 10周年のロゴ風の大きな画像、特典1(2,000ポイント)、特典2(40歳以上限定で8,000ポイント)が並びます。「次へ」ボタンだけが用意されていて、押してもらうことが目的の画面です。
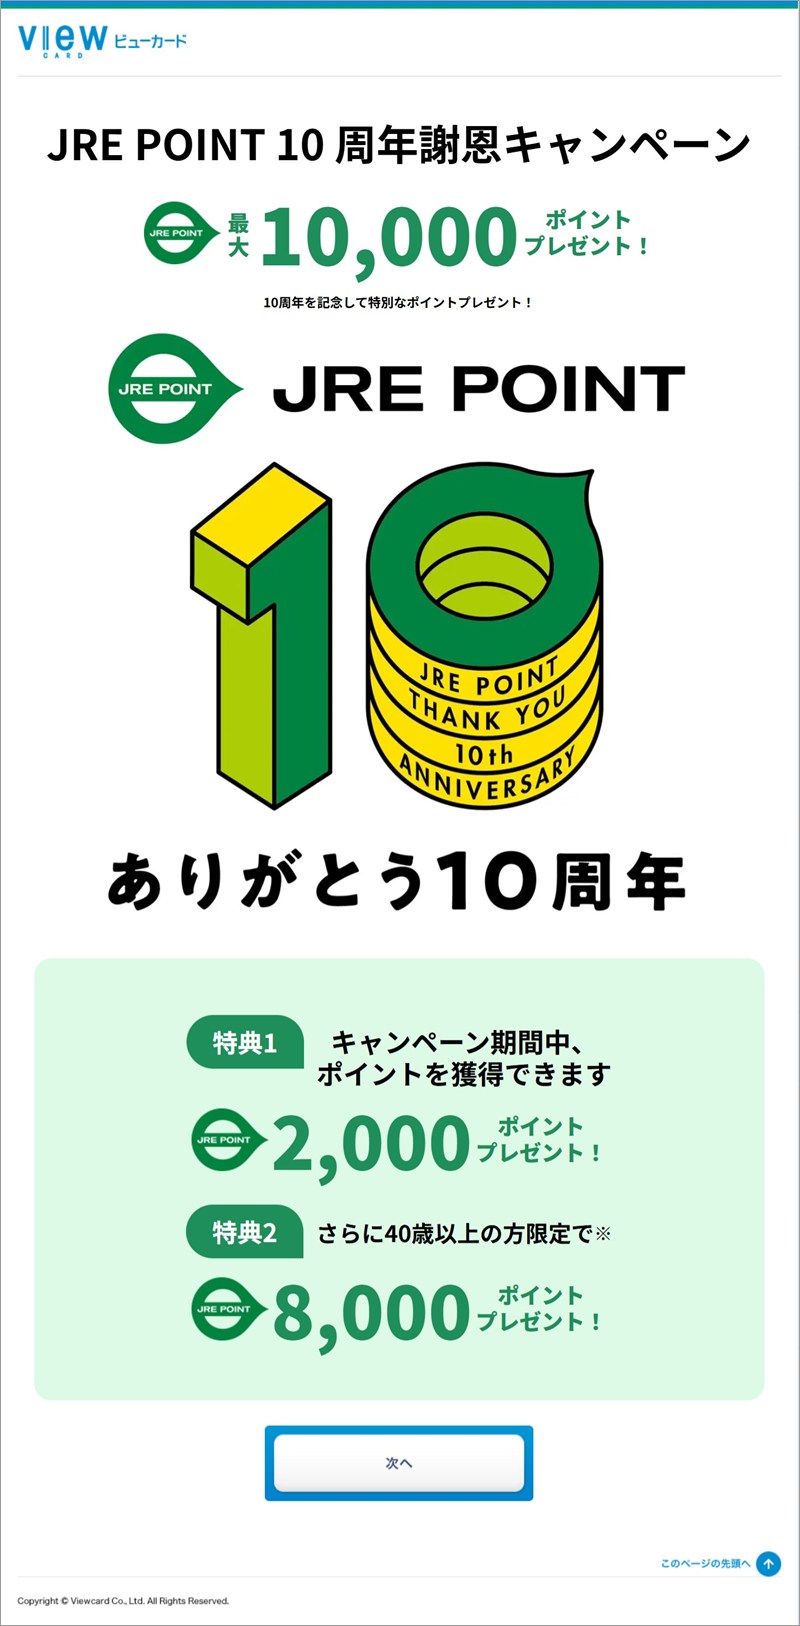
▲ 偽の「10周年謝恩キャンペーン」画面(ビューカード風のヘッダー付き)
④ 「次へ」の先は偽のVIEW’s NETログイン画面
「次へ」を押すと、ウイルスバスターが再びブロックしました。その先に表示されたのが、VIEW’s NETのサービスIDとパスワードを入力させる偽のログイン画面です。ここで入力した情報は、攻撃者に渡るおそれがあります。キャンペーンの「ポイント」は、このIDとパスワードを入力させるための餌でした。
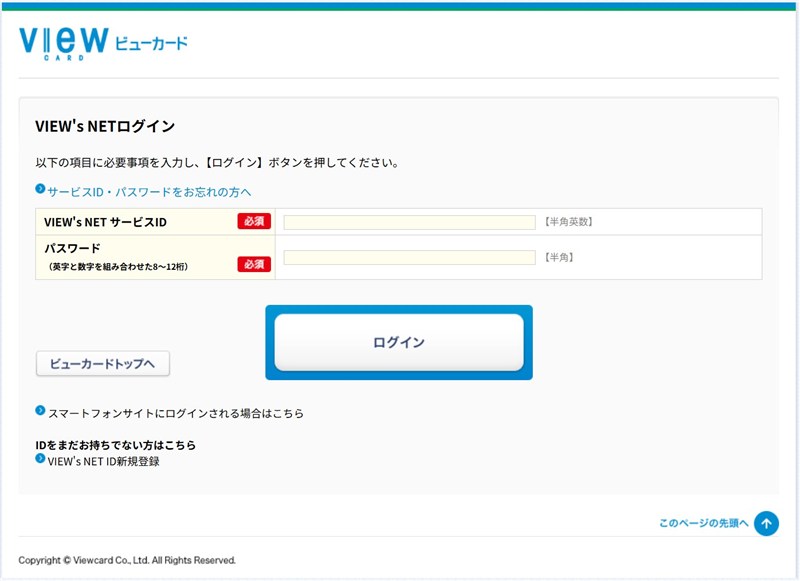
▲ サービスIDとパスワードを入力させる偽のVIEW’s NETログイン画面
3つのドメインを、まとめて見てみると
| ドメイン | 役割 | 登録日 | サーバーの所在 |
mdskyy.com | 差出人のドメイン | 2025年11月15日 | 送信元は日本(東京都)のクラウド |
ksdgzs.com | リンクの中継 | 2025年11月15日 | 日本(東京都)のクラウド |
tymckj.com | 偽サイト本体 | 2025年12月10日 | 43.164.132.35(韓国・ソウルのクラウド) |
- 差出人ドメイン(
mdskyy.com)と中継ドメイン(ksdgzs.com)は、同じ日に約3分差で、同じ登録会社から登録されています。同じ運営者が用意した可能性が高いと考えられます。Whois上の登録者の所在は中国(湖南省)と記載されていますが、この記載が本当かどうかは分かりません。 - どちらも有効期限は2026年11月15日で、メールが書く「キャンペーン期間」の最終日と同じ日です。使い捨てのドメインらしい動きです。
- 偽サイト本体(
tymckj.com)は別の登録会社で、2025年12月10日の登録です。日本→韓国と、サーバーの場所をまたいで運用されています。 - 端末や地域によって表示を切り替える仕掛け(クローキング)は、今回の確認では見られませんでした。
見分け方と、もし入力してしまったときの対処法
まず、この3つを覚えておいてください
- メールの中のボタンやリンクは押さず、ポイントやカードの確認は、いつも使っている公式アプリや、自分で登録したブックマークから行いましょう。
- 「会員情報のご確認が必要」「期間限定」「年齢限定」のような言葉でせかされたら、いったん手を止めてください。
- ブラウザやセキュリティソフトの警告が出たら、先へ進まず引き返してください。
もしIDやパスワードを入力してしまったら
- 慌てなくて大丈夫です。気づいた時点で、公式アプリや自分のブックマークからVIEW’s NETにログインし、パスワードをすぐに変更してください。
- 同じパスワードを他のサービスでも使っている場合は、そちらも変更しましょう。
- カードの利用明細に、身に覚えのない請求がないか確認してください。心配なときは、カード裏面に記載の連絡先に相談しましょう。
- カード番号や有効期限まで入力した場合は、カード会社へ早めに連絡して、利用の停止や再発行について相談してください。
だまされそうになったのは、あなたのせいではありません。公式そっくりに作られた、よくできた偽メールです。「おかしいな」と立ち止まれたこと自体が、いちばんの防御です。
まとめ:「最大10,000ポイント」は、ID・パスワードを盗む餌でした
件名はヨドバシ、本文はJRE POINT、偽サイトはビューカード。ちぐはぐな偽メールでした。同じ手口は、ブランドを変えて何度も届きます。ご家族や友人にも、ぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地情報の参照元:ip-sc.net(IP調査兵団)